
ในยุคที่โรงงานอัจฉริยะ (Smart Factory) กลายเป็นมาตรฐานใหม่ของอุตสาหกรรมการผลิต ระบบ Industrial Internet of Things (IIoT) ที่เชื่อมต่อเครื่องจักร ซัพพลายเออร์ และพนักงานเข้าด้วยกัน กลับกลายเป็นเป้าหมายหลักของการโจมตีทางไซเบอร์มากขึ้นทุกวัน รายงานจาก องค์กรวิจัยด้านไอที ปี 2024 ระบุว่าภาคอุตสาหกรรมการผลิตถูกโจมตีมากเป็นอันดับ 3 ของโลก โดยค่าเสียหายเฉลี่ยต่อเหตุการณ์สูงถึง 4.4 ล้านเหรียญสหรัฐ
ทำไม IIoT ถึงเป็นเป้าโจมตีหลัก?
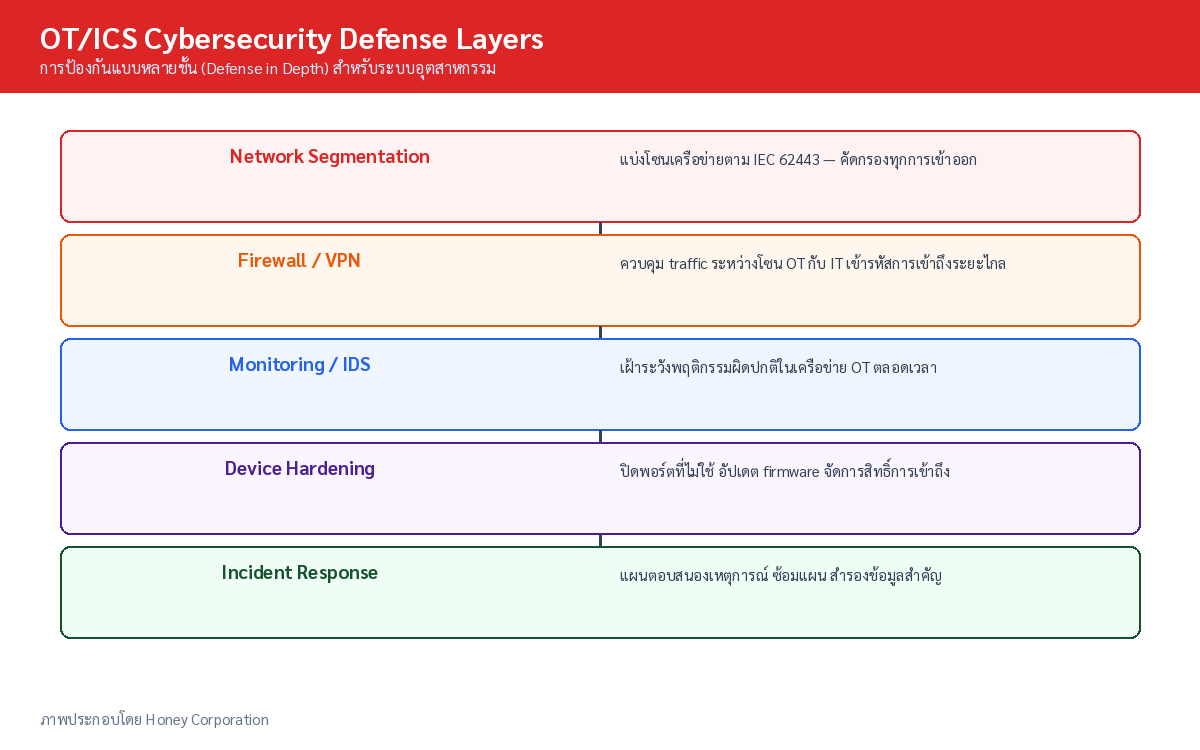
ระบบ IIoT ในโรงงานต่างจาก IT ทั่วไปตรงที่อุปกรณ์จำนวนมากถูกออกแบบมาใช้งานวงจรการผลิต (Operational Technology หรือ OT) ซึ่งมีอายุการใช้งานยาวนาน 10-20 ปี ทำให้มักไม่ได้รับการอัปเดตความปลอดภัยเท่าที่ควร อุปกรณ์เหล่านี้รวม PLCs (Programmable Logic Controllers), SCADA, เซ็นเซอร์วัดอุณหภูมิและความดัน และหุ่นยนต์อุตสาหกรรม
ตัวอย่างเช่น เหตุการณ์ Colonial Pipeline ในปี 2021 ที่ท่อส่งน้ำมันเชื้อเพลิงของสหรัฐฯ ต้องหยุดทำงาน 6 วัน สูญเสียมูลค่ากว่า 5 ล้านเหรียญสหรัฐ จากการโจมตีผ่านระบบ VPN ที่ไม่มี Multi-Factor Authentication หรือกรณี Triton/Trisis ที่มุ่งเป้าโจมตีระบบ Safety Instrumented System (SIS) โดยตรง
กลยุทธ์ป้องกัน 5 ขั้นตอน
1. Zero Trust Architecture
หลักการ “Never Trust, Always Verify” กลายเป็นแนวทางหลักในการป้องกันระบบ IIoT แทนที่จะเชื่อมต่อภายในเครือข่ายที่ปลอดภัยโดยอัตโนมัติ ทุกการเข้าถึงต้องได้รับการยืนยัน การแบ่งเครือข่าย (Network Segmentation) ด้วย Industrial Demilitarized Zone (IDMZ) ช่วยป้องกันไม่ให้การโจมตีข้ามจาก IT ไปยัง OT ได้
2. Deep Packet Inspection บน Industrial Protocol
โปรโตคอลอุตสาหกรรมอย่าง Modbus TCP/IP, OPC UA และ EtherNet/IP มีโครงสร้างที่แตกต่างจาก HTTP ทำให้ IDS/IPS ทั่วไปไม่สามารถตรวจจับได้ การใช้ DPI ที่เข้าใจโปรโตคอลเหล่านี้โดยเฉพาะจะช่วยตรวจจับคำสั่งผิดปกติ เช่น การเปลี่ยน parameter ของ PLC โดยไม่ได้รับอนุญาต
3. Secure Boot และ Firmware Integrity
อุปกรณ์ IIoT จำเป็นต้องมีกลไก Secure Boot ที่ตรวจสอบความถูกต้องของ firmware ทุกครั้งที่เริ่มทำงาน ป้องกันการติดตั้ง malware ที่ฝังตัวใน firmware ซึ่งเป็นรูปแบบการโจมตีที่ยากต่อการตรวจจับมากที่สุด
4. Edge AI สำหรับ Anomaly Detection
การตรวจจับความผิดปกติด้วย AI/ML ที่ Edge ช่วยให้ระบบสามารถวิเคราะห์พฤติกรรมของเครื่องจักรแบบ Real-time โดยไม่ต้องส่งข้อมูลทั้งหมดไปยัง Cloud ลด Latency และความเสี่ยงจากการส่งข้อมูลออกนอกโรงงาน
5. Incident Response Plan สำหรับ OT
แผนรับมือเหตุการณ์ต้องครอบคลุมทั้ง IT และ OT โดยมีขั้นตอนที่ชัดเจนในการ Isolated ระบบที่ถูกโจมตีโดยไม่กระทบกับการผลิตมากเกินไป ในโรงงาน การหยุดระบบอย่างกะทันหันอาจหมายถึงความเสียหายต่ออุปกรณ์หรืออันตรายต่อความปลอดภัยของพนักงาน
มาตรฐานที่ควรใช้
มาตรฐาน IEC 62443 เป็นมาตรฐานสากลสำหรับความปลอดภัยทางอุตสาหกรรมที่ครอบคลุมทั้งเรื่อง Organizational Security และ Component Security นอกจากนี้ NIST Cybersecurity Framework 2.0 ยังเป็นแนวทางที่องค์กรใช้ในการประเมินและปรับปรุงความปลอดภัยไซเบอร์ได้อย่างเป็นระบบ
การป้องกันระบบ IIoT ไม่ใช่ทางเลือกอีกต่อไป แต่เป็นความจำเป็นทางธุรกิจ ในบทความถัดไป เราจะมาดูกันว่า Digital Twin สามารถช่วยในการจำลองการโจมตีและฝึกซ้อม Incident Response ได้อย่างไร
ประสบการณ์จากหน้างาน: ทีมวิศวกรของ Honey Corporation มีประสบการณ์ออกแบบและติดตั้งระบบรักษาความปลอดภัยให้เครือข่ายอุตสาหกรรมตามแนวทาง IEC 62443 ทั้งการแบ่งโซนเครือข่าย การติดตั้ง Industrial Firewall และการเฝ้าระวังระบบ OT อย่างต่อเนื่องสำหรับลูกค้าในภาคอุตสาหกรรมไทย
Key Takeaways
- ภาคการผลิตเป็นกลุ่มเป้าหมายอันดับต้นของการโจมตีไซเบอร์ — ระบบ OT ที่ล้าสมัยคือช่องโหว่หลัก
- ป้องกันแบบหลายชั้น (Defense in Depth) ตามแนวทาง IEC 62443 คือมาตรฐานสากลที่ควรยึด
- การแบ่งโซนเครือข่าย (Zones and Conduits) ลดความเสี่ยงการแพร่กระจายของการโจมตี
- Remote Access ต้องผ่าน VPN + IDMZ เท่านั้น ห้ามเปิดตรงสู่ระบบควบคุม
- การเฝ้าระวังเครือข่าย OT ต่อเนื่องช่วยตรวจจับภัยคุกคามก่อนสร้างความเสียหาย
ข้อมูลอ้างอิง (References)
- IEC 62443 — มาตรฐานความมั่นคงปลอดภัยสำหรับระบบอัตโนมัติอุตสาหกรรม (Industrial Automation and Control Systems Security)
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology (OT) Security — csrc.nist.gov/pubs/sp/800/82/r3/final
Honey Corporation พร้อมให้คำปรึกษา
ด้านความมั่นคงปลอดภัยระบบอุตสาหกรรม (OT Security) ทีมงานของเรามีความเชี่ยวชาญด้านระบบอัตโนมัติอุตสาหกรรมและ IIoT พร้อมออกแบบและติดตั้งระบบให้เหมาะกับธุรกิจของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th