
ข้อมูลล่าสุดจาก IBM X-Force Threat Intelligence Index 2026 เผยว่า อุตสาหกรรมการผลิต (Manufacturing) ครองอันดับ 1 อุตสาหกรรมที่ถูกโจมตีทางไซเบอร์มากที่สุด เป็นปีที่ 5 ติดต่อกัน โดยคิดเป็น 27.7% ของการโจมตีทั้งหมดที่ติดตามได้ ตัวเลขนี้ไม่ใช่แค่สถิติบนกระดาษ แต้าหมายถึงโรงงานจริงที่หยุดสายการผลิต เครื่องจักรเสียหาย และคนงานเผชิญอันตรายทางกายภาพ
บทความนี้วิเคราะห์เชิงลึกถึงสาเหตุที่อุตสาหกรรมการผลิตกลายเป็นเป้าหมายที่ “หวานที่สุด” ของแฮกเกอร์และกลุ่ม Ransomware โดยอ้างอิงตัวเลขจากรายงานปี 2026 จาก IBM X-Force, Dragos, GuidePoint Security และ Bitsight
ตัวเลขที่บอกเล่าเรื่องราว: Manufacturing Cybersecurity 2025-2026
ก่อนจะวิเคราะห์สาเหตุ มาดูตัวเลขที่ “พูดเพราะแต่น่ากลัว” จากรายงานชั้นนำ:
| ตัวชี้วัด | ตัวเลข | แหล่งข้อมูล |
|---|---|---|
| สัดส่วนการโจมตีที่เจาะอุตสาหกรรมการผลิต | 27.7% | IBM X-Force 2026 |
| เหยื่อ Ransomware ในอุตสาหกรรมการผลิต (2025) | 1,060 ราย | GuidePoint GRIT 2026 |
| ค่าเฉลี่ยความเสียหายจาก Data Breach ที่เกี่ยวข้อง OT | $4.56M | IBM Cost of Data Breach 2025 |
| การเพิ่มขึ้นของการโจมตี IIoT เทียบปีก่อน | +44% | SecureIoT.Office 2026 |
| โรงงานที่เคยถูกบุกรุก IIoT | 28% | SecureIoT.Office 2026 |
| อุปกรณ์ IIoT ที่ใช้ Firmware ล้าสมัย | 33% | SecureIoT.Office 2026 |
| องค์กรที่ไม่มีการตรวจสอบ IIoT แบบเรียลไทม์ | 52% | SecureIoT.Office 2026 |
5 ปัจจัยที่ทำให้โรงงานเป็นเป้าหมาย “หวานที่สุด”
1. ความอดทนต่อ Downtime เท่ากับศูนย์
โรงงานอุตสาหกรรมไม่สามารถหยุดสายการผลิตได้แม้แต่ชั่วโมงเดียว ค่าเฉลี่ยความเสียหายจากการหยุดทำงานอยู่ที่ $120,000 ต่อชั่วโมง แฮกเกอร์รู้ดีว่าโรงงานยอมจ่ายเงินค่าไถ่เพื่อให้สายการผลิตกลับมาทำงานโดยเร็ว นี่คือเหตุผลที่ Ransomware เจาะกลุ่มนี้มากที่สุด
2. ระบบ Legacy ที่แก้ไม่ได้
อุปกรณ์ OT จำนวนมากในโรงงานมีอายุ 10-20 ปี ทำงานบนระบบปฏิบัติการที่ไม่ได้รับการอัปเดตอีกต่อไป (เช่น Windows XP, Windows 7) การ Patch หรือ Update อาจทำให้กระบวนการผลิตหยุดชะงัก จึงปล่อยทิ้งไว้เป็นช่องโหว่ถาวร
3. IT-OT Convergence สร้าง Attack Surface ใหม่
เมื่ออุปกรณ์อุตสาหกรรมที่เคยแยกขาดจากอินเทอร์เน็ตถูกเชื่อมต่อเข้ากับเครือข่ายองค์กร มันสร้าง “สะพานเชื่อม” จากอินเทอร์เน็ตสู่ระบบควบคุมการผลิตโดยตรง ทีมงาน Honey Corporation มีประสบการณ์ตรงในการออกแบบ Network Segmentation ที่แยกระบบ IT และ OT อย่างเหมาะสม โดยไม่กระทบกระบวนการผลิต
4. Intellectual Property มีค่าสูง
สูตรการผลิต ข้อมูลการออกแบบ และกระบวนการทางการค้าล้วนเป็นเป้าหมายของการจารกรรมข้อมูล โดยเฉพาะจาก Nation-State Actor ที่ต้องการขโมยเทคโนโลยีเพื่อผลประโยชน์ทางเศรษฐกิจของประเทศ
5. การขาดแคลนบุคลากรด้านความปลอดภัย OT
ทักษะด้าน IT Security และ OT Security แตกต่างกันมาก ผู้เชี่ยวชาญด้าน Cybersecurity ส่วนใหญ่ไม่เข้าใจ Protocol อุตสาหกรรม เช่น Modbus, DNP3, OPC UA ส่วนวิศวกร OT ไม่คุ้นเคยกับเทคนิคการโจมตีทางไซเบอร์ ทำให้เกิดช่องว่างในการป้องกัน
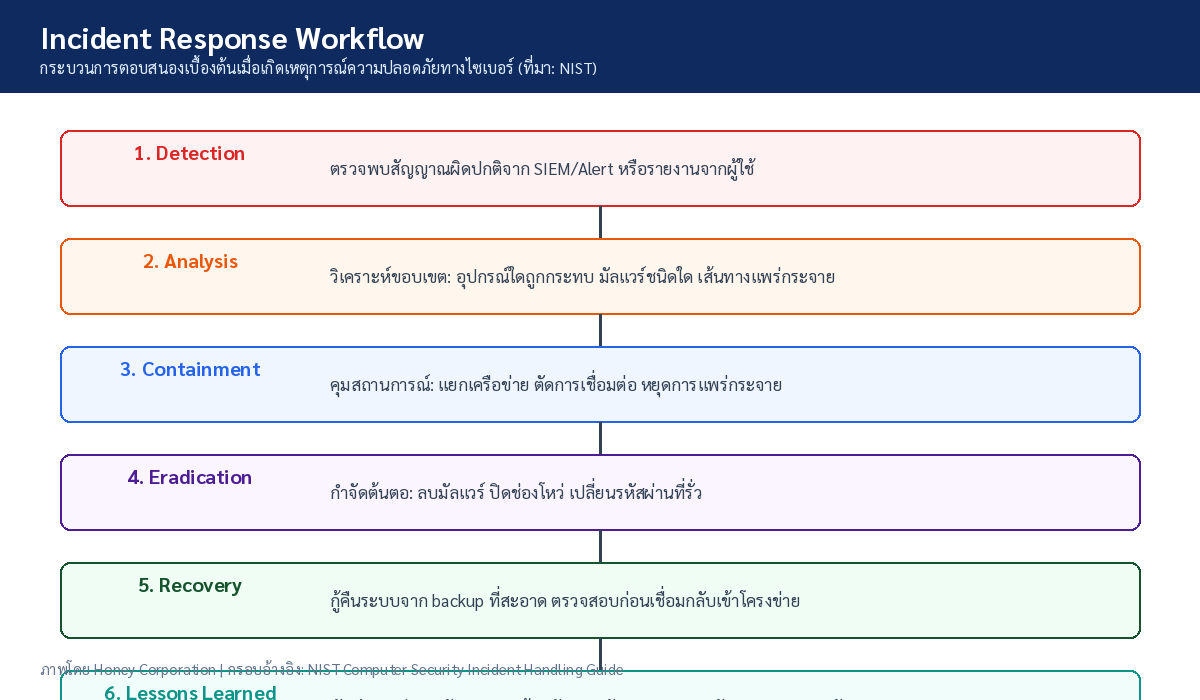
กระบวนการโจมตี: จากอินเทอร์เน็ตสู่สายการผลิต
การโจมตีโรงงานอุตสาหกรรมมักไม่ได้เริ่มจากการเจาะระบบ OT โดยตรง แต่ใช้เส้นทางผ่านระบบ IT ก่อน:
- Initial Access — โดยทั่วไปใช้ Phishing Email หรือช่องโหว่ใน VPN Gateway ภายนอก
- Lateral Movement — เคลื่อนย้ายภายในเครือข่าย IT จนถึงเครื่อง Engineering Workstation ที่เชื่อมต่อกับระบบ OT
- Privilege Escalation — ยกระดับสิทธิ์เพื่อเข้าถึง Domain Controller หรือ HMI ที่ควบคุม PLC
- Impact — เข้ารหัสไฟล์ ปิดกั้นการเข้าถึง HMI/SCADA หรือสั่ง PLC ทำงานผิดปกติ
เส้นทางนี้ใช้เวลาเฉลี่ย 13-27 ชั่วโมง ก่อนที่จะสร้างความเสียหาย แต่ 52% ขององค์กรไม่มีระบบตรวจจับแบบเรียลไทม์ จึงไม่สามารถหยุดยั้งได้ทัน
กลยุทธ์ป้องกันที่โรงงานควรนำมาใช้
| มาตรการ | รายละเอียด | ลำดับความสำคัญ |
|---|---|---|
| Network Segmentation (Purdue Model) | แยกเครือข่ายเป็น Level 0-5 ตามมาตรฐาน Purdue Enterprise Reference Architecture | วิกฤต |
| OT-Aware Firewall | Industrial-grade Firewall ที่ตรวจสอบ Protocol เฉพาะ เช่น Modbus TCP, EtherNet/IP, DNP3 | วิกฤต |
| Application Allowlisting | อนุญาตเฉพาะโปรแกรมที่ได้รับการรับรองให้ทำงานบน HMI/Engineering Station | สูง |
| Continuous Monitoring (SIEM/SOC) | ระบบตรวจจับและตอบสนองต่อภัยคุกคามแบบ 24/7 ครอบคลุมทั้ง IT และ OT | สูง |
| Backup & Recovery สำหรับ OT | สำรองข้อมูล PLC, HMI Configuration และ SCADA Database แบบ Offline (Air-Gapped) | สูง |
| IEC 62443 Compliance | ปฏิบัติตามมาตรฐานสากลด้านความปลอดภัย IACS ตั้งแต่ Component ถึง System Level | ปานกลาง |
Key Takeaways — สรุปสำคัญสำหรับโรงงานไทย
- อุตสาหกรรมการผลิตเป็นเป้าหมายอันดับ 1 ติดต่อกัน 5 ปี (27.7% ของการโจมตีทั้งหมด) และยังเพิ่มขึ้น 44% ต่อปี
- ความเสียหายเฉลี่ย $4.56M ต่อเหตุการณ์ โดย Downtime อยู่ที่ 13-27 ชั่วโมง — เกินกว่าจะรับมือแบบ Reactive
- 33% ของอุปกรณ์ IIoT ใช้ Firmware ล้าสมัย — โรงงานต้องมีนโยบาย Patch Management ที่คำนึงถึงความเสถียรของสายการผลิต
- 52% ไม่มี Real-Time Monitoring — ไม่มีระบบตรวจจับเท่ากับปล่อยให้แฮกเกอร์ทำงานโดยไม่ถูกรบกวน
- Network Segmentation ตาม Purdue Model คือมาตรการป้องกันขั้นพื้นฐานที่มีประสิทธิภาพสูงสุด แต่หลายโรงงานยังไม่มี
- Ransomware เจาะโรงงานมากเป็นอันดับ 1 โดยเฉพาะกลุ่มที่เข้าใจว่าโรงงานไม่สามารถรอได้
- การลงทุนด้าน Cybersecurity ไม่ใช่รายจ่าย แต่เป็นการประกันความต่อเนื่องของธุรกิจ (Business Continuity)
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบรักษาความปลอดภัยไซเบอร์สำหรับอุตสาหกรรม (OT Cybersecurity) พร้อมออกแบบและติดตั้งระบบ Network Segmentation, Threat Detection และ Security Monitoring ให้เหมาะกับธุรกิจของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th