
โรงงานผลิตอาหารแห่งหนึ่งในนิคมอุตสาหกรรมภาคตะวันออกเคยเจอเหตุการณ์ที่วิศวกรทุกคนจำได้ดี — Safety Relay ของ Conveyor ทั้ง 6 จุดทำงานพร้อมกันตอนไฟกระชากเพียงครั้งเดียว ไลน์ผลิตหยุด 40 นาที เสียวัตถุดิบในถังปรับอุณหภูมิทั้งถัง และแผนกความปลอดภัยกับแผนกผลิตเถียงกันอีกหลายสัปดาห์ว่า “หยุดแบบนี้ปลอดภัยเกินจำเป็นหรือเปล่า” บทความนี้เล่าเส้นทางจากปัญหานั้น สู่การปรับปรุงระบบ Safety ให้เป็นไปตามมาตรฐาน IEC 61508 อย่างเป็นระบบ — เรียนรู้จากสถานการณ์จริงแบบที่พบบ่อยในโรงงานไทย
ปัญหา: Safety ที่ “ได้ผล” แต่ไม่ “ได้มาตรฐาน”
ระบบเดิมใช้ Safety Relay แบบ Hardwired ต่อกันเป็น Series ยาวเกือบร้อยเมตร เมื่ออายุระบบเกิน 8 ปี ปัญหาที่โผล่มามี 3 ข้อ: Contact ของ Relay เสื่อมจน Trip เทียมบ่อยขึ้น (Nuisance Trip), การเพิ่มเงื่อนไข Safety ใหม่แต่ละครั้งต้องรื้อวงจือใหม่ทั้งชุด และที่สำคัญที่สุด — ไม่มีใครตอบได้ว่าระบบนี้รองรับความเสี่ยงระดับ SIL เท่าไร เพราะออกแบบก่อนที่ HAZOP/LOPA จะเป็นภาษาบังคับของโรงงาน
การวิเคราะห์: SIL ไม่ใช่ตัวเลขที่เลือกเองได้
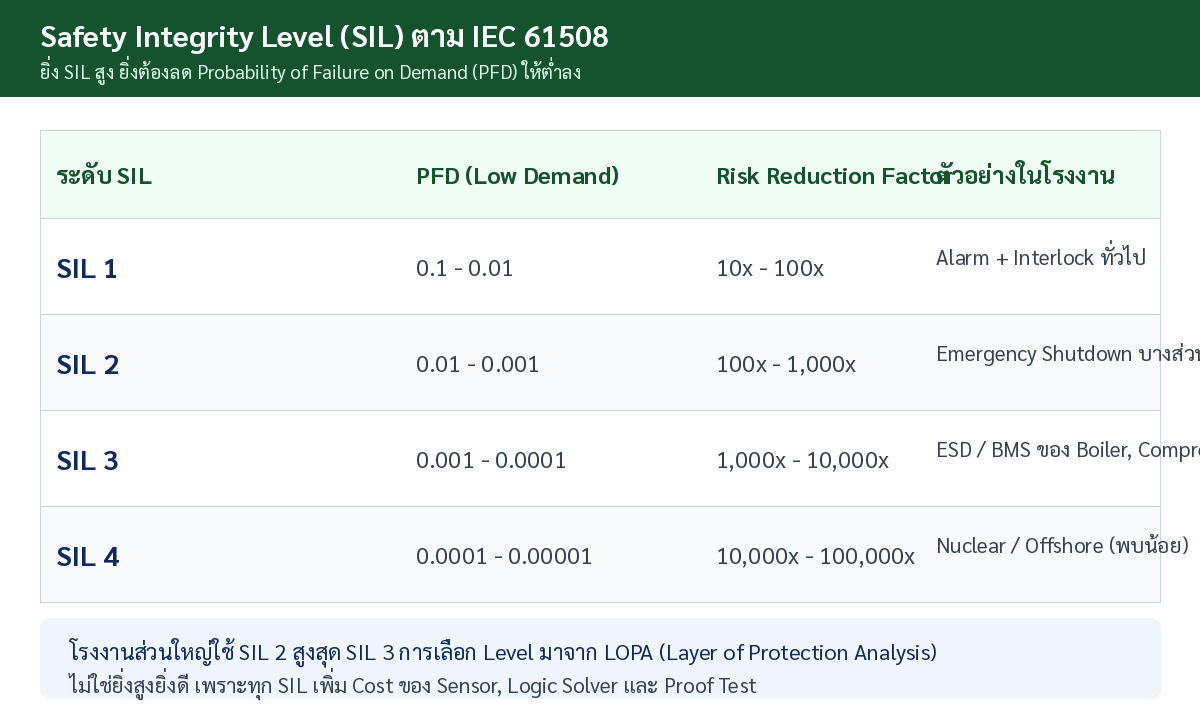
ทีมวิเคราะห์เริ่มจาก HAZOP เพื่อระบุฉากเหตุการณ์อันตรายจริง เช่น Conveyor ตัดขวางคนข้าม, Overpressure ในถัง Sterilizer แล้วตามด้วย LOPA (Layer of Protection Analysis) เพื่อคำนวณว่า Independent Protection Layer ที่มีอยู่ (Alarms, Relief Valve, Procedure) เหลือช่องว่างความเสี่ยงเท่าไร ผลลัพธ์คือฉากส่วนใหญ่ต้องการ SIL 1 และจุดวิกฤตเช่น Sterilizer ต้องการ SIL 2 พร้อม Risk Reduction Factor 100-1,000 เท่า
ทางออก: Safety PLC แทน Hardwired Relay ยาวเกือบร้อยเมตร
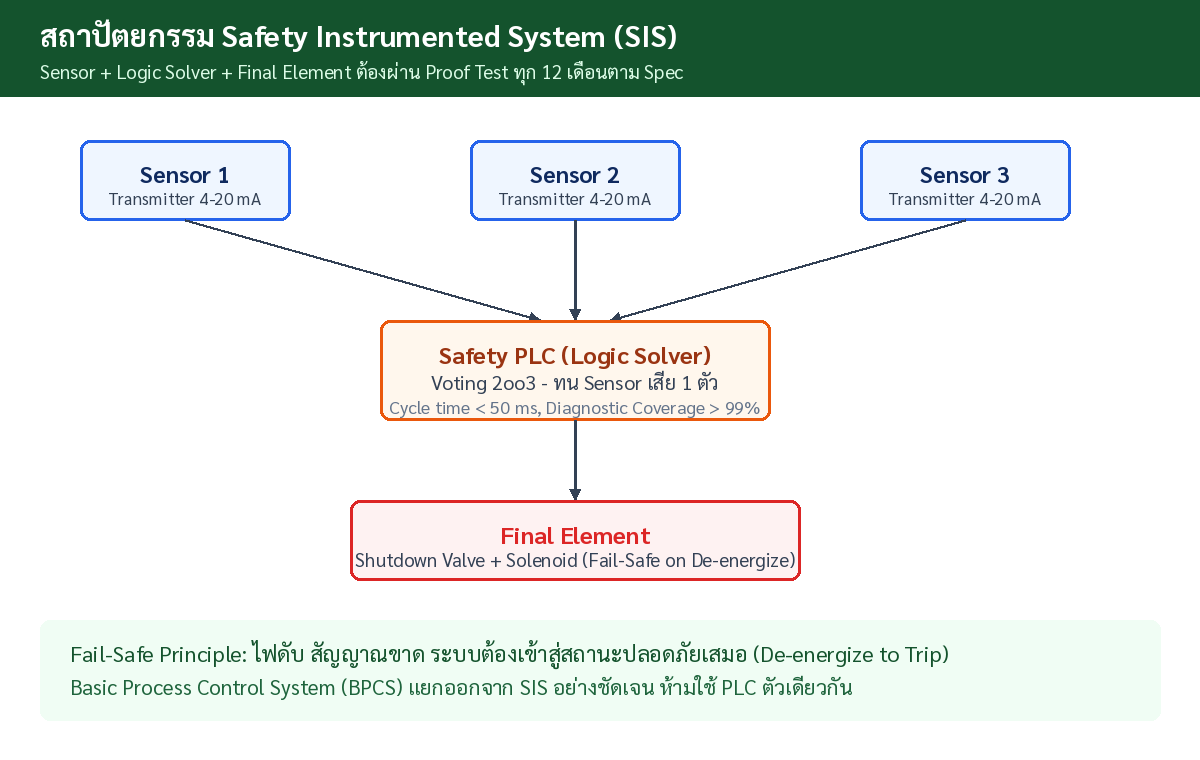
ระบบใหม่แยก BPCS (ระบบควบคุมปกติ) ออกจาก SIS (ระบบป้องกันอันตราย) ชัดเจนตามหลัก Layer of Protection — Safety PLC ที่ผ่านการรับรองตาม IEC 61508 มาแทนวงจร Relay ด้วยเหตุผล 4 ข้อ: Diagnostic ตรวจตัวเองต่อเนื่อง (Coverage >99% เทียบกับ Relay ที่ตรวจได้เฉพาะตอน Trip), แก้ไข Logic ผ่าน Engineering Station แบบมี Version Control, เพิ่ม Redundancy 1oo2/2oo3 ได้ตามความต้องการ SIL และ Record Event ทุกครั้งลง Memory เพื่อ Investigation หลังเกิดเหตุ
หลัก Fail-Safe ที่ห้ามลืม: ระบบ Safety ต้องเข้าสู่สถานะปลอดภัยเมื่อ ไฟดับหรือสัญญาณขาด (De-energize to Trip) — ไม่ใช่เฉพาะตอนที่ Logic สั่ง Trip
ผลลัพธ์หลังระบบใหม่เดินหน้า 12 เดือน
| ตัวชี้วัด | ก่อนปรับปรุง | หลังปรับปรุง |
|---|---|---|
| Nuisance Trip เฉลี่ย | ~3 ครั้ง/เดือน (หยุดไลน์ 20-40 นาที/ครั้ง) | <1 ครั้ง/3 เดือน — Sensor โหวต 2oo3 ช่วยกรองสัญญาณเดี่ยวที่ผิดปกติ |
| เอกสารรองรับ SIL | ไม่มี — ออกแบบก่อนมี HAZOP/LOPA | Safety Requirement Specification + Proof Test Record ครบทุก Loop |
| การเพิ่ม Interlock ใหม่ | รื้อวงจร Hardwired 2-3 วัน | แก้ Logic + ทำ Validation ภายในวันเดียว |
| สืบสาเหตุเหตุการณ์ | เดาจากสภาพ Relay | Event Log ระดับ Millisecond จาก Logic Solver |
Key Takeaways
- SIL ไม่ใช่ตัวเลขที่เลือกเอง — ต้องมาจาก HAZOP + LOPA ที่คำนวณช่องว่างความเสี่ยงจริง โรงงานส่วนใหญ่ใช้ SIL 1-2 สูงสุด SIL 3
- Safety PLC แข็งแรงกว่า Relay ไม่ใช่เพราะ “ไฟฟ้าดีกว่า” แต่เพราะ Diagnostic Coverage >99% และมี Event Log สืบสาเหตุได้
- Voting 2oo3 ลด Nuisous Trip จาก Sensor เพียวตัวเดียว โดยไม่ลดระดับความปลอดภัย — เหมาะกับจุดที่หยุดผลิตแล้วเสียมาก
- แยก BPCS ออกจาก SIS เสมอ — ห้ามให้ PLC ตัวเดียวทำทั้งควบคุมและป้องกันอันตราย
- Proof Test ตามรอบที่กำหนด (มัก 6-12 เดือน) คือหัวใจที่ทำให้ตัวเลข PFD ในกระดาษเป็นจริงบนสนาม
- แนวโน้มสำคัญ: มาตรฐาน Functional Safety (IEC 61508/61511) กำลังบรรจบกับความปลอดภัยไซเบอร์ (IEC 62443) — Safety + Security ต้องออกแบบร่วมกัน
ทีมวิศวกรรมของ Honey Corporation มีความเชี่ยวชาญการออกแบบและ Integrate ระบบ Safety ทั้ง Safety PLC, Emergency Shutdown และการเชื่อมต่อกับระบบควบคุมหลัก ให้สอดคล้องกับมาตรฐาน IEC 61508 ตั้งแต่ขั้นวิเคราะห์ความเสี่ยงจนถึง Validation หน้างาน
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบ Safety PLC และ Functional Safety ตาม IEC 61508 พร้อมออกแบบและติดตั้งระบบให้เหมาะกับธุรกิจของคุณ ประเมินระบบเบื้องต้นฟรี ไม่มีข้อผูกมัด
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th