
รายงาน OT/ICS Cybersecurity Year in Review ฉบับปี 2026 สรุปตัวเลขที่ผู้บริหารโรงงานไม่ควรมองข้าม: ransomware กระทบองค์กรอุตสาหกรรม 3,300 แห่งทั่วโลกในปี 2025 กลุ่มผู้โจมตีเพิ่มจาก 80 เป็น 119 กลุ่ม และภาคการผลิตคือเหยื่อมากกว่า 2 ใน 3 ของทั้งหมด จุดที่น่าตกใจคือค่าเฉลี่ย dwell time ของ ransomware ในสภาพแวดล้อม OT อยู่ที่ 42 วัน ก่อนถูกตรวจพบ
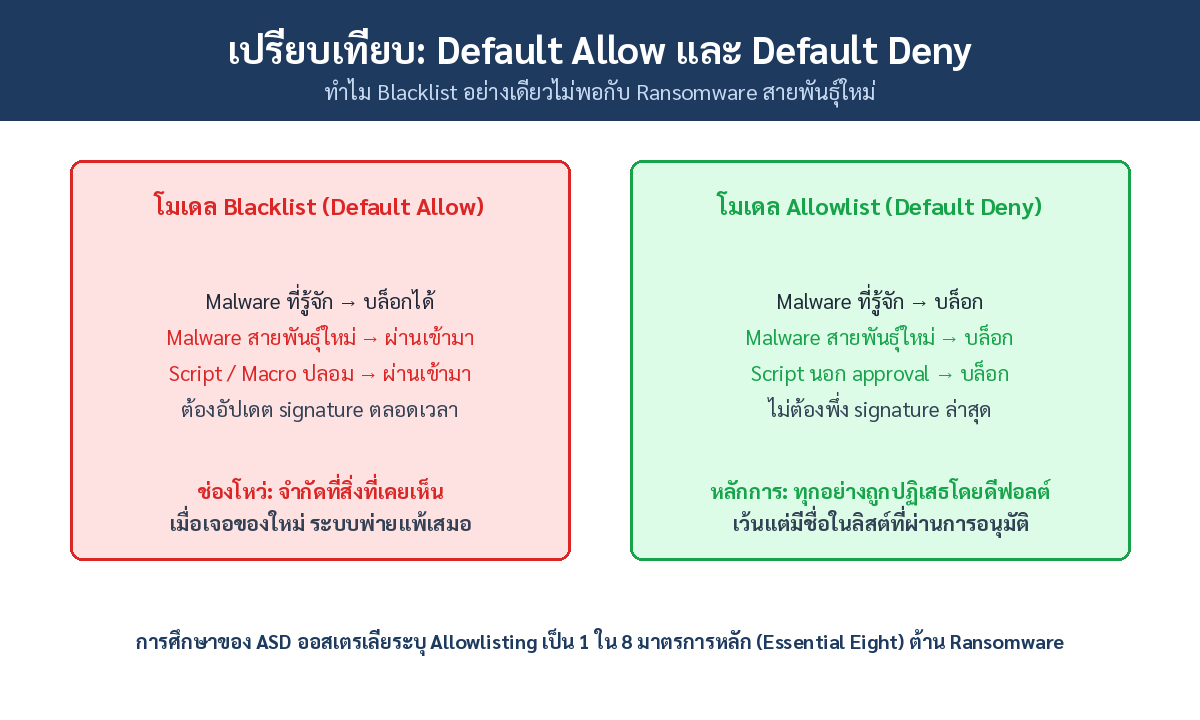
คำถามคือ ถ้า antivirus signature ไม่เคยเห็น malware ตัวนั้นมาก่อน จะหยุดมันได้อย่างไร คำตอบที่องค์กรมาตรฐานระดับโลกให้ตรงกันคือ Application Allowlisting — กลับโมเดลจาก “บล็อกสิ่งที่รู้ว่าไม่ดี” เป็น “อนุญาตเฉพาะสิ่งที่รู้ว่าดี” โดย NIST เผยแพร่คู่มือ NIST SP 800-167 อุทิศให้หัวข้อนี้โดยเฉพาะ, CIS จัดให้เป็น Critical Security Control อันดับ 2 และ ASD ของออสเตรเลียระบุใน Essential Eight เป็นมาตรการหลักต้าน ransomware
เป้าหมายแรกของโรงงาน: EWS, HMI และ Server ที่รัน Windows
เครื่อง Engineering Workstation และ SCADA server เป็นเป้าหมายอันดับต้นเพราะเป็นจุดที่โปรแกรมและ project file ถูกโหลดลง PLC ได้โดยตรง รายงานเดียวกันชี้ว่าเครื่องเหล่านี้มักถูกจัดประเภทเป็น “IT asset” เพียงเพราะรัน Windows — ทำให้หลุดจากการดูแลของทั้งทีม IT และทีม OT ข่าวดีคือ allowlisting ทำงานได้ดีบนเครื่องเหล่านี้เพราะซอฟต์แวร์ “นิ่ง” — โปรแกรมชุดเดิมรันมาหลายปีโดยแทบไม่เปลี่ยนแปลง
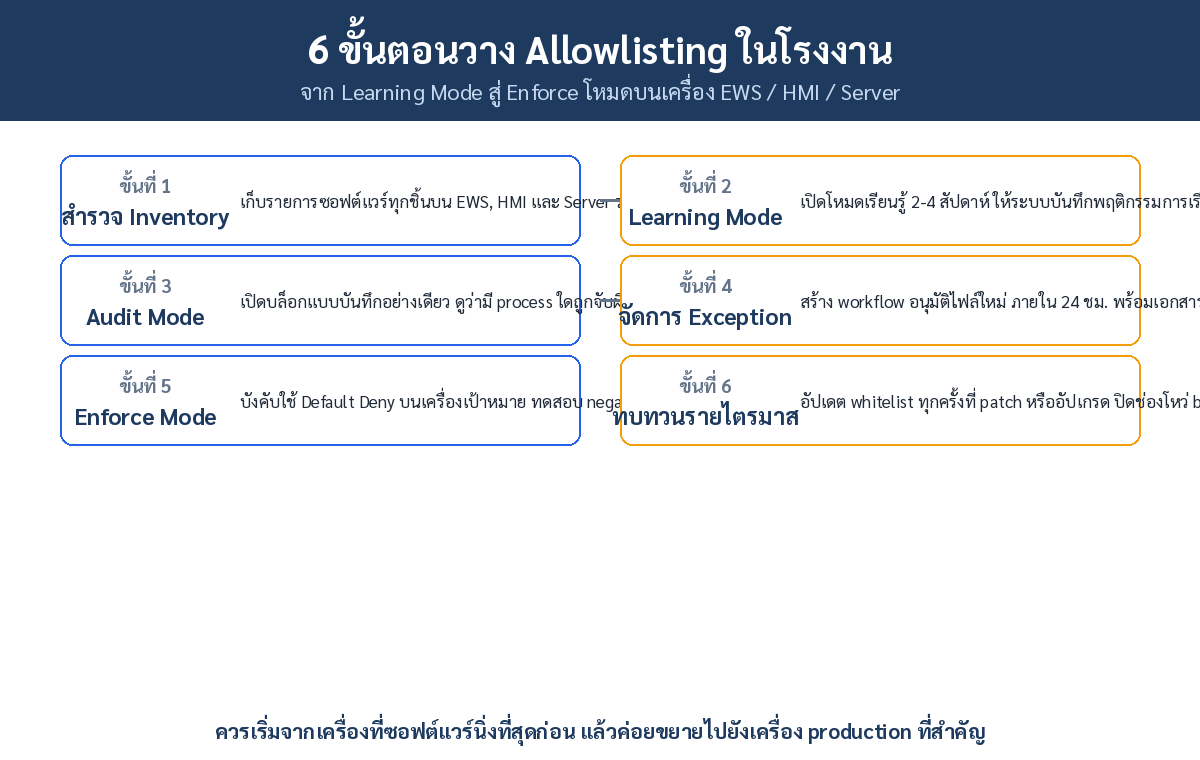
6 ขั้นตอนการวางระบบ
- ทำ Inventory ซอฟต์แวร์ทั้งหมด — รวบรวมชื่อ executable, DLL, script และ service ที่รันจริงบนเครื่องเป้าหมาย รวมถึง task ที่ถูกเรียกโดย scheduler
- เปิด Learning Mode 2–4 สัปดาห์ — ให้ระบบบันทึกพฤติกรรมการเรียกใช้ไฟล์ทั้งหมดระหว่าง production ปกติ ครอบคลุมทุกกะและทุกงาน batch ที่ใช้จริง
- Audit Mode — เปิดการตรวจจับแบบบันทึกอย่างเดียว ไม่บล็อก ดูว่ามี process ใดที่ whitelist ยังไม่ครอบคลุม ก่อนบังคับใช้จริง
- วาง workflow จัดการ Exception — ทุกครั้งที่มีไฟล์ใหม่ต้องขออนุมัติผ่าน change control ที่มีเจ้าของชัดเจน ไม่ใช่กดอนุญาตเพราะขี้เกียจ
- Enforce บนเครื่องกลุ่มแรก — เริ่มจากเครื่องที่ซอฟต์แวร์นิ่งที่สุด พร้อมทำ negative test (ลองรันไฟล์ที่ไม่ได้รับอนุมัติ) ยืนยันว่าบล็อกได้จริง
- ทบทวนรายไตรมาส — อัปเดต whitelist ทุกครั้งที่ patch หรืออัปเกรดซอฟต์แวร์ และติดตามเทคนิค bypass ใหม่
ข้อควรระวังที่ทีมงานต้องรู้
| ความเสี่ยง | รายละเอียด | การป้องกัน |
|---|---|---|
| Rule ตาม path อย่างเดียว | อนุญาตทุกอย่างในโฟลเดอร์โปรแกรม — มัลแวร์วางไฟล์ใน path เดียวกันแล้วรันผ่าน | ใช้ hash หรือ publisher signing ร่วมด้วยเสมอ |
| Abuse เครื่องมือที่อนุญาตแล้ว | system binary ที่สามารถ compile/execute code ถูกนำมาโหลด payload | จำกัดสิทธิ์การเรียกใช้ระหว่างโปรแกรม (ringfencing) |
| Whitelist เน่าหลัง patch | อัปเดตซอฟต์แวร์แล้ว hash เปลี่ยน โปรแกรมหยุดทำงานกลาง production | อัปเดต whitelist ใน change control เดียวกับการ patch ทุกครั้ง |
| เครื่อง OS เก่าไม่รองรับ | HMI รันระบบปฏิบัติการเก่าที่กลไก allowlist ใหม่ไม่ทำงาน | ใช้ solution ระดับ industrial ที่รองรับ OS เก่า หรือชดเชยด้วย read-only media |
Honey Connection: ทีม System Integration ของ Honey Corporation ทำงานกับเครื่อง EWS และ HMI ของลูกค้าเป็นประจำ เราเข้าใจ constraint ของสายการผลิตที่หยุดไม่ได้ จึงออกแบบการทยอยเปิด allowlisting ทีละกลุ่มเครื่องพร้อมแผน roll back เสมอ — มาตรการนี้จะมีค่าเมื่อมันไม่ทำให้ไลน์หยุดแม้แต่นาทีเดียว
Key Takeaways
- Ransomware กระทบองค์กรอุตสาหกรรม 3,300 แห่งในปี 2025 — ภาคการผลิตคือเหยื่อมากกว่า 2 ใน 3 และ dwell time เฉลี่ย 42 วัน
- Allowlisting คือโมเดล Default Deny: ทุกไฟล์ที่ไม่ได้รับอนุมัติถูกบล็อกก่อนได้สั่งทำงาน แม้เป็นสายพันธุ์ที่ไม่มีใครเคยเห็น
- มาตรฐานอ้างอิงหลัก: NIST SP 800-167, CIS Critical Security Control #2 และ ASD Essential Eight
- เริ่มจากเครื่องที่ซอฟต์แวร์นิ่งที่สุด — EWS และ SCADA server ที่ไม่ได้ติดตั้งอะไรใหม่มาหลายปี
- ห้ามข้าม Audit Mode — การ enforce เร็วเกินไปคือสาเหตุอันดับหนึ่งที่ทีมถอดระบบออกกลางคัน
- Whitelist ต้องอยู่ใน change control เดียวกับ patch management ไม่เช่นนั้นจะกลายเป็นเหตุให้ไลน์หยุดเอง
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านการเสริมความปลอดภัยให้เครื่องงาน OT เช่น EWS, HMI และ SCADA server พร้อมวางแผนทยอยเปิดใช้ Allowlisting โดยไม่กระทบการผลิต
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th