
เมื่อเร็วๆ นี้เราได้รับคำถามจากผู้บริหารโรงงานเครื่องจักรแห่งหนึ่ง: “Zero Trust ที่ทุกคนพูดถึงน่ะ เราโรงงานทำได้จริงหรือ เพราะไอทีบอกว่าต้องรื้อเครือข่ายใหม่ทั้งหมด” คำถามนี้สะท้อนความเข้าใจผิดที่แพร่หลายที่สุดเกี่ยวกับ Zero Trust ในภาคอุตสาหกรรม — คิดว่ามันคือโครงการรื้อสร้างเครือข่ายมหาศาล ความจริงคือ Zero Trust เป็นชุดหลักการที่ทำทีละส่วนได้ และมีแนวทางมาตรฐานรองรับอยู่แล้ว
Zero Trust ไม่ใช่สินค้า — มันคือการเปลี่ยนคำถาม
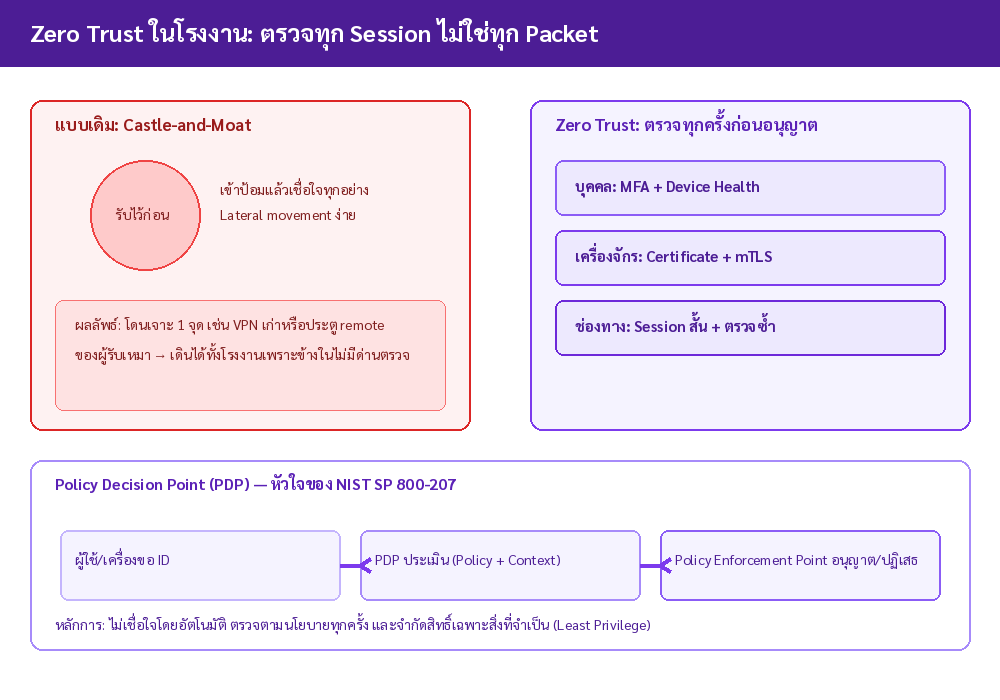
แนวทาง NIST SP 800-207 อธิบาย Zero Trust เป็นชุดหลักการ ไม่ใช่ชิ้นส่วนที่ซื้อมาติดตั้ง หลักการสำคัญที่สุดข้อหนึ่งคือ: “การเข้าถึงทุกครั้งต้องผ่านการตัดสินใจแบบไดนามิก” โดยอิงข้อมูลตัวตนและบริบท ณ ขณะนั้น — ไม่ใช่ตำแหน่งในเครือข่ายที่เคยถูกอนุญาตไว้
แปลเป็นภาษาโรงงานง่ายๆ: วิศวกรที่เพิ่ง login จากออฟฟิศเมื่อ 10 นาทีก่อน กับวิศวกรคนเดียวกันที่ login จากที่อื่นเวลา 3 ทุ่มของวันหยุด ไม่ควรได้รับสิทธิ์เท่ากัน แม้บัญชีผู้ใช้จะเป็นบัญชีเดียวกัน
ตารางเปรียบเทียบ: เครือข่ายโรงงานแบบเดิม vs แบบ Zero Trust
| มุมมอง | แบบเดิม (Perimeter-based) | Zero Trust |
|---|---|---|
| สมมติฐาน | ข้างในเครือข่ายปลอดภัย | ไม่เชื่อใครโดยอัตโนมัติ ตรวจทุกครั้ง |
| การเข้าถึงระยะไกล | VPN หลักเดียว เข้าแล้วเห็นทั้งโรงงาน | Session สั้น เข้าถึงเฉพาะระบบที่ขอ |
| เครื่องจักร | IP อยู่ในช่วงที่อนุญาต = เชื่อ | Certificate + mTLS ยืนยันตัวตนเครื่องจักร |
| ผู้รับเหมาภายนอก | บัญชีร่วมใช้กันทั้งทีม มักไม่มีวันหมดอายุ | สิทธิ์ชั่วคราว ผูกกับ work order หมดอายุตามงาน |
| เมื่อถูกเจาะ 1 จุด | เดินต่อได้ทั้งเครือข่าย (lateral movement) | ถูกจำกัดอยู่แค่เซสชันนั้น ขยายไม่ได้ |
| การตรวจสอบย้อนหลัง | รู้ว่าใคร “อยู่ใน VPN” ไม่รู้ว่าทำอะไร | ทุกการเข้าถึงมีบันทึกว่าใคร ทำอะไร กับเครื่องไหน |
หัวใจทางเทคนิค: Policy Decision Point
ส่วนประกอบที่ทำให้ Zero Trust ทำงานได้จริงคือการแยก “ผู้ตัดสินใจ” ออกจาก “ผู้บังคับใช้” — ผู้ใช้หรือเครื่องจักรขอสิทธิ์เข้าถึง ระบบตัดสินใจ (PDP) ประเมินจากตัวตน สถานะอุปกรณ์ และบริบทในขณะนั้น แล้วสั่งจุดบังคับใช้ (PEP) ให้อนุญาตหรือปฏิเสธ การแยกแบบนี้ทำให้เราเปลี่ยนนโยบายได้โดยไม่ต้องแก้ทุกไฟร์วอลล์
แล้วโรงงานเริ่มจากตรงไหน — Roadmap 3 ระยะ
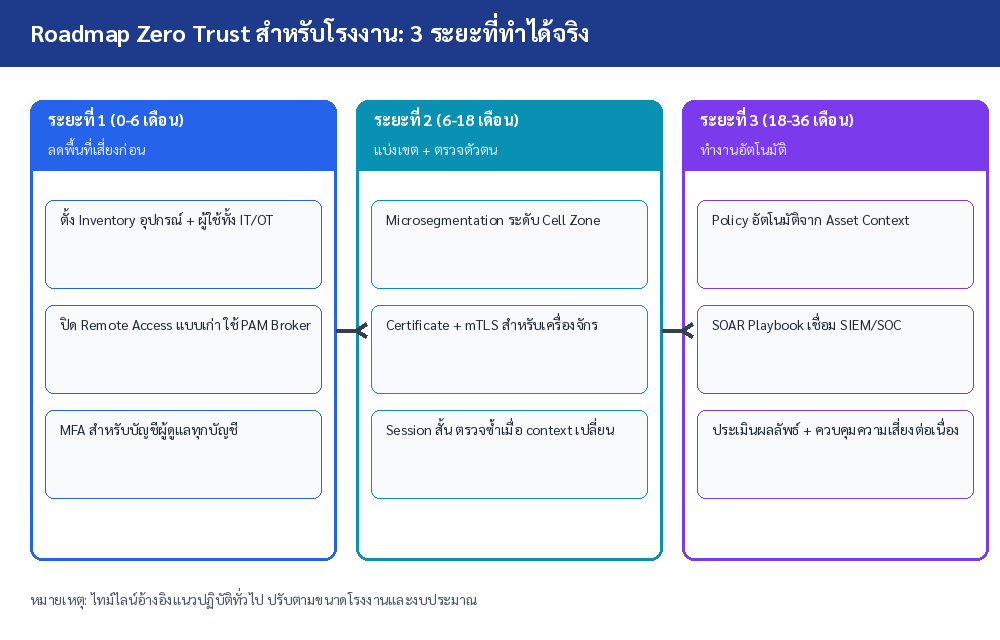
ประสบการณ์ของเราชี้ว่าโรงงานที่ลองกระโดดไประยะที่ 3 ก่อนโดยข้ามพื้นฐาน มักต้องถอยกลับมาที่ระยะที่ 1 เสมอ เหตุผลง่ายๆ: คุณออกแบบนโยบายไม่ได้ ถ้าคุณไม่รู้ว่ามีอะไรอยู่ในเครือข่าย ระยะแรกจึงไม่ใช่การซื้ออะไรเลย แต่คือการตรวจนับอุปกรณ์และผู้ใช้ทั้งหมด — งานที่โรงงานส่วนใหญ่คิดว่ารู้แล้ว แต่พอนับจริงมักพบอุปกรณ์ที่ไม่มีใครรู้จักอีก 10-20%
จุดที่โรงงานต่างจากออฟฟิศ — และทำไมต้องระวัง
สิ่งที่การ์ดสำนักงานไม่ต้องเจอแต่โรงงานต้องเจอ: เครื่องจักรห้ามหยุด การบังคับใช้นโยบายที่เข้มงวดเกินไปในครั้งแรกอาจตัดการสื่อสารของสายการผลิตกลางคัน ทางออกคือโหมด Monitor ก่อน Enforce — เก็บสถิติว่าถ้านโยบายทำงานจริง จะมีการเชื่อมต่อใดถูกปฏิเสธบ้าง แล้วค่อยปรับกฎให้เข้ากับความจริงของโรงงานก่อนเปิดบังคับใช้จริง
Honey Connection: มองจากคนติดตั้งจริง
การติดตั้งระบบ IoT Monitoring ให้โรงงานอาหารและห้องเย็นหลายสิบแห่งของ Honey Corporation สอนเราว่า ทุกโรงงานมี “การเชื่อมต่อที่ไม่มีใครยอมรับว่ามีอยู่” — จากช่องทางซ่อมของผู้รับเหมาเมื่อสามปีก่อน ไปจนถึงโมเด็ม 4G ที่วิศวกรลืมถอด หลักการ Zero Trust คือกรอบคิดที่ทำให้เราคุยกับลูกค้าเรื่องนี้ได้แบบเป็นระบบ โดยไม่ต้องรอให้เกิดเหตุก่อน
Key Takeaways
- Zero Trust คือหลักการ ไม่ใช่สินค้า: อิงแนวทาง NIST SP 800-207 — เริ่มทีละส่วนได้ ไม่ต้องรื้อเครือข่ายทั้งหมด
- คำถามเปลี่ยนจาก “อยู่ในเครือข่ายไหม” เป็น “ตัวตน+บริบท ณ ขณะนั้นคืออะไร”: การเข้าถึงทุก session ต้องผ่านการตัดสินใจแบบไดนามิก
- เริ่มจาก Inventory เสมอ: โรงงานส่วนใหญ่พบอุปกรณ์ที่ไม่มีใครรู้จักเพิ่มขึ้น 10-20% เมื่อตรวจนับจริง — ออกแบบนโยบายไม่ได้ถ้าไม่รู้ว่ามีอะไร
- จุดต่างของโรงงาน: เครื่องจักรห้ามหยุด: ใช้โหมด Monitor ก่อน Enforce เพื่อไม่ให้นโยบายใหม่ตัดการสื่อสารของสายการผลิตกลางคัน
- เป้าหมายจริงคือจำกัดความเสียหาย: เมื่อถูกเจาะ 1 จุด ผู้โจมตีต้องเดินต่อไม่ได้ — นี่คือผลลัพธ์ที่วัดได้ของ Zero Trust
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านการออกแบบสถาปัตยกรรมความปลอดภัยเครือข่ายโรงงานตามหลัก Zero Trust พร้อมออกแบบและติดตั้งระบบให้เหมาะกับธุรกิจของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th