
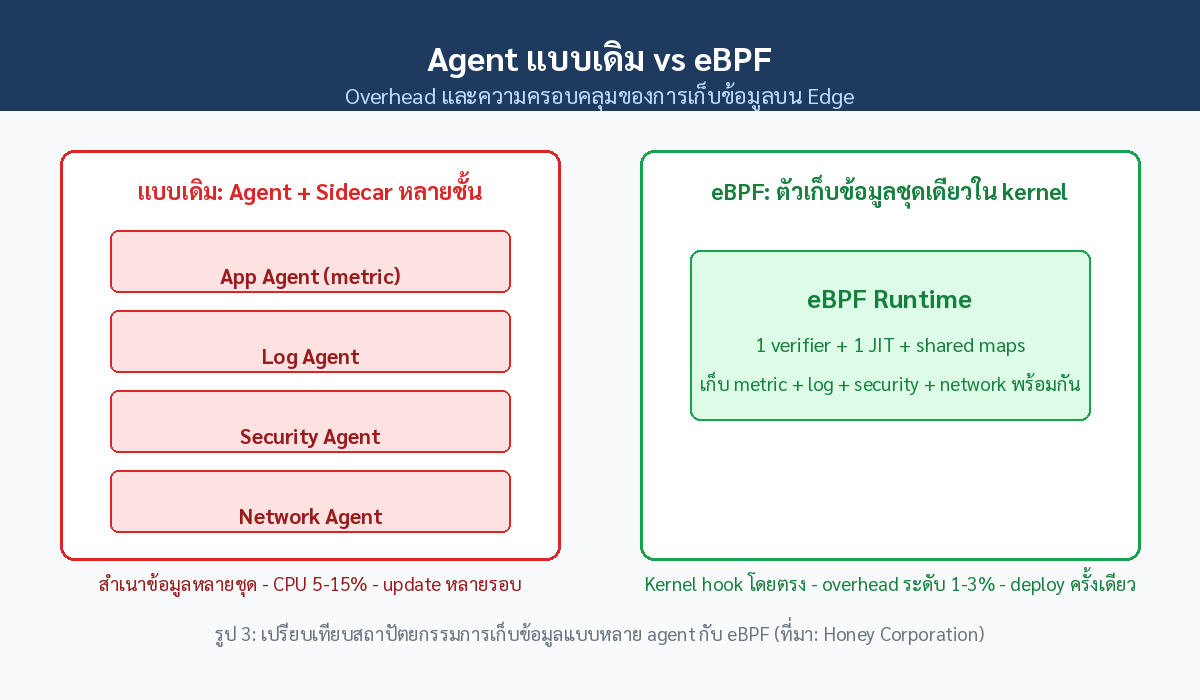
ถ้าคุณดูแล Edge Gateway ที่รัน Linux อยู่หน้าโรงงาน น่าจะคุ้นเคยกับภาพนี้: เครื่องหนึ่งต้องลง agent เก็บ metric อีกตัวเก็บ log อีกตัวเฝ้า security และอีกตัวดักจับ network — แต่ละตัวกิน CPU กันคนละเปอร์เซ็นต์ และต้องอัปเดตแยกกันคนละรอบ คำถามที่วงการ infrastructure เริ่มตอบด้วยเทคโนโลยีเดียวคือ eBPF (extended Berkeley Packet Filter) เทคโนโลย์จาก Linux kernel ที่ให้โปรแกรมขนาดเล็ก “รันอยู่ใน kernel” เพื่อเก็บข้อมูลและบังคับใช้นโยบายความปลอดภัยได้โดยตรง
eBPF คืออะไร และทำไมมันปลอดภัยพอให้ใช้ในโรงงาน
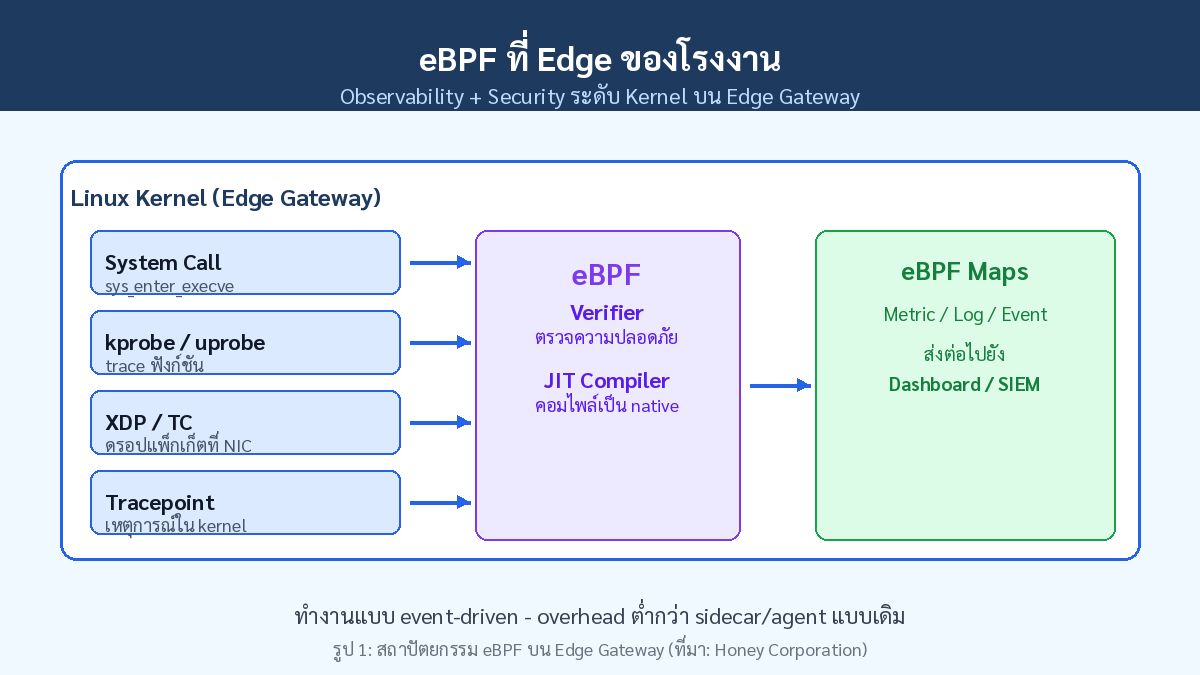
eBPF พัฒนาต่อจาก Berkeley Packet Filter เดิมที่ทำหน้าที่กรองแพ็กเก็ตเท่านั้น ปัจจุบันเป็นกลไกที่ให้โปรแกรม sandbox ทำงานในบริบท privileged ของ kernel โดยไม่ต้องแก้ source code ของ kernel หรือโหลด kernel module ตัวหลักที่ทำให้เราวางใจได้คือ Verifier ซึ่งตรวจทุกเส้นทางการทำงานของโปรแกรมก่อนรันจริง ว่าไม่มีการเข้าถึงหน่วยความจำนอกเขต ไม่วนลูปไม่รู้จบ และจบการทำงานภายในขีดจำกัดที่กำหนด จากนั้น JIT compiler จะคอมไพล์โปรแกรมให้เป็น machine code ที่ทำงานเร็วเทียบ native
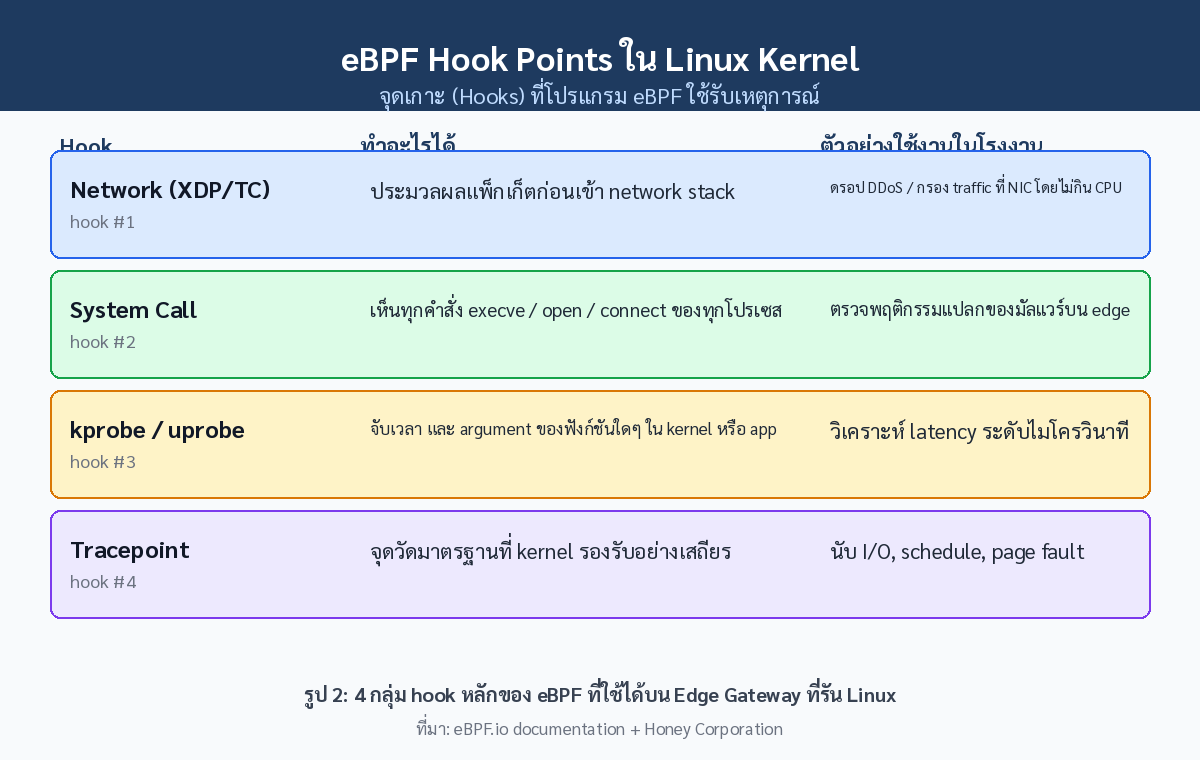
การทำงานเป็นแบบ event-driven: โปรแกรม eBPF จะถูกเรียกเมื่อเกิดเหตุการณ์ที่ “hook point” เช่น การเรียก system call, การเข้า-ออกฟังก์ชันใน kernel (kprobe) หรือแม้แต่ฟังก์ชันในแอปพลิเคชันเราเอง (uprobe) และเหตุการณ์ network ระดับ NIC ผ่าน XDP
ตารางเปรียบเทียบ: Agent แบบเดิม vs eBPF บน Edge Gateway
| มิติ | Agent/Sidecar แบบเดิม | eBPF |
|---|---|---|
| จุดเก็บข้อมูล | userspace มองผ่าน /proc, syscalls ที่เปิดเผย | ใน kernel เอง เห็นทุกเหตุการณ์โดยตรง |
| Overhead ต่อเครื่อง | หลาย agent รวมกันได้ระดับ 5-15% CPU | โดยทั่วไประดับ 1-3% สำหรับงานเก็บข้อมูลพื้นฐาน |
| ความครอบคลุม | แยกตัวต่อ use case — metric, log, security, network | runtime เดียวใช้ร่วมได้ทุก use case ผ่าน maps |
| การอัปเดต | อัปเดต agent ทีละตัว บางตัวต้อง restart | โหลด/ถอดโปรแกรมได้ขณะรัน ไม่กระทบ process |
| งาน network ประสิทธิภาพสูง | ต้องผ่าน network stack เต็มทาง | XDP ประมวลผล/ดรอปแพ็กเก็ตได้ตั้งแต่ระดับ driver |
| ความเสี่ยงความเสถียร | ต่ำ — agent พังเป็นของตัวเอง | ต่ำเมื่อผ่าน verifier แต่ต้องใช้ kernel เวอร์ชันที่รองรับ (ราว 4.x ขึ้นไป) |
ใช้ทำอะไรได้จริงในโรงงาน
- ลดภาระ edge จาก traffic ขยะ: โปรแกรม XDP สามารถดรอปแพ็กเก็ตที่มาจากแหล่งที่ไม่คาดหวังได้ก่อนที่จะเข้า network stack เต็ม ทำให้ edge gateway ที่โดน scan/brute-force จากภายนอกไม่เสีย CPU ไปกับขยะ
- เฝ้าระวังพฤติกรรมโปรเซส: hook ที่ system call ทำให้เห็นว่าโปรเซสไหน spawn โปรเซสลูกผิดปกติ อ่านไฟล์ที่ไม่ควรอ่าน หรือพยายามเชื่อมต่อออกภายนอก — สัญญาณเตือนมัลแวร์บน edge ที่ agent ปกติมักมองไม่เห็น
- วินิจฉัย latency ระดับไมโครวินาที: kprobe/uprobe วัดเวลาที่ฟังก์ชันจริงใช้ ช่วยหาจุดคอขวดของ data pipeline จาก sensor ถึง MQTT broker โดยไม่ต้องแก้โค้ดแอปพลิเคชันเลย
ทีมงาน Honey Corporation ใช้ Linux-based edge gateway เป็นหัวใจของงานติดตั้งระบบ IoT monitoring ในโรงงานอุตสาหกรรม เราจึงให้ความสำคัญกับเครื่องมือที่เก็บข้อมูลเชิงลึกได้โดยไม่เพิ่มภาระให้ฮาร์ดแวร์หน้าไลน์ — eBPF คือหนึ่งในแนวทางที่เราประเมินและนำมาใช้เพื่อให้ลูกค้าเห็นภาพจริงของระบบตั้งแต่ระดับ kernel
Key Takeaways
- eBPF ให้โปรแกรม sandbox รันใน Linux kernel ผ่าน verifier + JIT compiler — ปลอดภัยกว่าการโหลด kernel module แบบเดิม
- เก็บข้อมูลได้ครบทั้ง metric, log, security และ network ด้วย runtime เดียว แทน agent หลายตัวที่ overhead รวมกัน 5-15%
- hook หลักมี 4 กลุ่ม: XDP/TC (network), system call, kprobe/uprobe และ tracepoint
- เหมาะกับ edge gateway ที่ทรัพยากรจำกัด เพราะ overhead โดยทั่วไปอยู่ระดับ 1-3% และโหลด/ถอดโปรแกรมได้ขณะรัน
- ต้องใช้ Linux kernel เวอร์ชันใหม่พอ (ราว 4.x+) และทีมดูแลควรเข้าใจแนวคิด verifier ก่อน deploy ลง production
- มูลค่าสูงสุดในโรงงานคืองาน security observability และการวินิจฉัย latency ที่เคยต้องทำโดยแก้โค้ด
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบ Edge Computing และ IoT Monitoring พร้อมออกแบบและติดตั้งระบบให้เหมาะกับธุรกิจของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th