
ถามวิศวกรโรงงานสิบคนว่า “ไฟร์วอลล์ของโรงงานคุณทำอะไร” — เก้าคนจะตอบว่า “เปิด-ปิดพอร์ต” คำตอบนั้นไม่ผิด แต่มันเป็นคำตอบของปี 2010 ปัญหาของโรงงานยุคนี้คือคนร้ายไม่ได้ “เจาะพอร์ต” อีกต่อไป — เขาเดินเข้ามาในพอร์ตที่เราเปิดให้เขาเอง ผ่านโปรโตคอลควบคุมที่เป็นภาษากลางของทุกโรงงาน: Modbus TCP พอร์ต 502 และ OPC UA พอร์ต 4840
บทความนี้เจาะลึกว่า Industrial-grade Firewall สมัยใหม่ต่างจากไฟร์วอลล์สำนักงานตรงไหน และทำไมการ “อ่านเป็น” โปรโตคอลควบคุม (Protocol-aware DPI) ถึงเป็นเส้นแบ่งระหว่างระบบที่ป้องกันได้จริงกับระบบที่ปล่อยให้คำสั่งอันตรายเดินผ่านด่านตรวจไปหา PLC ตรงๆ
ปัญหา: พอร์ตที่ถูกต้อง แต่คำสั่งที่ผิด
ไฟร์วอลล์ IT ทั่วไปทำงานที่ชั้น 3-4 ของ OSI: ดู IP ต้นทาง ปลายทาง และพอร์ต ถ้ามีการเชื่อมต่อจาก SCADA Server ไปยัง PLC ที่พอร์ต 502 มันจะอนุญาต เพราะกฎเขียนไว้แบบนั้น ปัญหาคือบน Modbus TCP พอร์ตเดียวกันนั้น คำสั่งอ่าน (Read) กับคำสั่งเขียน (Write) อยู่ในสายเดียวกัน และคำสั่งเขียนเองก็แยกได้อีกเป็นเขียนค่าธรรมดากับเขียนโปรแกรมลงตัวควบคุม
สถิติจากงานวิจัย OT Security ล่าสุดชี้ตรงจุดนี้: จากการวิเคราะห์อุปกรณ์ OT ที่เปิดใช้งานและมองเห็นจากอินเทอร์เน็ตกว่า 60,000 เครื่อง พบการเชื่อมต่อระดับความเสี่ยงสูงที่เพิ่มขึ้น 332% เทียบช่วงก่อน ขณะที่เครือข่ายองค์กรกว่า 77.7% ยังเป็นแบบแบน (Flat Network) — แปลว่าการเดินทางจากออฟฟิศไปหา PLC ไม่มีด่านตรวจที่จริงจังเลย
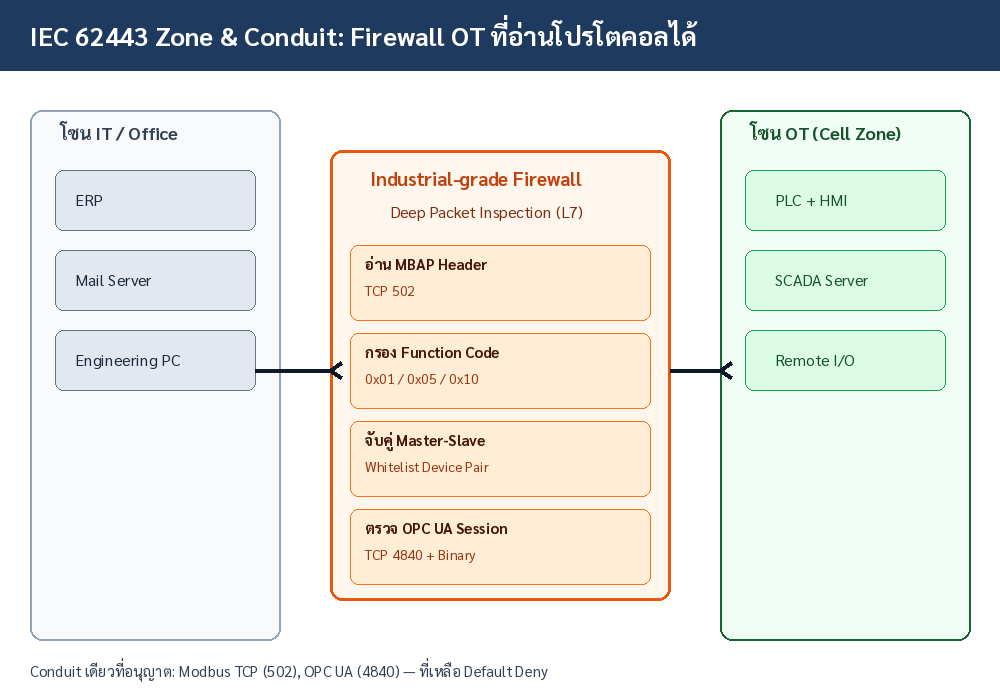
DPI ระดับโปรโตคอลทำงานอย่างไร — กรณี Modbus TCP
โปรโตคอล Modbus TCP แต่ละแพ็กเก็ตประกอบด้วยส่วนหัว MBAP (Modbus Application Protocol) 7 ไบต์ ตามด้วย PDU ที่เริ่มด้วย Function Code ไฟร์วอลล์ที่อ่านได้ถึงระดับนี้จะตรวจได้ 3 ชั้น มากกว่าไฟร์วอลล์ IT ธรรมดา:
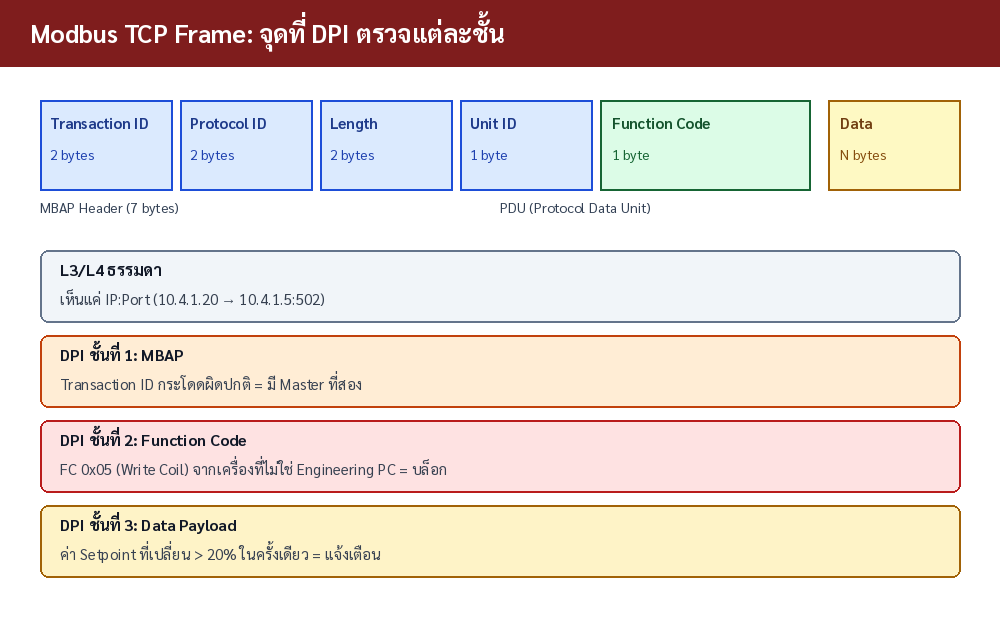
- ชั้น MBAP Header: Transaction ID ที่กระโดดผิดจังหวะบอกได้ว่ามี “Master ตัวที่สอง” ที่แอบพูดกับ PLC ของเรา — สิ่งที่ไม่มีทางเห็นได้จาก IP และพอร์ต
- ชั้น Function Code: อนุญาต FC 0x01 (Read Coils) จาก SCADA Server แต่บล็อก FC 0x05 (Write Single Coil) ที่มาจากเครื่องอื่น — นี่คือสิ่งที่เรียกว่า Read-only Rule ที่แท้จริง
- ชั้น Data Payload: ตรวจว่าค่า Setpoint ที่ถูกเขียนเปลี่ยนไปเกินกว่า 20% จากค่าเดิมในครั้งเดียว ซึ่งเป็นพฤติกรรมที่คนปกติไม่ทำ แต่เป็นลายเซ็นของการโจมตีแบบ Manipulation of Control
ตารางเปรียบเทียบ: ไฟร์วอลล์ IT ธรรมดา vs Industrial-grade Firewall
| ความสามารถ | ไฟร์วอลล์ IT ทั่วไป (L3/L4) | Industrial-grade Firewall (L7 DPI) |
|---|---|---|
| สิ่งที่มองเห็น | IP, พอร์ต, Protocol | Function Code, Device Address, ค่าที่เขียน |
| Read/Write แยกกันได้ | ไม่ได้ — พอร์ต 502 คือพอร์ต 502 | แยกได้ ทั้งตามชนิดคำสั่งและตามผู้ส่ง |
| Whitelist อุปกรณ์ | ระดับ IP เท่านั้น | ระดับคู่สื่อสาร Master-Slave รายเครื่อง |
| ตรวจสอบย้อนหลัง | มี log แต่อ่านไม่ออกว่า “เขียนอะไรลง PLC” | รู้เลยว่า FC ใด เขียน Register ตัวไหน ค่าเท่าไร |
| ผลกระทบต่อเวลาทดสอบ | เพิ่ม latency ต่ำ | ต้องตรวจเพิ่มเล็กน้อย (เลือกโหมดที่เหมาะกับงาน) |
| มาตรฐานอ้างอิง | IEC 62443-3-3 SR 5.x (ควบคุมการสื่อสาร) | IEC 62443-3-3 SR 5.x + 4.2 (DPI ระดับแอปพลิเคชัน) |
ทำไมเรื่องนี้ถึงเร่งด่วนในปี 2026
สามเหตุผลที่ทำให้เรื่องนี้เปลี่ยนจาก “น่าทำ” เป็น “ต้องทำ”:
- การโจมตีเปลี่ยนเป้าหมาย: แคมเปญโจมตีล่าสุดที่ MITRE เพิ่งบรรจุเข้า ATT&CK v20 (13 ต.ค. 2026) มุ่งตรงไปที่โครงสร้างพื้นฐานน้ำและระบบควบคุม — เป้าหมายคือคำสั่งควบคุม ไม่ใช่ข้อมูล
- การเชื่อมต่อเพิ่มขึ้นเร็วกว่าการรักษาความปลอดภัย: อุปกรณ์เชื่อมต่อ 21.1 พันล้านเครื่องทั่วโลก แต่การแบ่งโซนยังตามไม่ทัน ทำให้จุดบกพร่องเดิมถูกขยายใหญ่ขึ้นทุกปี
- กติกาเริ่มบังคับ: กฎหมาย Cyber Resilience Act ของสหภพยุโรปที่จะบังคับใช้ปี 2027 ผลักดันให้โรงงานที่ส่งออกต้องพิสูจน์ความสามารถในการควบคุมการสื่อสารในเครือข่ายอุตสาหกรรม
Honey Connection: งานจริงที่เราเห็น
ทีมวิศวกรรมของ Honey Corporation ติดตั้งระบบ IoT Monitoring ในโรงงานอาหารและห้องเย็นมาแล้วหลายสิบแห่ง จุดที่เจอซ้ำๆ คือ: เกือบทุกโรงงานมี “เส้นทางเดิน” จากออฟฟิศไป PLC ที่ไม่มีใครรู้จักทั้งหมด การวางไฟร์วอลล์ OT ที่อ่านโปรโตคอลได้ จึงไม่ใช่แค่การซื้ออุปกรณ์ — แต่คือการทำให้ทั้งโรงงานมี “แผนที่การสื่อสารจริง” ครั้งแรกในประวัติศาสตร์ ข้อมูลจากการตรวจนับนี้เองที่เราใช้ออกแบบกฎ Whitelist ที่ไม่ทำให้สายการผลิตสะดุด
Key Takeaways
- พอร์ตเปิดไม่ใช่ปัญหา — คำสั่งที่เดินผ่านพอร์ตนั้นต่างหาก: ไฟร์วอลล์ L3/L4 ไม่มีทางแยก Read กับ Write บน Modbus TCP พอร์ต 502 ได้
- DPI ระดับโปรโตคอลคือด่านตรวจที่แท้จริง: ตรวจได้ 3 ชั้น — MBAP Header (Transaction ID), Function Code (0x01 vs 0x05), และ Data Payload (ความผิดปกติของค่าที่เขียน)
- Whitelist คู่สื่อสาร Master-Slave รายเครื่อง เข้มกว่าการอนุญาตระดับ IP หลายเท่า เพราะแม้ IP ถูกปลอม การจับคู่ระดับโปรโตคอลก็ยังกั้นไว้ได้
- อิง IEC 62443-3-3 ให้เป็นที่ตั้ง: โครงสร้าง Zone และ Conduit คือภาษาร่วมที่ผู้ซื้อ ผู้ตรวจ และประกันภัยเข้าใจ
- เริ่มจากโหมด Monitor ก่อนเสมอ: เก็บข้อมูลการสื่อสารจริง 2-4 สัปดาห์ แล้วค่อยเปลี่ยนเป็น Enforce — วิธีนี้ทำให้ไม่มีสายการผลิตไหนต้องหยุดเพราะกฎที่เขียนผิด
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบความปลอดภัยเครือข่าย OT และการวาง Industrial-grade Firewall พร้อมออกแบบและติดตั้งระบบให้เหมาะกับธุรกิจของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th