
ปลายเดือนตุลาคม 2026 ผู้ให้บริการระบบอัตโนมัติระดับโลกรายหนึ่งประกาศขยายความสามารถด้าน OT Security สำหรับผู้ผลิตเครื่องจักร (OEM) โดยตรง — สัญญาณที่สะท้อนว่าคลื่นกฎระเบียบความปลอดภัยไซเบอร์ของสหภาพยุโรปไม่ใช่เรื่องไกลตัวอีกต่อไป ไม่ว่าโรงงานของคุณจะอยู่ที่ไหน ถ้าเครื่องจักรหรืออุปกรณ์ของคุณส่งออกไปยุโรป หรือเป็นส่วนหนึ่งของห่วงโซ่ซัพพลายเออร์ของลูกค้ายุโรป เส้นตายปี 2027 คือเรื่องของคุณ
ทำไมต้องตื่นตอนนี้: สองกฎระเบียบที่นับถอยหลังเข้ามา
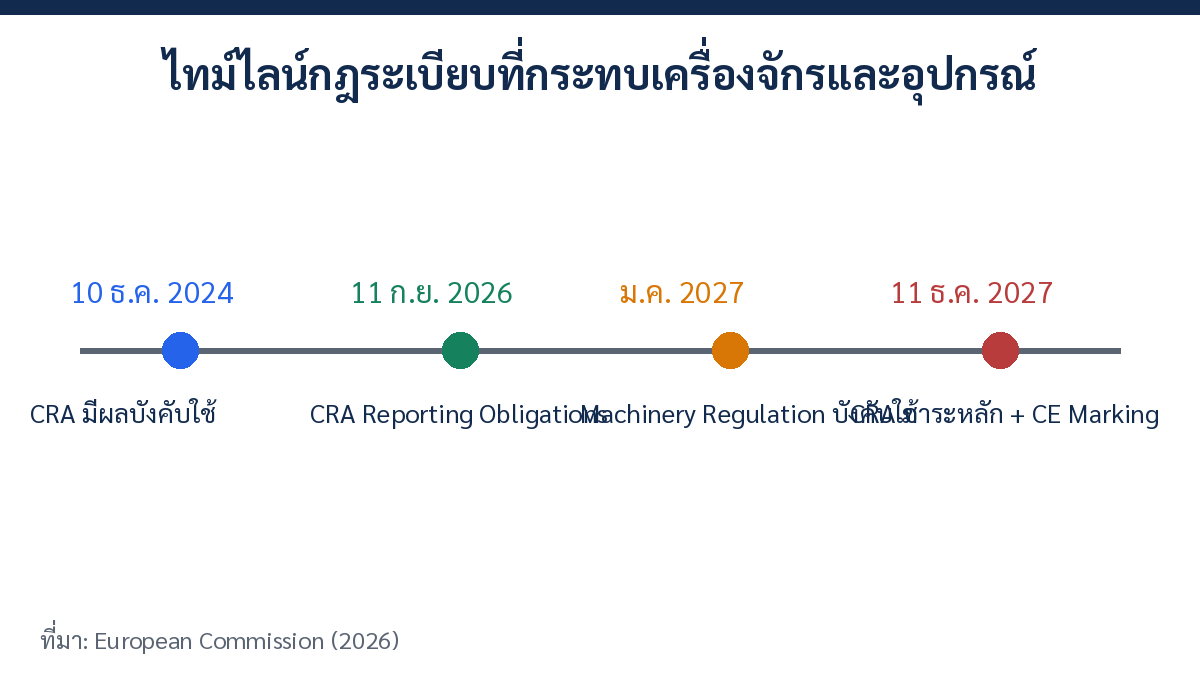
Cyber Resilience Act (CRA) ระเบียบ (EU) 2024/2847 มีผลบังคับใช้ตั้งแต่ 10 ธันวาคม 2024 โดยข้อกำหนดการรายงาน (Reporting Obligations) เริ่มบังคับตั้งแต่ 11 กันยายน 2026 ที่ผ่านมาแล้ว และภาระหลักทั้งหมดจะบังคับใช้เต็มรูปแบบในวันที่ 11 ธันวาคม 2027 พร้อมการติด CE Marking สำหรับผลิตภัณฑ์ที่มีองค์ประกอบดิจิทัล ส่วน Machinery Regulation ระเบียบ (EU) 2023/1230 ซึ่งมาแทน Machinery Directive เดิม จะบังคับใช้ตั้งแต่เดือนมกราคม 2027 โดยขยายขอบเขตไปถึงความปลอดภัยไซเบอร์ของเครื่องจักรที่มีระบบควบคุมดิจิทัล
ความจริงจากผู้ผลิตเครื่องจักร: ยังไม่พร้อมกันหนึ่งครึ่งปีก่อนเส้นตาย
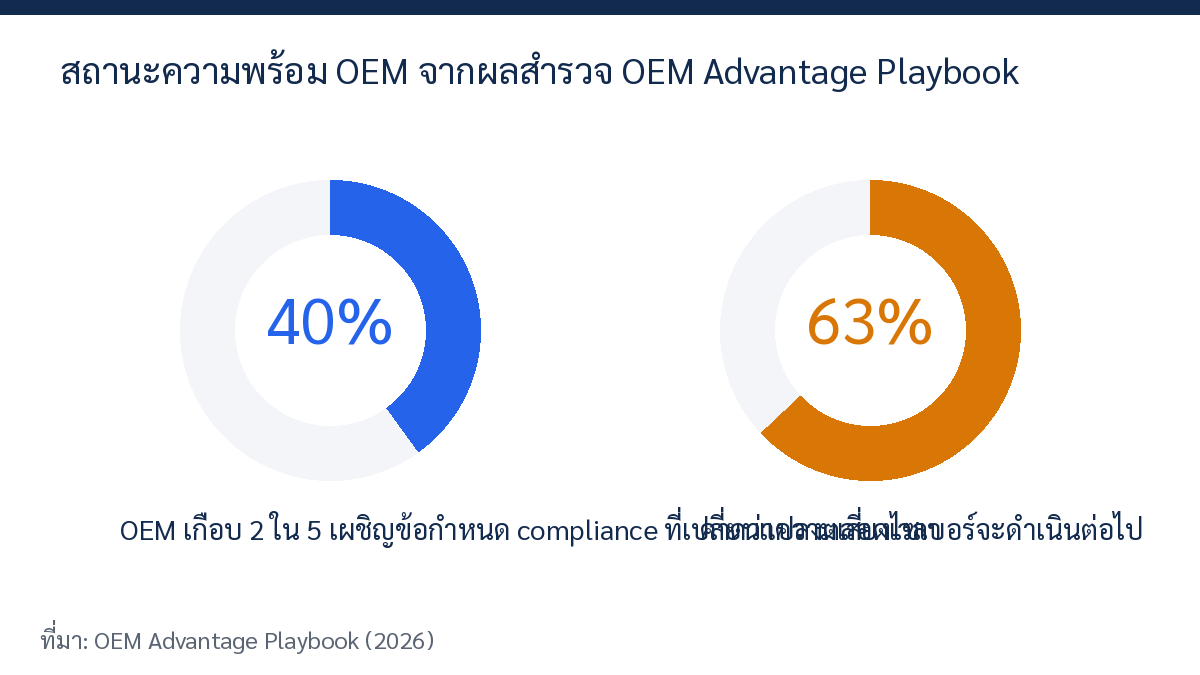
ผลสำรวจจากรายงาน OEM Advantage Playbook เผยว่า OEM เกือบสองในห้า (ประมาณ 40%) กำลังรับมือกับข้อกำหนด compliance ที่เปลี่ยนแปลงอยู่ตลอดเวลา ขณะที่ 63% คาดว่าความเสี่ยงด้านไซเบอร์จะยังคงดำเนินต่อไป นี่คือช่องว่างที่ผู้เชี่ยวชาญด้านกฎระเบียบเรียกว่า “compliance debt” — หนี้ที่จะยิ่งพอกพูนถ้ายังไม่เริ่มจัดการตอนนี้
สรุปข้อกำหนดสำคัญที่ต้องรู้
| กฎระเบียบ | วันสำคัญ | ข้อกำหนดหลัก | ผู้ที่กระทบ |
|---|---|---|---|
| Cyber Resilience Act | 10 ธ.ค. 2024 / 11 ก.ย. 2026 / 11 ธ.ค. 2027 | ผลิตภัณฑ์ดิจิทัลต้องปลอดภัยตามค่าเริ่มต้น มี SBOM รายงานช่องโหว่ที่ถูกโจมตีจริง และผ่าน CE Marking | ผู้ผลิต/ผู้นำเข้าอุปกรณ์อิเล็กทรอนิกส์ ควบคุม และ IIoT ทั้งหมดที่ขายใน EU |
| Machinery Regulation | บังคับใช้ มกราคม 2027 | แทน Machinery Directive 2006/42/EC เพิ่มความต้องการด้านความปลอดภัยไซเบอร์ของระบบควบคุมเครื่องจักรและเอกสารดิจิทัล | OEM เครื่องจักรและผู้ส่งออกเครื่องจักรเข้า EU |
| IEC 62443 | มาตรฐานสากล (ไม่บังคับโดยกฎหมาย แต่ถูกอ้างอิง) | กรอบความปลอดภัยระบบอัตโนมัติอุตสาหกรรมตั้งแต่ระดับ component ถึง system | โรงงานและ OEM ที่ต้องการพิสูจน์ความปลอดภัยอย่างเป็นระบบ |
How-to: 6 ขั้นตอนเตรียมความพร้อมสำหรับ OEM และโรงงานไทย
- จัดทำ SBOM ของทุกเครื่องจักร (Software Bill of Materials): ทำบัญชีรายการฮาร์ดแวร์ ซอฟต์แวร์ และเฟิร์มแวร์รุ่นที่ใช้จริงในแต่ละรุ่นเครื่องจักร — ไม่มี SBOM ก็ไม่มีทางตรวจสอบช่องโหว่ได้ทันเวลา เริ่มจากรุ่นที่ขายดีที่สุดก่อน
- ตั้งกระบวนการติดตามช่องโหว่แบบต่อเนื่อง: ผูก SBOM เข้ากับฐานข้อมูล CVE และกำหนดผู้รับผิดชอบรับทราบ-ประเมิน-แจ้งลูกค้า เมื่อพบช่องโหว่ที่ถูกโจมตีจริง CRA กำหนดกรอบเวลาการรายงานที่เข้มงวด
- ทำ Gap Assessment ตามกรอบ IEC 62443: ประเมินช่องว่างตั้งแต่ระดับ component ถึง system ทั้งด้าน Secure Development, Network Segmentation และ Access Control แล้วจัดลำดับความเสี่ยงก่อนลงทุนแก้
- ออกแบบ Security by Design ในรุ่นใหม่: เสียบข้อกำหนดความปลอดภัยเข้าไปในขั้นตอนออกแบบเครื่องจักรรุ่นถัดไปตั้งแต่วันนี้ รวมถึงการอัปเดตเฟิร์มแวร์อย่างปลอดภัย (Secure Update) ซึ่งถูกกำหนดให้เป็นความสามารถพื้นฐานของผลิตภัณฑ์
- เตรียมรายงาน Compliance ที่ส่งออกได้: จัดทำเอกสารประกอบการตรวจสอบ (Audit-Ready) ที่ลูกค้าและหน่วยงานกำกับดูแลเรียกดูได้ทันที เพราะความโปร่งใสต่อลูกค้าจะกลายเป็นเงื่อนไขการซื้อ ไม่ใช่ความดีสมัครใจ
- สำรวจห่วงโซ่ซัพพลายเออร์ของตัวเอง: ถ้าคุณประกอบเครื่องจักรจากชิ้นส่วนของผู้อื่น ให้ขอ SBOM และการประกันความปลอดภัยจากซัพพลายเออร์ตั้งแต่วันนี้ เพราะความรับผิดชอบตาม CRA ครอบคลุมถึงผลิตภัณฑ์ที่ประกอบจากองค์ประกอบของบุคคลที่สาม
โรงงานไทยจำนวนมากคิดว่ากฎ EU ไม่เกี่ยวกับตัวเอง แต่ในความจริง OEM ยุโรปและลูกค้าส่งออกจะส่งข้อกำหนดเหล่านี้ย้อนกลับมาตามห่วงโซ่ซัพพลายเออร์ — คำถามไม่ใช่ “จะโดนบังคับไหม” แต่คือ “จะพร้อมก่อนคู่แข่งหรือไม่”
มุมมองจาก Honey Corporation
การเตรียมตัวรับกฎระเบียบไม่จำเป็นต้องเริ่มจากศูนย์ ทีมวิศวกรของ Honey Corporation มีประสบการณ์ติดตั้งระบบควบคุมและมอนิเตอริ่งในสภาพแวดล้อมอุตสาหกรรมจริง ตั้งแต่งาน IoT Monitoring ตู้แช่ Freezer ที่ต้องเก็บ log อุณหภูมิต่อเนื่องไว้เป็นหลักฐาน ไปจนถึงงาน SCADA ที่ต้องออกแบบสิทธิ์การเข้าถึงและการแยกเครือข่ายตั้งแต่ต้น หลักการเดียวกันนี้ใช้ได้กับการเตรียมรายงาน compliance: เริ่มจากการมองเห็นสินทรัพย์ (Visibility) บันทึกหลักฐาน (Evidence) แล้วจึงปรับปรุงเชิงรุก
Key Takeaways
- 11 ธันวาคม 2027: ภาระหลักของ CRA บังคับเต็มรูปแบบพร้อม CE Marking — เหลือเวลาไม่ถึง 14 เดือนนับจากตอนนี้
- Reporting Obligations บังคับแล้ว: ตั้งแต่ 11 กันยายน 2026 การรายงานช่องโหว่ที่ถูกโจมตีจริงเป็นภาระที่มีผลแล้ว ไม่ใช่เรื่องอนาคต
- Machinery Regulation มกราคม 2027: ระเบียบ (EU) 2023/1230 แทน Machinery Directive เดิม และครอบคลุมความปลอดภัยไซเบอร์ของเครื่องจักรดิจิทัล
- OEM ยังไม่พร้อม: ผลสำรวจพบว่าประมาณ 40% ของ OEM เผชิญข้อกำหนด compliance ที่เปลี่ยนตลอดเวลา และ 63% คาดความเสี่ยงไซเบอร์ต่อเนื่อง
- SBOM คือจุดเริ่มต้น: บัญชีรายการฮาร์ดแวร์ ซอฟต์แวร์ เฟิร์มแวร์ คือเงื่อนไขขั้นต่ำของการติดตามช่องโหว่และการตรวจสอบ
- กฎ EU ไหลมาถึงไทย: ข้อกำหนดถูกส่งต่อผ่านห่วงโซ่ซัพพลายเออร์ — ผู้ที่พร้อมก่อนจะได้เปรียบในการเป็นซัพพลายเออร์ระยะยาว
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้าน OT Security, การออกแบบระบบควบคุม และ System Integration สำหรับโรงงานอุตสาหกรรม พร้อมช่วยประเมินความพร้อมและวางระบบมอนิเตอริ่งให้สอดคล้องกับมาตรฐาน IEC 62443 และกฎระเบียบสากล
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th