
เมื่อทีมรักษาความปลอดภัยพูดถึงการปิดช่องโหว่ในโรงงาน คนมักนึกถึง Firewall และ Network Segmentation ก่อน แต่ในทางปฏิบัติ ประตูที่ผู้โจมตีเดินเข้ามาได้ง่ายที่สุดคือ บัญชีผู้ใช้ที่ไม่มีเจ้าของ — บัญชี operator ที่ใช้ร่วมกันทั้งกะ, บัญชี vendor ที่ค้างอยู่หลังงานติดตั้งเสร็จไปแล้วสองปี หรือ service account ที่มีรหัสผ่านฝังอยู่ในสคริปต์ตั้งแต่วัน commission ระบบ
มาตรฐาน IEC 62443-3-3 กำหนดให้ “การระบุตัวตนและการยืนยันสิทธิ์” (Identification & Authentication Control) เป็น Foundational Requirement ข้อแรก (FR 1) โดย SR 1.1 และ SR 1.2 บังคับให้ทั้งมนุษย์และ software process ต้องถูกระบุตัวตนแบบ unique และผ่านการ authenticate ก่อนเข้าถึงระบบควบคุม — นี่คือข้อกำหนดที่โรงงานส่วนใหญ่ยังไปไม่ถึง
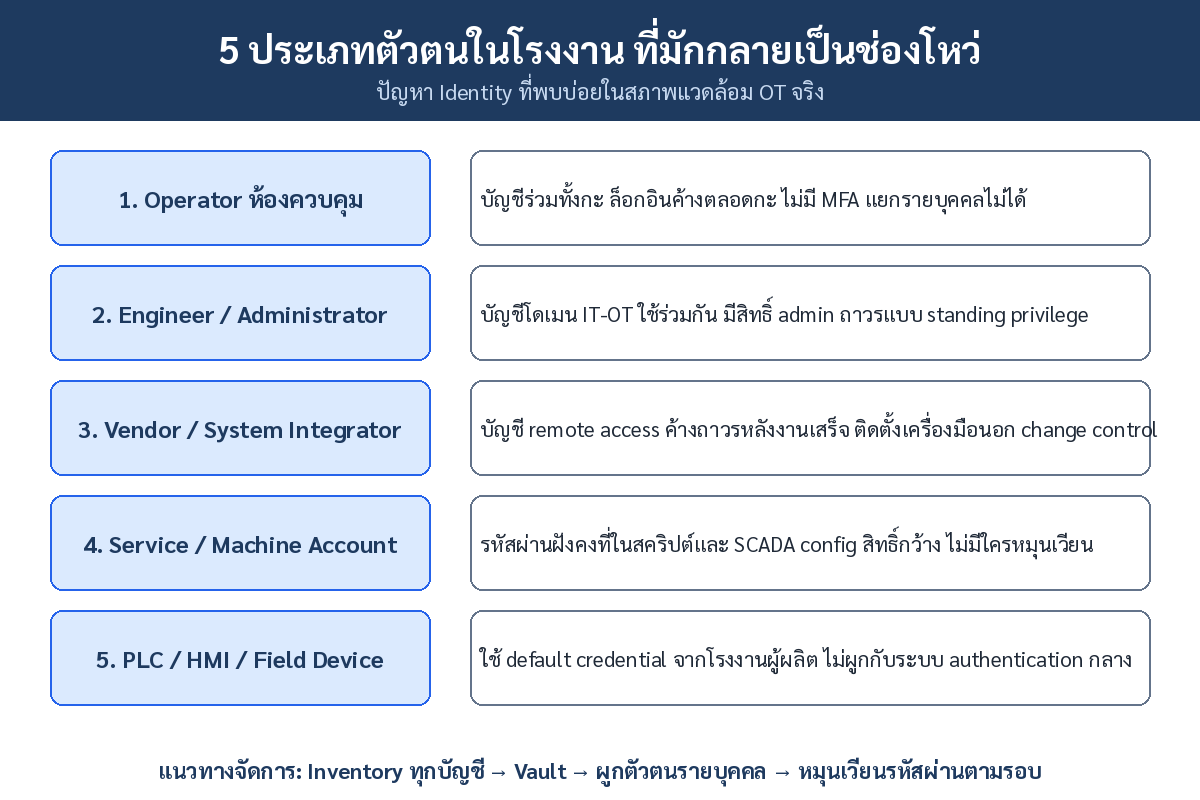
ทำไมบัญชีร่วมจึงอยู่ในโรงงานเกือบทุกแห่ง
เหตุผลมีจริง: ห้องควบคุมหนึ่งเครื่อง HMI ใช้กัน 3–4 คนต่อกะ ระบบไม่สามารถขอ login ใหม่กลาง plant trip ได้ และ legacy PLC จำนวนมากไม่รองรับการ authenticate แบบรวมศูนย์ ปัญหาคือบัญชีเหล่านี้ “ใช้งานได้” จนไม่มีใครกล้าแตะ ผลคือ accountability หายไปทั้งระบบ — เมื่อเกิดเหตุการณ์ผิดปกติ ทีมสืบสวนไม่สามารถบอกได้ว่าใครเปลี่ยน setpoint ตอน 03:00 น.
ข้อมูลจากการสำรวจ Non-Human Identity ระดับโลกชี้ตัวเลขที่หนักกว่านั้น: 97% ของ service account มีสิทธิ์เกินความจำเป็น และมีเพียง 5.7% ขององค์กร เท่านั้นที่มองเห็น service account ของตัวเองครบทุกตัว ในมุมของผู้โจมตี นี่คือชั้นของประตูที่ไม่มีใครเฝ้า
| ประเภทตัวตน | ปัญหาที่พบบ่อย | แนวทางจัดการ |
|---|---|---|
| Operator / HMI | บัญชีร่วมทั้งกะ, ล็อกอินค้างตลอด | Badge tap / fast user switching เท่าที่ HMI รองรับ ถ้าไม่ได้ให้เก็บ shared credential ใน Vault พร้อมบันทึกผู้ check-out รายบุคคล |
| Engineer / Admin | บัญชีโดเมน IT–OT ใช้ร่วมกัน, standing privilege | แยก OT directory ออกจาก IT, ใช้ Just-in-Time elevation แทนสิทธิ์ admin ถาวร |
| Vendor / Integrator | บัญชี remote access ค้างหลังงานเสร็จ | ออก credential แบบมีวันหมดอายุ, บังคับผ่าน Jump Host + MFA, ปิดบัญชีทันทีหลังปิดงาน |
| Service Account | รหัสผ่านฝังในสคริปต์/config, สิทธิ์กว้าง | ทำ inventory ครบ, กำหนดเจ้าของทุกตัว, หมุนเวียนรหัสผ่านตามรอบที่กำหนด |
| PLC / Field Device | default credential จากผู้ผลิต | เปลี่ยนรหัสทุกเครื่องก่อนยกมอบ, จัดเก็บใน Vault, ตรวจสอบการใช้งานผ่าน log |
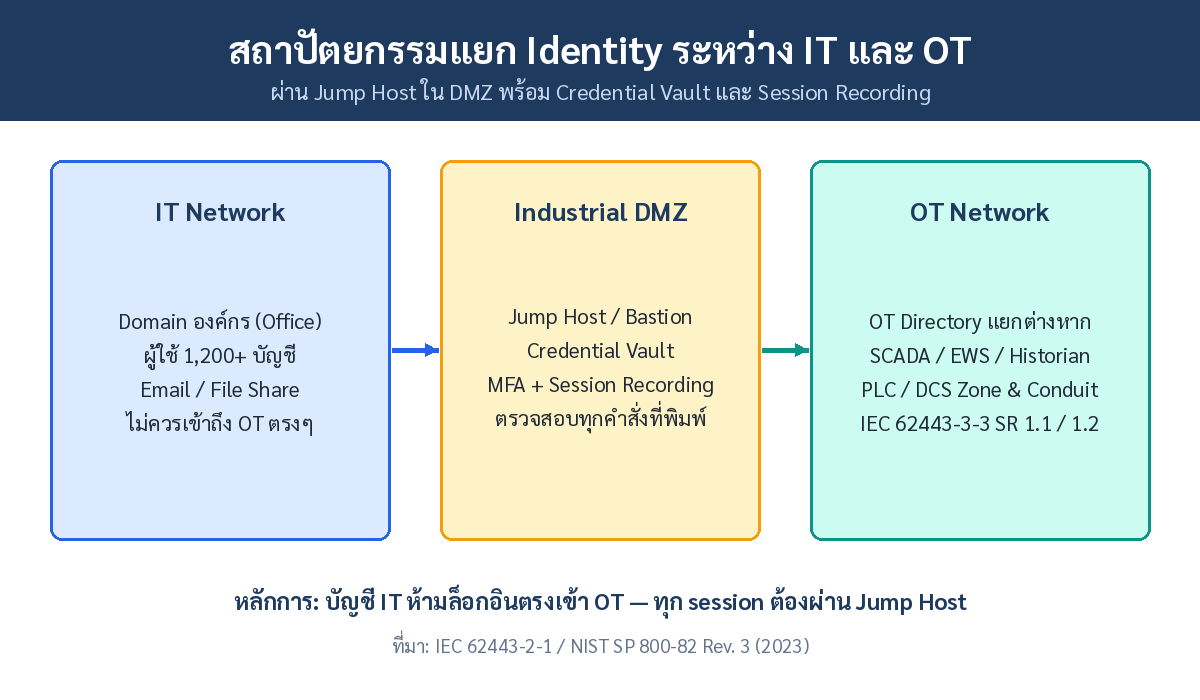
สถาปัตยกรรมที่ทำได้จริง: แยก Domain + Jump Host + Vault
แนวทางตาม IEC 62443-2-1 และ NIST SP 800-82 Rev. 3 ไม่ได้เรียกร้องให้ยกเลิกบัญชีร่วมทั้งหมดในวันเดียว แต่ให้ “ห่อ” บัญชีเหล่านั้นไว้ด้วยชั้นควบคุม: แยก OT directory ออกจาก IT domain เพื่อไม่ให้บัญชี IT ที่ถูก compromise สั่งงาน PLC ได้โดยตรง, บังคับทุก session ระยะไกลผ่าน Jump Host ใน Industrial DMZ พร้อม MFA และบันทึก session ทั้งหมด และเก็บ shared credential ใน Vault ที่ผูกการ check-out กับตัวตนรายบุคคล — ทำให้เกิด accountability โดยไม่ต้องพลิกวิธีทำงานของห้องควบคุม
Honey Connection: ทีมวิศวกรรมของ Honey Corporation มีประสบการณ์ออกแบบและติดตั้งระบบ SCADA และระบบ monitoring ในโรงงานอุตสาหกรรมหลายแห่ง เราเห็นปัญหาบัญชีร่วมและ remote access ของ vendor ที่ไม่มีการควบคุมเป็นประจำทุกครั้งที่เข้าไป survey ระบบเดิม การวางชั้น IAM/PAM ให้ถูกจุดตั้งแต่ตอนออกแบบระบบใหม่จึงเป็นมาตรฐานที่เราแนะนำลูกค้าทุกราย เพราะแก้ย้อนหลังภายหลังยุ่งยากและเสี่ยงกว่าเสมอ
Key Takeaways
- FR 1 ของ IEC 62443-3-3 บังคับให้ทั้งมนุษย์และ process ถูกระบุตัวตนแบบ unique — บัญชีร่วมไม่ผ่านข้อกำหนดนี้
- 97% ของ service account มีสิทธิ์เกินจำเป็น และมีองค์กรเพียง 5.7% ที่มองเห็น service account ครบทุกตัว
- ไม่ต้องยกเลิกบัญชีร่วมทันที — ใช้ Vault + checkout + shift roster correlation สร้าง accountability แบบไล่ระดับ
- แยก OT directory จาก IT และบังคับ remote access ทุก session ผ่าน Jump Host ที่มี MFA และ session recording
- Vendor account ต้องมีวันหมดอายุตั้งแต่วันออกให้ ไม่ใช่รอไปปิดเมื่อจำได้
- เริ่มจาก inventory บัญชีทั้งหมดก่อน — สิ่งที่มองไม่เห็นคือสิ่งที่ควบคุมไม่ได้
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบรักษาความปลอดภัย OT และการจัดการสิทธิ์เข้าถึงระบบควบคุมอุตสาหกรรม พร้อมสำรวจและออกแบบโครงสร้าง Identity ที่เหมาะกับโรงงานของคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th