บทวิเคราะห์: Zero Trust ในโรงงาน — เชื่อใจน้อยลง เดินตรวจมากขึ้น อ่าน NIST SP 800-207 ใหม่ให้เป็นของวิศวกร OT

บทวิเคราะห์: Zero Trust ในโรงงาน — เชื่อใจน้อยลง เดินตรวจมากขึ้น อ่าน NIST SP 800-207 ใหม่ให้เป็นของวิศวกร OT

Article
เมื่อเร็วๆ นี้เราได้รับคำถามจากผู้บริหารโรงงานเครื่องจักรแห่งหนึ่ง: "Zero Trust ที่ทุกคนพูดถึงน่ะ เราโรงงานทำได้จริงหรือ เพราะไอทีบอกว่าต้องรื้อเครือข่ายใหม่ทั้งหมด" คำถามนี้สะท้อนความเข้าใจผิดที่แพร่หลายที่สุดเกี่ยวกับ Zero Trust ในภาคอุตสาหกรรม — คิดว่ามันคือโครงการรื้อสร้างเครือข่ายมหาศาล ความจริงคือ Zero Trust เป็นชุดหลักการที่ทำทีละส่วนได้ และมีแนวทางมาตรฐานรองรับอยู่แล้ว จากปราการเดียว (Castle-and-Moat) สู่การตรวจทุก session: หัวใจคือ Policy Decision Point ตามแนวทาง NIST SP 800-207 (ภาพ: Honey Corporation) Zero Trust ไม่ใช่สินค้า — มันคือการเปลี่ยนคำถาม แนวทาง NIST SP 800-207 อธิบาย Zero Trust เป็นชุดหลักการ ไม่ใช่ชิ้นส่วนที่ซื้อมาติดตั้ง หลักการสำคัญที่สุดข้อหนึ่งคือ: "การเข้าถึงทุกครั้งต้องผ่านการตัดสินใจแบบไดนามิก" โดยอิงข้อมูลตัวตนและบริบท ณ ขณะนั้น — ไม่ใช่ตำแหน่งในเครือข่ายที่เคยถูกอนุญาตไว้ แปลเป็นภาษาโรงงานง่ายๆ: วิศวกรที่เพิ่ง login จากออฟฟิศเมื่อ 10 นาทีก่อน กับวิศวกรคนเดียวกันที่ login จากที่อื่นเวลา 3 ทุ่มของวันหยุด ไม่ควรได้รับสิทธิ์เท่ากัน แม้บัญชีผู้ใช้จะเป็นบัญชีเดียวกัน ตารางเปรียบเทียบ: เครือข่ายโรงงานแบบเดิม vs แบบ Zero Trust มุมมอง แบบเดิม (Perimeter-based) Zero Trust สมมติฐานข้างในเครือข่ายปลอดภัยไม่เชื่อใครโดยอัตโนมัติ ตรวจทุกครั้ง การเข้าถึงระยะไกลVPN หลักเดียว เข้าแล้วเห็นทั้งโรงงานSession สั้น เข้าถึงเฉพาะระบบที่ขอ เครื่องจักรIP อยู่ในช่วงที่อนุญาต = เชื่อCertificate + mTLS ยืนยันตัวตนเครื่องจักร ผู้รับเหมาภายนอกบัญชีร่วมใช้กันทั้งทีม มักไม่มีวันหมดอายุสิทธิ์ชั่วคราว ผูกกับ work order หมดอายุตามงาน เมื่อถูกเจาะ 1 จุดเดินต่อได้ทั้งเครือข่าย (lateral movement)ถูกจำกัดอยู่แค่เซสชันนั้น ขยายไม่ได้ การตรวจสอบย้อนหลังรู้ว่าใคร "อยู่ใน VPN" ไม่รู้ว่าทำอะไรทุกการเข้าถึงมีบันทึกว่าใคร ทำอะไร กับเครื่องไหน หัวใจทางเทคนิค: Policy Decision Point ส่วนประกอบที่ทำให้ Zero Trust ทำงานได้จริงคือการแยก "ผู้ตัดสินใจ" ออกจาก "ผู้บังคับใช้" — ผู้ใช้หรือเครื่องจักรขอสิทธิ์เข้าถึง ระบบตัดสินใจ (PDP) ประเมินจากตัวตน สถานะอุปกรณ์ และบริบทในขณะนั้น แล้วสั่งจุดบังคับใช้ (PEP)…
Read More
How-to: สร้าง OT Detection Lab ด้วย MITRE ATT&CK for ICS v20 — จาก Log ดิบสู่ Use Case แรกใน 5 ขั้นตอน

How-to: สร้าง OT Detection Lab ด้วย MITRE ATT&CK for ICS v20 — จาก Log ดิบสู่ Use Case แรกใน 5 ขั้นตอน

Article
สัปดาห์ก่อนเราคุยกับวิศวกรของโรงงานประกอบชิ้นส่วนแห่งหนึ่งเรื่องระบบตรวจจับการโจมตี เขาพูดประโยคที่เราเจอบ่อยมาก: "เรามี SIEM แล้ว แต่ไม่รู้ว่าจะเขียน rule อะไรลงไป" นี่คือช่องว่างที่แท้จริงของ OT Security ในประเทศไทย — ไม่ใช่การขาดเครื่องมือ แต่คือการขาด "คำถามที่ถูกต้อง" ที่จะถามกับ log ที่มีอยู่ ข่าวดีคือเมื่อวันที่ 13 ตุลาคม 2026 MITRE ปล่อย ATT&CK v20 ซึ่งโดเมน ICS (Industrial Control Systems) ได้ข้อมูลใหม่ที่เป็นประโยชน์กับโรงงานไทยอย่างมาก: ตอนนี้มีถึง 106 Detection Strategies และ 302 Analytics พร้อมบริบทแพลตฟอร์มและ Asset ชัดเจน — แปลว่านี่คือจุดเริ่มต้นที่ดีที่สุดที่เคยมีมาสำหรับการสร้าง Use Case ตรวจจับการโจมตีที่เจาะจงกับระบบควบคุมของเราเอง การเดินทางของการโจมตีตามโดเมน ICS ของ MITRE ATT&CK v20 — 12 tactics และ 78 techniques (ภาพ: Honey Corporation) ขั้นที่ 1: เลือกเทคนิคที่ "เป็นไปได้จริง" กับโรงงานคุณ ความผิดพลาดที่พบบ่อยที่สุดของทีมที่เพิ่งเริ่ม คือพยายามเขียน rule ครบทุก technique ในเมทริกซ์ 78 ข้อ — แล้วเลิกกลางทาง ให้เริ่มจาก 3-5 เทคนิคที่ตรงกับช่องทางที่โรงงานคุณมีจริง: ถ้ามีช่องทาง remote สำหรับผู้รับเหมา: T0886 Remote Services — ตรวจจับการเชื่อมต่อจาก IP ที่ไม่ใช่ของทีมภายใน ถ้า HMI เป็น Windows: T0853 Scripting — ตรวจ process ที่ไม่ควรมีบนเครื่อง Engineering ถ้าใช้ Modbus TCP: T0855 Unauthorized Command Message — ตรวจ Master ID ที่ไม่อยู่ใน whitelist ถ้ามี Setpoint สำคัญต่อคุณภาพผลิตภัณฑ์: T0831 Manipulation of Control — ตรวจการเปลี่ยนแปลงค่าที่ผิดจังหวะ ขั้นที่ 2: ถามคำถามเดียวที่สำคัญ — "อะไรบอกเราว่ามันเกิดขึ้น?" Detection…
Read More
Firewall ที่อ่าน Modbus เป็น: Deep Packet Inspection ระดับโปรโตคอลควบคุมสำหรับโรงงานอุตสาหกรรม

Firewall ที่อ่าน Modbus เป็น: Deep Packet Inspection ระดับโปรโตคอลควบคุมสำหรับโรงงานอุตสาหกรรม

Article
ถามวิศวกรโรงงานสิบคนว่า "ไฟร์วอลล์ของโรงงานคุณทำอะไร" — เก้าคนจะตอบว่า "เปิด-ปิดพอร์ต" คำตอบนั้นไม่ผิด แต่มันเป็นคำตอบของปี 2010 ปัญหาของโรงงานยุคนี้คือคนร้ายไม่ได้ "เจาะพอร์ต" อีกต่อไป — เขาเดินเข้ามาในพอร์ตที่เราเปิดให้เขาเอง ผ่านโปรโตคอลควบคุมที่เป็นภาษากลางของทุกโรงงาน: Modbus TCP พอร์ต 502 และ OPC UA พอร์ต 4840 บทความนี้เจาะลึกว่า Industrial-grade Firewall สมัยใหม่ต่างจากไฟร์วอลล์สำนักงานตรงไหน และทำไมการ "อ่านเป็น" โปรโตคอลควบคุม (Protocol-aware DPI) ถึงเป็นเส้นแบ่งระหว่างระบบที่ป้องกันได้จริงกับระบบที่ปล่อยให้คำสั่งอันตรายเดินผ่านด่านตรวจไปหา PLC ตรงๆ ปัญหา: พอร์ตที่ถูกต้อง แต่คำสั่งที่ผิด ไฟร์วอลล์ IT ทั่วไปทำงานที่ชั้น 3-4 ของ OSI: ดู IP ต้นทาง ปลายทาง และพอร์ต ถ้ามีการเชื่อมต่อจาก SCADA Server ไปยัง PLC ที่พอร์ต 502 มันจะอนุญาต เพราะกฎเขียนไว้แบบนั้น ปัญหาคือบน Modbus TCP พอร์ตเดียวกันนั้น คำสั่งอ่าน (Read) กับคำสั่งเขียน (Write) อยู่ในสายเดียวกัน และคำสั่งเขียนเองก็แยกได้อีกเป็นเขียนค่าธรรมดากับเขียนโปรแกรมลงตัวควบคุม สถิติจากงานวิจัย OT Security ล่าสุดชี้ตรงจุดนี้: จากการวิเคราะห์อุปกรณ์ OT ที่เปิดใช้งานและมองเห็นจากอินเทอร์เน็ตกว่า 60,000 เครื่อง พบการเชื่อมต่อระดับความเสี่ยงสูงที่เพิ่มขึ้น 332% เทียบช่วงก่อน ขณะที่เครือข่ายองค์กรกว่า 77.7% ยังเป็นแบบแบน (Flat Network) — แปลว่าการเดินทางจากออฟฟิศไปหา PLC ไม่มีด่านตรวจที่จริงจังเลย Zone และ Conduit ตามแนวทาง IEC 62443: การสื่อสารข้ามโซนต้องผ่านจุดควบคุมเดียวที่อ่านโปรโตคอลควบคุมได้ (ภาพ: Honey Corporation) DPI ระดับโปรโตคอลทำงานอย่างไร — กรณี Modbus TCP โปรโตคอล Modbus TCP แต่ละแพ็กเก็ตประกอบด้วยส่วนหัว MBAP (Modbus Application Protocol) 7 ไบต์ ตามด้วย PDU ที่เริ่มด้วย Function Code ไฟร์วอลล์ที่อ่านได้ถึงระดับนี้จะตรวจได้ 3 ชั้น มากกว่าไฟร์วอลล์ IT ธรรมดา: โครงสร้างแพ็กเก็ต Modbus TCP และจุดที่…
Read More
How-to: เตรียม OEM และโรงงานไทยรับมือ Cyber Resilience Act และ Machinery Regulation ปี 2027 ใน 6 ขั้นตอน

How-to: เตรียม OEM และโรงงานไทยรับมือ Cyber Resilience Act และ Machinery Regulation ปี 2027 ใน 6 ขั้นตอน

Article
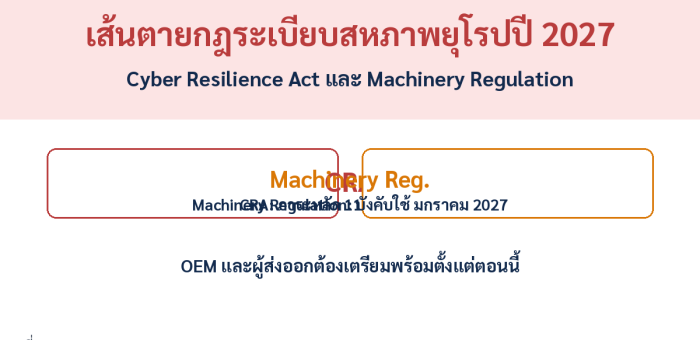
ปลายเดือนตุลาคม 2026 ผู้ให้บริการระบบอัตโนมัติระดับโลกรายหนึ่งประกาศขยายความสามารถด้าน OT Security สำหรับผู้ผลิตเครื่องจักร (OEM) โดยตรง — สัญญาณที่สะท้อนว่าคลื่นกฎระเบียบความปลอดภัยไซเบอร์ของสหภาพยุโรปไม่ใช่เรื่องไกลตัวอีกต่อไป ไม่ว่าโรงงานของคุณจะอยู่ที่ไหน ถ้าเครื่องจักรหรืออุปกรณ์ของคุณส่งออกไปยุโรป หรือเป็นส่วนหนึ่งของห่วงโซ่ซัพพลายเออร์ของลูกค้ายุโรป เส้นตายปี 2027 คือเรื่องของคุณ ทำไมต้องตื่นตอนนี้: สองกฎระเบียบที่นับถอยหลังเข้ามา Cyber Resilience Act (CRA) ระเบียบ (EU) 2024/2847 มีผลบังคับใช้ตั้งแต่ 10 ธันวาคม 2024 โดยข้อกำหนดการรายงาน (Reporting Obligations) เริ่มบังคับตั้งแต่ 11 กันยายน 2026 ที่ผ่านมาแล้ว และภาระหลักทั้งหมดจะบังคับใช้เต็มรูปแบบในวันที่ 11 ธันวาคม 2027 พร้อมการติด CE Marking สำหรับผลิตภัณฑ์ที่มีองค์ประกอบดิจิทัล ส่วน Machinery Regulation ระเบียบ (EU) 2023/1230 ซึ่งมาแทน Machinery Directive เดิม จะบังคับใช้ตั้งแต่เดือนมกราคม 2027 โดยขยายขอบเขตไปถึงความปลอดภัยไซเบอร์ของเครื่องจักรที่มีระบบควบคุมดิจิทัล ไทม์ไลน์สำคัญของ CRA และ Machinery Regulation (ที่มา: European Commission) ความจริงจากผู้ผลิตเครื่องจักร: ยังไม่พร้อมกันหนึ่งครึ่งปีก่อนเส้นตาย ผลสำรวจจากรายงาน OEM Advantage Playbook เผยว่า OEM เกือบสองในห้า (ประมาณ 40%) กำลังรับมือกับข้อกำหนด compliance ที่เปลี่ยนแปลงอยู่ตลอดเวลา ขณะที่ 63% คาดว่าความเสี่ยงด้านไซเบอร์จะยังคงดำเนินต่อไป นี่คือช่องว่างที่ผู้เชี่ยวชาญด้านกฎระเบียบเรียกว่า "compliance debt" — หนี้ที่จะยิ่งพอกพูนถ้ายังไม่เริ่มจัดการตอนนี้ สถานะความพร้อมของ OEM จากผลสำรวจ OEM Advantage Playbook (2026) สรุปข้อกำหนดสำคัญที่ต้องรู้ กฎระเบียบ วันสำคัญ ข้อกำหนดหลัก ผู้ที่กระทบ Cyber Resilience Act10 ธ.ค. 2024 / 11 ก.ย. 2026 / 11 ธ.ค. 2027ผลิตภัณฑ์ดิจิทัลต้องปลอดภัยตามค่าเริ่มต้น มี SBOM รายงานช่องโหว่ที่ถูกโจมตีจริง และผ่าน CE Markingผู้ผลิต/ผู้นำเข้าอุปกรณ์อิเล็กทรอนิกส์ ควบคุม และ IIoT ทั้งหมดที่ขายใน EU Machinery Regulationบังคับใช้ มกราคม 2027แทน Machinery Directive…
Read More
IFR 5 เทรนด์หุ่นยนต์อุตสาหกรรมปี 2026 — Deep Dive จากตลาด 16.7 พันล้านดอลลาร์ ถึงฮิวแมนนอยด์ 5,500 ตัว

IFR 5 เทรนด์หุ่นยนต์อุตสาหกรรมปี 2026 — Deep Dive จากตลาด 16.7 พันล้านดอลลาร์ ถึงฮิวแมนนอยด์ 5,500 ตัว

Article
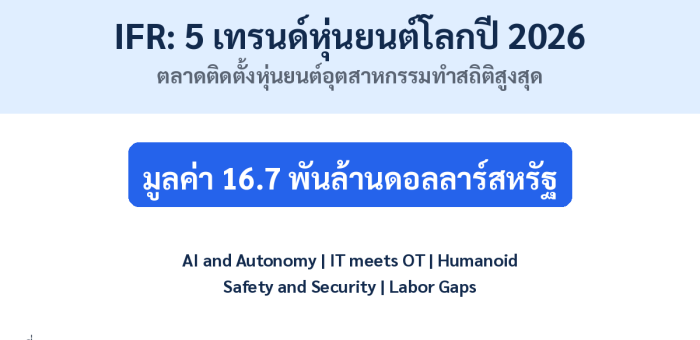
สหพันธ์หุ่นยนต์นานาชาติ (International Federation of Robotics: IFR) รายงานเมื่อเดือนมกราคม 2026 ว่า มูลค่าตลาดติดตั้งหุ่นยนต์อุตสาหกรรมทั่วโลกทำสถิติสูงสุดเป็นประวัติการณ์ที่ 16.7 พันล้านดอลลาร์สหรัฐ พร้อมเผย 5 เทรนด์หุ่นยนต์สำคัญของโลกปี 2026 ที่ถูกขับเคลื่อนด้วย AI ความเป็นอัตโนมัติ และหุ่นยนต์ฮิวแมนนอยด์ — บทความนี้ Deep Dive ทีละเทรนด์ว่าแต่ละอย่างกระทบโรงงานไทยอย่างไร และจุดไหนที่ควรเริ่มลงมือ 5 เทรนด์หุ่นยนต์อุตสาหกรรมปี 2026 (ที่มา: International Federation of Robotics, มกราคม 2026) ภาพรวม 5 เทรนด์: ตารางเปรียบเทียบเพื่อการตัดสินใจ เทรนด์ สาระสำคัญ ผลกระทบต่อโรงงานไทย 1. AI and Autonomyหุ่นยนต์ทำงานอย่างอิสระมากขึ้น โดยผสาน Analytical AI, Generative AI และ Agentic AIลดการพึ่งพาการตั้งค่าเส้นทางล่วงหน้า เหมาะกับผลิตภัณฑ์หลากหลายชิ้นเช่นงานประกอบอิเล็กทรอนิกส์ 2. IT meets OTความอเนกประสงค์ของหุ่นยนต์เพิ่มขึ้นเมื่อระบบสารสนเทศผสานกับระบบปฏิบัติการแบบ real-timeหุ่นยนต์หนึ่งเครื่องทำงานได้หลาย task ต้องวางแผน data pipeline ระหว่าง PLC กับระบบบริหารการผลิตให้พร้อม 3. Humanoid Robotsขยายจากอุตสาหกรรมยานยนต์สู่การผลิตทั่วไป ผู้ผลิตรายใหญ่จากจีนส่งมอบแล้วกว่า 5,500 ตัวในปี 2025ยังเป็นช่วงพิสูจน์ความน่าเชื่อถือ โรงงานไทยควรติดตามผลการใช้งานจริงด้าน runtime และต้นทุนบำรุงรักษา 4. Safety and Securityการเชื่อมต่อคลาวด์และ AI เพิ่มความเสี่ยงไซเบอร์ ทั้งการแฮกระบบควบคุมและข้อมูลอ่อนไหวจากกล้องและเซนเซอร์ก่อนเพิ่มหุ่นยนต์เชื่อมเน็ต ต้องมี Network Segmentation และการทดสอบความปลอดภัยตามแนวทาง IEC 62443 ก่อน 5. Robots and Labor Gapsหุ่นยนต์เป็นพันธมิตรแก้ปัญหาขาดแคลนแรงงานทักษะ พร้อมโครงการ reskill และ upskill ทั่วโลกตรงกับสถานการณ์ไทยที่ภาคการผลิตแย่งคนทักษะสูง — อัตโนมัติแบบค่อยเป็นค่อยไปช่วยลดภาระงานซ้ำซ้อนได้ทันที เจาะลึกเทรนด์ที่ 1: AI Stack สามชั้นที่เปลี่ยนนิยาม "หุ่นยนต์อัตโนมัติ" IFR อธิบายว่า AI ในหุ่นยนต์ปี 2026 แบ่งเป็นสามชั้นที่ทำงานซ้อนกัน: Analytical AI ประมวลผลข้อมูลขนาดใหญ่ วิเคราะห์รูปแบบ และคาดการณ์ปัญหาล่วงหน้า เช่น การทำนายความเสียหายของเครื่องจักรหรือการวางแผนเส้นทาง Generative AI เปลี่ยนระบบอัตโนมัติจากการทำงานตามกฎตายตัว สู่ระบบที่เรียนรู้ทักษะใหม่ผ่านการจำลองสถานการณ์ (Simulation) และ Agentic…
Read More
IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

Article
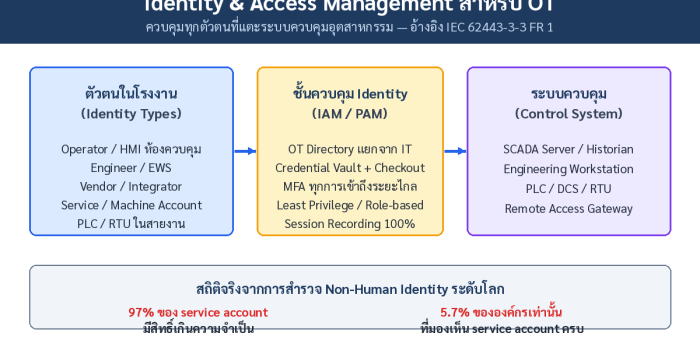
เมื่อทีมรักษาความปลอดภัยพูดถึงการปิดช่องโหว่ในโรงงาน คนมักนึกถึง Firewall และ Network Segmentation ก่อน แต่ในทางปฏิบัติ ประตูที่ผู้โจมตีเดินเข้ามาได้ง่ายที่สุดคือ บัญชีผู้ใช้ที่ไม่มีเจ้าของ — บัญชี operator ที่ใช้ร่วมกันทั้งกะ, บัญชี vendor ที่ค้างอยู่หลังงานติดตั้งเสร็จไปแล้วสองปี หรือ service account ที่มีรหัสผ่านฝังอยู่ในสคริปต์ตั้งแต่วัน commission ระบบ มาตรฐาน IEC 62443-3-3 กำหนดให้ "การระบุตัวตนและการยืนยันสิทธิ์" (Identification & Authentication Control) เป็น Foundational Requirement ข้อแรก (FR 1) โดย SR 1.1 และ SR 1.2 บังคับให้ทั้งมนุษย์และ software process ต้องถูกระบุตัวตนแบบ unique และผ่านการ authenticate ก่อนเข้าถึงระบบควบคุม — นี่คือข้อกำหนดที่โรงงานส่วนใหญ่ยังไปไม่ถึง ตัวตน 5 ประเภทในสภาพแวดล้อม OT ที่มักกลายเป็นช่องโหว่ด้าน Identity ทำไมบัญชีร่วมจึงอยู่ในโรงงานเกือบทุกแห่ง เหตุผลมีจริง: ห้องควบคุมหนึ่งเครื่อง HMI ใช้กัน 3–4 คนต่อกะ ระบบไม่สามารถขอ login ใหม่กลาง plant trip ได้ และ legacy PLC จำนวนมากไม่รองรับการ authenticate แบบรวมศูนย์ ปัญหาคือบัญชีเหล่านี้ "ใช้งานได้" จนไม่มีใครกล้าแตะ ผลคือ accountability หายไปทั้งระบบ — เมื่อเกิดเหตุการณ์ผิดปกติ ทีมสืบสวนไม่สามารถบอกได้ว่าใครเปลี่ยน setpoint ตอน 03:00 น. ข้อมูลจากการสำรวจ Non-Human Identity ระดับโลกชี้ตัวเลขที่หนักกว่านั้น: 97% ของ service account มีสิทธิ์เกินความจำเป็น และมีเพียง 5.7% ขององค์กร เท่านั้นที่มองเห็น service account ของตัวเองครบทุกตัว ในมุมของผู้โจมตี นี่คือชั้นของประตูที่ไม่มีใครเฝ้า ประเภทตัวตนปัญหาที่พบบ่อยแนวทางจัดการ Operator / HMIบัญชีร่วมทั้งกะ, ล็อกอินค้างตลอดBadge tap / fast user switching เท่าที่ HMI รองรับ ถ้าไม่ได้ให้เก็บ shared credential ใน Vault พร้อมบันทึกผู้ check-out…
Read More
API Gateway ในโรงงาน IIoT: ประตูเดียวที่ควบคุมข้อมูล 90 จุดเชื่อมต่อ ให้เหลือ 21 และปลอดภัยขึ้นทั้งระบบ

API Gateway ในโรงงาน IIoT: ประตูเดียวที่ควบคุมข้อมูล 90 จุดเชื่อมต่อ ให้เหลือ 21 และปลอดภัยขึ้นทั้งระบบ

Article
สมมติว่าโรงงานของคุณมีระบบ SCADA เก็บข้อมูลเครื่องจักร ระบบ MES ติดตามการผลิต คลังข้อมูลกลางเก็บ Time-Series Data และแอปพลิเคชันต่าง ๆ กว่า 15 ตัวที่ต้องการดึงข้อมูลจากทั้งหมดนี้ ถ้าทุกแอปพลิเคชันต้องต่อตรงเข้าฐานข้อมูลและระบบควบคุมโดยตรง คุณจะได้จุดเชื่อมต่อแบบ Point-to-Point นับร้อยจุด ที่ไม่มีใครควบคุมการเข้าถึงได้ และแก้ของเดิมทีหนึ่งก็พังสามที่ API Gateway คือคำตอบของปัญหานี้ในระดับสถาปัตยกรรม แร็คอุปกรณ์เครือข่ายและ Patch Panel — เปรียบเสมือนเกตเวย์คือประตูเดียวที่จัดระเบียบการเชื่อมต่อทั้งหมดของโรงงาน — ภาพ: Wikimedia Commons API Gateway คืออะไรในบริบทโรงงาน API Gateway คือชั้นกลาง (Middleware) ที่ทำหน้าที่เป็น "ประตูเดียว" (Single Entry Point) ของข้อมูลและบริการทั้งหมดในโรงงาน แทนที่แอปพลิเคชันจะต่อถึงระบบหลังบ้านโดยตรง ทุกคำขอ (Request) จะผ่านเกตเวย์ที่ทำหน้าที่ 4 เรื่องหลัก: พิสูจน์ตัวตน (Authentication ด้วย OAuth 2.0 / mTLS), กำหนดสิทธิ์ (Authorization แบบ Role-Based), จำกัดปริมาณ (Rate Limiting ป้องกันการดึงข้อมูลจนระบบควบคุมล่วง), และ บันทึกรอยทาง (Audit Logging ทุกการเข้าถึงข้อมูลการผลิต) ตลาด API Management ทั่วโลกมีมูลค่า 10.32 พันล้านดอลลาร์สหรัฐในปี 2026 และคาดว่าจะแตะ 22.11 พันล้านดอลลาร์ภายในปี 2031 หรือเติบโตเฉลี่ยปีละ 16.45% ตามข้อมูล Mordor Intelligence โดย Asia Pacific เป็นภูมิภาคที่เติบโตเร็วที่สุด สะท้อนว่าโรงงานในภูมิภาคเรากำลังเปลี่ยนจากการเชื่อมต่อแบบ Integration-Centric ไปสู่ API-First ที่ทุกข้อมูลถูกเปิดเป็นบริการมาตรฐานที่ควบคุมได้ เปรียบเทียบ: ต่อตรง vs. ผ่าน API Gateway ประเด็น Point-to-Point ตรง ผ่าน API Gateway จำนวนจุดเชื่อมต่อ (15 แอป × 6 ระบบ)90 จุด21 จุด (15+6) การพิสูจน์ตัวตนกระจัดกระจาย แอปละชุดรวมศูนย์ OAuth 2.0 / mTLS Rate Limitingไม่มีจำกัดต่อแอป/ต่อ API ได้ Audit Logไม่มี /…
Read More
Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Article
เมื่อพูดถึงความปลอดภัยของโรงงานอุตสาหกรรม คนส่วนใหญ่นึกถึง Firewall เป็นอย่างแรก แต่มีอีกหนึ่งมิติที่ถูกมองข้ามบ่อยครั้ง แต่กำลังกลายเป็นช่องโหว่อันดับต้นของยุค IT/OT Convergence นั่นคือ Machine Identity หรือ "บัตรประจำตัวดิจิทัลของเครื่องจักร" — ใบรับรองดิจิทัล X.509 ที่ PLC, Edge Gateway, HMI และเซิร์ฟเวอร์ทุกตัวใช้พิสูจน์ว่า "ตัวเองคือใคร" ก่อนแลกเปลี่ยนข้อมูลกัน ปี 2026 ปัญหานี้เด้งขึ้นมาเป็นข่าวใหญ่ เพราะ CA/Browser Forum มีมติให้ อายุใบรับรอง TLS สั้นลงเรื่อยๆ จาก 398 วัน เหลือ 200 วันในวันที่ 15 มีนาคม 2026 แล้วลดเหลือ 100 วันในปี 2027 และเหลือเพียง 47 วันภายในปี 2029 ซึ่งหมายความว่าระบบที่เคยต้องต่ออายุใบรับรองปีละครั้ง จะต้องหมุนใบรับรองใหม่เกือบทุกเดือนภายในสามปีข้างหน้า ตู้ควบคุมและอุปกรณ์ OT ทุกตัวที่สื่อสารผ่านเครือข่าย ล้วนต้องมี Machine Identity ในรูปแบบใบรับรอง X.509 เพื่อพิสูจน์ตัวตนก่อนแลกเปลี่ยนข้อมูล (ภาพ: MISUMI Blog) ทำไมใบรับรองดิจิทัลถึงสำคัญกับโรงงานมากกว่าที่คิด ในโรงงานยุค IIoT การสื่อสารระหว่างอุปกรณ์ไม่ได้เกิดระหว่างคนกับเครื่องอีกต่อไป แต่เกิดระหว่างเครื่องกับเครื่องหลายพันครั้งต่อวินาที — OPC UA SecureChannel, MQTT ผ่าน TLS, HTTPS ไปยัง Cloud และการเชื่อมต่อ VPN ของวิศวกรระบบ ทั้งหมดนี้อาศัยใบรับรองดิจิทัลเป็นกลไกพิสูจน์ตัวตนหลัก ถ้าใบรับรองหมดอายุโดยที่ทีมงานไม่รู้ตัว สิ่งที่เกิดขึ้นไม่ใช่แค่ "เข้าระบบไม่ได้" แต่คือ สายการผลิตหยุดทั้งเส้น เพราะ Edge Gateway ส่งข้อมูลขึ้น Cloud ไม่ได้ หรือ PLC ปฏิเสธการเชื่อมต่อจาก SCADA Server ที่ใบรับรองเพิ่งถูก Rotate ความเสี่ยงที่แท้จริงของ Machine Identity ในโรงงาน ไม่ใช่การถูกโจมตี แต่คือ "ใบรับรองหมดอายุเงียบๆ" ตอนตีสาม ที่ไม่มีใครในทีมรู้ว่ามันอยู่ตรงไหนด้วยซ้ำ สถาปัตยกรรม PKI สำหรับโรงงาน: มากกว่าการออกใบรับรอง หลายโรงงานเริ่มต้นด้วยการออกใบรับรอง Self-signed ใช้เองภายใน ซึ่งเพียงพอสำหรับการทดสอบ แต่เมื่อระบบโตขึ้นเป็นหลายร้อยอุปกรณ์ สิ่งที่ต้องมีคือ Private PKI ระดับองค์กร ที่ประกอบด้วยองค์ประกอบหลักคือ Certificate Authority (CA) ตัวกลางที่ทำหน้าที่ออกและลงนามใบรับรอง, Certificate…
Read More
บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

Article
สมมติฐานเบื้องหลัง Patch Management แบบดั้งเดิมกำลังล่มสลาย ระบบที่เราใช้กันมา 20 ปี ตั้งอยู่บนความเชื่อว่า "หลังผู้ผลิตประกาศช่องโหว่ เรามีเวลาหลายสัปดาห์ทดสอบและติดตั้งแพตช์ก่อนที่ผู้โจมตีจะเริ่มใช้ประโยชน์จากมัน" แต่ข้อมูลช่วงปี 2024–2026 แสดงให้เห็นว่า ช่วงเวลานั้นถูกบีบอัดจนแทบไม่เหลืออยู่แล้ว และผลกระทบตกอยู่กับโรงงานอุตสาหกรรมหนักที่สุด เพราะเป็นสภาพแวดล้อมที่ Patch ทำได้ยากที่สุด ตัวเลขที่บอกว่าเกมเปลี่ยนแล้ว การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities ล่าสุดชี้ภาพที่ชัดเจน: ระยะเวลาเฉลี่ยจากการเปิดเผย CVE ถึงการถูกโจมตีในป่าจริง ลดลงจาก 756 วันในปี 2018 เหลือระดับชั่วโมงในปี 2024–2025 และในปี 2025 จำนวนที่น่าตกใจคือ 28% ของการโจมตีเกิดขึ้นภายใน 1 วันหลังเปิดเผยช่องโหว่ ขณะที่เกือบ 29% ของ CVE ที่ถูกโจมตีถูกใช้ประโยชน์ ตั้งแต่วันประกาศหรือก่อนหน้านั้น — นั่นคือ Zero-day ที่ Patch ยังไม่เกิดขึ้นเลย ปี เวลาเฉลี่ยจากเปิดเผยถึงถูกโจมตี 2018756 วัน 202184 วัน 20236 วัน 2024เร็วที่สุดที่สังเกต ~4 ชั่วโมง 2025บ่อยครั้งถูกโจมตีก่อนเปิดเผย (Zero-day) ที่มา: การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities (KEV) 2026 และสถิติอุตสาหกรรมปี 2025–2026 อุปกรณ์ OT จำนวนมากถูกออกแบบให้ทำงานยาวนานหลายสิบปี — ความยาวอายุที่เป็นจุดแข็งทางวิศวกรรม กลายเป็นภาระในการ Patch (ภาพ: Wikimedia Commons, CC BY-SA 2.0) ทำไมโรงงาน OT รับมือได้ยากที่สุด ในโลก IT การ Patch รายเดือน (Patch Tuesday) เป็นเรื่องปกติ แต่ในโรงงาน การอัปเดตซอฟต์แวร์ PLC หรือ DCS ไม่ใช่แค่การกดปุ่ม มันคือ เหตุการณ์ทาง production ที่ต้องขอหน้าต่างเวลาหยุด production ล่วงหน้า, ทดสอบกับโปรแกรมควบคุมเวอร์ชันจริง, มีแผน Rollback และบุคลากรพร้อมสแตนด์บายระหว่างทำ ผลคือ รอบ Patch ของโรงงานจำนวนมากวัดเป็นรายไตรมาสถึงรายปี เทียบกับรอบโจมตีที่เหลือหลักชั่วโมง เมื่อพูดถึงโจมตีปี 2025–2026 ที่ Lateral Movement เฉลี่ยเกิดขึ้นภายใน 29 นาทีหลังเจาะเข้าเครือข่าย แนวคิด "รอ Patch…
Read More
How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

Article
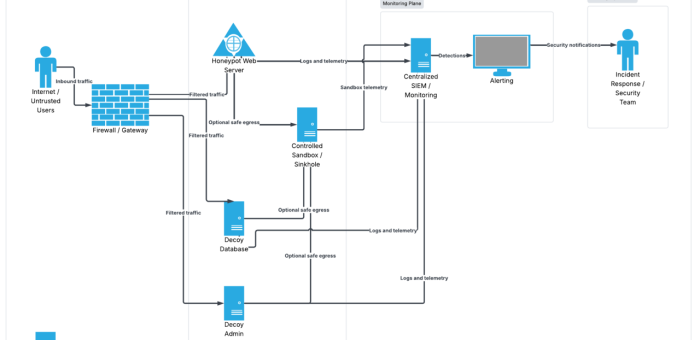
โรงงานอุตสาหกรรมส่วนใหญ่ติดตั้ง IDS/IPS ไว้แล้ว แต่ก็ยังเจอปัญหาเดิมๆ วนอยู่เป็นปี นั่นคือ Alert หลายพันไอเทมต่อวันที่ 90% เป็น False Positive จนทีม SOC เริ่มกด "ปิด" โดยไม่อ่าน ในทางกลับกัน มีเทคโนโลยีหนึ่งที่ออกแบบมาให้ แทบไม่มี False Positive เลย เพราะหลักการของมันคือ: ถ้ามีใครแตะสิ่งที่ไม่มีใครควรแตะ นั่นคือการโจมตีแน่นอน — เทคโนโลยีนั้นคือ OT Deception หรือ Honeypot เชิงอุตสาหกรรม ปี 2026 แนวคิดนี้ได้พัฒนาจาก Honeypot ธรรมดาที่รอถูกโจมตี ไปสู่ Active Defense ที่ปลอมสินทรัพย์จำลอง (Decoy) ให้เหมือน PLC, HMI และ SCADA Server จริงที่สุด จนผู้โจมตีที่แฝงตัวอยู่ในเครือข่ายต้องเผยพฤติกรรมทั้งหมดให้เราบันทึกไว้ ค่าเฉลี่ยที่รายงานจากผู้ให้บริการด้าน Deception Technology ระบุว่าแนวทางนี้ช่วย ลด Attacker Dwell Time จากหลายเดือนเหลือหลักชั่วโมง เพราะ Alert ที่ได้คือ "Confirmed Indicator" ไม่ต้องตรวจสอบซ้ำ Decoy ที่ดีต้อง "เล่าเรื่อง" ให้ผู้โจมตีเชื่อว่านี่คือโรงงานจริง — มี Control Room, มีเครื่องจักร, มีกระแสข้อมูลเดินอยู่ตลอดเวลา (ภาพ: Missouri State Archives, Wikimedia Commons) ทำไม Honeypot ธรรมดาถึงไม่พอสำหรับ OT ความท้าทายของการวาง Decoy ในเครือข่ายอุตสาหกรรมไม่เหมือน IT เลย สามเหตุผลหลักคือ: โปรโตคอลเฉพาะทาง — Decoy ต้องจำลอง Modbus TCP, OPC UA, EtherNet/IP, S7comm ได้จริง ไม่ใช่แค่เปิดพอร์ต 502 ค้างไว้ ซึ่งผู้โจมตีตรวจด้วย Banner Grab ก็รู้ทันทีว่าของปลอม Deterministic Process — ทุกอย่างใน OT ทำงานเป็น Cycle ที่คาดเวลาได้ ถ้า Decoy ส่งค่า Register แบบสุ่มเกินไป มันจะกลายเป็น "ความผิดปกติ" ที่ทั้งผู้โจมตีและเครื่องมือ Monitoring ของเราเองสับสน ข้อจำกัดด้าน Safety…
Read More