How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

Article
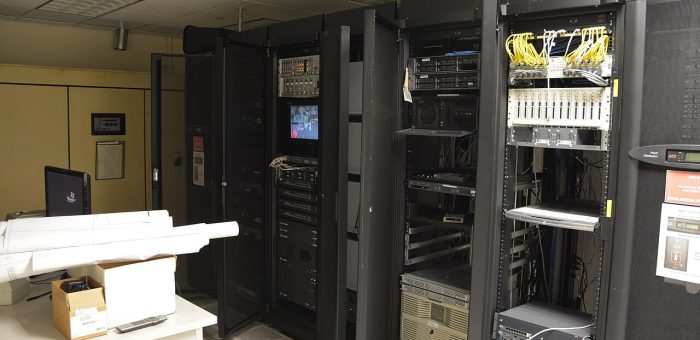
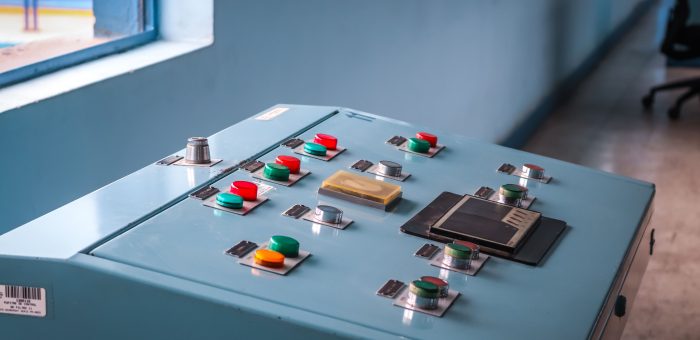
คำถามที่ผู้จัดการโรงงานถามบ่อยที่สุดเมื่อเอ่ยถึงเรื่องทดสอบเจาะระบบคือ "ถ้าลองเจาะแล้วสายการผลิตพัดไปด้วยล่ะ" — ความกลัวนี้มีมูล จริงๆ เพราะเทคนิค Penetration Testing แบบ IT ทั่วไปออกแบบมาสำหรับระบบที่ Reboot ได้ ล้างระบบได้ แต่ PLC และ DCS ในโรงงานไม่ได้ทำงานแบบนั้น บทความนี้จะพาไปดูวิธีทำ Security Assessment ในสภาพแวดล้อม OT อย่างปลอดภัยจริงๆ ทีละขั้นตอน จุดเปลี่ยนสำคัญเกิดขึ้นเมื่อสถาบันฝึกอบรมด้านความมั่นคงปลอดภัยชั้นนำระดับโลกเปิดตัวหลักสูตร ICS/OT Penetration Testing เป็นครั้งแรกในปี 2025 — สะท้อนว่าอุตสาหกรรมเริ่มยอมรับว่าการทดสอบเจาะระบบ OT ไม่ใช่เรื่อง "ห้ามทำ" อีกต่อไป แต่เป็นเรื่อง "ต้องทำให้เป็น" โดยหลักสูตรดังกล่าวเน้นปรัชญา high-impact, low-risk — สร้างผลลัพธ์ทดสอบที่มีคุณค่าสูงสุด ด้วยความเสี่ยงต่อการหยุดทำงานต่ำสุด ผ่านชุดฮาร์ดแวร์และซอฟต์แวร์จำลองสภาพแวดล้อมอุตสาหกรรมจริง แผงควบคุมอุตสาหกรรมคือเป้าหมายการทดสอบที่ "แพงที่สุด" ถ้าพลาด — การทดสอบต้องออกแบบให้ไม่กระทบการผลิตจริง (ภาพ: Pexels) หลักการพื้นฐาน: ทำไม Pen Test ใน OT ต่างจาก IT ในโลก IT เครื่องมืออัตโนมัติจำนวนมากสแกนหาช่องโหว่ด้วยการยิง Packet จำนวนมหาศาลใส่เป้าหมาย ซึ่งโฮสต์ทั่วไปรับได้สบาย แต่อุปกรณ์ OT หลายรุ่นมี TCP/IP Stack ที่เขียนขึ้นตั้งแต่ปี 1990 และไม่เคยถูกออกแบบให้รับการ Scan รุนแรง — กรณีที่เล่าขานกันในวงการคือการรัน Network Scanner ธรรมดาใส่ตู้ควบคุมรุ่นเก่า แล้ว PLC หยุดทำงานเพราะ Buffer ล้นจากการเชื่อมต่อพร้อมกันเกินกำหนด นี่คือเหตุผลที่การทดสอบ OT ต้องเปลี่ยนไปใช้แนวทาง Passive-first แนวทาง วิธีการ ความเสี่ยงต่อการผลิต เหมาะกับ Active Scanning ยิง Packet ตรงเข้าอุปกรณ์เพื่อชี้วัด Response สูง — อุปกรณ์รุ่นเก่าอาจค้างหรือรีสตาร์ท ระบบ IT และ Testbed เท่านั้น Passive Monitoring ดักฟัง Traffic ที่ไหลอยู่แล้ว (SPAN/TAP) แล้ววิเคราะห์ Protocol แทบเป็นศูนย์ — ไม่แตะอุปกรณ์เลย Production OT ทุกกรณี — จุดเริ่มต้นที่ปลอดภัยที่สุด Rules-based Detection เทียบพฤติกรรมเครือข่ายกับลายเซ็นภัยคุกคาม (เช่น…
Read More
Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Article
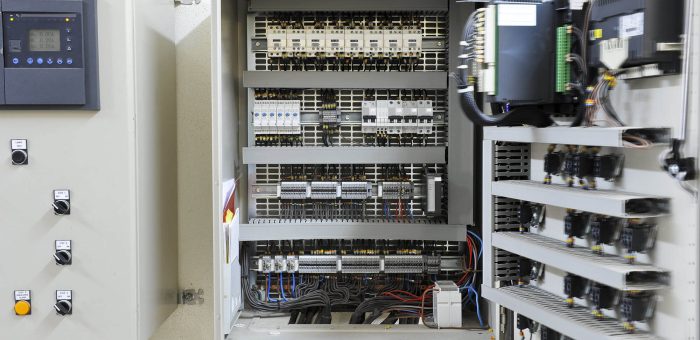
เมื่อพูดถึงความปลอดภัยของโรงงานอุตสาหกรรม คนส่วนใหญ่นึกถึง Firewall เป็นอย่างแรก แต่มีอีกหนึ่งมิติที่ถูกมองข้ามบ่อยครั้ง แต่กำลังกลายเป็นช่องโหว่อันดับต้นของยุค IT/OT Convergence นั่นคือ Machine Identity หรือ "บัตรประจำตัวดิจิทัลของเครื่องจักร" — ใบรับรองดิจิทัล X.509 ที่ PLC, Edge Gateway, HMI และเซิร์ฟเวอร์ทุกตัวใช้พิสูจน์ว่า "ตัวเองคือใคร" ก่อนแลกเปลี่ยนข้อมูลกัน ปี 2026 ปัญหานี้เด้งขึ้นมาเป็นข่าวใหญ่ เพราะ CA/Browser Forum มีมติให้ อายุใบรับรอง TLS สั้นลงเรื่อยๆ จาก 398 วัน เหลือ 200 วันในวันที่ 15 มีนาคม 2026 แล้วลดเหลือ 100 วันในปี 2027 และเหลือเพียง 47 วันภายในปี 2029 ซึ่งหมายความว่าระบบที่เคยต้องต่ออายุใบรับรองปีละครั้ง จะต้องหมุนใบรับรองใหม่เกือบทุกเดือนภายในสามปีข้างหน้า ตู้ควบคุมและอุปกรณ์ OT ทุกตัวที่สื่อสารผ่านเครือข่าย ล้วนต้องมี Machine Identity ในรูปแบบใบรับรอง X.509 เพื่อพิสูจน์ตัวตนก่อนแลกเปลี่ยนข้อมูล (ภาพ: MISUMI Blog) ทำไมใบรับรองดิจิทัลถึงสำคัญกับโรงงานมากกว่าที่คิด ในโรงงานยุค IIoT การสื่อสารระหว่างอุปกรณ์ไม่ได้เกิดระหว่างคนกับเครื่องอีกต่อไป แต่เกิดระหว่างเครื่องกับเครื่องหลายพันครั้งต่อวินาที — OPC UA SecureChannel, MQTT ผ่าน TLS, HTTPS ไปยัง Cloud และการเชื่อมต่อ VPN ของวิศวกรระบบ ทั้งหมดนี้อาศัยใบรับรองดิจิทัลเป็นกลไกพิสูจน์ตัวตนหลัก ถ้าใบรับรองหมดอายุโดยที่ทีมงานไม่รู้ตัว สิ่งที่เกิดขึ้นไม่ใช่แค่ "เข้าระบบไม่ได้" แต่คือ สายการผลิตหยุดทั้งเส้น เพราะ Edge Gateway ส่งข้อมูลขึ้น Cloud ไม่ได้ หรือ PLC ปฏิเสธการเชื่อมต่อจาก SCADA Server ที่ใบรับรองเพิ่งถูก Rotate ความเสี่ยงที่แท้จริงของ Machine Identity ในโรงงาน ไม่ใช่การถูกโจมตี แต่คือ "ใบรับรองหมดอายุเงียบๆ" ตอนตีสาม ที่ไม่มีใครในทีมรู้ว่ามันอยู่ตรงไหนด้วยซ้ำ สถาปัตยกรรม PKI สำหรับโรงงาน: มากกว่าการออกใบรับรอง หลายโรงงานเริ่มต้นด้วยการออกใบรับรอง Self-signed ใช้เองภายใน ซึ่งเพียงพอสำหรับการทดสอบ แต่เมื่อระบบโตขึ้นเป็นหลายร้อยอุปกรณ์ สิ่งที่ต้องมีคือ Private PKI ระดับองค์กร ที่ประกอบด้วยองค์ประกอบหลักคือ Certificate Authority (CA) ตัวกลางที่ทำหน้าที่ออกและลงนามใบรับรอง, Certificate…
Read More
บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

Article
สมมติฐานเบื้องหลัง Patch Management แบบดั้งเดิมกำลังล่มสลาย ระบบที่เราใช้กันมา 20 ปี ตั้งอยู่บนความเชื่อว่า "หลังผู้ผลิตประกาศช่องโหว่ เรามีเวลาหลายสัปดาห์ทดสอบและติดตั้งแพตช์ก่อนที่ผู้โจมตีจะเริ่มใช้ประโยชน์จากมัน" แต่ข้อมูลช่วงปี 2024–2026 แสดงให้เห็นว่า ช่วงเวลานั้นถูกบีบอัดจนแทบไม่เหลืออยู่แล้ว และผลกระทบตกอยู่กับโรงงานอุตสาหกรรมหนักที่สุด เพราะเป็นสภาพแวดล้อมที่ Patch ทำได้ยากที่สุด ตัวเลขที่บอกว่าเกมเปลี่ยนแล้ว การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities ล่าสุดชี้ภาพที่ชัดเจน: ระยะเวลาเฉลี่ยจากการเปิดเผย CVE ถึงการถูกโจมตีในป่าจริง ลดลงจาก 756 วันในปี 2018 เหลือระดับชั่วโมงในปี 2024–2025 และในปี 2025 จำนวนที่น่าตกใจคือ 28% ของการโจมตีเกิดขึ้นภายใน 1 วันหลังเปิดเผยช่องโหว่ ขณะที่เกือบ 29% ของ CVE ที่ถูกโจมตีถูกใช้ประโยชน์ ตั้งแต่วันประกาศหรือก่อนหน้านั้น — นั่นคือ Zero-day ที่ Patch ยังไม่เกิดขึ้นเลย ปี เวลาเฉลี่ยจากเปิดเผยถึงถูกโจมตี 2018756 วัน 202184 วัน 20236 วัน 2024เร็วที่สุดที่สังเกต ~4 ชั่วโมง 2025บ่อยครั้งถูกโจมตีก่อนเปิดเผย (Zero-day) ที่มา: การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities (KEV) 2026 และสถิติอุตสาหกรรมปี 2025–2026 อุปกรณ์ OT จำนวนมากถูกออกแบบให้ทำงานยาวนานหลายสิบปี — ความยาวอายุที่เป็นจุดแข็งทางวิศวกรรม กลายเป็นภาระในการ Patch (ภาพ: Wikimedia Commons, CC BY-SA 2.0) ทำไมโรงงาน OT รับมือได้ยากที่สุด ในโลก IT การ Patch รายเดือน (Patch Tuesday) เป็นเรื่องปกติ แต่ในโรงงาน การอัปเดตซอฟต์แวร์ PLC หรือ DCS ไม่ใช่แค่การกดปุ่ม มันคือ เหตุการณ์ทาง production ที่ต้องขอหน้าต่างเวลาหยุด production ล่วงหน้า, ทดสอบกับโปรแกรมควบคุมเวอร์ชันจริง, มีแผน Rollback และบุคลากรพร้อมสแตนด์บายระหว่างทำ ผลคือ รอบ Patch ของโรงงานจำนวนมากวัดเป็นรายไตรมาสถึงรายปี เทียบกับรอบโจมตีที่เหลือหลักชั่วโมง เมื่อพูดถึงโจมตีปี 2025–2026 ที่ Lateral Movement เฉลี่ยเกิดขึ้นภายใน 29 นาทีหลังเจาะเข้าเครือข่าย แนวคิด "รอ Patch…
Read More
How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

Article
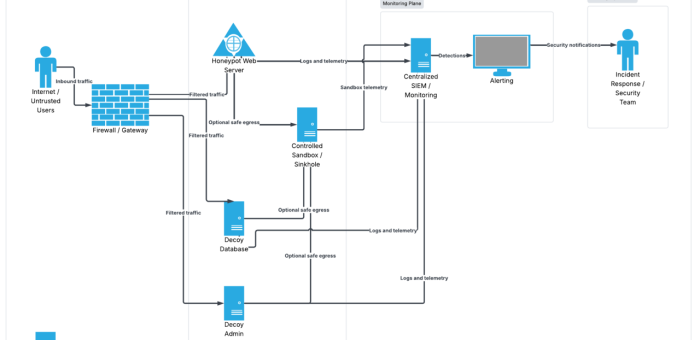
โรงงานอุตสาหกรรมส่วนใหญ่ติดตั้ง IDS/IPS ไว้แล้ว แต่ก็ยังเจอปัญหาเดิมๆ วนอยู่เป็นปี นั่นคือ Alert หลายพันไอเทมต่อวันที่ 90% เป็น False Positive จนทีม SOC เริ่มกด "ปิด" โดยไม่อ่าน ในทางกลับกัน มีเทคโนโลยีหนึ่งที่ออกแบบมาให้ แทบไม่มี False Positive เลย เพราะหลักการของมันคือ: ถ้ามีใครแตะสิ่งที่ไม่มีใครควรแตะ นั่นคือการโจมตีแน่นอน — เทคโนโลยีนั้นคือ OT Deception หรือ Honeypot เชิงอุตสาหกรรม ปี 2026 แนวคิดนี้ได้พัฒนาจาก Honeypot ธรรมดาที่รอถูกโจมตี ไปสู่ Active Defense ที่ปลอมสินทรัพย์จำลอง (Decoy) ให้เหมือน PLC, HMI และ SCADA Server จริงที่สุด จนผู้โจมตีที่แฝงตัวอยู่ในเครือข่ายต้องเผยพฤติกรรมทั้งหมดให้เราบันทึกไว้ ค่าเฉลี่ยที่รายงานจากผู้ให้บริการด้าน Deception Technology ระบุว่าแนวทางนี้ช่วย ลด Attacker Dwell Time จากหลายเดือนเหลือหลักชั่วโมง เพราะ Alert ที่ได้คือ "Confirmed Indicator" ไม่ต้องตรวจสอบซ้ำ Decoy ที่ดีต้อง "เล่าเรื่อง" ให้ผู้โจมตีเชื่อว่านี่คือโรงงานจริง — มี Control Room, มีเครื่องจักร, มีกระแสข้อมูลเดินอยู่ตลอดเวลา (ภาพ: Missouri State Archives, Wikimedia Commons) ทำไม Honeypot ธรรมดาถึงไม่พอสำหรับ OT ความท้าทายของการวาง Decoy ในเครือข่ายอุตสาหกรรมไม่เหมือน IT เลย สามเหตุผลหลักคือ: โปรโตคอลเฉพาะทาง — Decoy ต้องจำลอง Modbus TCP, OPC UA, EtherNet/IP, S7comm ได้จริง ไม่ใช่แค่เปิดพอร์ต 502 ค้างไว้ ซึ่งผู้โจมตีตรวจด้วย Banner Grab ก็รู้ทันทีว่าของปลอม Deterministic Process — ทุกอย่างใน OT ทำงานเป็น Cycle ที่คาดเวลาได้ ถ้า Decoy ส่งค่า Register แบบสุ่มเกินไป มันจะกลายเป็น "ความผิดปกติ" ที่ทั้งผู้โจมตีและเครื่องมือ Monitoring ของเราเองสับสน ข้อจำกัดด้าน Safety…
Read More
USB และ Removable Media ในโรงงาน: ช่องโหว่เล็กๆ ที่ทะลุทะลวง Air Gap — จาก Stuxnet ถึง NIST SP 1334

USB และ Removable Media ในโรงงาน: ช่องโหว่เล็กๆ ที่ทะลุทะลวง Air Gap — จาก Stuxnet ถึง NIST SP 1334

Article
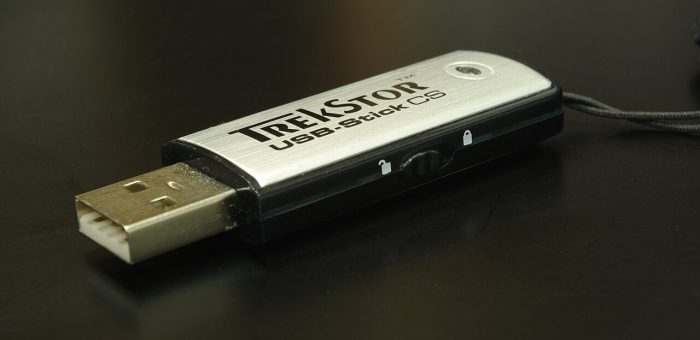
ในโลกของ OT Security มีความเชื่อผิดๆ ที่ยังคงอยู่ในโรงงานอุตสาหกรรมจำนวนมาก นั่นคือ "ตราบใดที่เครือข่ายควบคุมไม่ต่ออินเทอร์เน็ต เราก็ปลอดภัย" แต่ความจริงคือ ยังมีเส้นทางเข้าออกเส้นหนึ่งที่เปิดอยู่ตลอดเวลา คือ พอร์ต USB บนเครื่อง Engineering Workstation, เครื่อง HMI และโน้ตบุ๊กของช่างเทคนิคที่เดินเข้าออกโรงงานทุกวัน ข้อมูลจาก SANS 2024 State of ICS/OT Cybersecurity ระบุว่า Removable Media คิดเป็น 20.3% ของ Initial Attack Vector ในเหตุการณ์ที่กระทบระบบ ICS/OT และเมื่อเทียบเป็นอนุกรมเวลาตั้งแต่ปี 2021 ตัวเลขนี้แกว่งตัวระหว่าง 9.3%–36.7% โดยไม่เคยหายไปจากอันดับต้นๆ ของเวกเตอร์การโจมตีเลยแม้แต่ปีเดียว ทำไม USB ยังเป็นปัญหาในปี 2026 หลายโรงงานเข้าใจความเสี่ยงแล้ว แต่ยังปล่อยให้พอร์ต USB เปิดอยู่ เพราะ ข้อจำกัดทางปฏิบัติที่หลีกเลี่ยงไม่ได้ การอัปเดตเฟิร์มแวร์ PLC, การนำเข้าไฟล์ Recipe การผลิต, การโอนย้ายไฟล์ Diagnostic Log ออกจากเครื่อง หรือแม้แต่การเก็บข้อมูล HACCP จากเครื่องมือวัดแบบ Offline — งานเหล่านี้ล้วนต้องพึ่งพาสื่อกลางภายนอกกันทั้งสิ้น USB Flash Drive ยังคงเป็นสื่อกลางหลักในการโอนย้ายไฟล์เข้าสู่โซน OT ของโรงงานจำนวนมาก — ทั้งที่เป็นช่องโหว่ยอดนิยมของมัลแวร์ (ภาพ: DIFMuseoa, CC BY-SA 4.0, Wikimedia Commons) ประเด็นสำคัญคือ การโจมตีผ่าน USB ในปัจจุบันไม่ต้องพึ่ง Exploit ที่ซับซ้อน รูปแบบที่พบบ่อยได้แก่ Executable ที่ซ่อนอยู่ในชุดติดตั้งซอฟต์แวร์ของผู้ผลิตเครื่องจักรโดยตรง, Script หรือ Dropper ที่ทำงานตอนติดตั้งโปรแกรม และการใช้ประโยชน์จาก "ความไว้ใจ" ว่าไฟล์มาจากเว็บไซต์ทางการของผู้ขาย กรณีศึกษาที่ชัดเจนที่สุดในปี 2025 คือเหตุการณ์ไดรเวอร์เครื่องพิมพ์ UV ที่มีมัลแวร์ฝังอยู่ในตัวติดตั้งที่ดาวน์โหลดจากเว็บผู้ผลิตโดยตรง ซึ่งหากนำไปติดตั้งบน Engineering Workstation แบบ Air-gapped มัลแวร์จะข้ามกำแพงการแยกเครือข่ายได้โดยไม่ต้องสัมผัสอินเทอร์เน็ตแม้แต่นาทีเดียว 3 เส้นทางที่มัลแวร์จาก USB ใช้เข้าสู่ระบบ เส้นทาง กลไก สิ่งที่ตรวจพบได้ยาก 1. Installer ติดเชื้อExecutable ฝังอยู่ในชุดติดตั้งซอฟต์แวร์/ไดรเวอร์ที่ "น่าเชื่อถือ"ผ่านการตรวจของ Antivirus ได้ง่าย เพราะผู้ใช้เองเป็นคนรัน 2. BadUSB / Firmwareเฟิร์มแวร์ของ USB…
Read More
Case Study: Ransomware 2026 — ไทม์ไลน์ 23 วันที่สายการผลิตหยุด จากสถิติจริง 93% ขององค์กรเจอ Intrusion

Case Study: Ransomware 2026 — ไทม์ไลน์ 23 วันที่สายการผลิตหยุด จากสถิติจริง 93% ขององค์กรเจอ Intrusion

Article
เมื่อเดือนพฤษภาคม 2026 อินโฟกราฟิก "Ransomware Reality Check 2026" และงานวิจัย State of Ransomware ล่าสุด เผยแพร่ตัวเลขที่ทำให้ทีมความปลอดภัยหลายทีมต้องทบทวนกลยุทธ์ — 93% ขององค์กรพบการบุกรุกที่ "พร้อมสำหรับ ransomware" อย่างน้อย 1 ครั้งในช่วง 24 เดือนที่ผ่านมา แปลว่าอีกฝ่ายเข้ามาถึงระบบแล้ว ก่อนจะถูกหยุดยั้ง ภาพประกอบ: เมื่อไซเบอร์แอตแท็กเลยเวทีไอทีเข้าสู่ระบบควบคุมการผลิตจริงในโรงงาน แต่ปัญหาที่แท้จริงของโรงงานอุตสาหกรรมไม่ใช่ตัวเลขรวม แต่คือการที่ ช่องว่างระหว่าง IT กับ OT ทำให้มาตรการที่ใช้ได้ผลในฝั่งสำนักงาน ถึงใช้ไม่ได้กับสายการผลิต บทความนี้เล่ากรณีศึกษาสมมุติจากสถิติจริง เพื่อชี้ให้เห็นว่าเหตุการณ์แบบนี้เกิดขึ้นได้ที่โรงงานไทยทุกขนาด ตัวเลขที่โรงงานต้องรู้ก่อน (จาก Ransomware Reality Check 2026) ตัวชี้วัด ค่าเฉลี่ยอุตสาหกรรม ความหมายต่อโรงงาน องค์กรที่พบ intrusion ที่พร้อม ransomware93%ผู้โจมตีเข้าถึงระบบแล้ว ก่อนถูกหยุด การเรียกค่าไถ่เฉลี่ย (เพิ่มขึ้น 47% YoY)เกิน 1.5 ล้านดอลลาร์เป้าหมายเลื่อนไปองค์กรมูลค่าสูง เหตุการณ์ที่ backup ถูกโจมตี/ทำลาย39%แนวป้องกันสุดท้ายถูกลดทอนประสิทธิภาพ การโจมตีที่เกี่ยวข้อง identity misuse>80%Credential ขโมย + ยกระดับสิทธิ์ การโจมตีที่รวมการขโมยข้อมูล (double extortion)76%ถูกข่มขู่ทั้งเข้ารหัส + ปล่อยข้อมูล Downtime เฉลี่ยหลังโจมตีสำเร็จ23 วันสายการผลิตหยุดเกือบเดือน Fileless/in-memory attacks (เพิ่มขึ้น ~30%)+30%หลบ signature-based detection ที่มา: อินโฟกราฟิก "Ransomware Reality Check 2026" (เผยแพร่ผ่าน ECS Thailand, พ.ค. 2026) Case Study: ไทม์ไลน์ 23 วันของโรงงานผู้ผลิตชิ้นส่วนขนาดกลาง สถานการณ์ต่อไปนี้เป็นกรณีศึกษาสังเคราะห์จากสถิติข้างต้น สะท้อนรูปแบบเหตุการณ์ที่พบบ่อยในภาคการผลิต วันที่ 0 — จุดเริ่มต้นที่ไม่มีใครสังเกตเห็น ช่างเทคนิคของ supplier ภายนอกเชื่อมต่อระบบ remote access เข้ากับเครื่อง CNC ในสายการผลิตเพื่อวินิจฉัยปัญหา ใช้ credential ร่วมกันที่ทีมไอทีออกให้ตั้งแต่สองปีก่อน และไม่เคยถูกเปลี่ยน ตามสถิติ มากกว่า 80% ของการโจมตีเริ่มจาก identity misuse ลักษณะนี้ ภาพประกอบ: การแบ่งโซนเครือข่ายและควบคุมการไหลของทราฟฟิกระหว่าง IT กับ OT ตามแนวคิด Purdue Model —…
Read More
Case Study: SBOM กู้วิกฤตซอฟต์แวร์โรงงาน — เมื่อ 4 Supply Chain Attacks ใน 12 วันของเดือนมีนาคม 2026 เปลี่ยนกฎเกมความโปร่งใสของซอฟต์แวร์อุตสาหกรรม

Case Study: SBOM กู้วิกฤตซอฟต์แวร์โรงงาน — เมื่อ 4 Supply Chain Attacks ใน 12 วันของเดือนมีนาคม 2026 เปลี่ยนกฎเกมความโปร่งใสของซอฟต์แวร์อุตสาหกรรม

Article
เดือนมีนาคม 2026 จะถูกบันทึกว่าเป็นหนึ่งในเดือนที่สั่นคลอนวงการพัฒนาซอฟต์แวร์ที่สุด เมื่อเกิด supply chain attacks ถึง 4 เหตุการณ์ภายในเวลาเพียง 12 วัน เป้าหมายไม่ใช่โปรแกรมธรรมดา แต่เป็นเครื่องมือที่ทีมพัฒนาทั่วโลกเชื่อถือ รวมถึงเครื่องมือสแกนช่องโหว่ เครื่องมือสแกนความปลอดภัยโครงสร้างพื้นฐาน AI model gateway และไลบรารี HTTP client ยอดนิยมของระบบ JavaScript จุดร่วมของทุกเหตุการณ์คือ ผู้โจมตีไม่ได้เจาะระบบโรงงานโดยตรง แต่แฝงโค้ดอันตรายเข้าไปใน dependencies ที่ไหลผ่าน CI/CD pipeline ของเหยื่อ ปัญหา: โรงงานมองไม่เห็นสิ่งที่ตัวเองกำลังรันอยู่ ลองนึกภาพโรงงานที่ใช้ซอฟต์แวร์ IIoT platform สำหรับเก็บข้อมูลเซ็นเซอร์และแดชบอร์ด ภายใน platform นั้นมีไลบรารีอิสระซ้อนกันนับสิบชั้น (transitive dependencies) ที่ทีม IT ของโรงงานไม่เคยเห็นรายชื่อ เมื่อข่าวช่องโหว่ของไลบรารีตัวหนึ่งออกมา คำถามแรกที่ทุกโรงงานต้องตอบไม่ได้คือ "ระบบของเราใช้ไลบรารีตัวนี้อยู่หรือไม่ และอยู่ในเครื่องไหน กี่เครื่อง" ตัวเลขจากรายงานวิจัย State of the Software Supply Chain ฉบับปี 2026 ชี้ว่าโค้ดจากบุคคลที่สามและโอเพนซอร์สคิดเป็น 80-90% ของแอปพลิเคชันสมัยใหม่ และใน 95% ของกรณีที่มีการดาวน์โหลด component ที่มีช่องโหว่ มีเวอร์ชันที่แก้ไขแล้วอยู่่ แล้ว — ปัญหาจริงจึงไม่ใช่การไม่มีแพตช์ แต่คือการไม่รู้ว่าตัวเองกำลังรันอะไรอยู่ ทุกอุปกรณ์ IoT ในโรงงานมีเฟิร์มแวร์และไลบรารีซ้อนอยู่ภายใน — SBOM คือรายการส่วนผสมที่ทำให้มองเห็นสิ่งเหล่านี้ได้ ทางออก: SBOM คือ "รายการส่วนผสม" ของซอฟต์แวร์ SBOM (Software Bill of Materials) คือเอกสารระบุรายการ component และไลบรารีทั้งหมดที่ใช้สร้างซอฟต์แวร์หนึ่งชิ้น ในรูปแบบที่เครื่องอ่านได้ แนวคิดไม่ได้ใหม่ แต่ถูกดันขึ้นมาเป็นข้อบังคับหลังเหตุการณ์ supply chain attack ครั้งใหญ่ปี 2020 ที่โค้ดอันตรายถูกแฝงในอัปเดตซอฟต์แวร์ระบบสำนักงานที่องค์กรทั่วโลกเชื่อถือ กระทบองค์กรถึง 18,000 แห่ง ตามด้วยช่องโหว่ในไลบรารี logging ยอดนิยมของระบบ Java ปี 2021 ที่กระทบอุปกรณ์นับร้อยล้านเครื่อง มาตรฐานที่นิยมใช้มี 2 ตัวคือ SPDX (มาตรฐานสากล ISO/IEC 5962:2021) และ CycloneDX (มาตรฐาน Ecma International หมายเลข ECMA-424) ทั้งคู่แลกเปลี่ยนข้อมูลกันได้ด้วยเครื่องมือ open source Case Study:…
Read More
NIST Cybersecurity Framework (CSF 2.0) สำหรับโรงงานอุตสาหกรรม: แผนที่นำทาง 6 ฟังก์ชันจาก Govern ถึง Recover ฉบับวิศวกร OT

NIST Cybersecurity Framework (CSF 2.0) สำหรับโรงงานอุตสาหกรรม: แผนที่นำทาง 6 ฟังก์ชันจาก Govern ถึง Recover ฉบับวิศวกร OT

Article
เมื่อผู้บริหารโรงงานถามว่า "เราควรเริ่มทำความปลอดภัยไซเบอร์ทางไหนก่อน" คำตอบที่ดีที่สุดในปี 2026 ไม่ใช่การซื้อเครื่องมือเพิ่ม แต่คือการมี กรอบการทำงานที่เป็นระบบ ที่แปลงความเสี่ยงที่เป็นนามธรรมให้กลายเป็นแผนปฏิบัติที่จับต้องได้ NIST Cybersecurity Framework 2.0 ที่เปิดตัวเมื่อวันที่ 26 กุมภาพันธ์ 2024 คือกรอบที่ถูกใช้มากที่สุดในโลกสำหรับภารกิจนี้ และบทความนี้จะเจาะลึกว่าโรงงานอุตสาหกรรมควรตีความและนำไปใช้อย่างไรให้เกิดผลจริงบนสายการผลิต ไม่ใช่แค่เอกสารในตู้เอกสาร CSF 2.0 เปลี่ยนอะไรจากเวอร์ชัน 1.1 เวอร์ชัน 1.1 ที่ใช้กันมา 6 ปีมี 5 ฟังก์ชันหลัก คือ Identify, Protect, Detect, Respond, Recover เวอร์ชัน 2.0 เพิ่มฟังก์ชันที่ 6 คือ Govern (การกำกับดูแล) ขึ้นมาเป็นฟังก์ชันแรกสุดของกรอบ พร้อมขยายขอบเขตจาก "โครงสร้างพื้นฐานที่สำคัญ" ให้ครอบคลุมองค์กรทุกขนาดทุกอุตสาหกรรม และเพิ่มแนวคิด Supply Chain Risk Management ให้เป็นส่วนหนึ่งของทุกฟังก์ชัน ไม่ใช่หมวดแยกอีกต่อไป ห้องควบคุมการผลิตยุคใหม่ต้องบริหารความเสี่ยงไซเบอร์เป็นระบบ ไม่ใช่ทำเป็นครั้งคราวตามกระแส สิ่งที่โรงงานต้องเข้าใจก็คือ CSF ไม่ใช่มาตรฐานรับรองแบบ ISO/IEC 27001 ที่ต้องตรวจประเมิน แต่เป็น ภาษากลาง ที่ใช้สื่อสารระดับความพร้อมด้านความปลอดภัยระหว่างวิศวกร OT ฝ่ายผลิต ไปจนถึงกรรมการบริหาร และยังเชื่อมโยงไปยังแหล่งข้อมูลอ้างอิงเพิ่มเติมของ NIST เอง เช่น ชุดแนวปฏิบัติ SP 800-82 สำหรับระบบควบคุมอุตสาหกรรม 6 ฟังก์ชันหลักตีความสำหรับสายการผลิต ฟังก์ชัน ความหมายสำหรับโรงงาน ตัวอย่างกิจกรรมเชิงปฏิบัติ Governกำกับดูแล ตั้งนโยบาย บทบาท และบริบทความเสี่ยงของทั้งองค์กรกำหนดผู้รับผิดชอบเมื่อสายการผลิตถูกโจมตี, อนุมัติงบลงทุนความปลอดภัยรายปี Identifyสำรวจทรัพย์สิน อุปกรณ์ และความเสี่ยงทั้งหมดบนสายการผลิตทำ Asset Inventory อุปกรณ์ OT ทุกตัว, ประเมินความเสี่ยงต่อ PLC รุ่นเก่าที่ไม่มี patch Protectป้องกันและลดผลกระทบเมื่อเกิดเหตุการณ์แบ่งเครือข่ายเป็นโซนตาม IEC 62443, ควบคุมสิทธิ์เข้าถึง HMI, สำรองโปรแกรม PLC Detectค้นหาพฤติกรรมผิดปกติให้เจอก่อนที่จะสายเกินแก้ติดตั้งระบบตรวจจับการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม, เฝ้าระวังการเชื่อมต่อใหม่บนเครือข่าย OT Respondประสานการตอบสนองเมื่อเกิดเหตุการณ์จริงซ้อมแผน Incident Response ร่วมกันระหว่างทีม IT กับทีมผลิต, กำหนดเงื่อนไขการหยุดสายการผลิต Recoverกลับมาผลิตได้เร็วที่สุดหลังผ่านเหตุการณ์เก็บ Image ของ Engineering Workstation, ทำ Recovery Time Objective ของแต่ละสายการผลิต Tier และ Profile: เครื่องมือวัดระดับความเข้มข้น นอกจาก…
Read More
บทวิเคราะห์ Hybrid Cloud ในโรงงานอุตสาหกรรม 2026: งานไหนควรอยู่ On-premise งานไหนควรขึ้นคลาวด์

บทวิเคราะห์ Hybrid Cloud ในโรงงานอุตสาหกรรม 2026: งานไหนควรอยู่ On-premise งานไหนควรขึ้นคลาวด์

Article
คำถามที่ฝ่าย IT ของโรงงานไทยถามกันบ่อยที่สุดในปี 2026 ไม่ใช่ "ควรขึ้นคลาวด์ไหม" อีกต่อไป แต่คือ "งานไหนควรอยู่ที่ไหน" เมื่อระบบ SCADA, MES และ data platform ต้องทำงานร่วมกันทั้งบน on-premise และคลาวด์ คำตอบที่กำลังได้รับความนิยมคือ Hybrid Cloud — สถาปัตยกรรมที่ไม่เลือกข้าง แต่จัดวาง workload ตามลักษณะของงาน บทความนี้วิเคราะห์มุมมองของเราที่ Honey Corporation จากประสบการณ์ทำ System Integration ในภาคอุตสาหกรรมไทย ว่าเส้นแบ่งระหว่าง on-premise กับคลาวด์ควรอยู่ตรงไหนจึงจะได้ประโยชน์สูงสุดโดยไม่สร้างความเสี่ยงใหม่ เซิร์ฟเวอร์ในโรงงาน (on-premise) ยังคงเป็นที่พำนักของระบบ real-time control และข้อมูลดิบ — ขณะที่คลาวด์รับงานวิเคราะห์ระยะยาว (ภาพ: Wikimedia Commons) ทำไม "All-in Cloud" และ "All-in On-premise" ต่างก็ไม่ใช่คำตอบ ฝ่ายที่ผลักดัน all-in cloud มักอ้างเรื่องความยืดหยุ่น ไม่ต้องลงทุน hardware ล่วงหน้า และเข้าถึงบริการ AI ได้ทันที แต่ในบริบทโรงงาน มีสามข้อจำกัดที่ยังแก้ไม่ตก: Latency และ dependency — ระบบควบคุมกระบวนการผลิตต้องทำงานต่อแม้อินเทอร์เน็ตขาด การพึ่งพาคลาวด์ 100% ในงาน critical loop คือความเสี่ยงที่ยอมรับไม่ได้ ปริมาณข้อมูลดิบ — เซ็นเซอร์หลายพันจุดสร้างข้อมูลดิบมหาศาล การเก็บทั้งหมดบนคลาวด์เป็นการใช้ทรัพยากรอย่างสิ้นเปลือง ทั้งยังมีค่าใช้จ่าย egress เมื่อต้องดึงกลับมาวิเคราะห์ ข้อกำหนดด้านข้อมูล — ลูกค้าบางรายหรือกฎหมายบางประเทศกำหนดว่าข้อมูลกระบวนการผลิตบางประเภทห้ามออกนอกประเทศ ในทางกลับกัน all-in on-premise ก็แพ้ในเกมระยะยาว: ทีมงานจำกัด การขยายระบบช้า และการเข้าถึงเครื่องมือ AI/ML สมัยใหม่ที่คลาวด์พัฒนาออกมาตลอดเวลา ทำได้ลำบากกว่ามาก เส้นแบ่งที่เราใช้: วาง workload ตาม 4 คำถาม จากประสบการณ์ติดตั้งระบบให้โรงงานหลายแห่ง เราสรุปกรอบการตัดสินใจ 4 คำถาม ก่อนวาง workload ใดๆ ลงที่ไหน: Workload ความเร็วที่ต้องการ ลักษณะข้อมูล ที่วางที่เหมาะสม Real-time control / interlockมิลลิวินาทีข้อมูลดิบหมุนเร็วOn-premise (PLC/DCS) Line dashboard / Andonวินาทีข้อมูลรวมระดับสายผลิตOn-premise edge server OEE, production reportนาที–ชั่วโมงข้อมูลสรุปรายวัน/รายสัปดาห์Cloud ML…
Read More
How-to: ออกแบบ Edge-to-Cloud Data Pipeline สำหรับโรงงาน IIoT ใน 5 ขั้นตอน — จาก Data Source Inventory ถึงกฎการไหลของข้อมูล

How-to: ออกแบบ Edge-to-Cloud Data Pipeline สำหรับโรงงาน IIoT ใน 5 ขั้นตอน — จาก Data Source Inventory ถึงกฎการไหลของข้อมูล

Article
หลายโรงงานที่เริ่มทำ IIoT ติดอยู่ที่เดิม: เซ็นเซอร์ติดแล้ว ข้อมูลเห็นแล้ว แต่พอจะนำไปใช้จริงกลับพบว่าข้อมูลกระจัดกระจายในหลายระบบ รูปแบบไม่ตรงกัน และ dashboard ที่สวยงามนั้น ดูได้อย่างเดียว ไม่เชื่อมกับการตัดสินใจ รากของปัญหามักไม่ใช่เซ็นเซอร์หรือ AI แต่เป็น สายการไหลของข้อมูล (Data Pipeline) ที่ไม่ถูกออกแบบมาตั้งแต่ต้น บทความนี้เป็นคู่มือแบบทีละขั้น สำหรับวิศวกรที่ต้องการวาง pipeline จากเซ็นเซอร์ในสายการผลิต ผ่าน edge gateway ไปจนถึงคลาวด์อย่างเป็นระบบ — โดยไม่ต้องเป็น data engineer เต็มตัว สายการผลิตสมัยใหม่มีจุดเก็บข้อมูลกระจายอยู่ทั้งสาย — pipeline ที่ดีต้องรวมข้อมูลเหล่านี้ให้เป็นภาพเดียวก่อนส่งขึ้นคลาวด์ (ภาพ: Wikimedia Commons) ทำไมต้องเป็น Edge-to-Cloud (ไม่ใช่ส่งตรงขึ้นคลาวด์) ลองคำนวณง่ายๆ: มิเตอร์พลังงาน 200 จุด ส่งค่าทุก 1 วินาที รวมกว่า 17 ล้านค่าต่อวัน เพียงพอจะทำให้ฐานข้อมูลที่ออกแบบมาไม่ดีบวมในไม่กี่เดือน และการส่งข้อมูลดิบทั้งหมดขึ้นคลาวด์เป็นภาระ bandwidth ที่หลีกเลี่ยงได้ การคาดการณ์ของ Gartner ที่ชี้ว่าตลาด edge computing จะเติบโตจาก 131,000 ล้านดอลลาร์ (2023) สู่ 511,000 ล้านดอลลาร์ (2033) สะท้อนว่าโลกกำลังย้ายการประมวลผลกลับมาใกล้โรงงาน ไม่ใช่เพื่อแทนคลาวด์ แต่เพื่อส่งขึ้นคลาวด์เฉพาะ ข้อมูลที่มีคุณค่า Step 1: สำรวจและจัดทำ Inventory ของแหล่งข้อมูล ก่อนซื้ออุปกรณ์ใด ให้ทำ Data Source Inventory ให้ครบก่อน — ทุก PLC, VFD, มิเตอร์, เซ็นเซอร์ และไฟล์ที่คนงานบันทึกด้วยมือ ตัวอย่างตาราง: แหล่งข้อมูล โปรโตคอล อัตราการเก็บข้อมูล ปลายทางที่เหมาะสม PLC สายประกอบOPC UA100 msEdge สรุปผลก่อนส่ง Cloud VFD / มอเตอร์Modbus TCP1 วินาทีEdge (แจ้งเตือนความผิดปกติ) มิเตอร์พลังงานModbus RTU1 วินาทีEdge (สรุปเป็น profile 15 นาที) เซ็นเซอร์อุณหภูมิ/ความชื้นMQTT30 วินาทีEdge ส่งตรงขึ้น Cloud ตารางนี้จะบอกคุณเองว่าจุดรวมข้อมูล (aggregation point) ควรอยู่ที่ไหน และโปรโตคอลใดต้องการตัวแปลง Step 2: เลือก Edge Gateway ให้เหมาะกับงาน…
Read More