Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Article
แนวคิดดั้งเดิมในการรักษาความปลอดภัยระบบควบคุมอุตสาหกรรม (OT/ICS) คือการสร้าง "กำแพงหนา" รอบโรงงาน โดยเชื่อว่าทุกอย่างที่อยู่ภายในเครือข่ายเป็นสิ่งที่ไว้วางใจได้ แต่เมื่อภัยคุกคามไซเบอร์พัฒนาขึ้นจนสามารถทะลุผ่าน Perimeter ได้ในเวลาเพียงไม่กี่ชั่วโมง แนวทางนี้ก็เริ่มล้าสมัย Zero Trust Architecture (ZTA) จึงเข้ามาแทนที่ด้วยหลักการที่เรียบง่ายแต่ทรงพลัง: "Never Trust, Always Verify" Zero Trust คืออะไร? Zero Trust เป็นกรอบความปลอดภัยที่ไม่มอบความไว้วางใจให้กับผู้ใช้หรืออุปกรณ์ใดโดยอัตโนมัติ ไม่ว่าจะอยู่ภายในหรือภายนอกเครือข่าย การเข้าถึงทรัพยากรทุกครั้งต้องผ่านการยืนยันตัวตน (Authentication) การอนุญาต (Authorization) และการตรวจสอบบริบทอย่างต่อเนื่อง สำหรับสภาพแวดล้อม OT ที่มีอุปกรณ์ Legacy เช่น PLC และ RTU ที่ไม่รองรับการยืนยันตัวตนแบบใหม่ Zero Trust จึงต้องปรับใช้ในรูปแบบที่เฉพาะเจาะจงต่างจาก IT อย่างมาก หลักการพื้นฐาน 3 ข้อของ Zero Trust Verify Explicitly: ยืนยันตัวตนด้วยหลายปัจจัย (MFA) ตรวจสอบสถานะอุปกรณ์ และบริบทการเชื่อมต่อทุกครั้งก่อนอนุญาต Least Privilege Access: มอบสิทธิ์เข้าถึงขั้นต่ำที่จำเป็นเท่านั้น ใช้ Just-In-Time (JIT) และ Just-Enough-Access (JEA) เพื่อจำกัดเวลาและขอบเขตการเข้าถึง Assume Breach: ออกแบบระบบโดยสมมติว่ามีผู้บุกรุกอยู่ในเครือข่ายแล้ว แบ่งเครือข่ายเป็นส่วนย่อย (Micro-segmentation) เพื่อจำกัดการเคลื่อนที่ในแนวข้าง (Lateral Movement) การประยุกต์ใช้ Zero Trust กับ Purdue Model Purdue Enterprise Reference Architecture (PERA) แบ่งเครือข่ายโรงงานเป็นชั้นต่างๆ ตั้งแต่ Level 0 (Field Devices) ถึง Level 5 (Enterprise Network) Zero Trust สามารถซ้อนทับบนโมเดลนี้ได้โดยการเพิ่มการควบคุมการเข้าถึงระดับ Zone และ Conduit แต่ละชั้น ชั้น Purdue อุปกรณ์ มาตรการ Zero Trust L0-L2 (Cell/Area) PLC, Sensor, Drive Network Segmentation, Protocol Filtering L3 (Site Operations) SCADA, HMI, Historian Identity-Based Access, MFA, Session Recording…
Read More
SOAR สำหรับ OT Cybersecurity: ประสานเครื่องมือรักษาความปลอดภัยให้ตอบสนองอัตโนมัติ

SOAR สำหรับ OT Cybersecurity: ประสานเครื่องมือรักษาความปลอดภัยให้ตอบสนองอัตโนมัติ

Article
ในยุคที่การแจ้งเตือนภัยคุกคาม (security alerts) ในระบบ OT ทะลุนับหมื่นต่อวัน ทีมตอบสนองเหตุการณ์ความปลอดภัย (CSIRT/SOC) ไม่สามารถนั่งตรวจสอบทีละรายการได้ทันเวลา สิ่งที่ขาดไม่ได้สำหรับโรงงานอุตสาหกรรมยุคใหม่คือระบบที่ ประสานเครื่องมือรักษาความปลอดภัยให้ทำงานร่วมกันโดยอัตโนมัติ นั่นคือเทคโนโลยี SOAR (Security Orchestration, Automation, & Response) ที่เชื่อม SIEM, IDS/IPS, EDR, เฟิร์มแวร์ของอุปกรณ์ OT และ ticketing system เข้าด้วยกัน สร้างกระบวนการตอบสนองเหตุการณ์ที่เร็วขึ้น แม่นยำขึ้น & ลดความเหนื่อยล้าของทีม (alert fatigue) ได้อย่างมีนัยสำคัญ SOAR คืออะไร และทำไม OT ต้องการ? SOAR เป็นแพลตฟอร์มที่รวมเอา 3 ความสามารถหลักเข้าด้วยกัน: Orchestration: เชื่อมต่อเครื่องมือรักษาความปลอดภัยหลายตัวให้สื่อสารกันผ่าน API — เช่น SIEM ส่ง alert ไป SOAR, SOAR สั่ง Firewall บล็อก IP, & สร้าง ticket ในระบบ ITSM พร้อมกัน Automation: รัน playbook (ชุดคำสั่งตอบสนองอัตโนมัติ) ตามเงื่อนไขที่กำหนด โดยไม่ต้องมีมนุษย์กดปุ่ม เช่น เมื่อพบการสแกนพอร์ตผิดปกติ ระบบจะแยกอุปกรณ์ออกจากเครือข่ายทันที Response: ดำเนินการตอบโต้ตามขั้นตอนที่วางไว้ ตั้งแต่ isolation, containment, remediation, ไปจนถึง post-incident analysis & reporting ในบริบท OT ความจำเป็นของ SOAR รุนแรงยิ่งกว่า IT เพราะ: เวลาตอบสนองที่ช้าลงเพียงไม่กี่นาทีอาจหมายถึงการหยุดสายการผลิต ความเสียหายต่ออุปกรณ์ หรืออันตรายถึงชีวิต ทีม OT security มักมีจำนวนน้อย & ต้องดูแลอุปกรณ์นับพัน การตอบสนองผิดพลาด (เช่น บล็อก PLC ผิดตัว) ส่งผลกระทบร้ายแรงกว่าการบล็อกเซิร์ฟเวอร์ IT สถาปัตยกรรม SOAR สำหรับ OT ส่วนประกอบ หน้าที่ ตัวอย่างในโรงงาน Integration Layerเชื่อมต่อกับเครื่องมือผ่าน REST API, SOAP, Syslog, SNMPSIEM, IDS/IPS สำหรับ OT, EDR, Firewall, Switch Management Playbook…
Read More
MITRE ATT&CK for ICS: กรอบจำแนกภัยคุกคามที่ทีมรักษาความปลอดภัย OT ต้องเข้าใจ

MITRE ATT&CK for ICS: กรอบจำแนกภัยคุกคามที่ทีมรักษาความปลอดภัย OT ต้องเข้าใจ

Article
เมื่อภัยคุกคามทางไซเบอร์ต่อระบบควบคุมอุตสาหกรรมซับซ้อนขึ้น การป้องกันโดยอาศัยสัญชาตญาณหรืออุปกรณ์เดี่ยวๆ ไม่เพียงพอ สิ่งที่วงการความมั่นคงปลอดภัย OT ต้องการคือ กรอบความเข้าใจภัยคุกคามที่เป็นระบบ นั่นคือ MITRE ATT&CK for ICS ฐานข้อมูล TTPs (Tactics, Techniques, & Procedures) ที่จำแนกพฤติกรรมการโจมตีระบบอุตสาหกรรมออกเป็นขั้นตอนที่ตรวจสอบและวางแผนป้องกันได้อย่างชาญฉลาด MITRE ATT&CK for ICS คืออะไร? MITRE ATT&CK for ICS เป็นส่วนหนึ่งของ MITRE ATT&CK Framework ที่ออกแบบเฉพาะสำหรับระบบควบคุมอุตสาหกรรม (Industrial Control Systems) โดยจำแนกวิธีการโจมตีออกเป็น 11 Tactics (เป้าหมายเชิงกลยุทธ์) และภายในแต่ละ Tactic มี Techniques (วิธีการเฉพาะ) ที่ผู้โจมตีใช้จริง ทำให้ทีมรักษาความปลอดภัยเข้าใจเส้นทางการโจมตีทั้งหมด ไม่ใช่แค่จุดเริ่มต้นหรือจุดสิ้นสุด จุดเด่นของ ATT&CK for ICS คือการอ้างอิง การโจมตีจริงที่เคยเกิดขึ้น เช่น การโจมตีโรงไฟฟ้ายูเครน (2015, 2016), มัลแวร์ TRITON ที่โจมตี Safety Instrumented System (2017), & การก่อกวนระบบน้ำประปาในสหรัฐอเมริกา (2021) ทำให้แต่ละ Technique มีหลักฐานเชิงประจักษ์รองรับ 11 Tactics ของ ATT&CK for ICS ลำดับ Tactic คำอธิบาย ตัวอย่าง Technique 1Initial Accessการเข้าถึงเครือข่าย OT เป็นครั้งแรกSpearphishing, External Remote Services, Drive-by Compromise 2Executionการรันโค้ดบนระบบเป้าหมายCommand-Line Interface, Scripting, User Execution 3Persistenceการรักษาการเข้าถึงให้อยู่ได้นานModify Program, Scheduled Task, System Firmware 4Privilege Escalationการยกระดับสิทธิ์ในระบบExploitation for Privilege Escalation, Valid Accounts 5Defense Evasionการหลบหลีกเครื่องมือตรวจจับMasquerading, Encrypted Channel, Rootkit 6Credential Accessการขโมยข้อมูลประจำตัวCredential Dumping, Brute Force, Sniffing 7Discoveryการสำรวจโครงสร้างเครือข่าย & อุปกรณ์Network Connection Enumeration, I/O Module Discovery 8Lateral Movementการขยายการโจมตีในเครือข่ายDefault…
Read More
Secure Boot และ Hardware Root of Trust สำหรับ OT/ICS: รากฐานความปลอดภัยที่เริ่มจากซิลิคอน

Secure Boot และ Hardware Root of Trust สำหรับ OT/ICS: รากฐานความปลอดภัยที่เริ่มจากซิลิคอน

Article
ในยุคที่ภัยคุกคามทางไซเบอร์ต่อระบบควบคุมอุตสาหกรรม (OT/ICS) รุนแรงขึ้นทุกวัน การพึ่งพาซอฟต์แวร์ป้องกันอย่างเดียวไม่เพียงพออีกต่อไป เพราะผู้โจมตีสามารถดัดแปลงเฟิร์มแวร์ ฝังมัลแวร์ในระดับต่ำกว่าระบบปฏิบัติการ หรือทำให้ชิ้นส่วนฮาร์ดแวร์ปลอมปะปนเข้ามาใน supply chain สิ่งที่โรงงานอุตสาหกรรมต้องการคือ รากฐานความน่าเชื่อถือที่ฝังอยู่ในตัวฮาร์ดแวร์เอง นั่นคือ Hardware Root of Trust และกลไก Secure Boot ที่สร้างห่วงโซ่ความไว้วางใจ (Chain of Trust) ตั้งแต่เปิดเครื่องจนถึงการทำงานเต็มรูปแบบ Hardware Root of Trust คืออะไร? Hardware Root of Trust (HRoT) คือชุดของฮาร์ดแวร์คริปโทกราฟิกที่ผู้ผลิตชิปฝังไว้ในตัวไมโครคอนโทรลเลอร์หรือ SoC ตั้งแต่โรงงานผลิต โดยมีคีย์สำคัญที่ไม่สามารถดึงออกมาอ่านได้แม้ด้วยวิธีทางกายภาพ ทำให้เป็นจุดเริ่มต้นที่เชื่อถือได้ 100% สำหรับยืนยันความถูกต้องของเฟิร์มแวร์และซอฟต์แวร์ทุกชั้นที่ทำงานอยู่ด้านบน องค์ประกอบหลักของ HRoT ประกอบด้วย: Secure Element / TPM (Trusted Platform Module): ชิปเฉพาะที่เก็บคีย์ส่วนตัว, ใบรับรองดิจิทัล, และทำหน้าที่เข้ารหัส-ถอดรหัสในสภาพแวดล้อมที่แยกออกจากระบบหลัก One-Time Programmable (OTP) Memory: หน่วยความจำที่เขียนได้ครั้งเดียว ใช้ฝัง public key hash ของผู้ผลิตอุปกรณ์ ป้องกันการดัดแปลง Hardware Crypto Engine: เร่งการคำนวณ RSA, ECC, SHA-256 โดยไม่ใช้ CPU หลัก ลด latency ต่ำกว่า 1 มิลลิวินาที True Random Number Generator (TRNG): สร้างค่าสุ่มจากสัญญาณรบกวนทางกายภาพ สำหรับสร้างคีย์และ nonce ที่คาดเดาไม่ได้ Secure Boot: ห่วงโซ่ความไว้วางใจทีละขั้น Secure Boot คือกระบวนการตรวจสอบลายเซ็นดิจิทัลของเฟิร์มแวร์ทุกชั้นก่อนอนุญาตให้ทำงาน โดยเริ่มจาก HRoT ที่ฝังอยู่ในชิป แล้วสร้างห่วงโซ่ขึ้นไปทีละขั้นดังนี้: Boot ROM (Immutable): โค้ดที่ผู้ผลิตชิปเผาลงไปในโรงงาน ไม่สามารถแก้ไขได้ เป็นจุดเริ่มต้น Chain of Trust First-Stage Bootloader (SPL): Boot ROM ตรวจสอบลายเซ็นของ SPL กับคีย์ใน OTP ก่อนสั่งทำงาน Second-Stage Bootloader (U-Boot): SPL ตรวจสอบลายเซ็นของ U-Boot ด้วยคีย์ที่เชื่อถือได้ Operating System Kernel: U-Boot ตรวจสอบลายเซ็นของ…
Read More
IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

Article
"Firewall ตัดสินใจว่าจะให้ทราฟิกผ่าน IDS ตัดสินใจว่าทราฟิกที่ผ่านมานั้นอันตรายหรือไม่" — IDS/IPS สำหรับ OT คือด่านตรวจสอบอัจฉริยะที่อ่านทุกแพ็กเก็ตข้อมูลในเครือข่ายอุตสาหกรรมได้ในระดับโปรโตคอล IDS และ IPS ต่างกันอย่างไร? Intrusion Detection System (IDS) และ Intrusion Prevention System (IPS) เป็นระบบรักษาความปลอดภัยเครือข่ายที่ทำงานคู่กันแต่มีบทบาทต่างกัน: IDS: ตรวจจับกิจกรรมที่น่าสงสัยและส่ง Alert — แต่ ไม่บล็อก ทราฟิก (Passive/Inline Monitor) IPS: ตรวจจับและ บล็อก ทราฟิกที่เป็นภัยคุกคาม (Active/Inline Enforcement) ในบริบทของ OT ความแตกต่างนี้สำคัญมาก เพราะการบล็อกทราฟิกที่ผิดพลาด (False Positive) อาจหยุดการสื่อสารระหว่าง PLC และ HMI ส่งผลให้สายการผลิตหยุดชะงัก ดังนั้นหลายโรงงานเริ่มจาก IDS (Detect-Only) ก่อนเปลี่ยนเป็น IPS เมื่อมั่นใจในความแม่นยำของ Detection Rule OT IDS/IPS vs IT IDS/IPS คุณสมบัติ IT IDS/IPS OT IDS/IPS Protocol HTTP, HTTPS, DNS, SMB Modbus, DNP3, OPC UA, PROFINET, IEC 61850, GOOSE Detection Focus Malware, Data Exfiltration, Web Attack Unauthorized Command, Protocol Anomaly, Device Impersonation Latency Tolerance ยอมรับได้ (ms-s) ต่ำมาก (sub-ms สำหรับ Real-Time Protocol) False Positive Impact น้อย (Email ไม่ไป, Web ช้า) รุนแรงมาก (Production Stop, Safety Risk) Response Mode Drop/Block TCP Connection Alert + Session Monitoring (หลีกเลี่ยง Inline Block) วิธีการตรวจจับของ OT IDS/IPS…
Read More
Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Article
"Network Security เฝ้าประตู EDR เฝ้าทุกห้อง" — เมื่อผู้โจมตีผ่าน Firewall เข้ามาได้แล้ว Endpoint Detection and Response คือชั้นป้องกันสุดท้ายที่ตรวจจับพฤติกรรมผิดปกติ ณ ระดับเครื่องจักรและอุปกรณ์ควบคุม ทำไม OT ต้องการ EDR? ในโลกของ IT, EDR (Endpoint Detection and Response) เป็นเครื่องมือรักษาความปลอดภัยมาตรฐานที่ติดตั้งบนทุก Endpoint เพื่อตรวจจับ Malware วิเคราะห์พฤติกรรม และตอบสนองต่อภัยคุกคามอัตโนมัติ แต่ในโลกของ OT การนำ EDR มาใช้ซับซ้อนกว่ามาก เนื่องจากอุปกรณ์ OT มีข้อจำกัดเฉพาะตัวที่อุปกรณ์ IT ไม่มี ความท้าทายเฉพาะของ OT Endpoint Legacy OS: PLC, HMI และ Engineering Workstation จำนวนมากยังใช้ Windows XP/7 หรือ Embedded OS ที่ไม่รองรับ Security Agent สมัยใหม่ Real-Time Constraint: การทำงานของ EDR Agent ต้องไม่กระทบ Performance ของระบบควบคุมเรียลไทม์ (Cycle Time ในระดับ Millisecond) ไม่สามารถ Reboot หรือ Quarantine ได้: อุปกรณ์ OT ทำงาน 24/7 การ Isolate เครื่องที่ติด Malware อาจหมายถึงการหยุดสายการผลิต Protocol Awareness: EDR สำหรับ OT ต้องเข้าใจโปรโตคอลอุตสาหกรรม (Modbus, OPC UA, PROFINET) เพื่อจำแนกพฤติกรรมปกติจากพฤติกรรมผิดปกติ OT EDR vs IT EDR: ความแตกต่างสำคัญ คุณสมบัติ IT EDR OT EDR เป้าหมายหลัก ป้องกันขโมยข้อมูล, Ransomware ป้องกันการหยุดชะงักของการผลิต, Safety Response Action Quarantine, Kill Process, Delete File Alert + Monitor (หลีกเลี่ยง Disrupt Process) System…
Read More
Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Article
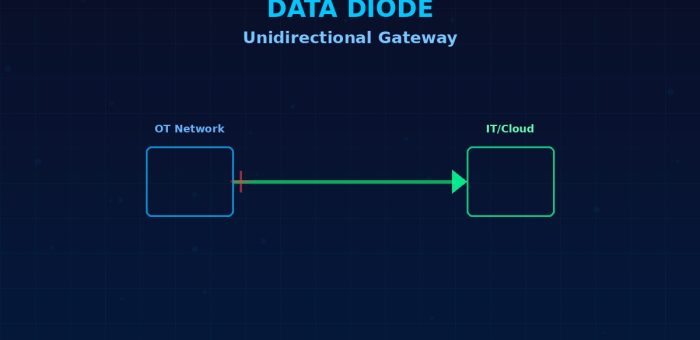
"ข้อมูลได้ทางเดียว แต่ผู้โจมตีเข้ามาไม่ได้เลย" — Data Diode คือสถาปัตยกรรมความปลอดภัยเพียงหนึ่งเดียวที่การันตีการแยกเครือข่าย (Network Isolation) ในระดับกฎของฟิสิกส์ ไม่ใช่แค่การตั้งค่าซอฟต์แวร์ ทำไม Firewalls และ VLANS ยังไม่พอ? ในโลกของ Operational Technology (OT) การแยกเครือข่ายระหว่าง IT และ OT ด้วย Firewall หรือ VLAN Segmentation ถือเป็นมาตรฐานพื้นฐาน แต่เมื่อภัยคุกคามทางไซเบอร์ซับซ้อนขึ้น Firewall ที่อาศัยกฎซอฟต์แวร์เท่านั้นก็มีช่องโหว่ — ทั้งจากการกำหนดค่าผิดพลาด (Misconfiguration), ช่องโหว่เฟิร์มแวร์ หรือการโจมตีแบบ Zero-Day ที่สามารถ Bypass กฎการกรองได้ Data Diode หรือที่เรียกว่า Unidirectional Gateway แก้ปัญหานี้ด้วยแนวทางที่ต่างออกไปโดยสิ้นเชิง: แทนที่จะกรองข้อมูลด้วยซอฟต์แวร์ มันใช้ ออปติกฟาเบอร์ (Fiber Optic) ที่ส่งแสงได้ทางเดียวเท่านั้น — ทำให้การส่งข้อมูลย้อนกลับ (Reverse Communication) เป็นไปไม่ได้ในทางกายภาพ Data Diode คืออะไร? Data Diode คืออุปกรณ์ฮาร์ดแวร์ที่อนุญาตให้ข้อมูลไหลผ่านได้ ทิศทางเดียว (One-Way) เท่านั้น ทำงานโดยใช้ตัวส่งแสง (Transmitter) เช่น Laser LED อยู่ด้านหนึ่ง และตัวรับแสง (Receiver) อยู่อีกด้านหนึ่ง โดยไม่มีองค์ประกอบทางกายภาพใดๆ ที่สามารถส่งสัญญาณย้อนกลับได้ โครงสร้างพื้นฐานของ Data Diode องค์ประกอบ หน้าที่ ระดับความปลอดภัย Transmitter (ฝั่งส่ง) แปลงข้อมูลไฟฟ้าเป็นสัญญาณแสงผ่าน Laser/LED ส่งได้เท่านั้น รับไม่ได้ Receiver (ฝั่งรับ) แปลงสัญญาณแสงกลับเป็นข้อมูลไฟฟ้า รับได้เท่านั้น ส่งไม่ได้ Air Gap Connection เชื่อมต่อด้วย Single-Mode Fiber เส้นเดียว ทางกายภาพไม่มีทางย้อนกลับ Protocol Converter แปลงโปรโตคอล OT (OPC UA, Modbus) เป็นรูปแบบที่เหมาะกับ One-Way Transfer บางรุ่นมี Replication แบบ Read-Only กรณีการใช้งาน Data Diode ในอุตสาหกรรม 1. ส่งข้อมูล SCADA / Historian จาก OT ไปยัง IT…
Read More