
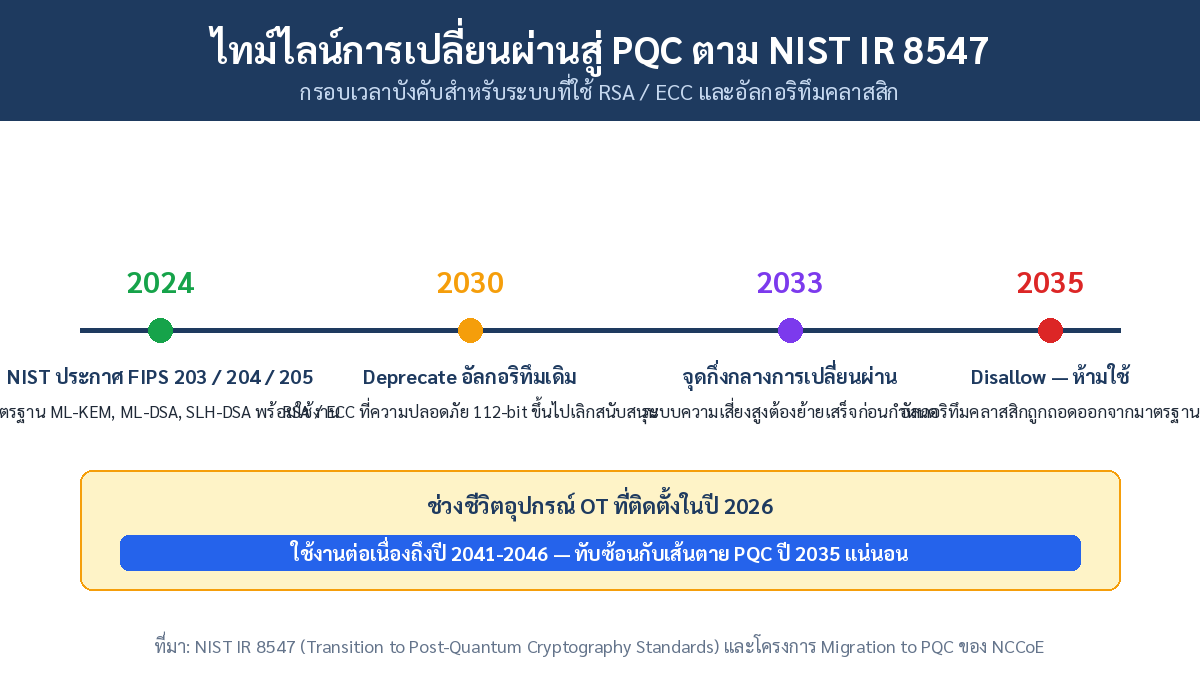
เดือนสิงหาคม 2024 NIST ประกาศมาตรฐาน Post-Quantum Cryptography (PQC) ฉบับสมบูรณ์ 3 ชุด: FIPS 203 (ML-KEM) สำหรับการแลกเปลี่ยนกุญแจ, FIPS 204 (ML-DSA) และ FIPS 205 (SLH-DSA) สำหรับลายเซ็นดิจิทัล ตามด้วยเอกสารเส้นตาย NIST IR 8547: อัลกอริทึมคลาสสิกอย่าง RSA และ ECC จะถูก deprecate ในปี 2030 และห้ามใช้ในปี 2035 — นั่นคือเวลาไม่ถึง 9 ปีจากวันนี้
ในโลกของ IT รอบ 9 ปีเป็นเวลาพอสมควรสำหรับเปลี่ยนระบบ แต่ในโลกของ OT มันสั้นมาก: PLC, RTU และ gateway ที่ติดตั้งในปี 2026 มักถูกออกแบบให้ใช้งาน 15–20 ปี อุปกรณ์ที่คุณสั่งซื้อวันนี้จะยังเดินเครื่องอยู่ในปี 2041–2046 ซึ่งเกินเส้นตาย PQC ไปแล้วหลายปี
ภัยคุกคามที่ไม่ต้องรอคอมพิวเตอร์ควอนตัม: Harvest Now, Decrypt Later
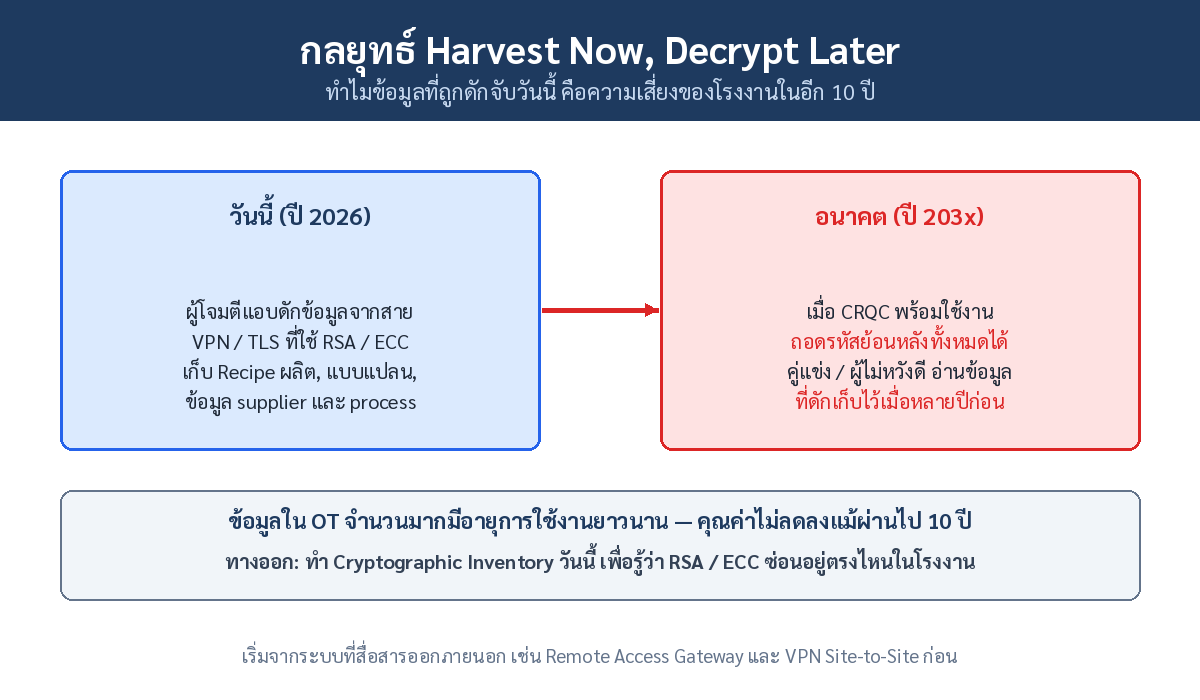
ข้อโต้แย้งที่พบบ่อยคือ “คอมพิวเตอร์ควอนตัมที่ถอด RSA ได้ยังไม่เกิดขึ้น” แต่โมเดลการโจมตี Harvest Now, Decrypt Later ไม่จำเป็นต้องรอ: ผู้โจมตีดักเก็บข้อมูลที่เข้ารหัสด้วย RSA/ECC จากสาย VPN หรือ TLS วันนี้ไว้ก่อน แล้วรอถอดรหัสย้อนหลังเมื่อ CRQC (Cryptographically Relevant Quantum Computer) พร้อม ข้อมูล recipe กระบวนการผลิต, แบบแปลนเครื่องจักร และรายชื่อ supplier ล้วนมีอายุการใช้งานยาวนานเกินกว่าจะรอ — คุณค่าของมันไม่ลดลงแม้ผ่านไป 10 ปี
ทำไมการย้ายใน OT ยากกว่า IT หลายเท่า
| มิติ | ฝั่ง IT | ฝั่ง OT |
|---|---|---|
| วงจรอัปเดต | เปลี่ยนซอฟต์แวร์ทุก 3–5 ปี | Firmware ค้างอยู่กับเวอร์ชันตอน commission นาน 10 ปีขึ้นไป |
| คริปโตกราฟีฝังอยู่ที่ไหน | อยู่ที่ library กลาง อัปเดตพร้อมกันทั้งระบบได้ | ฝังใน firmware อุปกรณ์, HMI และ protocol เก่า ที่ vendor เท่านั้นที่แก้ได้ |
| หน้าต่างเวลา | อัปเดตได้ถี่ แทบไม่มีข้อจำกัด | ต้องรอ shutdown ประจำปี หรือ major turnaround เท่านั้น |
| ต้นทุนความผิดพลาด | Roll back ได้ | อุปกรณ์ brick = ไลน์หยุด = ความเสียหายต่อสายการผลิตสูงมากต่อชั่วโมง |
มุมมองของเรา: เริ่มวันนี้ด้วยสองอย่างที่ทำได้ทันที
Honey Connection: จากประสบการณ์ออกแบบและติดตั้งระบบสื่อสารในโรงงาน Honey Corporation มองว่าโรงงานไทยส่วนใหญ่ยังไม่ต้องรีบเปลี่ยนอัลกอริทึม แต่ต้องเริ่มสองเรื่องนี้ทันที:
1. ทำ Cryptographic Inventory — เดินสำรวจว่า RSA/ECC และ certificate ถูกใช้อยู่ตรงไหนบ้าง ตั้งแต่ VPN site-to-site, remote access gateway, HTTPS บน HMI ไปจนถึง firmware signing ของอุปกรณ์สนาม สิ่งที่ไม่รู้ว่ามีอยู่คือสิ่งที่วางแผนแทนที่ไม่ได้ และงานหนักที่สุดของการ migration คือการค้นหา ไม่ใช่ตัวอัลกอริทึมใหม่เอง
2. ใส่เงื่อนไข PQC ในขั้นตอนจัดซื้อ — ทุก RFQ ของอุปกรณ์สื่อสารและระบบควบคุมตั้งแต่วันนี้ ควรถาม vendor ให้ชัดว่า roadmap รองรับเฟิร์มแวร์แบบ PQC เมื่อใด และอัปเกรด crypto library ผ่าน firmware update ได้หรือไม่ อุปกรณ์ที่ตอบไม่ได้วันนี้คือหนี้ทางเทคนิคที่ลูกหลานของโรงงานจะต้องจ่ายในปี 2033
Key Takeaways
- NIST ประกาศมาตรฐาน PQC ครบ 3 ชุดแล้ว (FIPS 203/204/205) — ไม่ใช่เรื่องอนาคตอีกต่อไป ระบบใหม่ควรเริ่มใช้ได้ตั้งแต่วันนี้
- เส้นตายตาม NIST IR 8547: deprecate ปี 2030, ห้ามใช้ปี 2035 — ขณะที่อุปกรณ์ OT ที่ติดตั้งวันนี้ใช้งานถึงปี 2041+
- โมเดล Harvest Now, Decrypt Later ทำให้ข้อมูลที่ดักจับวันนี้เสี่ยงทันที ไม่ต้องรอคอมพิวเตอร์ควอนตัม
- ข้อมูล OT จำนวนมาก (recipe, แบบแปลน, supplier list) มีอายุความลับยาวเกินรอบเปลี่ยนผ่าน
- สองก้าวแรกที่ทำได้เดี๋ยวนี้: Cryptographic Inventory และเงื่อนไข PQC ในการจัดซื้ออุปกรณ์ใหม่
- เริ่มจากระบบที่คุยกับโลกภายนอกก่อน — VPN และ remote access gateway คือจุดเสี่ยง HNDL สูงสุดและเปลี่ยนง่ายที่สุด
Honey Corporation พร้อมให้คำปรึกษา
ทีมงานของเรามีความเชี่ยวชาญด้านระบบสื่อสารและความมั่นคงปลอดภัยของระบบควบคุมอุตสาหกรรม พร้อมช่วยสำรวจและจัดทำ Cryptographic Inventory เพื่อวางแผนการเปลี่ยนผ่านสู่ PQC ของโรงงานคุณ
📞 โทร: 09-23242995 | อีเมล: support@honey.co.th
เว็บไซต์: www.honey.co.th