Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Article
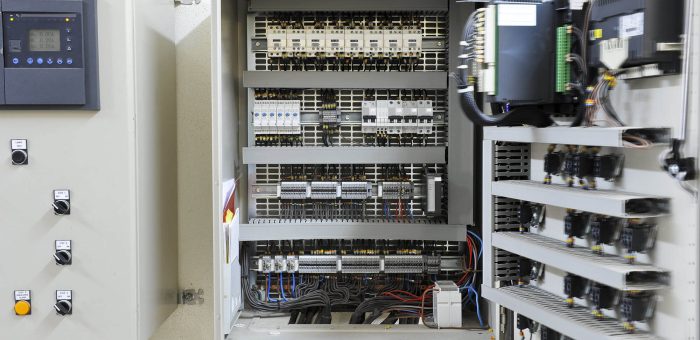
เมื่อพูดถึงความปลอดภัยของโรงงานอุตสาหกรรม คนส่วนใหญ่นึกถึง Firewall เป็นอย่างแรก แต่มีอีกหนึ่งมิติที่ถูกมองข้ามบ่อยครั้ง แต่กำลังกลายเป็นช่องโหว่อันดับต้นของยุค IT/OT Convergence นั่นคือ Machine Identity หรือ "บัตรประจำตัวดิจิทัลของเครื่องจักร" — ใบรับรองดิจิทัล X.509 ที่ PLC, Edge Gateway, HMI และเซิร์ฟเวอร์ทุกตัวใช้พิสูจน์ว่า "ตัวเองคือใคร" ก่อนแลกเปลี่ยนข้อมูลกัน ปี 2026 ปัญหานี้เด้งขึ้นมาเป็นข่าวใหญ่ เพราะ CA/Browser Forum มีมติให้ อายุใบรับรอง TLS สั้นลงเรื่อยๆ จาก 398 วัน เหลือ 200 วันในวันที่ 15 มีนาคม 2026 แล้วลดเหลือ 100 วันในปี 2027 และเหลือเพียง 47 วันภายในปี 2029 ซึ่งหมายความว่าระบบที่เคยต้องต่ออายุใบรับรองปีละครั้ง จะต้องหมุนใบรับรองใหม่เกือบทุกเดือนภายในสามปีข้างหน้า ตู้ควบคุมและอุปกรณ์ OT ทุกตัวที่สื่อสารผ่านเครือข่าย ล้วนต้องมี Machine Identity ในรูปแบบใบรับรอง X.509 เพื่อพิสูจน์ตัวตนก่อนแลกเปลี่ยนข้อมูล (ภาพ: MISUMI Blog) ทำไมใบรับรองดิจิทัลถึงสำคัญกับโรงงานมากกว่าที่คิด ในโรงงานยุค IIoT การสื่อสารระหว่างอุปกรณ์ไม่ได้เกิดระหว่างคนกับเครื่องอีกต่อไป แต่เกิดระหว่างเครื่องกับเครื่องหลายพันครั้งต่อวินาที — OPC UA SecureChannel, MQTT ผ่าน TLS, HTTPS ไปยัง Cloud และการเชื่อมต่อ VPN ของวิศวกรระบบ ทั้งหมดนี้อาศัยใบรับรองดิจิทัลเป็นกลไกพิสูจน์ตัวตนหลัก ถ้าใบรับรองหมดอายุโดยที่ทีมงานไม่รู้ตัว สิ่งที่เกิดขึ้นไม่ใช่แค่ "เข้าระบบไม่ได้" แต่คือ สายการผลิตหยุดทั้งเส้น เพราะ Edge Gateway ส่งข้อมูลขึ้น Cloud ไม่ได้ หรือ PLC ปฏิเสธการเชื่อมต่อจาก SCADA Server ที่ใบรับรองเพิ่งถูก Rotate ความเสี่ยงที่แท้จริงของ Machine Identity ในโรงงาน ไม่ใช่การถูกโจมตี แต่คือ "ใบรับรองหมดอายุเงียบๆ" ตอนตีสาม ที่ไม่มีใครในทีมรู้ว่ามันอยู่ตรงไหนด้วยซ้ำ สถาปัตยกรรม PKI สำหรับโรงงาน: มากกว่าการออกใบรับรอง หลายโรงงานเริ่มต้นด้วยการออกใบรับรอง Self-signed ใช้เองภายใน ซึ่งเพียงพอสำหรับการทดสอบ แต่เมื่อระบบโตขึ้นเป็นหลายร้อยอุปกรณ์ สิ่งที่ต้องมีคือ Private PKI ระดับองค์กร ที่ประกอบด้วยองค์ประกอบหลักคือ Certificate Authority (CA) ตัวกลางที่ทำหน้าที่ออกและลงนามใบรับรอง, Certificate…
Read More
How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

Article
คำถามที่ผู้จัดการโรงงานถามบ่อยที่สุดเมื่อเอ่ยถึงเรื่องทดสอบเจาะระบบคือ "ถ้าลองเจาะแล้วสายการผลิตพัดไปด้วยล่ะ" — ความกลัวนี้มีมูล จริงๆ เพราะเทคนิค Penetration Testing แบบ IT ทั่วไปออกแบบมาสำหรับระบบที่ Reboot ได้ ล้างระบบได้ แต่ PLC และ DCS ในโรงงานไม่ได้ทำงานแบบนั้น บทความนี้จะพาไปดูวิธีทำ Security Assessment ในสภาพแวดล้อม OT อย่างปลอดภัยจริงๆ ทีละขั้นตอน จุดเปลี่ยนสำคัญเกิดขึ้นเมื่อสถาบันฝึกอบรมด้านความมั่นคงปลอดภัยชั้นนำระดับโลกเปิดตัวหลักสูตร ICS/OT Penetration Testing เป็นครั้งแรกในปี 2025 — สะท้อนว่าอุตสาหกรรมเริ่มยอมรับว่าการทดสอบเจาะระบบ OT ไม่ใช่เรื่อง "ห้ามทำ" อีกต่อไป แต่เป็นเรื่อง "ต้องทำให้เป็น" โดยหลักสูตรดังกล่าวเน้นปรัชญา high-impact, low-risk — สร้างผลลัพธ์ทดสอบที่มีคุณค่าสูงสุด ด้วยความเสี่ยงต่อการหยุดทำงานต่ำสุด ผ่านชุดฮาร์ดแวร์และซอฟต์แวร์จำลองสภาพแวดล้อมอุตสาหกรรมจริง แผงควบคุมอุตสาหกรรมคือเป้าหมายการทดสอบที่ "แพงที่สุด" ถ้าพลาด — การทดสอบต้องออกแบบให้ไม่กระทบการผลิตจริง (ภาพ: Pexels) หลักการพื้นฐาน: ทำไม Pen Test ใน OT ต่างจาก IT ในโลก IT เครื่องมืออัตโนมัติจำนวนมากสแกนหาช่องโหว่ด้วยการยิง Packet จำนวนมหาศาลใส่เป้าหมาย ซึ่งโฮสต์ทั่วไปรับได้สบาย แต่อุปกรณ์ OT หลายรุ่นมี TCP/IP Stack ที่เขียนขึ้นตั้งแต่ปี 1990 และไม่เคยถูกออกแบบให้รับการ Scan รุนแรง — กรณีที่เล่าขานกันในวงการคือการรัน Network Scanner ธรรมดาใส่ตู้ควบคุมรุ่นเก่า แล้ว PLC หยุดทำงานเพราะ Buffer ล้นจากการเชื่อมต่อพร้อมกันเกินกำหนด นี่คือเหตุผลที่การทดสอบ OT ต้องเปลี่ยนไปใช้แนวทาง Passive-first แนวทาง วิธีการ ความเสี่ยงต่อการผลิต เหมาะกับ Active Scanning ยิง Packet ตรงเข้าอุปกรณ์เพื่อชี้วัด Response สูง — อุปกรณ์รุ่นเก่าอาจค้างหรือรีสตาร์ท ระบบ IT และ Testbed เท่านั้น Passive Monitoring ดักฟัง Traffic ที่ไหลอยู่แล้ว (SPAN/TAP) แล้ววิเคราะห์ Protocol แทบเป็นศูนย์ — ไม่แตะอุปกรณ์เลย Production OT ทุกกรณี — จุดเริ่มต้นที่ปลอดภัยที่สุด Rules-based Detection เทียบพฤติกรรมเครือข่ายกับลายเซ็นภัยคุกคาม (เช่น…
Read More
บทวิเคราะห์: เมื่อ GPS โดน Jam — ทะเลบอลติกส่งสัญญาณเตือนว่า Time Security คือจุดอ่อนถัดไปของโรงงาน OT

บทวิเคราะห์: เมื่อ GPS โดน Jam — ทะเลบอลติกส่งสัญญาณเตือนว่า Time Security คือจุดอ่อนถัดไปของโรงงาน OT

Article
เมื่อเดือนสิงหาคม 2026 ประเทศโปแลนด์เผชิญสถานการณ์ที่ฟังดูเหมือนนิยายวิทยาศาสตร์ — โทรศัพท์แสดงตำแหน่งผิดพลาด โดรนบินเซ และเรือในทะเลบอลติกสูญเสียสัญญาณระบุพิกัด สาเหตุไม่ใช่ไซเบอร์แอตแทคตามความหมายทั่วไป แต่คือ การรบกวนสัญญาณดาวเทียม GNSS จากภายนอกประเทศ ซึ่งสถาบันโทรคมนาคมแห่งชาติของโปแลนด์ระบุว่าเกิดขึ้นกว่า 70% ของทั้งเดือน พฤษภากรรมนี้ไม่ได้กระทบแค่แอปนำทางบนมือถือ แต่ส่งสัญญาณเตือนถึงโรงงานอุตสาหกรรมทั่วโลกเรื่องที่ถูกมองข้ามมานาน: เวลา (Time) คือโครงสร้างพื้นฐานความมั่นคงปลอดภัยที่เปราะบางที่สุดชิ้นหนึ่งของระบบ OT ดาวเทียม GNSS ไม่ได้ให้แค่พิกัด แต่ให้ "เวลา" ที่ระบบไฟฟ้า โทรคมนาคม และโรงงานทั่วโลกใช้ซิงก์กัน — และสัญญาณนี้ถูกรบกวนได้ง่ายกว่าที่คิด (ภาพ: Unsplash) เวลาคือรากฐานที่ถูกลืมของความปลอดภัย OT หลายคนไม่ทราบว่า NTP Server และ PTP Grandmaster Clock จำนวนมากในโรงงานซิงก์เวลาจาก GNSS (GPS, Galileo, GLONASS, BeiDou) โดยตรง และเมื่อสัญญาณเหล่านี้ถูก Jam (บังคับให้ใช้ไม่ได้) หรือ Spoof (ปลอมแปลงให้ผิดพลาด) ระบบที่ส่งผลกระทบไม่ใช่แค่ป้ายบันทึกเวลา แต่รวมถึง: ระบบจัดการใบรับรองดิจิทัล — การตรวจสอบช่วงเวลา Validity ของใบรับรอง TLS ผิดพลาดได้ทั้งระบบ ทำให้การเชื่อมต่อที่ถูกต้องถูกปฏิเสธ หรือใบรับรองหมดอายุผ่านมาแล้วยังใช้ได้ ระบบไฟฟ้าและ Substation — โปรโตคอล IEC 61850 และการส่ง GOOSE/Sampled Values ต้องการความละเอียดเวลาระดับไมโครวินาที เพื่อให้ Relay ตัดสินใจป้องกันไฟฟ้าลัดวงจ้อย่างถูกต้อง การซิงก์ข้อมูลเซ็นเซอร์หลายจุด — ข้อมูล Vibration และ Process Data จากหลาย Edge Gateway ถ้า Timestamp ไม่ตรงกัน การวิเคราะห์หาความผิดปกติจะสับสนเพี้ยนทั้งหมด บันทึกเหตุการณ์เพื่อ Forensics — เมื่อเกิด Incident การไล่ลำดับเหตุการณ์จาก Log หลายระบบที่เวลาไม่ตรงกัน เป็นงานที่แทบทำไม่ได้ กรณีโปแลนด์ชี้ให้เห็นตัวเลขที่จับต้องได้: สถาบันโทรคมนาคมแหน่งชาติรายงานการรบกวนระดับชั่วโมงบนทุกย่านความถี่ GNSS 70% ของวันในเดือนพฤษภาคมและมิถุนายน 2026 และบริษัทที่ปรึกษาด้านเทคโนโลยีดาวเทียมอิสระบันทึกการหยุดชะงักเกือบ 90 ชั่วโมงในภูมิภาคพอเมอเรเนียริมทะเลบอลติกเดือนกรกฎาคม ขณะที่หน่วยงานข่าวกรองของลิทัวเนียประเมินว่าระบบส่งสัญญาณปลอมสามารถบิดเบือนสัญญาณนำทางได้ไกลถึง 450 กิโลเมตร บทเรียนจากทะเลบอลติก: คุณไม่จำเป็นต้องเป็นเป้าหมายของการโจมตีโดยตรง — แค่อยู่ในรัศมี 450 กิโลเมตรจากจุดรบกวน ระบบซิงก์เวลาของคุณก็ถือว่าอยู่ในภาวะเสี่ยงแล้ว ทางออกเชิงเทคนิค: จาก Holdover ถึงนาฬิกาอะตอมิกออปติคอล เมื่อสัญญาณ GNSS ไม่น่าเชื่อถืออีกต่อไป คำตอบเชิงวิศวกรรมมีหลายระดับ ขึ้นกับงบประมาณและความสำคัญของระบบ:…
Read More
Case Study: กู้ 87 Interface สปาเกตตี้ด้วยสถาปัตยกรรม ISA-95 — จากตัวเลขไม่ตรงกันสู่แหล่งความจริงเดียว

Case Study: กู้ 87 Interface สปาเกตตี้ด้วยสถาปัตยกรรม ISA-95 — จากตัวเลขไม่ตรงกันสู่แหล่งความจริงเดียว

Article
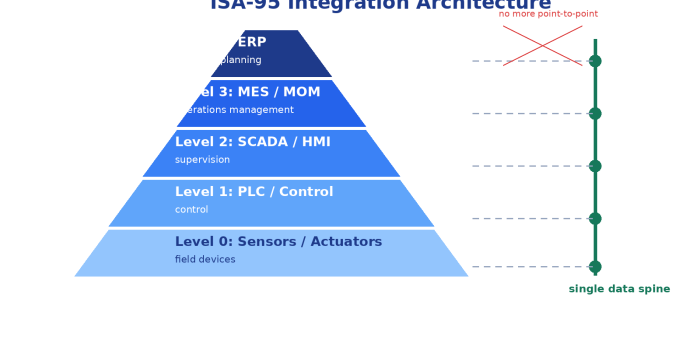
กรณีศึกษาจากงานติดตั้งจริงของทีม System Integration หลายโครงการในโรงงานอุตสาหกรรมไทย — รายละเอียดบางส่วนปรับปรุงเพื่อความเป็นส่วนตัวของลูกค้า จุดเริ่มต้น: ไฟล์ Excel หนึ่งไฟล์ที่ไม่มีใครกล้าแตะ โรงงานผลิตชิ้นส่วนแห่งหนึ่งที่ทีม Honey Corporation เข้าไปช่วย มี “อนุสาวรีย์” อยู่บนเครื่องคอมพิวเตอร์ของหัวหน้าแผนกผลิต — ไฟล์ Excel เก็บรายชื่อ interface ระหว่างระบบ ทั้งหมด 87 รายการ เชื่อมระบบเก็บข้อมูลการผลิต ระบบบริหารจัดการวัตถุดิบ ระบบซื้อ ระบบคลัง และหน้าจอเฝ้าระวังสายการผลิต แทบทุกคู่ บางเส้นวาดตั้งแต่สมัยที่ยังไม่มีใครในทีมปัจจุบันเกิดด้วยซ้ำ อาการที่โรงงานเจอก่อนมาหาเราคือคลาสสิกสุดๆ ของงานอินทิเกรชันแบบ point-to-point: ตัวเลขบนหน้าจอเฝ้าระวังกับตัวเลขในรายงานสิ้นวันไม่ตรงกัน ทีมไอทีโทษเครื่องจักร ทีมผลิตโทษระบบไอที ไม่มีใครหาต้นตอเจอเพราะทุก interface ถูกเขียนขึ้นคนละยุค คนละมาตรฐาน และคนละสไตล์ ทำไมเรื่องนี้ถึงเกิดซ้ำๆ ทุกโรงงาน: จุดบอดของ “เส้นเชื่อม” ปัญหาไม่ใช่ความผิดของใครคนใดคนหนึ่ง แต่เป็นคณิตศาสตร์ล้วนๆ เมื่อระบบหนึ่งเชื่อมกับอีกระบบหนึ่งแบบตรงๆ จำนวนเส้นเชื่อมจะเติบโตแบบยกกำลังสอง — 6 ระบบเท่ากับ 15 เส้น, 10 ระบบเท่ากับ 45 เส้น และทุกเส้นคือจุดเสี่ยงที่ข้อมูลอาจเพี้ยน พัง หรือถูกลืมเมื่อระบบใดระบบหนึ่งอัปเดตเวอร์ชัน ซ้าย: ปัญหาสปาเกตตี้ interface ที่โตแบบยกกำลังสอง | ขวา: การเชื่อมผ่านชุดข้อกำหนดกลางตามแนวคิด ISA-95 ที่โตแบบเส้นตรง (ภาพประกอบ: Honey Corporation) ทางออกที่วงการอุตสาหกรรมทั่วโลกใช้คือ มาตรฐาน ISA-95 (หรือ IEC 62264) ซึ่งไม่ใช่ซอฟต์แวร์ แต่คือชุดข้อกำหนดที่แบ่งโรงงานเป็นชั้นๆ พร้อมนิยามข้อมูลที่แลกเปลี่ยนกันระหว่างชั้นให้ชัดเจน ทำให้ทุกระบบพูด “ภาษาเดียวกัน” โดยไม่ต้องเขียน interface เฉพาะทีละคู่ ระดับ บทบาทหลัก ข้อมูลที่ไหลผ่าน กรอบเวลาการตัดสินใจ Level 4 — ธุรกิจ วางแผนขาย วางแผนวัตถุดิบ การเงิน แผนการผลิต ใบสั่งซื้อ ข้อมูลหลัก สัปดาห์-เดือน Level 3 — ปฏิบัติการผลิต จัดตารางผลิต ติดตามงาน เก็บประวัติล็อต คำสั่งผลิต ผลการผลิต การใช้วัตถุดิบ นาที-วัน Level 0-2 — ควบคุม ควบคุมเครื่องจักรและกระบวนการ ค่าเซ็นเซอร์ สถานะ สัญญาณควบคุม มิลลิวินาที-ชั่วโมง หัวใจของการแก้ปัญหาอยู่ที่รอยต่อระหว่าง Level 3 กับ Level…
Read More
Time-Series Data Retention และ Compression: ออกแบบนโยบายเก็บข้อมูลโรงงานให้อยู่รอด 10 ปี

Time-Series Data Retention และ Compression: ออกแบบนโยบายเก็บข้อมูลโรงงานให้อยู่รอด 10 ปี

Article
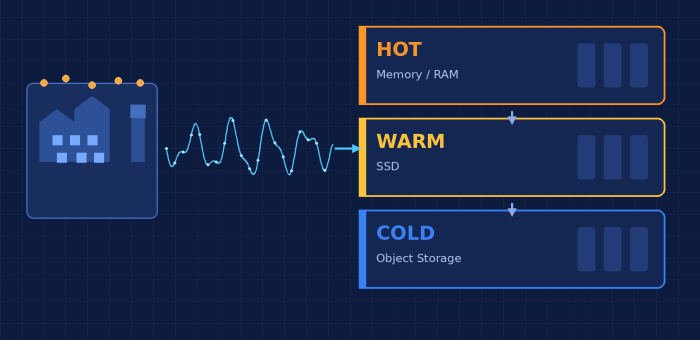
คำถามที่โรงงานเกือบทุกแห่งตอบไม่ได้: ข้อมูล 1 นาทีของเรา เก็บไว้นานแค่ไหน? เมื่อทีมวิศวกรของ Honey Corporation เข้าไปประเมินระบบเก็บข้อมูลโรงงานลูกค้า เรามักเริ่มด้วยคำถามง่ายๆ สามข้อ: “ข้อมูลเซ็นเซอร์ท่านเก็บความละเอียดระดับไหน เก็บไว้กี่ปี และใครเป็นคนตัดสินใจ” คำตอบที่ได้บ่อยที่สุดคือเงียบสนิท เพราะการตั้งค่า retention ในระบบเก็บข้อมูลส่วนใหญ่มาจากค่า default ของระบบ ไม่ใช่นโยบายขององค์กร บทความนี้เจาะลึกมุมที่บทความทั่วไปไม่ค่อยพูดถึง — การออกแบบ นโยบายการเก็บข้อมูลอนุกรมเวลา (Retention Policy) และ เทคนิคบีบอัดข้อมูล (Compression) ที่ทำงานร่วมกัน ซึ่งเป็นตัวชี้ขาดว่าแพลตฟอร์มข้อมูลโรงงานของคุณจะอยู่รอดได้นานแค่ไหนเมื่อจำนวนเซ็นเซอร์โตจาก 500 ตัวเป็น 50,000 ตัว นโยบาย 3 ชั้นที่เราแนะนำเป็นจุดเริ่มต้น: ความละเอียดลดลงตามอายุข้อมูล แต่ระยะเวลาเก็บยืดออกเป็นปี (ภาพประกอบ: Honey Corporation) เบื้องหลังตัวเลข: ทำไม 1 นาที × 5 ปี ถึงไม่ใช่เรื่องง่าย มาคำนวณกันแบบวิศวกรก่อน เซ็นเซอร์แบบที่พบทั่วไปในโรงงานอุตสาหกรรมไทยส่งค่าทุก 1 นาที หนึ่งจุดวัด (tag) หนึ่งปี จะได้ประมาณ 525,600 ค่า ถ้าเก็บแบบไม่บีบอัด ข้อมูล raw ของ 2,000 tags ตลอด 5 ปี จะกินพื้นที่จัดเก็บระดับสิบๆ เทราไบต์ได้ง่ายๆ และยังไม่นับสำเนาสำรองและดัชนี (index) ที่บางระบบใช้พื้นที่มากกว่าตัวข้อมูลเอง ปัญหาที่ตามมามี 3 ข้อ ที่เราเจอซ้ำๆ ในงานจริง: ค่า default ที่โหดร้าย — ระบบเก็บข้อมูลจำนวนมากตั้ง retention เริ่มต้นไว้สั้นมาก เช่น 30-90 วัน พอเกิดปัญหาคุณภาพหรือการร้องเรียนจากลูกค้าที่พบหลังผ่านไป 4 เดือน ข้อมูลช่วงเหตุการณ์ถูกลบไปแล้ว สืบย้อนไม่ได้เลย เก็บทุกอย่างไว้ 1 วินาที ตลอดกาล — กลับกัน บางโรงงานกลัวข้อมูลหายจนเก็บ raw ทุกค่าทุกชั้น ภาระการเก็บรักษาโตเร็วกว่าจำนวนเซ็นเซอร์ ทั้งที่ 95% ของข้อมูลเหล่านั้นไม่มีใครเปิดดูอีกเลย กฎหมายและสัญญา — อุตสาหกรรมอาหารและยาต้องสืบย้อนข้อมูลกระบวนการผลิตได้ตามเกณฑ์ GMP ขณะที่ข้อมูลพลังงานระดับมิเตอร์ใช้สำหรับการอ้างอิงด้านการประหยัดพลังงานและการรายงานคาร์บอนที่ต้องย้อนหลังได้หลายปี นโยบายเดียวทั้งโรงงานจึงใช้ไม่ได้จริง เทคนิคบีบอัดที่คุณต้องเข้าใจก่อนเลือกระบบ ฐานข้อมูลอนุกรมเวลายุคปัจจุบันไม่ได้เก็บข้อมูลเป็นแถวๆ เหมือนฐานข้อมูลทั่วไป แต่ใช้เทคนิคเฉพาะที่ทำให้ข้อมูลโรงงานซึ่ง “เปลี่ยนแปลงทีละนิดและเกิดซ้ำๆ” ถูกบีบอัดได้มหาศาล: หลักการ delta-of-delta ร่วมกับ XOR bit-packing — ข้อมูลเดิมก้อนใหญ่เหลือเศษเสี้ยวโดยไม่เสียความละเอียดแม้แต่บิตเดียว (ภาพประกอบ: Honey…
Read More
Case Study: Chiller Plant 2,000 RT ลด kW/RT ได้ 22.8% โดยไม่เปลี่ยนเครื่องจักรใหญ่ — เรื่องจริงจากข้อมูล 1 นาที

Case Study: Chiller Plant 2,000 RT ลด kW/RT ได้ 22.8% โดยไม่เปลี่ยนเครื่องจักรใหญ่ — เรื่องจริงจากข้อมูล 1 นาที

Article
โรงงานผลิตชิ้นส่วนแห่งหนึ่งในนิคมอุตสาหกรรมภาคตะวันออกมี Chiller Plant ขนาด 2,000 ตันเย็น (RT) ให้บริการทั้งระบบปรับอากาศและน้ำเย็นกระบวนการผลิต ทุกคนในทีมซ่อมบำรุงรู้ดีว่า "ค่าไฟห้อง Chillers สูงผิดปกติ" มาหลายปี แต่ไม่มีใครตอบได้ว่าสูงเพราะอะไร เพราะข้อมูลที่มีคือยอด kWh รวมต่อเดือนจากมิเตอร์เดียว และค่าการตั้งค่าที่ "ถูกปรับครั้งสุดท้ายเมื่อคนเก่ายังอยู่" กรณีศึกษานี้ถอดบทเรียนจากโครงการปรับปรุงประสิทธิภาพระบบน้ำเย็นด้วยการติดตั้ง IIoT Monitoring และการวิเคราะห์ข้อมูลแบบ Fault Detection ตั้งแต่วันแรกจนถึงการเปลี่ยนแปลงที่วัดผลได้ — แบบเดียวกับที่โรงงานอื่นต่างประเทศทำและได้ผลยืนยันจากงานวิจัยระดับชาติสหรัฐฯ ปัญหา: เครื่องจักรปกติ แต่ระบบไม่ปกติ สิ่งที่ทีมวิศวกรพบหลังติดตั้งเซ็นเซอร์วัดอุณหภูมิน้ำเข้า/ออกทุกเครื่อง วัดกำลังไฟฟ้าของคอมเพรสเซอร์แยกทีละตัว และดึงค่าจาก BMS มาวิเคราะห์ร่วมกัน คือภาพที่ต่างจากความเชื่อเดิมโดยสิ้นเชิง: เครื่อง Chiller เดิน 3 เครื่องพร้อมกันทั้งวัน ทั้งที่โหลดจริงเฉลี่ยเพียง 58% ของกำลังติดตั้ง — ปัญหา Staging Logic ผิดพลาด อุณหภูมิน้ำเย็นออกถูกตั้งไว้ 6.0°C ทั้งที่กระบวนการผลิตรับ 7.2°C ได้ — ทุก 1°C ที่ลดลงเกินจำเป็น กินพลังงานเพิ่มราว 2-3% Condenser Approach ของเครื่องที่ 2 สูงผิดปกติ (เกิน 3°C) — สัญญาณท่อคอนเดนเซอร์มีตะกอน ปั๊มน้ำเดินที่ความเร็วเต็ม (100%) ตลอดเวลาแม้โหลดต่ำ — ไม่มี VFD ควบคุมตามความต้องการจริง ระบบท่อน้ำเย็นของ Chiller Plant อุตสาหกรรม — จุดวัดอุณหภูมิและความดันทุกจุดคือข้อมูลที่เปลี่ยนวิธีดูแลทั้งระบบ (ภาพ: Wikimedia Commons) โซลูชัน: มองเห็นก่อน แล้วค่อยแก้ หลักการของโครงการคือ "ไม่เดา ไม่ลองผิดลองถูก ใช้ข้อมูลตัดสิน" โดยแบ่งเป็น 3 เส้นทาง: 1. ติดตั้งชั้นข้อมูล (Instrumentation Layer) เพิ่มเซ็นเซอร์อุณหภูมิแม่นยำ ±0.1°C ที่ท่อน้ำเข้า/ออกทุกเครื่อง มิเตอร์วัดกำลังไฟฟ้าทุกตัวขับหลัก (คอมเพรสเซอร์ ปั๊ม พัดลมหอ้นเย็น) และเกตเวย์ IIoT เก็บข้อมูลทุก 1 นาที ส่งขึ้นแพลตฟอร์มวิเคราะห์แบบเรียลไทม์ ตัวชี้วัดหลักที่คำนวณอัตโนมัติคือ kW/RT (กิโลวัตต์ต่อตันเย็น) — ตัวเลขเดียวที่บอกสุขภาพทั้งระบบ 2. วิเคราะห์หาความผิดปกติ (Fault Detection) แพลตฟอร์มเทียบพฤติกรรมจริงกับ Baseline ทางเทคนิค เช่น ความสัมพันธ์ระหว่างโหลด-อุณหภูมิ-กำลังไฟที่ควรเป็นตามหลักอุณหพลศาสตร์ ความผิดปกติที่ตรวจพบถูกจัดคิวตามผลกระทบด้านพลังงาน ไม่ใช่ตามลำดับที่คนเห็นเป็นเรื่องเป็นราวก่อน วิธีนี้เป็นแนวทางเดียวกับ…
Read More
IEC 61724 ปฏิบัติการจริง: ออกแบบระบบ Monitoring โซล่าร์โรงงานให้ค่า Performance Ratio ที่พิสูจน์ได้

IEC 61724 ปฏิบัติการจริง: ออกแบบระบบ Monitoring โซล่าร์โรงงานให้ค่า Performance Ratio ที่พิสูจน์ได้

Article
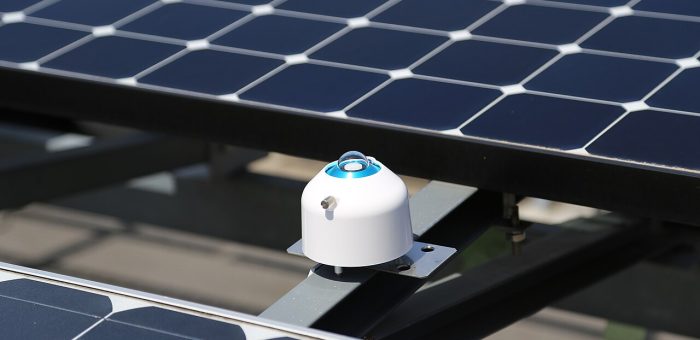
โรงงานจำนวนมากติดตั้งโซล่าร์บนหลังคาด้วยความคาดหวังว่าจะประหยัดค่าไฟ 10-20% แต่พอผ่านไป 2-3 ปี กลับตอบไม่ได้ว่าระบบ "ยังทำงานได้ดีเท่าวันแรกหรือไม่" เพราะข้อมูลที่มีคือตัวเลขผลผลิตรวมจากหน้าจออินเวอร์เตอร์ ซึ่งความผิดพลาดของเครื่องวัดอาจสูงถึง ±3-5% — ไม่พอสำหรับการอ้างสิทธิ์ความเสียหายตามสัญญารับประกันผลผลิต (Performance Guarantee) มาตรฐานสากล IEC 61724 คือคำตอบของปัญหานี้ มันกำหนดว่าจะ "วัดอะไร แม่นยำแค่ไหน ถี่แค่ไหน" เพื่อให้ค่า Performance Ratio (PR) ที่คำนวณออกมาสามารถใช้โต้แย้งทางกฎหมายและการเงินได้ บทความนี้ถอดรหัสมาตรฐานฉบับนี้สำหรับวิศวกรที่ดูแลโซล่าร์ในโรงงานอุตสาหกรรม เซ็นเซอร์วัดรังสีอาทิตย์ (Pyranometer) คือหัวใจของระบบมอนิเตอริ่งตาม IEC 61724 — ความแม่นยำของมันคำนวณเป็นค่า PR ทั้งระบบ (ภาพ: Wikimedia Commons) โครงสร้างมาตรฐาน 3 ส่วน IEC 61724 แบ่งเป็น 3 ส่วน โดยส่วนที่วิศวกรโรงงานต้องรู้จักดีที่สุดคือข้อ 1: IEC 61724-1 — ข้อกำหนดการติดตั้งระบบวัด (Monitoring): เซ็นเซอร์ ความแม่นยำ ความถี่การเก็บข้อมูล IEC 61724-2 — วิธีการประเมินกำลังผลิต (Capacity Evaluation) จากข้อมูลจริง IEC 61724-3 — วิธีการประเมินพลังงาน (Energy Evaluation) เทียบกับค่าอ้างอิง Class A / B / C — เลือกระดับความแม่นยำให้เหมาะกับงาน หัวใจของ IEC 61724-1 คือการจัดระดับระบบวัดเป็น 3 คลาส ตามความแม่นยำของเซ็นเซอร์และความละเอียดข้อมูล: องค์ประกอบ Class A (Bankable) Class B (Operational) Class C (Basic) เซ็นเซอร์วัดรังสี Thermopile Pyranometer มาตรฐาน ISO 9060 Class A (ความคลาดเคลื่อนรายวัน ±1.0-1.5%) Pyranometer ISO 9060 Class B หรือ Reference Cell สอบเทียบแล้ว (±2-3%) Reference Cell ไม่สอบเทียบ หรือค่าจากสถานีอุตุนิยมวิทยา (±5-10%) มิเตอร์พลังงาน IEC 62053 Class 0.2S (±0.2%) IEC 62053…
Read More
How-to: เตรียมโรงงานเข้าสู่ยุค DPPA ใน 6 ขั้นตอน — เมื่อไฟฟ้าสะอาดระยะยาวเริ่มต้นที่ข้อมูล ไม่ใช่แผงโซล่าร์

How-to: เตรียมโรงงานเข้าสู่ยุค DPPA ใน 6 ขั้นตอน — เมื่อไฟฟ้าสะอาดระยะยาวเริ่มต้นที่ข้อมูล ไม่ใช่แผงโซล่าร์

Article
เมื่อกรอบการซื้อขายไฟฟ้าโดยตรง (Direct PPA: DPPA) ขนาด 2,000 เมกะวัตต์ เริ่มมีผลบังคับใช้ตั้งแต่เดือนมกราคม 2569 วงการพลังงานของไทยก้าวเข้าสู่บทใหม่ โรงงานอุตสาหกรรมไม่ได้ถูกจำกัดอยู่แค่ "ติดโซล่าร์บนหลังคาเอง" อีกต่อไป แต่สามารถซื้อไฟฟ้าสะอาดจากโครงการหมุนเวียนภายนอกผ่านสองช่องทางหลัก คือ Utility Green Tariff (UGT) และ Third-Party Access (TPA) ที่อาศัยโครงข่ายส่งของผู้ให้บริการไฟฟ้าในการขนส่ง คำถามที่วิศวกรและผู้บริหารโรงงานต้องตอบให้ได้ไม่ใช่ "จะเข้าร่วมหรือไม่" แต่คือ "โรงงานของเราพร้อมแค่ไหน" — เพราะการเจรจา PPA ระยะยาว 10-20 ปี ต้องการข้อมูลโหลดที่แม่นยำ รูปแบบการใช้ไฟ (Load Profile) ที่พิสูจน์ได้ และระบบวัดมิเตอริ่งที่ผ่านมาตรฐาน ซึ่งทั้งหมดนี้คืองานของ IIoT ที่ควรเริ่มวางตั้งแต่วันนี้ โซล่าร์หลังคาโรงงานคือจุดเริ่มต้นของการเปลี่ยนผ่าน แต่เมื่อศักยภาพพื้นที่ถูกใช้หมด DPPA คือก้าวถัดไป (ภาพ: Wikimedia Commons) ทำไมโรงงานต้องสนใจ DPPA ตั้งแต่ตอนนี้ ข้อมูลจากวงกลมประชุมผู้มีส่วนได้ส่วนเสียภาคพลังงานสะอาดของไทย (พ.ค. 2569) ชี้ภาพที่ชัดเจน ยอดขอใช้อนุมัติโครงการดาต้าเซ็นเตอร์ในเขต EEC มีถึง 17 โครงการที่ยืนยันแล้ว และอีก 47 โครงการรอพิจารณา คิดเป็นความต้องการไฟฟ้ารวมกว่า 17,000 เมกะวัตต์ แม้ตัวเลขนี้จะต้องกรองความน่าเชื่อถือ แต่ก็ส่งสัญญาณว่า โควตา 2,000 เมกะวัตต์รอบแรกอาจถูกจองรวดเร็ว และโรงงานอุตสาหกรรมที่มีโหลดใหญ่ไม่ควรรอให้รอบสองมาถึงก่อนค่อยเตรียมตัว อีกแรงกดดันสำคัญคือ CBAM ของสหภาพยุโรปและข้อกำหนดห่วงโซ่อุปทานของลูกค้าพหุชาติ ผู้ซื้อต้องการให้ผู้ผลิตรายงานคาร์บอนสโคป 2 ที่มาจากไฟฟ้าที่ใช้จริง การอ้างว่า "ใช้ไฟจากกริดเหมือนกันทุกคน" จะไม่เพียงพออีกต่อไป สถานประกอบการที่มีพลังงานสะอาดที่ตรวจสอบย้อนกลับได้จะได้เปรียบในการเจรจาค้าส่ง 6 ขั้นตอนเตรียมโรงงานเข้าสู่ DPPA ขั้นที่ 1: สำรวจ Baseline การใช้ไฟฟ้า 12-24 เดือน เริ่มจากดึงข้อมูลมิเตอร์หลัก (Main Meter) ย้อนหลังอย่างน้อย 1 ปีเต็ม เพื่อจับฤดูกาลการผลิต วันหยุดพักเครื่อง และช่วง Peak ที่เกิดซ้ำ ถ้าโรงงานยังอ่านค่าได้เฉพาะจากใบแจ้งหนี้รายเดือน ให้ติดตั้ง Power Quality Meter ที่บันทึกค่าทุก 15 นาที หรือดีที่สุดคือทุก 1 นาที ตามแนวทาง Time-Synchronized Metering เพราะการเจรจา PPA ต้องการ Load Profile รายชั่วโมง ไม่ใช่ยอดรวมรายเดือน ขั้นที่ 2: แยกโหลดตามกระบวนการผลิตด้วย Submetering…
Read More
บทวิเคราะห์: ทำไมฐานผลิตแอร์ AI อัจฉริยะ ‘แห่งแรกของโลก’ ถึงมาตั้งในไทย — โครงสร้างพื้นฐานดิจิทัลของนิคมอุตสาหกรรมคือปัจจัยชี้ขาด

บทวิเคราะห์: ทำไมฐานผลิตแอร์ AI อัจฉริยะ ‘แห่งแรกของโลก’ ถึงมาตั้งในไทย — โครงสร้างพื้นฐานดิจิทัลของนิคมอุตสาหกรรมคือปัจจัยชี้ขาด

Article
เมื่อบริษัทเครื่องใช้ไฟฟ้าระดับโลกประกาศสร้าง ฐานการผลิตเครื่องปรับอากาศอัจฉริยะ (AI Intelligent Manufacturing Base) แห่งที่ 3 ในประเทศไทย — และเป็นโรงงาน AI Intelligent Factory สำหรับแอร์ส่วนกลางแห่งแรกของโลก ใหญ่ที่สุดในเอเชียตะวันออกเฉียงใต้ — คำถามที่วิศวกรและผู้บริหารโรงงานไทยควรถามไม่ใช่ "เขามาทำไม" แต่คือ "เขาเลือกไทยเพราะอะไร และเราเอาปัจจัยนั้นมาใช้กับโรงงานของเราได้อย่างไร" คำตอบจากข้อมูลจริงของโครงการชัดเจนกว่าที่คิด: มันไม่ใช่แค่ค่าแรง ไม่ใช่แค่แรงจูงใจภาษี แต่คือชั้นโครงสร้างพื้นฐานดิจิทัลของนิคมอุตสาหกรรมที่ถูกออกแบบมาตั้งแต่วางแผนหลักปรับของพื้นที่ ข้อเท็จจริงจากโครงการ: อะไรทำให้การตัดสินใจเกิด โครงการนี้ตั้งอยู่ในนิคมอุตสาหกรรมระยองแห่งใหม่ (พื้นที่รวมประมาณ 7,000 ไร่ เฟส 1 พร้อมกว่า 80%) ภายใต้แนวคิด Smart Eco Industrial Estate จุดเด่นที่ถูกอ้างถึงตอนเปิดตัวคือ: Underground fiber optic (FTTx) ทั่วทั้งนิคม พร้อมเครือข่าย 5G — เส้นเลือดดิจิทัลระดับที่โรงงาน AI ต้องการตั้งแต่วันแรก ระบบบริหารจัดการพลังงานอัจฉริยะ ที่รองรับการเชื่อมต่อทั้งโรงงานอัจฉริยะและดาต้าเซ็นเตอร์ขนาดใหญ่ พลังงานสะอาดและระบบน้ำหมุนเวียน (โซลาร์ส่องสว่างถนน Reclamation Water) ตอบโจทย์คาร์บอนฟุตพรินต์ของ brand ระดับโลก โรงงานตั้งเป้าใช้ระบบอัตโนมัติขับเคลื่อนด้วย AI มากกว่า 65% พร้อม R&D Center เฉพาะสภาพอากาศเขตร้อน แผนภาพ: 4 ชั้นโครงสร้างพื้นฐานของ Smart Eco Industrial Estate — จากฐานกายภาพถึงบริการดิจิทัล (ที่มา: Honey Corporation) วิเคราะห์: 4 ชั้นโครงสร้างพื้นฐานที่นักลงทุนระดับโลกดู จากประกาศโครงการและแนวโน้มการลงทุนในภูมิภาค เราสรุปเป็น framework 4 ชั้นที่นักลงทุนอุตสาหกรรมใช้ประเมินพื้นที่: ชั้น องค์ประกอบ ทำไมสำคัญต่อโรงงาน AI 1. ฐานกายภาพทำเล EEC ถนน ไฟฟ้า น้ำอุตสาหกรรมเงื่อนไขจำเป็น แต่ไม่เพียงพอ — ทุกประเทศในภูมิภาคมี 2. พลังงานสะอาดSolar, น้ำหมุนเวียน, ระบบกักเก็บน้ำฝนโรงงานที่ส่งของไป EU/สหรัฐต้องมีคาร์บอนฟุตพรินต์ที่ตรวจสอบได้ 3. การเชื่อมต่อFTTx ใต้ดิน, 5G, redundant uplinkสายการผลิต AI ส่งข้อมูล vision และ sensor ปริมาณมหาศาลต่อวินาที — แบนด์วิดท์และ latency คือข้อจำกัดจริง 4. บริการดิจิทัลUtility monitoring ระดับนิคมฯ แพลตฟอร์ม ESGลดภาระของโรงงานแต่ละแห่งในการสร้างระบบเองตั้งแต่ศูนย์…
Read More