Supply Chain Digital Twin 2026: วิเคราะห์ Framework การจำลองห่วงโซ่อุปทานระดับโลกจากงานวิจัยจริง

Supply Chain Digital Twin 2026: วิเคราะห์ Framework การจำลองห่วงโซ่อุปทานระดับโลกจากงานวิจัยจริง

Article
ในยุคที่ Disruption กลายเป็นเรื่องปกติ — ไม่ว่าจะเป็นการระบาด สงครามการค้า ภัยธรรมชาติ หรือความขัดแย้งทางภูมิรัฐศาสตร์ — โรงงานและผู้ประกอบการไทยต้องการเครื่องมือที่ช่วยให้เห็นภาพรวมของห่วงโซ่อุปทานและจำลองสถานการณ์ก่อนตัดสินใจ Supply Chain Digital Twin (SCDT) คือคำตอบที่กำลังได้รับการยอมรับอย่างกว้างขวางในปี 2026 บทความนี้วิเคราะห์ Framework การออกแบบและติดตั้ง SCDT จากงานวิจัยทางวิชาการล่าสุด รวมถึง Case Study จากผู้ผลิตรถยนต์ระดับโลก ที่ตีพิมพ์ในวารสาร Omega (International Journal of Management Science) ปี 2026 ภาพประกอบ: ประเภทคลังสินค้าในห่วงโซ่อุปทาน — แต่ละ Node สามารถสร้างเป็น Digital Twin ได้ (ที่มา: Wikimedia Commons) Digital Twin ใน Supply Chain คืออะไร? Supply Chain Digital Twin (SCDT) คือแบบจำลองดิจิทัลของห่วงโซ่อุปทานทั้งหมด — ตั้งแต่ซัพพลายเออร์วัตถุดิบ โรงงานผลิต คลังสินค้า ศูนย์กระจายสินค้า ไปจนถึงลูกค้าปลายทาง โมเดลนี้เชื่อมต่อกับข้อมูลเรียลไทม์ (Real-Time Data Synchronization) ทำให้สามารถ: What-If Analysis: จำลองสถานการณ์ เช่น "ถ้าท่าเรือปิด 2 สัปดาห์ จะกระทบสายการผลิตอย่างไร?" Optimization: หาจุดที่เหมาะสมที่สุดสำหรับการตั้งคลังสินค้า ขนาดสต็อก และเส้นทางขนส่ง Risk Detection: ตรวจจับความเสี่ยงในห่วงโซ่อุปทานก่อนเกิดปัญหา Decision Support: ให้ข้อมูลสนับสนุนการตัดสินใจระดับนโยบายและยุทธศาสตร์ Three-Layer Framework จากงานวิจัยจริง งานวิจัยตีพิมพ์ใน Omega (2026) ซึ่งศึกษาการปฏิบัติของผู้ผลิตรถยนต์รายใหญ่ ได้เสนอ Three-Layer Framework สำหรับการออกแบบ SCDT ที่สามารถนำไปใช้ได้จริงในอุตสาหกรรม: Layer หน้าที่ เทคโนโลยีหลัก Layer 1: Data Integration รวบรวมข้อมูลจาก ERP, MES, WMS, TMS, IoT Sensors และแหล่งภายนอก (พยากรณ์อากาศ, ตลาด) API Gateway, Data Pipeline, IIoT Platform, Time-Series Database Layer 2: Model &…
Read More
Case Study: Smart Factory 2026 — เมื่อ AI และ Cobot กลายเป็นคำตอบของวิกฤตแรงงานขาดแคลน 425,000 ตำแหน่ง

Case Study: Smart Factory 2026 — เมื่อ AI และ Cobot กลายเป็นคำตอบของวิกฤตแรงงานขาดแคลน 425,000 ตำแหน่ง

Article
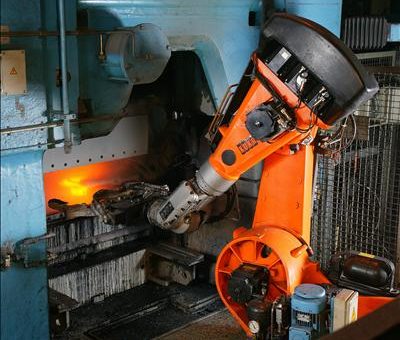
ปัญหา: ปี 2026 ภาคอุตสาหกรรมกำลังเผชิญวิกฤตแรงงานขาดแคลนรุนแรงที่สุดในรอบหลายทศวรรษ ข้อมูลจาก ITR Economics ระบุว่าอุตสาหกรรมก่อสร้างของสหรัฐฯ ต้องการแรงงานใหม่ 425,000 คนในปี 2026 เพียงปีเดียว ขณะที่ประชากรวัยแรงงานลดลงจากภาวะสังคมสูงอายุ วิธีแก้: รายงานล่าสุดจาก Association for Advancing Automation (A3) เผยว่า 86% ของนายจ้างมองว่า AI, Machine Vision และ Collaborative Robotics เป็นกลไกหลักในการเปลี่ยนผ่านจากแรงงาน.manual สู่การจัดการการผลิตแบบอัจฉริยะ (Intelligent Orchestration) ผลลัพธ์: โรงงานที่นำ AI มาใช้สามารถรักษา Throughput ได้แม้แรงงานลดลง ลด Defect Rate และยกระดับคุณภาพผลิตภัณฑ์ ในขณะที่ลดต้นทุนการผลิตต่อหน่วย ภาพประกอบ: หุ่นยนต์อุตสาหกรรมเชื่อมจุดแบบ Refill Friction Stir Spot Welding ตัวอย่างของ Automation ที่ทดแทนแรงงานได้ (ที่มา: Wikimedia Commons) สถานการณ์ปี 2026: Smart Factory จาก "หรูหรา" สู่ "จำเป็น" ตามรายงานของ ITR Economics ปี 2026 แสดงให้เห็นการฟื้นตัวทางเศรษฐกิจที่ "อ่อนกว่าปกติ" (milder-than-normal) การผลิตภาคอุตสาหกรรมขาดแรงขับเคลื่อนที่แข็งแกร่ง และต้นทุนพลังงานไฟฟ้าที่สูงขึ้น Smart Factory จึงเปลี่ยนสถานะจาก "ความหรูหรา" เป็น "ความจำเป็นระดับเศรษฐกิจมหภาค" ข้อมูลสำคัญที่สะท้อนสถานการณ์: ตัวชี้วัด ตัวเลข นัยสำคัญ ช่องว่างแรงงาน (Labor Gap) ปี 2026 425,000 ตำแหน่ง ต้องเติมในปีเดียวเพื่อสมดุลอุปสงค์-อุปทาน นายจ้างที่มอง AI เป็นกลไกหลัก 86% จาก A3 Survey 2026 Smart Factory Market Size 2025 $88.81B The Business Research Company Smart Factory Market Size 2026 (คาดการณ์) $99.79B เติบโต ~12.3% ต่อปี เทคโนโลยีที่โรงงานนำมาใช้: อัตราการยอมรับ (Adoption Rate) ข้อมูลจาก A3 แสดงให้เห็นภาพชัดเจนว่าโรงงานกำลังลงทุนในเทคโนโลยีใดบ้าง และ…
Read More
Manufacturing Cybersecurity 2026: วิเคราะห์ทำไมอุตสาหกรรมการผลิตเป็นเป้าหมายอันดับ 1 ของอาชญากรไซเบอร์ 5 ปีซ้อน

Manufacturing Cybersecurity 2026: วิเคราะห์ทำไมอุตสาหกรรมการผลิตเป็นเป้าหมายอันดับ 1 ของอาชญากรไซเบอร์ 5 ปีซ้อน

Article
ข้อมูลล่าสุดจาก IBM X-Force Threat Intelligence Index 2026 เผยว่า อุตสาหกรรมการผลิต (Manufacturing) ครองอันดับ 1 อุตสาหกรรมที่ถูกโจมตีทางไซเบอร์มากที่สุด เป็นปีที่ 5 ติดต่อกัน โดยคิดเป็น 27.7% ของการโจมตีทั้งหมดที่ติดตามได้ ตัวเลขนี้ไม่ใช่แค่สถิติบนกระดาษ แต้าหมายถึงโรงงานจริงที่หยุดสายการผลิต เครื่องจักรเสียหาย และคนงานเผชิญอันตรายทางกายภาพ บทความนี้วิเคราะห์เชิงลึกถึงสาเหตุที่อุตสาหกรรมการผลิตกลายเป็นเป้าหมายที่ “หวานที่สุด” ของแฮกเกอร์และกลุ่ม Ransomware โดยอ้างอิงตัวเลขจากรายงานปี 2026 จาก IBM X-Force, Dragos, GuidePoint Security และ Bitsight ภาพประกอบ: กระบวนการตอบสนองเบื้องต้นเมื่อเกิดเหตุการณ์ความปลอดภัยทางไซเบอร์ (ที่มา: NIST/Wikimedia Commons) ตัวเลขที่บอกเล่าเรื่องราว: Manufacturing Cybersecurity 2025-2026 ก่อนจะวิเคราะห์สาเหตุ มาดูตัวเลขที่ “พูดเพราะแต่น่ากลัว” จากรายงานชั้นนำ: ตัวชี้วัด ตัวเลข แหล่งข้อมูล สัดส่วนการโจมตีที่เจาะอุตสาหกรรมการผลิต 27.7% IBM X-Force 2026 เหยื่อ Ransomware ในอุตสาหกรรมการผลิต (2025) 1,060 ราย GuidePoint GRIT 2026 ค่าเฉลี่ยความเสียหายจาก Data Breach ที่เกี่ยวข้อง OT $4.56M IBM Cost of Data Breach 2025 การเพิ่มขึ้นของการโจมตี IIoT เทียบปีก่อน +44% SecureIoT.Office 2026 โรงงานที่เคยถูกบุกรุก IIoT 28% SecureIoT.Office 2026 อุปกรณ์ IIoT ที่ใช้ Firmware ล้าสมัย 33% SecureIoT.Office 2026 องค์กรที่ไม่มีการตรวจสอบ IIoT แบบเรียลไทม์ 52% SecureIoT.Office 2026 5 ปัจจัยที่ทำให้โรงงานเป็นเป้าหมาย “หวานที่สุด” 1. ความอดทนต่อ Downtime เท่ากับศูนย์ โรงงานอุตสาหกรรมไม่สามารถหยุดสายการผลิตได้แม้แต่ชั่วโมงเดียว ค่าเฉลี่ยความเสียหายจากการหยุดทำงานอยู่ที่ $120,000 ต่อชั่วโมง แฮกเกอร์รู้ดีว่าโรงงานยอมจ่ายเงินค่าไถ่เพื่อให้สายการผลิตกลับมาทำงานโดยเร็ว นี่คือเหตุผลที่ Ransomware เจาะกลุ่มนี้มากที่สุด 2. ระบบ Legacy ที่แก้ไม่ได้ อุปกรณ์ OT จำนวนมากในโรงงานมีอายุ 10-20 ปี ทำงานบนระบบปฏิบัติการที่ไม่ได้รับการอัปเดตอีกต่อไป (เช่น…
Read More
Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Article
บทความนี้เป็นการวิเคราะห์ในมุมมองของวิศวกรระบบที่ทำงานจริงในโรงงานอุตสาหกรรม — มิใช่บทความวิชาการ แต่เป็นเสียงสะท้อนจากประสบการณ์ติดตั้งและดูแลระบบ OT ที่ Honey Corporation สะสมมาตลอดหลายปี หากย้อนกลับไป 10 ปี คำว่า "Network Segmentation" ในโรงงานอุตสาหกรรมแปลว่าง่ายๆ คือ "Air Gap" — แยกระบบ OT ออกจาก IT โดยสมบูรณ์ ไม่มีสายเคเบิลเชื่อม ไม่มีการสื่อสารข้าม วิธีนี้ใช้ได้ดีในยุคที่โรงงานยังไม่ต้องการข้อมูลเรียลไทม์จากสายการผลิต แต่ปี 2026 ปรัชญานี้ตายแล้ว และสิ่งที่มาแทนคือ Micro-segmentation ระบบอัตโนมัติในโรงงานยุคใหม่ — แต่ละสายการผลิตต้องการการแยกเครือข่ายระดับคลาสที่ละเอียดกว่า VLAN แบบดั้งเดิม (ที่มา: Wikimedia Commons, CC BY-SA) ทำไม Traditional Segmentation ไม่พอแล้ว? Network Segmentation แบบดั้งเดิมที่ใช้ VLAN และ Subnet แบ่งตามโมเดล Purdue Reference Architecture (Level 0–5) ยังคงเป็นรากฐานที่ดี แต่มีข้อจำกัดร้ายแรงในโลกความจริงของโรงงานยุคใหม่: ปัญหาที่พบจริงในโรงงาน: เมื่อผู้โจมตีสามารถเจาะเข้า VLAN เดียวของ OT ได้ (เช่น ผ่าน Engineering Workstation ที่ถูก compromise) อุปกรณ์ OT ทุกตัวใน VLAN นั้นก็ตกอยู่ในอันตรายทันที — เพราะภายใน VLAN ไม่มีการควบคุมการสื่อสารระหว่างอุปกรณ์ การเคลื่อนที่ในแนวราบ (Lateral Movement) เกิดขึ้นได้โดยอิสระ ข้อมูลจาก Zero Networks ระบุว่า 75% ของการโจมตี OT เริ่มจากการเจาะ IT และเมื่อผู้โจมตีเข้าสู่เครือข่าย IT ได้แล้ว หากไม่มีการควบคุมการสื่อสารระดับละเอียดระหว่างอุปกรณ์ การเคลื่อนที่จาก IT สู่ OT ก็เป็นเพียงเรื่องเวลา Micro-segmentation คืออะไร? Micro-segmentation คือการควบคุมการสื่อสารระหว่างอุปกรณ์ ในระดับแต่ละเครื่อง (Asset-Level) ไม่ใช่แค่ระดับเครือข่าย (Network-Level) แทนที่จะใช้ VLAN เป็นขอบเขตการแยก แต่ละอุปกรณ์จะมีนโยบายการสื่อสารเฉพาะที่กำหนดว่า: อุปกรณ์ A สามารถคุยกับอุปกรณ์ B ผ่าน Port X ได้ อุปกรณ์ A ไม่สามารถคุยกับอุปกรณ์ C ได้เลย อุปกรณ์…
Read More
OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

Article
ในช่วงครึ่งปีแรกของปี 2025 มีการเปิดเผยช่องโหว่ที่ส่งผลกระทบต่อระบบ Operational Technology (OT) จำนวน 670 รายการ และ 49% ของช่องโหว่เหล่านี้ถูกจัดระดับความรุนแรงเป็น Critical หรือ High (CVSS ≥ 7.0) ข้อมูลจาก IBM X-Force Vulnerability Database ยังระบุด้วยว่า 21% ของช่องโหว่ระดับ Critical มี exploit code ที่เผยแพร่ต่อสาธารณะ พร้อมใช้งานสำหรับผู้โจมตี เลขเหล่านี้สะท้อนภาพความท้าทายที่ทีมรักษาความปลอดภัย OT ของโรงงานอุตสาหกรรมต้องเผชิญทุกวัน จะทำอย่างไรให้สามารถคัดกรอง ประเมิน และแก้ไขช่องโหว่ได้ทันท่วงที โดยไม่กระทบการผลิตที่ต้องทำงาน 24/7 ไม่หยุดชะงัก บทความนี้จะเจาะลึกกระบวนการ OT Vulnerability Management ตั้งแต่การค้นพบสินทรัพย์ การประเมินความเสี่ยง การจัดลำดับความสำคัญ ไปจนถึงกลยุทธ์การแก้ไขที่เหมาะสมกับสภาพแวดล้อมโรงงานจริง ห้องควบคุม SCADA — จุดที่ช่องโหว่ระดับ Critical สามารถสร้างผลกระทบทางกายภาพได้ทันที (ที่มา: Wikimedia Commons, CC BY-SA) OT Vulnerability Management ต่างจาก IT อย่างไร? การจัดการช่องโหว่ในโลก IT ค่อนข้างตรงไปตรงมา ตรวจพบ แพตช์ รีบูต เสร็จ แต่ในโลก OT เรื่องซับซ้อนกว่ามาก เพราะทุกการเปลี่ยนแปลงบนระบบควบคุมอาจหมายถึงการหยุดสายการผลิต ความเสียหายต่ออุปกรณ์ หรือในกรณีร้ายแรง — อันตรายถึงชีวิตคนงาน ตารางต่อไปนี้เปรียบเทียบความแตกต่างสำคัญ: มิติเปรียบเทียบ IT Vulnerability Management OT Vulnerability Management Patch Window รายสัปดาห์/รายเดือน 3–6 เดือน (ต้องรอ Maintenance Window) วงจรชีวิตอุปกรณ์ 3–5 ปี 10–25 ปี (บางครั้งผู้ผลิตเลิกสนับสนุน) ผลกระทบจาก Scan ต่ำ (ระบบทนได้) สูงมาก (Active Scan อาจ crash PLC) ลำดับความสำคัญ Data Confidentiality Safety & Availability มาก่อน Asset Visibility CMDB ครบถ้วน บ่อยครั้งไม่รู้ว่ามีอุปกรณ์อะไรบ้าง 5 ขั้นตอนของ OT Vulnerability Management…
Read More
Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Article
"ทำไมเราไม่รู้ว่ากลุ่มผู้โจมตีกำลังมุ่งหน้ามาหาเรา?" — นี่คือคำถามที่ CISO ของโรงงานผลิตชิ้นส่วนยนต์แห่งหนึ่งในภาคตะวันออกของไทยถามหลังจากต้องหยุดสายการผลิตนานถึง 72 ชั่วโมง เนื่องจากการโจมตี Ransomware ที่ลุกลามจากระบบ IT เข้าสู่ระบบ OT ในเดือนมีนาคม 2026 เหตุการณ์นี้สะท้อนปัญหาที่โรงงานอุตสาหกรรมทั่วโลกกำลังเผชิญ นั่นคือการขาด OT Threat Intelligence ที่มีคุณภาพและทันสถานการณ์ Case Study: การโจมตีแบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่ง ในเดือนกรกฎาคม 2026 เกิดเหตุการณ์ที่สร้างแบบอย่างของความซับซ้อนในการโจมตี OT — ผู้โจมตีพยายามบุกรุกระบบ SCADA ของโรงประปามากกว่า 30 แห่ง ในรัฐมินนิโซตา สหรัฐอเมริกา การโจมตีใช้เทคนิค Multi-Vector Coordinated Attack ที่ผสมผสาน: การหาประโยชน์จากช่องโหว่ VPN Concentrator ที่เป็น perimeter device การขโมยข้อมูลประจำตัวจาก Third-party Contractor การเคลื่อนที่ในแนวราบ (Lateral Movement) จาก IT สู่ OT ผ่าน trusted bridge การจัดการโปรโตคอล ICS เช่น Modbus และ DNP3 เพื่อหยุดการทำงานของปั๊มน้ำ เหตุการณ์นี้สอนบทเรียนสำคัญ: การป้องกันแบบเดิมที่รอให้เกิดเหตุแล้วค่อยตอบสนอง (Reactive) ไม่เพียงพออีกต่อไป ผู้ปฏิบัติงานในห้องควบคุม SCADA — จุดที่ Threat Intelligence มีบทบาทสำคัญในการเตือนภัยล่วงหน้า (ที่มา: U.S. Navy, Public Domain) ปัญหา (Problem): โรงงานส่วนใหญ่บอดต่อภัยคุกคาม จากข้อมูลของ IBM X-Force ในปี 2025 พบว่า 15% ขององค์กรที่ศึกษาประสบเหตุการณ์ความมั่นคงปลอดภัยที่ส่งผลกระทบต่อสภาพแวดล้อม OT และในกลุ่มนี้ 23% รายงานว่าเหตุการณ์สร้างความเสียหายต่อระบบหรืออุปกรณ์ OT โดยตรง ความเสียหายเฉลี่ยอยู่ที่ USD 4.56 ล้านเหรียญต่อเหตุการณ์ สูงกว่าค่าเฉลี่ยทั่วโลก (USD 4.44 ล้าน) ปัญหาหลักที่ทำให้โรงงานบอดต่อภัยคุกคามมี 4 จุด: ช่องว่าง รายละเอียด ผลกระทบ IT-Centric Intel ข้อมูลภัยคุกคามมาจากแหล่ง IT ไม่ครอบคลุมโปรโตคอลอุตสาหกรรม พลาดภัยคุกคามเฉพาะ OT เช่น ICS Malware No Context…
Read More

ISA-88 Batch Process Control: มาตรฐานที่แยก Recipe ออกจาก Equipment Control — เปลี่ยนสูตรโดยไม่ต้องเขียน PLC ใหม่

Article
ลองนึกภาพโรงงานเภสัชกรรมที่ผลิตยา 50 ชนิด แต่ละชนิดต้องใช้สูตร ขั้นตอน และเงื่อนไขการผลิตที่แตกต่างกัน ถ้าวิศวกรต้องเขียนโปรแกรม PLC แยกสำหรับยาแต่ละชนิด สิ่งที่ตามมาคือโค้ดที่ยากต่อการดูแล ซ้ำซ้อน และเปลี่ยนแปลงยาก — นี่คือปัญหาที่มาตรฐาน ISA-88 (Batch Process Control) เข้ามาแก้ ISA-88 หรือ ANSI/ISA-88 เป็นมาตรฐานสากลที่พัฒนาโดย International Society of Automation สำหรับการควบคุมกระบวนการผลิตแบบ Batch Process — กระบวนการที่ผลิตเป็น "ล็อต" (lot/batch) แทนที่จะผลิตต่อเนื่อง โดยแบ่งการผลิตออกเป็นขั้นตอนที่มีต้นตำรับและตำรับยาเฉพาะ ปรัชญาแกนกลาง: แยก "อะไร" ออกจาก "อย่างไร" หัวใจของ ISA-88 คือการแยกสิ่งที่กระบวนการต้องทำ (Recipe) ออกจากวิธีที่อุปกรณ์ทำงานจริง (Equipment Control) แนวคิดนี้ทำให้: การเปลี่ยนสูตรผลิตภัณฑ์ใหม่ไม่ต้องแก้โค้ด PLC แต่เพียงแก้ Recipe ใน Recipe Editor อุปกรณ์เดียวกันสามารถผลิตหลายผลิตภัณฑ์ได้โดยใช้ Recipe ที่แตกต่างกัน Recipe เดียวกันสามารถใช้กับอุปกรณ์คนละชนิดได้ โดยไม่ต้องเขียนโค้ดใหม่ เปรียบเทียบ: โรงงาน Batch เหมือนห้องครัวอาหาร — Physical Model คือห้องครัว (เตาอบ เตาแม่เหล็ก เครื่องผสม) Procedural Model คือเทคนิคการทำอาหารทั่วไป (อุ่นเตา ผสม อบ พัก) ส่วน Recipe คือเมนูเฉพาะของวันนี้ ที่ใช้ห้องครัวและเทคนิคเดียวกัน แต่ผลลัพธ์ต่างกัน โมเดลทั้ง 3 ของ ISA-88 โรงงานผลิตเคมีและเภสัชกรรมที่ใช้ Batch Process — ISA-88 ช่วยจัดการความซับซ้อนของสูตรและขั้นตอนผลิตที่หลากหลาย (Source: Unsplash) 1. Physical Model (โมเดลอุปกรณ์) อธิบายลำดับชั้นของอุปกรณ์ทางกายภาพในโรงงาน จากสูงไปต่ำ: ระดับ คำอธิบาย ตัวอย่าง Enterprise ชั้นธุรกิจ บริษัทแม่ Site โรงงานเฉพาะที่ โรงงานระยอง Area พื้นที่ผลิต เขตผลิตยาเม็ด Process Cell กลุ่ม Unit ที่ทำ Batch ร่วมกัน สายผลิต Batch A Unit เครื่องปฏิกรณ์หรือภาชนะหลัก Reactor R-101 Equipment…
Read More

High-Performance HMI: Case Study การออกแบบหน้าจอควบคุมที่ลด Alarm Flood 73% และเร่งการตอบสนอง 66%

Article
"หน้าจอเบลอ สีสันสดใสเกินไป ปุ่มเยอะจนไม่รู้จะกดอะไรก่อน" — นี่คือเสียงบ่นของ Operator หน้าเครื่องจักรมาทุกยุคทุกสมัย เมื่อ HMI (Human Machine Interface) หรือ "ส่วนติดต่อระหว่างมนุษย์และเครื่องจักร" ถูกออกแบบมาแบบผิดวิธี ผลลัพธ์ไม่ใช่แค่ความน่ารำคาญ แต่คืออุบัติเหตุในโรงงานที่อาจสูญเสียทั้งชีวิตและทรัพย์สิน บทความนี้นำเสนอ Case Study การออกแบบ HMI ใหม่ให้โรงงานผลิตเคมีแห่งหนึ่ง ที่เปลี่ยนจากหน้าจอรกๆ ที่มีอุบัติเหตุหลายครั้ง ไปสู่ High-Performance HMI ที่ลด Alarm Flood ได้ 73% และลดเวลาตอบสนองต่อเหตุฉุกเฉินลงกว่าครึ่ง ปัญหา: เมื่อ HMI กลายเป็นส่วนหนึ่งของอุบัติเหตุ โรงงานผลิตเคมีขนาดกลางแห่งนี้มี Operator 12 คน ดูแลสายการผลิต 3 สายด้วย HMI แบบเดิมที่ใช้มา 8 ปี ปัญหาที่พบบ่อยได้แก่: Alarm Flood — บางวันมีการแจ้งเตือนถึง 2,400 ครั้งต่อกะ ทำให้ Operator เพิกเฉยต่อ alarm จริง Color Overload — หน้าจอใช้สีแดง เหลือง เขียว ฟ้า ม่วง พร้อมกัน ทำให้ไม่สามารถแยกได้ว่าสีไหนคือสถานการณ์วิกฤต Navigation Complexity — ต้องคลิกผ่าน 4-5 หน้าจอเพื่อดูข้อมูลที่เกี่ยวข้องกับเครื่องจักรเดียว Average Response Time — Operator ใช้เวลาเฉลี่ย 3.5 นาทีตั้งแต่เกิด alarm จนถึงการตัดสินใจแก้ไข ตัวอย่างหน้าจอ Dashboard ที่แสดงข้อมูลแบบ Real-time — High-Performance HMI ที่ดีต้องมีเพียงข้อมูลที่จำเป็น ไม่ใช่ทุกตัวเลขที่วัดได้ (Source: Unsplash) วิธีแก้: High-Performance HMI Design ทีมวิศวกรได้ปรับปรุงระบบตามหลักการ High-Performance HMI ซึ่งเป็นแนวทางการออกแบบที่เน้นการนำเสนอเฉพาะข้อมูลที่จำเป็น โดยมีหลักการดังนี้: 1. ระบบสีแบบ Gray-Scheme เปลี่ยนพื้นหลังจากสีฟ้าสดเป็น สีเทาอ่อน (Gray-Scheme) และใช้สีเพียง 3 ระดับเพื่อสื่อสารความรุนแรง: สี ความหมาย การตอบสนอง เทา (Gray) สถานะปกติ ทุกอย่างทำงานได้ ไม่ต้องดำเนินการ เหลือง (Yellow) คาดการณ์ปัญหา ค่าเกินขอบเขตปกติ ตรวจสอบภายใน 15…
Read More

PLC (Programmable Logic Controller): สมองกลของระบบอัตโนมัติที่วิ่ง Scan Cycle ทุก 1 มิลลิวินาที — วิเคราะห์สถาปัตยกรรมและภาษา IEC 61131-3

Article
ในโรงงานอุตสาหกรรมแทบทุกแห่ง มีอุปกรณ์อิเล็กทรอนิกส์ตัวหนึ่งที่ทำงานเงียบๆ ภายในตู้ควบคุม 24 ชั่วโมงต่อวัน 365 วันต่อปี โดยไม่มีวันหยุด — PLC (Programmable Logic Controller) หรือ "คอนโทรลเลอร์เชิงตรรกะที่โปรแกรมได้" อุปกรณ์นี้คือสมองกลของระบบอัตโนมัติที่คอยรับข้อมูลจากเซ็นเซอร์ ประมวลผลตามโปรแกรมที่วิศวกรเขียนไว้ แล้วสั่งงานอุปกรณ์ประกอบการ (actuator) เช่น วาล์ว มอเตอร์ และคอนเทคเตอร์ ให้ทำงานตามลำดับที่กำหนด บทความนี้เจาะลึกการทำงานของ PLC ตั้งแต่สถาปัตยกรรมฮาร์ดแวร์ กระบวนการ Scan Cycle ภาษาโปรแกรมตามมาตรฐาน IEC 61131-3 ไปจนถึงเทรนด์ล่าสุดในปี 2026 ที่ PLC กำลังกลายเป็น Edge Computing Node ที่เชื่อมโยงกับระบบ Cloud และ AI ได้อย่างไร ประวัติศาสตร์: จาก Relay Logic สู่ Microprocessor ก่อนที่ PLC จะถูกประดิษฐ์ขึ้น in ปี 1968 ระบบควบคุมอัตโนมัติทั้งหมดพึ่งพา Relay Logic — วงจรที่ใช้รีเลย์ไฟฟ้าหลายร้อยตัวเดินสายต่อกันบนแผงวงจรขนาดใหญ่ เมื่อต้องการเปลี่ยนลำดับการทำงาน วิศวกรต้องเดินสายไฟใหม่ทั้งหมด ใช้เวลาหลายวันถึงหลายสัปดาห์ Dick Morley วิศวกรชาวอเมริกัน ได้พัฒนา PLC ตัวแรกชื่อ Modicon 084 สำหรับ General Motors เพื่อแก้ปัญหานี้ ความก้าวล้ำคือการแยก "ฮาร์ดแวร์" ออกจาก "โลจิก" — เปลี่ยนการเดินสายใหม่เป็นการแก้โค้ดซอฟต์แวร์ จากจุดนั้น PLC ก็กลายเป็นหัวใจของระบบอัตโนมัติในโรงงานทั่วโลก ตู้ควบคุมอุตสาหกรรม (Control Cabinet) ที่บรรจุ PLC CPU, โมดูล I/O และอุปกรณ์ควบคุม — บางครั้งประกอบด้วยระบบ Redundancy เพื่อความน่าเชื่อถือสูงสุด สถาปัตยกรรมภายในของ PLC PLC ประกอบด้วยส่วนหลัก 4 ส่วนที่ทำงานประสานกัน: ส่วนประกอบ หน้าที่ คุณสมบัติเด่น CPU / Processor ประมวลผลโปรแกรมควบคุม คำนวณโลจิก และจัดการการสื่อสาร ความเร็วระดับไมโครวินาที, บางรุ่นรองรับ 64-bit dual-core Input Modules รับสัญญาณจากเซ็นเซอร์ (ดิจิทัล 24VDC หรืออะนาล็อก 4-20mA) Optical isolation ป้องกันกระแสไฟเกิน, รองรับ…
Read More

WirelessHART (IEC 62591): เครือข่ายไร้สายแบบ Self-Healing Mesh ที่ Process Industry เลือกใช้ — วิเคราะห์ทำไมมาตรฐานนี้ยังคงความสำคัญในยุค IIoT

Article
บทความวิเคราะห์ — มุมมองจาก Honey Corporation เกี่ยวกับ WirelessHART (IEC 62591) โปรโตคอลไร้สายสำหรับ Process Industry ที่ยังคงได้รับการเลือกใช้อย่างแพร่หลาย แม้ในยุคที่เทคโนโลยี IIoT ทันสมัยกว่าก็ตาม ในอุตสาหกรรมกระบวนการผลิต (Process Industry) เช่น โรงกลั่นน้ำมัน โรงงานเคมี และโรงไฟฟ้า การติดตั้งสายเคเบิลไปยังเครื่องมือวัดทุกจุดบนท่อขนาดใหญ่เป็นงานที่ยากและมีต้นทุนสูง WirelessHART (IEC 62591) คือคำตอบที่กลายเป็นมาตรฐานสากลตั้งแต่ปี 2010 และยังคงถูกใช้งานอย่างแพร่หลายในปัจจุบัน ท่ามกลางการมาของเทคโนโลยี IIoT รุ่นใหม่ ภาพประกอบ: เครือข่าย Mesh ของ WirelessHART ในโรงงานกระบวนการผลิต — แต่ละ Field Device ทำหน้าที่เป็นทั้งผู้ส่งและกระจายสัญญาณ (ภาพจาก Unsplash) WirelessHART คืออะไร? WirelessHART เป็นมาตรฐานการสื่อสารไร้สายสำหรับ Field Instruments ที่พัฒนาจาก HART Communication Protocol (Highway Addressable Remote Transducer) ซึ่งเป็นโปรโตคอลแบบมีสายที่ใช้กันอย่างแพร่หลายใน Process Industry มานานกว่า 30 ปี โดยใช้เครือข่ายไร้สายบนคลื่นความถี่ 2.4 GHz IEEE 802.15.4 ร่วมกับสถาปัตยกรรม Self-Organizing Mesh Network มาตรฐานนี้ได้รับการรับรองใน IEC 62591 Edition 2.0 (2016) และกลายเป็นมาตรฐานสากลสำหรับ Industrial Wireless Communication ในงาน Process Automation หัวใจของ WirelessHART: Self-Healing Mesh Network ความแตกต่างสำคัญระหว่าง WirelessHART กับระบบไร้สายแบบ Star Topology ทั่วไป (เช่น Wi-Fi) คือสถาปัตยกรรม Mesh Network ที่ทุก Field Device ทำหน้าที่เป็นทั้งผู้ส่งข้อมูล และกระจายสัญญาณให้อุปกรณ์อื่น: Multi-hop Routing: ข้อมูลสามารถกระโดดผ่านอุปกรณ์หลายตัวเพื่อไปถึง Gateway — ไม่จำเป็นต้องอยู่ใกล้ Gateway Self-Healing: หากเส้นทางหนึ่งถูกบดบังด้วยอุปกรณ์เคลื่อนที่หรือสิ่งกีดขวาง ระบบจะหาเส้นทางใหม่อัตโนมัติภายในไม่กี่วินาที Redundant Paths: แต่ละอุปกรณ์มีเส้นทางสำรองหลายเส้นทาง — หาก Neighbor หนึ่งล้มเหลว อีกเส้นทางจะทำงานแทน Time-Synchronized: ทุกอุปกรณ์ซิงโครไนซ์เวลากันและสื่อสารใน Time…
Read More