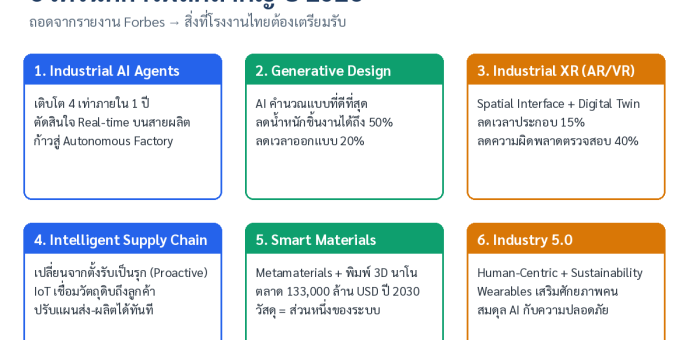
6 เทรนด์การผลิตปี 2026 จาก Forbes: AI Agents โต 4 เท่า และ Smart Materials แตะ 133,000 ล้านดอลลาร์ — โรงงานไทยควรเริ่มจากตรงไหน

6 เทรนด์การผลิตปี 2026 จาก Forbes: AI Agents โต 4 เท่า และ Smart Materials แตะ 133,000 ล้านดอลลาร์ — โรงงานไทยควรเริ่มจากตรงไหน

Article
ต้นปี 2026 รายงานเทรนด์การผลิตจากสำนักข่ายการเงินระดับโลก (Forbes) ได้สรุป 6 แรงขับเคลื่อนสำคัญของโรงงานทั่วโลกไว้อย่างชัดเจน จุดร่วมของทั้ง 6 ข้อไม่ใช่ "AI ทำอะไรได้อีกบ้าง" แต่คือการทำให้ คนและเครื่องจักรทำงานร่วมกันได้จริงในทางปฏิบัติ — ซึ่งเป็นคำถามเดียวกันที่โรงงานไทยกำลังเผชิญในยุคต้นทุนและการแข่งขันที่เข้มข้นขึ้นทุกไตรมาส ภาพรวม 6 เทรนด์การผลิตสำคัญปี 2026 พร้อมตัวเลขสำคัญจากรายงาน Forbes (ถอดความโดย ManuTalkThai) ตารางสรุป: 6 เทรนด์ ตัวเลข และระดับความพร้อมที่โรงงานไทยควรประเมิน เทรนด์ ตัวเลขสำคัญจากรายงาน สิ่งที่โรงงานไทยต้องมีก่อน 1. Industrial AI Agentsการใช้งานโต ~4 เท่าภายใน 1 ปีข้อมูลหน้างานที่เข้าถึงได้แบบ Real-time (เชื่อมต่อเครื่องจักรก่อน) 2. Generative Designลดน้ำหนักชิ้นงานได้ถึง 50% และลดเวลาออกแบบ 20%คลังแบบ 3 มิติ + เงื่อนไขวัสดุ/กระบวนการผลิตที่ถูก digitalize 3. Industrial XR (AR/VR)ลดเวลาประกอบ 15% และลดความผิดพลาดการตรวจสอบ 40% ในอุตสาหกรรมการบินDigital Work Instructions + Digital Twin ระดับสินทรัพย์ 4. Intelligent Supply Chainเปลี่ยนจากตั้งรับเป็นรุก (Proactive)การมองเห็นข้อมูล End-to-End ผ่าน IoT และ Track & Trace 5. Smart Materialsตลาดโตถึง ~133,000 ล้านดอลลาร์ในปี 2030ความเข้าใจกระบวนการผลิตสมรรถนะสูง เช่น การพิมพ์ 3 มิติ 6. Industry 5.0Human-Centric + Sustainability เป็นแกนกลยุทธ์การออกแบบงานที่ให้เทคโนโลยีเสริมคน ไม่ใช่แทนที่ เจาะ 2 เทรนด์ที่กระทบโรงงานไทยเร็วที่สุด Industrial AI Agents — จาก Dashboard สู่ผู้ลงมือ จุดเปลี่ยนของปี 2026 คือ AI เปลี่ยนบทบาทจาก "ผู้ช่วยวิเคราะห์" เป็น "เอเจนต์" ที่ลงมือทำงานได้เอง ตั้งแต่วางแผนการผลิต สั่งซื้อวัตถุดิบ ไปจนถึงแก้คอขวดบนสายการผลิตโดยแทบไม่ต้องรอคำสั่งมนุษย์ รายงานคาดการณ์ว่าการใช้ระบบเอเจนต์ในโรงงานจะเติบโตถึง 4 เท่าภายในหนึ่งปี มุ่งสู่เป้าหมาย Autonomous Smart Factory อย่างไรก็ตาม เอเจนต์จะทำงานได้ ต้องอาศัย "เชื้อเพลิง" คือข้อมูลหน้างานที่ถูกเก็บอย่างเป็นระบบ…
Read More
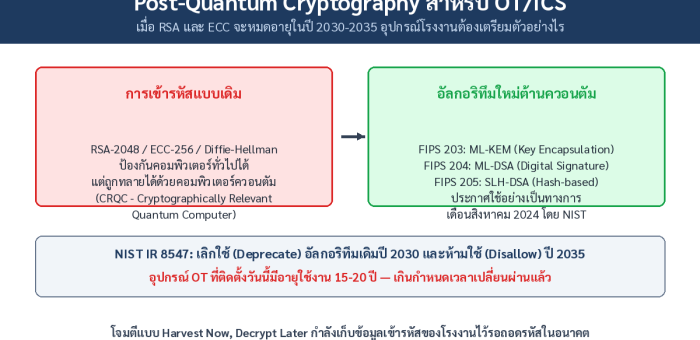
บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

Article
เดือนสิงหาคม 2024 NIST ประกาศมาตรฐาน Post-Quantum Cryptography (PQC) ฉบับสมบูรณ์ 3 ชุด: FIPS 203 (ML-KEM) สำหรับการแลกเปลี่ยนกุญแจ, FIPS 204 (ML-DSA) และ FIPS 205 (SLH-DSA) สำหรับลายเซ็นดิจิทัล ตามด้วยเอกสารเส้นตาย NIST IR 8547: อัลกอริทึมคลาสสิกอย่าง RSA และ ECC จะถูก deprecate ในปี 2030 และห้ามใช้ในปี 2035 — นั่นคือเวลาไม่ถึง 9 ปีจากวันนี้ ในโลกของ IT รอบ 9 ปีเป็นเวลาพอสมควรสำหรับเปลี่ยนระบบ แต่ในโลกของ OT มันสั้นมาก: PLC, RTU และ gateway ที่ติดตั้งในปี 2026 มักถูกออกแบบให้ใช้งาน 15–20 ปี อุปกรณ์ที่คุณสั่งซื้อวันนี้จะยังเดินเครื่องอยู่ในปี 2041–2046 ซึ่งเกินเส้นตาย PQC ไปแล้วหลายปี ไทม์ไลน์ตาม NIST IR 8547 — ปะทะกับอายุการใช้งานของอุปกรณ์ OT ที่ติดตั้งวันนี้โดยตรง ภัยคุกคามที่ไม่ต้องรอคอมพิวเตอร์ควอนตัม: Harvest Now, Decrypt Later ข้อโต้แย้งที่พบบ่อยคือ "คอมพิวเตอร์ควอนตัมที่ถอด RSA ได้ยังไม่เกิดขึ้น" แต่โมเดลการโจมตี Harvest Now, Decrypt Later ไม่จำเป็นต้องรอ: ผู้โจมตีดักเก็บข้อมูลที่เข้ารหัสด้วย RSA/ECC จากสาย VPN หรือ TLS วันนี้ไว้ก่อน แล้วรอถอดรหัสย้อนหลังเมื่อ CRQC (Cryptographically Relevant Quantum Computer) พร้อม ข้อมูล recipe กระบวนการผลิต, แบบแปลนเครื่องจักร และรายชื่อ supplier ล้วนมีอายุการใช้งานยาวนานเกินกว่าจะรอ — คุณค่าของมันไม่ลดลงแม้ผ่านไป 10 ปี ข้อมูลที่ถูกดักจับวันนี้คือความเสี่ยงของอีก 10 ปีข้างหน้า ทำไมการย้ายใน OT ยากกว่า IT หลายเท่า มิติฝั่ง ITฝั่ง OT วงจรอัปเดตเปลี่ยนซอฟต์แวร์ทุก 3–5 ปีFirmware ค้างอยู่กับเวอร์ชันตอน commission นาน 10 ปีขึ้นไป คริปโตกราฟีฝังอยู่ที่ไหนอยู่ที่…
Read More
How-to: วาง Application Allowlisting บน EWS และ HMI ใน 6 ขั้นตอน — Default Deny ที่หยุด Ransomware

How-to: วาง Application Allowlisting บน EWS และ HMI ใน 6 ขั้นตอน — Default Deny ที่หยุด Ransomware

Article
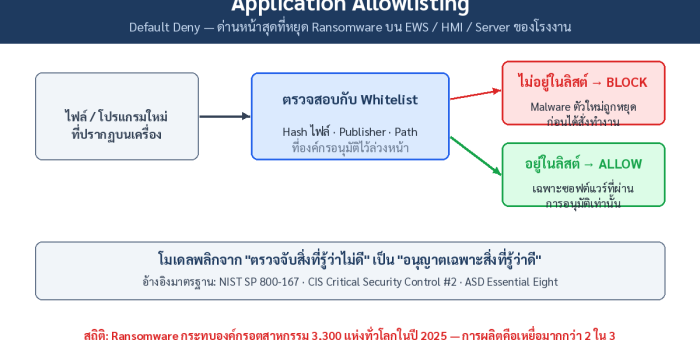
รายงาน OT/ICS Cybersecurity Year in Review ฉบับปี 2026 สรุปตัวเลขที่ผู้บริหารโรงงานไม่ควรมองข้าม: ransomware กระทบองค์กรอุตสาหกรรม 3,300 แห่งทั่วโลกในปี 2025 กลุ่มผู้โจมตีเพิ่มจาก 80 เป็น 119 กลุ่ม และภาคการผลิตคือเหยื่อมากกว่า 2 ใน 3 ของทั้งหมด จุดที่น่าตกใจคือค่าเฉลี่ย dwell time ของ ransomware ในสภาพแวดล้อม OT อยู่ที่ 42 วัน ก่อนถูกตรวจพบ คำถามคือ ถ้า antivirus signature ไม่เคยเห็น malware ตัวนั้นมาก่อน จะหยุดมันได้อย่างไร คำตอบที่องค์กรมาตรฐานระดับโลกให้ตรงกันคือ Application Allowlisting — กลับโมเดลจาก "บล็อกสิ่งที่รู้ว่าไม่ดี" เป็น "อนุญาตเฉพาะสิ่งที่รู้ว่าดี" โดย NIST เผยแพร่คู่มือ NIST SP 800-167 อุทิศให้หัวข้อนี้โดยเฉพาะ, CIS จัดให้เป็น Critical Security Control อันดับ 2 และ ASD ของออสเตรเลียระบุใน Essential Eight เป็นมาตรการหลักต้าน ransomware Blacklist เปิดประตูให้สิ่งที่ไม่รู้จักโดยอัตโนมัติ — Allowlist ปิดประตูโดยดีฟอลต์ เป้าหมายแรกของโรงงาน: EWS, HMI และ Server ที่รัน Windows เครื่อง Engineering Workstation และ SCADA server เป็นเป้าหมายอันดับต้นเพราะเป็นจุดที่โปรแกรมและ project file ถูกโหลดลง PLC ได้โดยตรง รายงานเดียวกันชี้ว่าเครื่องเหล่านี้มักถูกจัดประเภทเป็น "IT asset" เพียงเพราะรัน Windows — ทำให้หลุดจากการดูแลของทั้งทีม IT และทีม OT ข่าวดีคือ allowlisting ทำงานได้ดีบนเครื่องเหล่านี้เพราะซอฟต์แวร์ "นิ่ง" — โปรแกรมชุดเดิมรันมาหลายปีโดยแทบไม่เปลี่ยนแปลง 6 ขั้นตอนการวางระบบ ทำ Inventory ซอฟต์แวร์ทั้งหมด — รวบรวมชื่อ executable, DLL, script และ service ที่รันจริงบนเครื่องเป้าหมาย รวมถึง task ที่ถูกเรียกโดย scheduler เปิด…
Read More
IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

Article
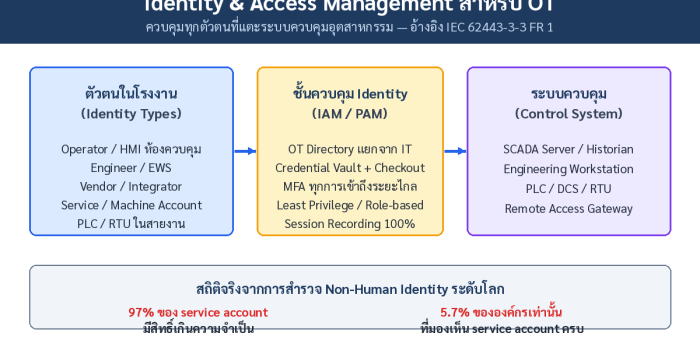
เมื่อทีมรักษาความปลอดภัยพูดถึงการปิดช่องโหว่ในโรงงาน คนมักนึกถึง Firewall และ Network Segmentation ก่อน แต่ในทางปฏิบัติ ประตูที่ผู้โจมตีเดินเข้ามาได้ง่ายที่สุดคือ บัญชีผู้ใช้ที่ไม่มีเจ้าของ — บัญชี operator ที่ใช้ร่วมกันทั้งกะ, บัญชี vendor ที่ค้างอยู่หลังงานติดตั้งเสร็จไปแล้วสองปี หรือ service account ที่มีรหัสผ่านฝังอยู่ในสคริปต์ตั้งแต่วัน commission ระบบ มาตรฐาน IEC 62443-3-3 กำหนดให้ "การระบุตัวตนและการยืนยันสิทธิ์" (Identification & Authentication Control) เป็น Foundational Requirement ข้อแรก (FR 1) โดย SR 1.1 และ SR 1.2 บังคับให้ทั้งมนุษย์และ software process ต้องถูกระบุตัวตนแบบ unique และผ่านการ authenticate ก่อนเข้าถึงระบบควบคุม — นี่คือข้อกำหนดที่โรงงานส่วนใหญ่ยังไปไม่ถึง ตัวตน 5 ประเภทในสภาพแวดล้อม OT ที่มักกลายเป็นช่องโหว่ด้าน Identity ทำไมบัญชีร่วมจึงอยู่ในโรงงานเกือบทุกแห่ง เหตุผลมีจริง: ห้องควบคุมหนึ่งเครื่อง HMI ใช้กัน 3–4 คนต่อกะ ระบบไม่สามารถขอ login ใหม่กลาง plant trip ได้ และ legacy PLC จำนวนมากไม่รองรับการ authenticate แบบรวมศูนย์ ปัญหาคือบัญชีเหล่านี้ "ใช้งานได้" จนไม่มีใครกล้าแตะ ผลคือ accountability หายไปทั้งระบบ — เมื่อเกิดเหตุการณ์ผิดปกติ ทีมสืบสวนไม่สามารถบอกได้ว่าใครเปลี่ยน setpoint ตอน 03:00 น. ข้อมูลจากการสำรวจ Non-Human Identity ระดับโลกชี้ตัวเลขที่หนักกว่านั้น: 97% ของ service account มีสิทธิ์เกินความจำเป็น และมีเพียง 5.7% ขององค์กร เท่านั้นที่มองเห็น service account ของตัวเองครบทุกตัว ในมุมของผู้โจมตี นี่คือชั้นของประตูที่ไม่มีใครเฝ้า ประเภทตัวตนปัญหาที่พบบ่อยแนวทางจัดการ Operator / HMIบัญชีร่วมทั้งกะ, ล็อกอินค้างตลอดBadge tap / fast user switching เท่าที่ HMI รองรับ ถ้าไม่ได้ให้เก็บ shared credential ใน Vault พร้อมบันทึกผู้ check-out…
Read More
บทวิเคราะห์: DCS ไม่ได้จางหาย — ตลาด 29.32 พันล้านดอลลาร์ปี 2030 บอกอะไรเกี่ยวกับอนาคตโรงงานกระบวนการผลิต

บทวิเคราะห์: DCS ไม่ได้จางหาย — ตลาด 29.32 พันล้านดอลลาร์ปี 2030 บอกอะไรเกี่ยวกับอนาคตโรงงานกระบวนการผลิต

Article
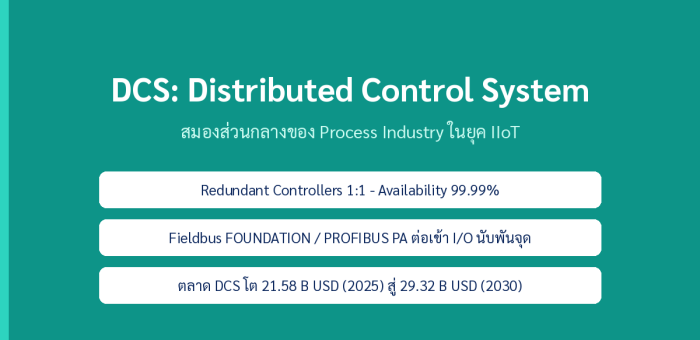
ทุกครั้งที่พูดถึง DCS ในที่ประชุม Digital Transformation มักมีเสียงถามว่า “ยุค Cloud แล้ว ใครยังใช้ DCS อยู่อีก” — คำตอบจากตัวเลขตลาดชัดเจนกว่าที่คิด: รายงานของ MarketsandMarkets ระบุว่าตลาด DCS โลกอยู่ที่ 21.58 พันล้านดอลลาร์ในปี 2025 และจะแตะ 29.32 พันล้านดอลลาร์ภายในปี 2030 (CAGR 6.3%) นี่ไม่ใช่ตลาดของเทคโนโลยีใกล้ตาย แต่เป็นตลาดที่กำลังเปลี่ยนรูปแบบ — และโรงงานไทยควรอ่านให้ขาดก่อนตัดสินใจลงทุน DCS ไม่ได้แข่งกับ PLC — มันเกิดมาเพื่อโจทย์คนละแบบ สถาปัตยกรรม DCS ยุคใหม่ — Redundant Controller Pair 1:1, Scan 50-100 ms, เชื่อม Fieldbus นับพันจุด และเปิดทางให้ IIoT Analytics เสริมด้านบน PLC เกิดมาเพื่อ Logic แบบ Discrete (เปิด-ปิด, Sequence) ส่วน DCS เกิดมาเพื่อ Continuous Process Control — โรงไฟฟ้า, ปิโตรเคมี, โรงงานเคมี, น้ำตาล และอาหารเครื่องดื่ม ที่ต้องรัน 24/7 โดยมี Regulatory Loop หลายร้อยถึงหลายพัน Loop พร้อมกัน ความต่างที่สำคัญไม่ใช่ความเร็ว Scan แต่คือ Availability ระดับ 99.99% ที่มาจาก Redundancy ทุกชั้น — Controller, Power Supply, Network และ I/O — รวมถึงการ Failover ที่เกิดขึ้นในเวลาไม่ถึง 1 วินาทีโดย Process ไม่หยุด สิ่งที่ตัวเลขตลาดบอกเบื้องหลัง ตลาด DCS โลก 2024-2030 ตามรายงาน MarketsandMarkets — โตต่อเนื่อง CAGR 6.3% นำโดย Software Segment สามข้อสังเกตจากรายงานที่ Honey Corporation มุมมองว่าสำคัญกับโรงงานไทย: (1) Software Segment มีส่วนแบ่งใหญ่ที่สุด — DCS…
Read More
Case Study: จาก Safety Relay สู่ Safety PLC ตาม IEC 61508 — เมื่อ Nuisance Trip 3 ครั้งต่อเดือนกลายเป็นไม่ถึง 1 ครั้งต่อไตรมาส

Case Study: จาก Safety Relay สู่ Safety PLC ตาม IEC 61508 — เมื่อ Nuisance Trip 3 ครั้งต่อเดือนกลายเป็นไม่ถึง 1 ครั้งต่อไตรมาส

Article
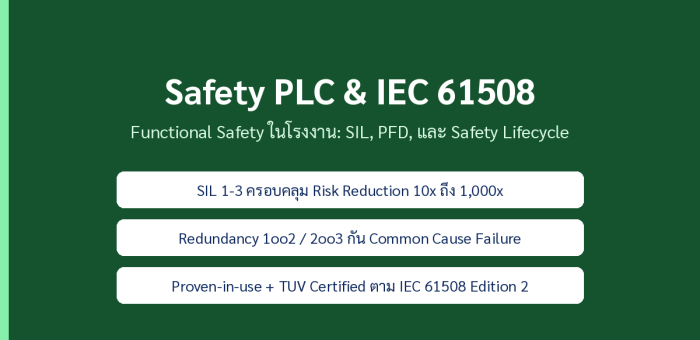
โรงงานผลิตอาหารแห่งหนึ่งในนิคมอุตสาหกรรมภาคตะวันออกเคยเจอเหตุการณ์ที่วิศวกรทุกคนจำได้ดี — Safety Relay ของ Conveyor ทั้ง 6 จุดทำงานพร้อมกันตอนไฟกระชากเพียงครั้งเดียว ไลน์ผลิตหยุด 40 นาที เสียวัตถุดิบในถังปรับอุณหภูมิทั้งถัง และแผนกความปลอดภัยกับแผนกผลิตเถียงกันอีกหลายสัปดาห์ว่า “หยุดแบบนี้ปลอดภัยเกินจำเป็นหรือเปล่า” บทความนี้เล่าเส้นทางจากปัญหานั้น สู่การปรับปรุงระบบ Safety ให้เป็นไปตามมาตรฐาน IEC 61508 อย่างเป็นระบบ — เรียนรู้จากสถานการณ์จริงแบบที่พบบ่อยในโรงงานไทย ปัญหา: Safety ที่ “ได้ผล” แต่ไม่ “ได้มาตรฐาน” ระบบเดิมใช้ Safety Relay แบบ Hardwired ต่อกันเป็น Series ยาวเกือบร้อยเมตร เมื่ออายุระบบเกิน 8 ปี ปัญหาที่โผล่มามี 3 ข้อ: Contact ของ Relay เสื่อมจน Trip เทียมบ่อยขึ้น (Nuisance Trip), การเพิ่มเงื่อนไข Safety ใหม่แต่ละครั้งต้องรื้อวงจือใหม่ทั้งชุด และที่สำคัญที่สุด — ไม่มีใครตอบได้ว่าระบบนี้รองรับความเสี่ยงระดับ SIL เท่าไร เพราะออกแบบก่อนที่ HAZOP/LOPA จะเป็นภาษาบังคับของโรงงาน การวิเคราะห์: SIL ไม่ใช่ตัวเลขที่เลือกเองได้ ระดับ SIL กับช่วงค่า PFD (Probability of Failure on Demand) และ Risk Reduction Factor — ระดับที่เหมาะสมมาจากการวิเคราะห์ LOPA ไม่ใช่การเลือกเอง ทีมวิเคราะห์เริ่มจาก HAZOP เพื่อระบุฉากเหตุการณ์อันตรายจริง เช่น Conveyor ตัดขวางคนข้าม, Overpressure ในถัง Sterilizer แล้วตามด้วย LOPA (Layer of Protection Analysis) เพื่อคำนวณว่า Independent Protection Layer ที่มีอยู่ (Alarms, Relief Valve, Procedure) เหลือช่องว่างความเสี่ยงเท่าไร ผลลัพธ์คือฉากส่วนใหญ่ต้องการ SIL 1 และจุดวิกฤตเช่น Sterilizer ต้องการ SIL 2 พร้อม Risk Reduction Factor 100-1,000 เท่า ทางออก: Safety PLC แทน Hardwired Relay ยาวเกือบร้อยเมตร สถาปัตยกรรม…
Read More
PID Tuning ฉบับวิศวกรโรงงาน: Ziegler-Nichols vs Lambda และการดูแล Control Loop ไม่ให้เสื่อมสภาพ

PID Tuning ฉบับวิศวกรโรงงาน: Ziegler-Nichols vs Lambda และการดูแล Control Loop ไม่ให้เสื่อมสภาพ

Article
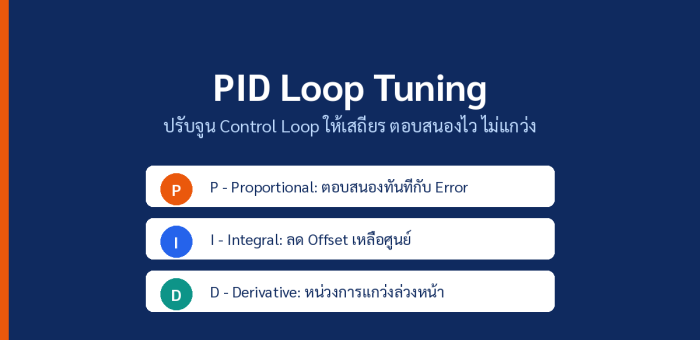
ในโรงงานส่วนใหญ่ Control Loop คือหัวใจที่เงียบที่สุด — ไม่มีใครสนใจเมื่อมันทำงานดี แต่ทุกคนจำได้เวลาอุณหภูมิเด้งจนของเสียทั้งล็อต ความจริงที่หลายคนไม่รู้คือ จากการสำรวจ Control Loop Performance ในอุตสาหกรรมกระบวนการผลิตหลายรายงาน พบว่า loop จำนวนมากถูกปล่อยไว้ในโหมด Manual หรือ Tune แบบ “เอาตัวรอด” ทั้งที่การปรับจูนใหม่ทำได้ในหนึ่งวัน บทความนี้เจาะลึก PID Tuning ตั้งแต่หลักการจริงของ P-I-D ไปจนถึงวิธีเลือกวิธี Tuning ให้เหมาะกับโรงงานของคุณ P-I-D ทำงานจริงอย่างไร — ไม่ใช่แค่สูตรในตำรา แผนภาพ Control Loop แบบปิด — ค่าวัด (PV) ย้อนกลับมาเทียบกับ Setpoint ตลอดเวลา ความต่างคือ Error ที่ส่งเข้า PID Controller สมการของ PID ในเชิงปฏิบัติคือ Output = Kp×e + Ki×∫e·dt + Kd×(de/dt) โดย e คือ Error (SP − PV) แต่บนเครื่องมือจริงเราไม่คีย์ Ki โดยตรง แต่คีย์ Ti (Integral Time, หน่วยวินาที/นาทีต่อ repeat) และ Td (Derivative Time) แทน — เข้าใจตรงนี้ช่วยกันความเข้าใจผิดตอนตั้งค่าบน DCS หรือ PLC คนละแบรนด์ที่ใช้หน่วยต่างกัน P (Proportional): ตอบสนองทันทีกับ Error ปัจจุบัน — Kp สูงไปทำให้ Valve แกว่งเร็ว ต่ำไปทำให้ช้าและมี Offset I (Integral): สะสม Error ไล่ Offset ให้เหลือศูนย์ — แต่ก็คือต้นเหตุอันดับหนึ่งของการแกว่งช้า (Slow Cycle) เมื่อตั้งเร็วเกินไป D (Derivative): มอง “ความเร็วการเปลี่ยนแปลง” ของ PV ช่วยหน่วงการแกว่งล่วงหน้า — แต่อ่อนไหวต่อ Sensor Noise มาก ใน Process Industry จำนวนมากจึงปิด D หรือตั้งต่ำมาก เปรียบเทียบวิธี Tuning…
Read More
บทวิเคราะห์: Few-Shot Learning กับงานตรวจตำหนิ — เมื่อมีของเสียแค่ 30 ชิ้น ต้องเทรน AI ตรวจคุณภาพอย่างไร

บทวิเคราะห์: Few-Shot Learning กับงานตรวจตำหนิ — เมื่อมีของเสียแค่ 30 ชิ้น ต้องเทรน AI ตรวจคุณภาพอย่างไร

Article
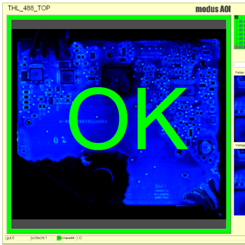
คำถามที่ QA Manager ถามกันทุกโรงงาน: "จะเทรน AI ตรวจตำหนิได้อย่างไร ในเมื่อตัวอย่างของเสียมีแค่ 20-30 ชิ้นจากทั้งปี?" คำถามนี้เคยเป็นปมตายของ AI inspection เพราะ deep learning แบบ supervised ต้องการข้อมูลหลักพันถึงหมื่นภาพต่อ class แต่ปี 2025-2026 สนามวิจัย Few-Shot Learning (FSL) สำหรับงานตรวจตำหนิอุตสาหกรรมเปลี่ยนไปมาก — และตัวเลขที่ตีพิมพ์ล่าสุดบอกว่าอุปสรรค "ข้อมูลน้อย" กำลังถูกทลายทีละชั้น บทวิเคราะห์นี้รวมตัวเลขจากงานวิจัย 5 ชิ้นล่าสุด เพื่อช่วยโรงงานไทยตัดสินใจว่า FSL พร้อมใช้จริงแค่ไหนในปี 2026 และควรเริ่มต้นจากกลยุทธ์ใด ตัวเลขล่าสุดบอกอะไร งานวิจัย (ปี)โจทย์เงื่อนไขผลลัพธ์เด่น TMCNet (2025)Defect segmentation1-shotmIoU 67.8% (FSSD-12), 42.3% (SD-4i) MF-GNN (2025)จำแนกตำหนิเหล็กแผ่น1-shotaccuracy >92% (SEVERSTAL, NEU-DET) RPS-GA (2026)ตรวจตำหนิ PCB10-shotmAP@0.5 จาก 0.086 → 0.299 Meta-YOLO (review 2025)ตำหนิอะลูมิเนียมเย็น30-shotmAP +14.6%, recall 93.6%, 41.9 FPS Attention-FSL (2025)ตำหนิผิวโลหะFew-shotนำทุก baseline ทดสอบ อ่านตารางนี้แบบมีมุม: ที่ 30-shot (รูปของเสีย 30 ใบ) ระบบรัน real-time ได้ 41.9 FPS พร้อม recall 93.6% — นั่นคือระดับที่ใช้หน้างานได้จริง ส่วนที่ 1-shot ผลยังแตกต่างกันตามความยากของ task (classification ทำได้ดีกว่า segmentation ชัดเจน) ภาพจากระบบ Automated Optical Inspection (AOI) — สายพานที่ของเสียหายากมักสะสมภาพ OK นับหมื่น แต่ภาพ defect ไม่ถึง 100 ใบ Few-Shot Learning ออกแบบมาเพื่อสถานการณ์นี้โดยเฉพาะ (ภาพ: Wikimedia Commons) 4 เส้นทางเทคนิคที่งานวิจัยเดินกันจริง 1. Meta-Learning / Prototypical Network แนวคิด: เทรนโมเดลให้ "เก่งการเรียนรู้ไว" โดยฝึกกับหลาย task จำนวนมาก…
Read More
How-to: วางระบบ AutoML ในโรงงาน 6 ขั้นตอน — สร้าง ML Pipeline ได้โดยไม่ต้องมี Data Scientist ประจำโรงงาน

How-to: วางระบบ AutoML ในโรงงาน 6 ขั้นตอน — สร้าง ML Pipeline ได้โดยไม่ต้องมี Data Scientist ประจำโรงงาน

Article
โรงงานไทยจำนวนมากอยากใช้ Machine Learning กับข้อมูล production ที่มีอยู่ — ข้อมูล SCADA ย้อนหลัง 3 ปี, ค่า energy รายชั่วโมง, สถิติ scrap rate รายล็อต — แต่ติดที่ "ไม่มี data scientist ประจำโรงงาน" งานวิจัย review ปี 2025 ใน International Journal of Machine Learning Studies (Quaranta et al.) ระบุว่า AutoML คือแนวทางที่ promising ที่สุดในการลดการพึ่งพา ML professional โดยตรง และตลาด AutoML โลกเติบโต CAGR 44.5% ช่วง 2026-2030 จากมูลค่า 3.34 พันล้านดอลลาร์ในปี 2025 (Technavio) แต่ AutoML ในบริบทโรงงานไม่ได้ "กดปุ่มเดียวแล้วจบ" บทความนี้คือคู่มือ 6 ขั้นตอนติดตั้ง AutoML บนข้อมูล industrial แบบที่ทีมวิศวกรโรงงานทำเองได้จริง ขั้นที่ 1: จัดแนวปัญหาให้ถูกประเภท AutoML ทำงานได้ดีกับปัญหา tabular ล้วน เช่น ทำนาย scrap rate จากพารามิเตอร์กระบวนการ, จำแนกล็อตที่มีความเสี่ยง, พยากรณ์ demand ราย SKU สิ่งที่มัก fail คือโจทย์ที่ยังเป็นภาพหรือ signal ดิบ — อันนั้นต้องแปลงเป็น feature ก่อน (ดูขั้นที่ 3) ตั้ง objective ให้ชัดว่าต้องการ accuracy หรือ recall — งานตรวจจับของเสียควร optimize recall เพราะปล่อยของเสียหลุดแพงกว่า reject ของดี ขั้นที่ 2: เตรียมข้อมูลให้ AutoML กินได้ ข้อมูลโรงงานมี 3 ปัญหาคลาสสิกที่ AutoML แก้ให้ไม่ได้ ต้องแก้เอง: Time alignment — ค่าจาก sensor กับผล QC ไม่ได้อยู่บน…
Read More
Multimodal Sensor Fusion: ลดจุดบอดของ Predictive Maintenance ด้วยการผสาน Vibration + Acoustic + Thermal + SCADA

Multimodal Sensor Fusion: ลดจุดบอดของ Predictive Maintenance ด้วยการผสาน Vibration + Acoustic + Thermal + SCADA

Article
หลายโรงงานที่เริ่มทำ Predictive Maintenance (PdM) มักเริ่มจากสิ่งที่ง่ายที่สุด: ติดเซ็นเซอร์วัดการสั่น (Vibration) ที่มอเตอร์หรือลูกปืน แล้วปล่อยให้ AI ทำนายว่าเครื่องจักรจะพังเมื่อไหร่ แนวทางนี้ได้ผลจริง แต่งานวิจัยช่วง 2025-2026 เริ่มชี้ชัดว่า โมเดลที่ฟัง "เสียงเดียว" กำลังถึงเพดานความแม่นยำ โดยเฉพาะเมื่อระบบผลิตมีหลายโหลด หลายความเร็ว และความผิดปกติหลายชนิดเกิดพร้อมกัน บทความนี้ถอดประสบการณ์จากงานวิจัยล่าสุดด้าน Multimodal Sensor Fusion — การผสานข้อมูลจากหลายเซ็นเซอร์หลายประเภทเข้าสู่โมเดลเดียว — พร้อมตัวเลขเปรียบเทียบว่าการเพิ่มแต่ละ modality ซื้อความแม่นยำเพิ่มได้เท่าไร และโรงงานไทยควรเริ่มจากตรงไหน ทำไม Single-Modality ไม่พอแล้ว: ตัวเลขจากงานวิจัย งานวิจัยปี 2026 ด้าน condition monitoring ลูกปืนกังหันลม (ตีพิมพ์ใน Journal of Electrical Systems ปลายเดือนมกราคม 2026) ได้ทำสิ่งที่โรงงานส่วนใหญ่ยังไม่เคยทำ: การเปรียบเทียบแบบ Ablation Study — ถอด modality ออกทีละตัวเพื่อวัดว่าแต่ละเซ็นเซอร์ "ซื้อ" ความแม่นยำเพิ่มเท่าไร ผลลัพธ์สรุปได้ตามตารางนี้ ชุดข้อมูลที่ใช้เทรนF1-Scoreสิ่งที่ได้เพิ่ม เฉพาะข้อมูล SCADA (โหลด อุณหภูมิ ความเร็ว)84.5%บริบทการทำงาน แต่ไม่เห็นตัวความเสียหาย เฉพาะ Acoustic Emission (คลื่นเสียงความถี่สูง)89.2%เห็นรอยร้าวเริ่มต้นก่อนใคร เฉพาะ Vibration92.8%มาตรฐานเดิมของ PdM Vibration + SCADA94.1%แยกโหลดหนักออกจากความเสียหายได้ Vibration + Acoustic Emission96.3%Synergy เกินผลรวมของแต่ละตัว ทั้ง 4 modality (Vib+AE+Temp+SCADA)98.9%สูงสุด ทนทานต่อทุกสภาวะโหลด จุดที่น่าสนใจที่สุดคือแถว Vibration + AE ที่ได้ 96.3% — สูงกว่าผลรวมเดี่ยวของทั้งสองตัวบวกกันแล้วหารสอง นั่นคือ ความเสริมแรงกัน (Complementarity): Vibration เก่งจับ "การสั่นพ้องเชิงโครงสร้าง" จากความเสียหายที่ลุกลามแล้ว ขณะที่ AE ไวต่อคลื่นความเค้นความถี่สูงที่เกิดตอนรอยร้าว เพิ่งเริ่มก่อตัว — ทำให้ระบบเห็นสัญญาณตั้งแต่ระยะ Incipient Fault ที่ Vibration ยังเงียบ สถาปัตยกรรมที่ใช้: CNN-LSTM Hybrid บน Edge โมเดลในงานวิจัยนี้ไม่ใช่โมเดลมหึมา แต่เป็นสถาปัตยกรรมผสม 1D-CNN + LSTM ที่ออกแบบให้ลง Edge Computing Platform ใน nacelle กังหันลมได้จริง…
Read More