OT Network Traffic Analysis และ Deep Packet Inspection: ตรวจจับพฤติกรรมผิดปกติในเครือข่ายอุตสาหกรรม
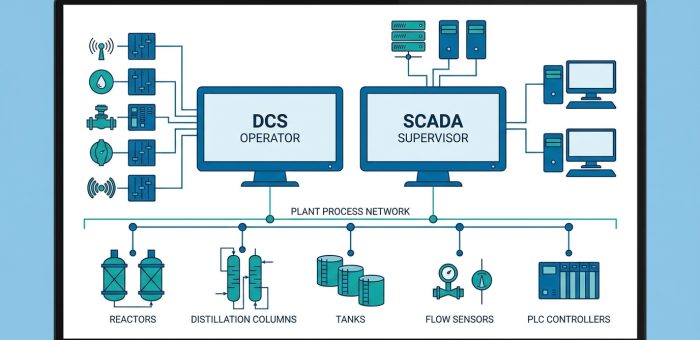
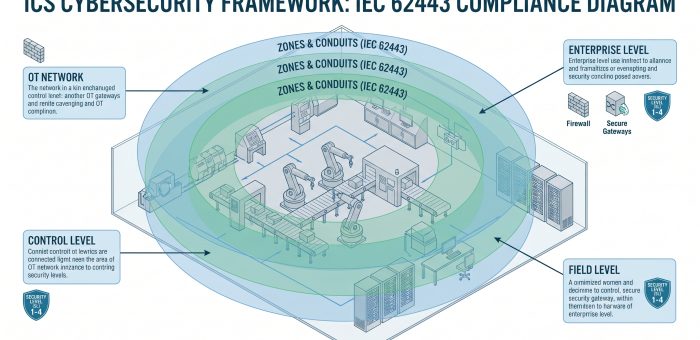
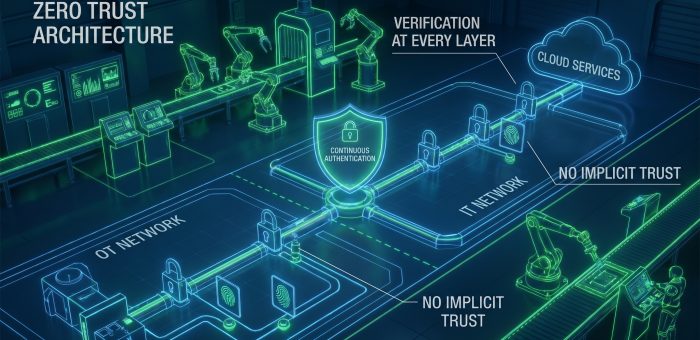
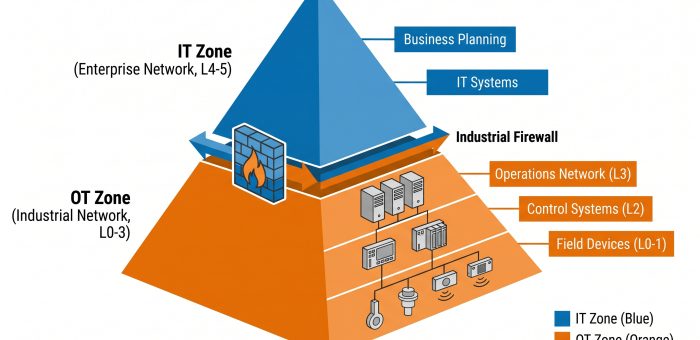
OT Network Traffic Analysis และ Deep Packet Inspection: ตรวจจับพฤติกรรมผิดปกติในเครือข่ายอุตสาหกรรม Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโรงงานอุตสาหกรรมสมัยใหม่ เครือข่าย OT (Operational Technology) เป็นเส้นเลือดใหญ่ที่เชื่อมต่อ PLC, HMI, SCADA Server, RTU และอุปกรณ์อัจฉริยะนับร้อยเข้าด้วยกัน การตรวจสอบ Traffic ที่ไหลผ่านเครือข่ายเหล่านี้จึงเป็นหัวใจของการเฝ้าระวังภัยไซเบอร์ Deep Packet Inspection (DPI) สำหรับ OT ไม่ได้ตรวจแค่ IP Address หรือ Port Number แต่วิเคราะห์เจาะลึกถึงระดับ Industrial Protocol Payload เพื่อตรวจจับพฤติกรรมผิดปกติที่อาจบ่งบอกถึงการบุกรุก DPI ใน OT ต่างจาก IT อย่างไร? ในโลก IT มักตรวจสอบ HTTP, DNS, TLS แต่ใน OT เครือข่ายใช้ Industrial Protocol ที่มีโครงสร้างแตกต่างอย่างสิ้นเชิง: Modbus TCP (Port 502) โปรโตคอลแบบ Request/Response ที่ไม่มี Authentication ใดๆ ทั้งสิ้น ทำให้ง่ายต่อการ Spoof คำสั่ง Read/Write Register DNP3 (Port 20000) ใช้ในสาธารณูปโภคและพลังงาน มี Secure Authentication version แต่หลายโรงงานยังใช้แบบไม่เข้ารหัส S7comm (Port 102) โปรโตคอลสำหรับ S7 PLC ที่มีช่องโหว่หลายจุดในเวอร์ชันเก่า EtherNet/IP (Port 44818) ใช้ CIP (Common Industrial Protocol) ที่มี Mechanism ซับซ้อน OPC…