OPC UA (OPC Unified Architecture): มาตรฐานเปิดที่ทำให้อุปกรณ์ทุกตัวในโรงงานพูดภาษาเดียวกัน

OPC UA (OPC Unified Architecture): มาตรฐานเปิดที่ทำให้อุปกรณ์ทุกตัวในโรงงานพูดภาษาเดียวกัน

Article
ในโรงงานอุตสาหกรรมยุคใหม่ อุปกรณ์ควบคุม พีแอลซี (PLC) เซ็นเซอร์ และระบบ SCADA มักผลิตโดยผู้ผลิตต่างกัน แต่ละระบบใช้โปรโตคอลสื่อสารเป็นของตัวเอง เช่น Modbus, EtherNet/IP, หรือ Profinet ผลคือข้อมูลติดอยู่ใน “เกาะข้อมูล” (Data Silo) ที่แยกจากกัน ทำให้การรวบรวมข้อมูลเพื่อวิเคราะห์หรือเชื่อมต่อสู่ระบบระดับสูง เช่น MES หรือ ERP เป็นเรื่องยากและสิ้นเปลือง OPC UA (OPC Unified Architecture) ถูกพัฒนาขึ้นมาเพื่อแก้ปัญหานี้โดยตรง โดยเป็นมาตรฐานเปิดที่ทำให้อุปกรณ์ทุกตัวในโรงงาน “พูดภาษาเดียวกัน” ได้อย่างปลอดภัยและเป็นอิสระจากแพลตฟอร์ม จาก OPC Classic สู่ OPC UA: ทำไมต้องเปลี่ยน?โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation)โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation) OPC รุ่นแรก (OPC Classic) พัฒนาในปี 1996 อ้างอิงเทคโนโลยี COM/DCOM ของ Windows ทำงานได้เฉพาะบนระบบปฏิบัติการ Windows เท่านั้น มีปัญหาด้านความปลอดภัย เนื่องจากอ้างอิงพอร์ต DCOM ที่เปิดกว้าง และมีปัญหาเรื่อง Firewall Traversal เมื่อส่งข้อมูลข้ามเครือข่าย รวมถึงการกำหนดค่าที่ซับซ้อน OPC UA ที่เริ่มพัฒนาในปี 2008 ออกแบบใหม่ทั้งหมดโดยมีเป้าหมายหลักคือ Platform-Independent (ทำงานบน Windows, Linux, แม้แต่ไมโครคอนโทรลเลอร์ขนาดเล็ก), Service-Oriented Architecture (SOA) และ Built-in Security โดยฝังการเข้ารหัสและการยืนยันตัวตนมาเป็นมาตรฐานตั้งแต่ต้น ไม่ใช่สิ่งที่ต้องเพิ่มทีหลัง หัวใจของ OPC UA: Information Model สิ่งที่ทำให้ OPC UA แตกต่างจากโปรโตคอลสื่อสารทั่วไปคือ Information Model — ไม่ได้ส่งเฉพาะ “ค่า” (value) ของข้อมูลเหมือน Modbus แต่ส่ง ความหมาย (semantic) ของข้อมูลไปด้วย ตัวอย่างเช่น แทนที่จะส่งเพียงตัวเลข 75.3 ที่ไม่รู้ว่าคืออะไร OPC UA จะส่งพร้อมบริบทว่าเป็น “อุณหภูมิที่ตำแหน่ง Reactor-01” หน่วยเป็น “องศาเซลเซียส” ช่วงค่าที่ถูกต้อง 0–150°C และ timestamp ที่แม่นยำ…
Read More

Identity and Access Management (IAM) สำหรับ OT: จัดการสิทธิ์เข้าถึงระบบควบคุมอุตสาหกรรมอย่างมืออาชีพ

Article
Identity and Access Management (IAM) สำหรับ OT: จัดการสิทธิ์เข้าถึงระบบควบคุมอุตสาหกรรมอย่างมืออาชีพ Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) เมื่อวิศวกรควบคุมเข้า login เข้า SCADA system เพื่อเปลี่ยน setpoint ของ reactor — คำถามคือ ใครบ้างที่ควรมีสิทธิ์ทำเช่นนี้? และเมื่อไรที่สิทธิ์นั้นควรถูกเพิกถอน? คำถามเหล่านี้คือหัวใจของ Identity and Access Management (IAM) ในสภาพแวดล้อม OT ในโลก IT ทุกคนคุ้นเคยกับ Active Directory, SSO, MFA และ RBAC แต่ในโลก OT ความเป็นจริงคือ — หลายโรงงานยังใช้ shared account (หลายคนใช้ username/password เดียวกัน) บางแห่งตั้ง password เป็น default (เช่น “admin/admin”) และบางแห่งปล่อยให้ engineer เก็บสิทธิ์ admin ไปตลอดชีพ โดยไม่มีการ audit สถานการณ์เช่นนี้เปิดช่องโหว่ร้ายแรง: หาก account ถูกขโมย ไม่มีทางรู้ว่า “ใคร” ทำ “อะไร” — เพราะทุกคนใช้ account เดียวกัน IAM ที่เหมาะสมจึงไม่ใช่เรื่อง luxury แต่เป็น พื้นฐานความปลอดภัย ของทุกโรงงานอุตสาหกรรม 4 เสาหลักของ IAM ใน OT 1. Identity — รู้จักทุกคนที่เข้าถึงระบบ ทุกบุคคลที่เข้าถึงระบบ OT ต้องมี unique identity — ไม่มีข้อยกเว้น: Internal Staff: Operators, Engineers, Maintenance Technicians, Managers…
Read More

Supply Chain Attack ในอุตสาหกรรม: ภัยคุกคามจากซัพพลายเชนที่วิศวกร OT ต้องรู้และกลยุทธ์ป้องกัน

Article
Supply Chain Attack ในอุตสาหกรรม: ภัยคุกคามจากซัพพลายเชนที่วิศวกร OT ต้องรู้และกลยุทธ์ป้องกัน Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในปี 2020 เหตุการณ์ SolarWinds attack สั่นสะเทือนโลกไอที — hacker แทรก malicious code เข้าไปใน software update ที่ download โดยองค์กรกว่า 18,000 แห่ง รวมถึงหน่วยงานราชการสหรัฐฯ แต่สิ่งที่หลายคนมองข้ามคือ โรงงานอุตสาหกรรมก็เผชิญภัยคุกคามแบบเดียวกัน — และมักรุนแรงกว่า Supply Chain Attack ในบริบท OT หมายถึงการโจมตีผ่านช่องทางที่เชื่อถือได้: software update จาก vendor, firmware ของ PLC, third-party integration module, หรือแม้แต่ contractor laptop ที่เสียบเข้าเครือข่ายโรงงาน การโจมตีแบบนี้ข้าม perimeter defense ได้ทั้งหมด เพราะ attacker “เดินเข้าประตูหน้า” ในฐานะผู้ที่ได้รับความไว้วางใจ ประเภทของ Supply Chain Attack ใน OT ภัยคุกคามจากซัพพลายเชนมีหลายรูปแบบ แต่ละแบบมี vector และผลกระทบที่ต่างกัน: Software Supply Chain Compromise: attacker แทรก malicious code ใน software update ของ SCADA, HMI, หรือ Engineering Tool เช่น การฝัง backdoor ใน configuration software ที่ทุกโรงงานต้อง download Hardware Tampering: แก้ไข firmware ของ PLC, RTU หรือ…
Read More

OT Security Patch Management: ทำไมอัปเดตระบบโรงงานยากกว่า IT และกลยุทธ์แก้แบบมืออาชีพ

Article
OT Security Patch Management: ทำไมอัปเดตระบบโรงงานยากกว่า IT และกลยุทธ์แก้แบบมืออาชีพ Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโลก IT การ patch ระบบเป็นเรื่องปกติ — แค่กด “Update” รอสักครู่ รีสตาร์ทเครื่อง แล้วกลับมาทำงานต่อ แต่ในโลก OT (Operational Technology) เรื่องนี้ซับซ้อนกว่ามาก การอัปเดต firmware ของ PLC หรือ SCADA Server อาจหมายถึงการหยุดสายการผลิต ความเสี่ยงที่ระบบจะทำงานผิดพลาด และผลกระทบทางการเงินที่อาจสูงถึง $250,000 ต่อชั่วโมง สำหรับโรงงานขนาดใหญ่ บทความนี้จะเจาะลึกทุกมิติของ OT Patch Management — ตั้งแต่ความท้าทายเฉพาะของระบบอุตสาหกรรม ไปจนถึงกลยุทธ์ที่พิสูจน์แล้วว่าใช้ได้จริงในสนาม ความท้าทาย 5 ด้านของ OT Patch Management การจัดการ patch ในสภาพแวดล้อม OT ไม่ใช่แค่ “กดอัปเดต” แต่มีอุปสรรคที่ซ่อนอยู่หลายชั้น: Availability First: ใน IT ลำดับความสำคัญคือ Confidentiality → Integrity → Availability (CIA) แต่ใน OT กลับกัน — Availability คืออันดับ 1 ระบบห้ามหยุดทำงานเด็ดขาด การ patch ที่ต้องรีบูตจึงต้องวางแผนเป็นเดือน Lifecycle ยาวนาน: อุปกรณ์ OT ใช้งานเฉลี่ย 15-25 ปี เทียบกับ IT ที่เปลี่ยนทุก 3-5 ปี อุปกรณ์หลายตัวไม่มี mechanism สำหรับอัปเดต หรือผู้ผลิตเลิกสนับสนุนไปแล้ว Vendor Lock-in: ระบบ DCS, PLC, และ HMI มักผูกกับ…
Read More
OT Cybersecurity by Design: ฝังความปลอดภัยตั้งแต่ขั้นออกแบบระบบอัตโนมัติ

OT Cybersecurity by Design: ฝังความปลอดภัยตั้งแต่ขั้นออกแบบระบบอัตโนมัติ

Article
OT Cybersecurity by Design: ฝังความปลอดภัยตั้งแต่ขั้นออกแบบระบบอัตโนมัติ — ไม่ใช่แก้ทีหลัง พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) ในปี 2026 ข่าวด้านความปลอดภัยที่น่าตกใจคือ — เพียง 19% ของผู้ผลิตวางแผนลงทุนด้าน Cybersecurity ท่ามกลางการลงทุนในโปรเจกต์ Automation ใหม่ถึง 56% (จาก IIoT World, มีนาคม 2026) ตัวเลขนี้สะท้อนว่าอุตสาหกรรมยังมอง Cybersecurity เป็น “ขั้นตอนท้ายๆ” ไม่ใช่ส่วนหนึ่งของการออกแบบ สถิติที่น่ากังวล: จากข้อมูลในปี 2026 พบว่า เครื่องมือพกพา (Removable Media) ยังเป็นช่องโหว่อันดับต้นๆ ของ OT — มีกรณีพนักงานเสียบสายชาร์จโทรศัพท์เข้ากับ HMI แล้วเชื่อมต่อ Tethering ให้เครือข่ายโรงงานโดยไม่ตั้งใจ OT Security by Design คืออะไร? OT Cybersecurity by Design คือแนวคิดที่ฝังความปลอดภัยเข้าไปในทุกขั้นตอนของระบบอัตโนมัติ ตั้งแต่ขั้น Specification (กำหนดความต้องการ) ไม่ใช่รอจนติดตั้งเสร็จแล้วค่อยมาใส่ Firewall หรือ Anti-Virus เปรียบเหมือนการสร้างบ้าน — ถ้าออกแบบระบบรักษาความปลอดภัยตั้งแต่แปลน จะได้กล้องวงจรปิด ประตูรักษาความปลอดภัย และระบบสัญญาณไฟแนบเนียนกับสถาปัตยกรรม แต่ถ้ารอบ้านสร้างเสร็จก่อน จะต้องเจาะเพดาน สายไฟรก และยิ่งแก้ยิ่งเปราะ เปรียบเทียบ: Bolt-on Security vs Security by Design มิติ Bolt-on Security (แบบเดิม) Security by Design (แนะนำ) เริ่มต้น หลังติดตั้งระบบเสร็จ ตั้งแต่ขั้น Specification ต้นทุน สูงกว่า 3-5 เท่า (ย้อนกลับแก้) ต่ำกว่าในระยะยาว ประสิทธิภาพ มีช่องว่างระหว่างระบบ ผสานกับระบบอย่างแนบเนียน การบำรุงรักษา ซับซ้อน หลาย Component รวมศูนย์ จัดการง่าย ช่องโหว่ มักมี Blind Spot ครอบคลุมทุก Layer มาตรฐาน ยากที่จะ…
Read More
USB และ Removable Media Threat ใน OT: ช่องโหว่ความปลอดภัยที่ถูกมองข้ามในโรงงานอุตสาหกรรม

USB และ Removable Media Threat ใน OT: ช่องโหว่ความปลอดภัยที่ถูกมองข้ามในโรงงานอุตสาหกรรม

Article
USB และ Removable Media Threat ใน OT Environment: ช่องโหว่ความปลอดภัยที่ถูกมองข้ามในโรงงานอุตสาหกรรม พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) เมื่อพูดถึงความปลอดภัยทางไซเบอร์ในโรงงานอุตสาหกรรม สิ่งที่หลายองค์กรมองข้ามคือ ภัยคุกคามจาก USB และ Removable Media ทางกายภาพ ทั้งที่ในความเป็นจริง การโจมตีผ่าน USB เป็นหนึ่งในเวกเตอร์ที่อันตรายที่สุด เพราะมันข้าม Boundary ของ Network Security ทุกชั้น ไม่ว่าจะตั้ง Firewall กี่ชั้นก็ตาม ทำไม USB ถึงอันตรายใน OT? ในสภาพแวดล้อม OT อุปกรณ์จำนวนมากยังคงใช้ระบบปฏิบัติการเก่า เช่น Windows XP, Windows 7 หรือแม้กระทั่ง Embedded OS ที่ไม่มี Mechanism ป้องกัน USB ภัยคุกคามที่พบบ่อย: Malware via USB เช่น Stuxnet (2010) ที่ใช้ USB เป็น Vector เข้าสู่ Air-gapped Network ของโรงงานนิวเคลียร์ ทำลาย Centrifuge กว่า 1,000 ตัว BadUSB / USB Spoofing อุปกรณ์ USB ที่ปลอมตัวเป็น Keyboard (HID Attack) เพื่อพิมพ์คำสั่งร้ายแรงโดยอัตโนมัติ โดย OS จะมองว่าเป็น Keyboard ปกติ ไม่สามารถป้องกันได้ด้วย Anti-virus USB Killer อุปกรณ์ที่จ่ายไฟฟ้าแรงสูง (220V+) เข้าสู่ Port USB เพื่อเผาทำลาย Hardware ของ HMI หรือ Engineering Workstation Data Exfiltration พนักงานหรือผู้บุกรุกใช้ USB ดึงข้อมูลสำคัญ เช่น PLC Program, SCADA Configuration ออกจากโรงงาน ข้อมูลน่าตกใจ: จากการสำรวจของ…
Read More
Industrial Honeypot และ Deception Technology: กับดักไซเบอร์อัจฉริยะที่ล่อและเฝ้าระวังผู้บุกรุกในโรงงานอุตสาหกรรม

Industrial Honeypot และ Deception Technology: กับดักไซเบอร์อัจฉริยะที่ล่อและเฝ้าระวังผู้บุกรุกในโรงงานอุตสาหกรรม

Article
Industrial Honeypot และ Deception Technology: กับดักไซเบอร์อัจฉริยะที่ล่อและเฝ้าระวังผู้บุกรุกในโรงงานอุตสาหกรรม Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในยุคที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนมากขึ้นทุกวัน การป้องกันแบบดั้งเดิมที่รอให้เกิดการโจมตีก่อนแล้วจึงตอบโต้ อาจไม่เพียงพออีกต่อไป Deception Technology หรือเทคโนโลยีหลอกล่อ จึงกลายเป็นกลยุทธ์ที่สำคัญในการรักษาความปลอดภัยให้กับระบบ OT (Operational Technology) ของโรงงานอุตสาหกรรม Industrial Honeypot คืออะไร? Industrial Honeypot คือระบบหลอก (Decoy) ที่จำลองทั้งฮาร์ดแวร์ ซอฟต์แวร์ และพฤติกรรมของอุปกรณ์อุตสาหกรรมจริง เช่น PLC, HMI, SCADA Server หรือ RTU เพื่อล่อให้ผู้โจมตีเข้ามาสัมผัส โดยที่ระบบการผลิตจริงไม่ได้รับผลกระทบใดๆ ทั้งสิ้น Honeypot ที่ออกแบบมาสำหรับสภาพแวดล้อม OT จะต่างจาก IT Honeypot ทั่วไป เพราะต้องจำลอง Industrial Protocol อย่าง Modbus TCP (Port 502), DNP3 (Port 20000), S7comm (Port 102), และ EtherNet/IP (Port 44818) รวมถึงพฤติกรรมการทำงานของอุปกรณ์ที่สมจริง เช่น ค่า Register ที่เปลี่ยนแปลงตาม Logic ที่ตั้งไว้ ประเภทของ Honeypot ในสภาพแวดล้อม OT ประเภท ระดับความซับซ้อน ฟีเจอร์หลัก Use Case Low-Interaction ต่ำ จำลอง Service Port, Banner Response ตรวจจับ Scan, Reconnaissance Medium-Interaction กลาง จำลอง Protocol Response, Register Map ตรวจจับ Exploit, Malware High-Interaction สูง Full OS…
Read More
Industrial Router และ Edge Gateway: โครงสร้างเครือข่ายที่เชื่อมโยง Smart Factory ยุคใหม่

Industrial Router และ Edge Gateway: โครงสร้างเครือข่ายที่เชื่อมโยง Smart Factory ยุคใหม่

Article
📊 Market Insight 2026: ตลาด Industrial Router ทั่วโลกมีมูลค่ากว่า 3 พันล้านเหรียญสหรัฐ และคาดว่าจะเติบโตต่อเนื่องถึงปี 2031 ขับเคลื่อนด้วยความต้องการ Operational Efficiency และ Data-Driven Decision Making ในโรงงานอุตสาหกรรม Industrial Router คืออะไร? ทำไมโรงงานต้องใช้โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation)โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation) Industrial Router หรือ Industrial Gateway คืออุปกรณ์เครือข่ายที่ออกแบบมาสำหรับสภาพแวดล้อมอุตสาหกรรมโดยเฉพาะ ทำหน้าที่เชื่อมต่ออุปกรณ์ IoT, PLC, Sensor และเครื่องจักรต่างๆ ภายในโรงงานเข้ากับระบบ IT และ Cloud Platform ต่างจาก Router ทั่วไปตรงที่ Industrial Router ต้องทนสภาพแวดล้อมที่รุนแรง เช่น อุณหภูมิสูง (-40°C ถึง +75°C), ความสั่นสะเทือน, ฝุ่น, ความชื้น และสัญญาณรบกวนทางแม่เหล็กไฟฟ้า (EMI) ที่พบได้ทั่วไปในโรงงานอุตสาหกรรม Industrial Router vs Consumer Router คุณสมบัติ Consumer Router Industrial Router Operating Temp 0°C ถึง 40°C -40°C ถึง +75°C MTBF ~50,000 ชั่วโมง 200,000+ ชั่วโมง Power Input AC 220V เท่านั้น DC 12-48V, Redundant Power DIN Rail Mount ไม่รองรับ รองรับ ✓ Protocol Support TCP/IP, WiFi Modbus, OPC UA, MQTT, Profinet, EtherCAT VPN / Security พื้นฐาน IPSec, WireGuard, Firewall, IEC 62443 Cellular (4G/5G) บางรุ่น Built-in…
Read More
IEC 62443: มาตรฐานความปลอดภัย OT ที่วิศวกรระบบควบคุมต้องรู้

IEC 62443: มาตรฐานความปลอดภัย OT ที่วิศวกรระบบควบคุมต้องรู้

Article
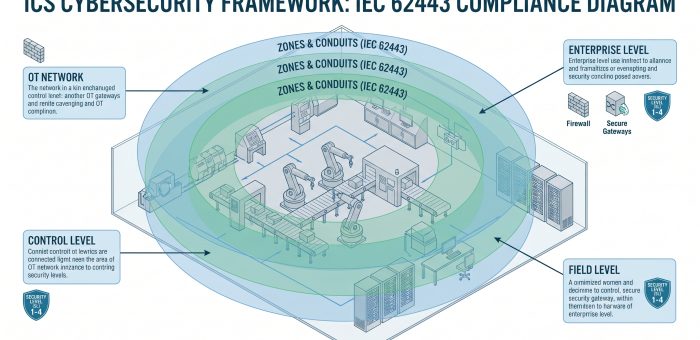
IEC 62443 คืออะไร? ทำไมโรงงานอุตสาหกรรมถึงต้องใส่ใจพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) ในยุคที่ระบบ OT (Operational Technology) ถูกเชื่อมต่อเข้าสู่เครือข่าย IT มากขึ้นเรื่อยๆ ความเสี่ยงด้านความปลอดภัยทางไซเบอร์ก็สูงขึ้นตามไปด้วย IEC 62443 คือชุดมาตรฐานสากลที่ออกแบบมาเพื่อปกป้องระบบควบคุมอุตสาหกรรม (Industrial Automation and Control Systems – IACS) โดยเฉพาะ ไม่ใช่แค่แนวทางทั่วไป แต่เป็น framework ที่มีโครงสร้างชัดเจน สามารถนำไป implement ได้จริงในโรงงาน มาตรฐานนี้พัฒนาโดย ISA99 Committee และถูกนำไปรับรองโดย IEC (International Electrotechnical Commission) ทำให้ได้รับการยอมรับในระดับสากล ปัจจุบันหลายประเทศในยุโรปและอเมริกาเหนือเริ่มบังคับใช้ในอุตสาหกรรมที่สำคัญ เช่น พลังงาน น้ำ และยานยนต์ โครงสร้าง IEC 62443: 4 ส่วนหลักที่ต้องรู้ มาตรฐาน IEC 62443 แบ่งออกเป็น 4 ส่วนหลัก แต่ละส่วนมีหน้าที่แตกต่างกัน: ส่วน หมวด เนื้อหาหลัก กลุ่มเป้าหมาย ส่วน 1 General แนวคิด คำศัพท์ โมเดล และแนวทางทั่วไป ทุกคนที่เกี่ยวข้อง ส่วน 2 Policy & Procedure โปรแกรมบริหารความปลอดภัยสำหรับ IACS Management, Asset Owner ส่วน 3 System ข้อกำหนดทางเทคนิคสำหรับระบบ (Security Levels, Zones) System Integrator, Engineer ส่วน 4 Component ข้อกำหนดสำหรับอุปกรณ์และ component แต่ละตัว Vendor, Manufacturer Security Level (SL): 4 ระดับความปลอดภัย แกนกลางของ IEC 62443 คือ Security Level (SL) ที่จัดแบ่งระดับความปลอดภัยเป็น 4 ระดับ: SL 1 — Casual/Accidental: ป้องกันการโจมตีแบบไม่ได้ตั้งใจหรือสุ่ม เช่น พนักงานเข้าผิดระบบ เหมาะสำหรับกระบวนการที่ไม่วิกฤต SL 2 — Simple…
Read More