Federated Learning ในอุตสาหกรรม: AI แบบไม่ต้องส่งข้อมูลออกนอกโรงงาน

Federated Learning ในอุตสาหกรรม: AI แบบไม่ต้องส่งข้อมูลออกนอกโรงงาน

Article
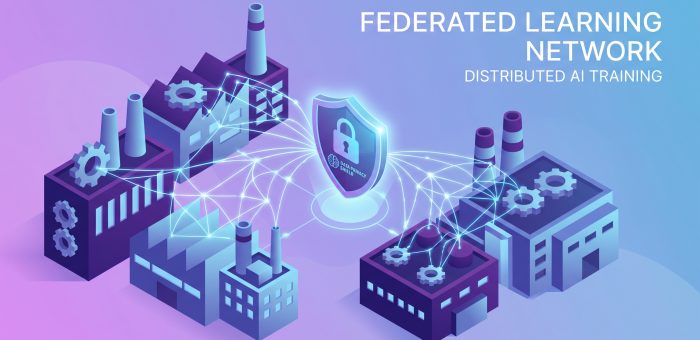
Federated Learning คืออะไร? และทำไมโรงงานถึงต้องรู้? หนึ่งในความท้าทายที่ใหญ่ที่สุดในการนำ AI มาใช้ในโรงงานอุตสาหกรรมคือ “ไม่อยากส่งข้อมูลออกนอกโรงงาน” — ไม่ว่าจะเป็นข้อมูลการผลิต, สูตรการผลิต, พารามิเตอร์เครื่องจักร, หรือข้อมูลลูกค้า ล้วนเป็นความลับทางการค้า (Trade Secret) ที่ไม่ควรส่งไปยัง Cloud ของผู้ให้บริการ AI Federated Learning (FL) คือเทคนิค Machine Learning ที่อนุญาตให้ ฝึกโมเดล AI โดยไม่ต้องย้ายข้อมูลออกจากแหล่งกำเนิด — โรงงานแต่ละแห่งฝึกโมเดลจากข้อมูลของตัวเอง แล้วส่งเฉพาะ “น้ำหนักของโมเดล” (Model Weights/Gradients) ไปรวมกันที่ Central Server ทำให้ได้โมเดลที่แม่นยำกว่า โดยข้อมูลดิบไม่เคยออกจากโรงงาน 💡 Analogy: ลองจินตนาการว่าแต่ละโรงงานคือ “นักเรียน” ที่เรียนหนังสือจากหนังสือของตัวเอง (ข้อมูล) แล้วส่งเฉพาะ “สรุปความรู้” (Model Weights) ไปให้ครู (Central Server) รวมสรุปจากทุกคนเป็น “ความรู้ร่วม” — โดยไม่มีใครเห็นหนังสือของใคร ทำไม Federated Learning ถึงสำคัญสำหรับอุตสาหกรรม? 1. ปกป้องข้อมูลลับทางการค้า โรงงานผลิตชิ้นส่วนยานยนต์, อิเล็กทรอนิกส์, หรืออาหาร — ข้อมูลสูตรการผลิต, พารามิเตอร์เครื่องจักร, อัตราการผลิต ล้วนเป็นความลับทางการคารที่เสียหายได้หลายล้านบาทหากรั่วไหว FL ช่วยให้ฝึก AI โดย ข้อมูลดิบไม่เคยออกจากโรงงาน 2. ละเว้นข้อกังวลด้าน GDPR / PDPA กฎหมายคุ้มครองข้อมูลส่วนบุคคล (GDPR ในยุโรป, PDPA ในไทย) จำกัดการส่งข้อมูลข้ามพรมแดน FL ช่วยให้ ข้อมูลยังอยู่ในประเทศ โดยส่งเฉพาะ Model Updates เท่านั้น 3. รวมความรู้จากหลายโรงงาน บริษัทที่มีโรงงานหลายแห่ง หรือกลุ่มอุตสาหกรรมที่ต้องการร่วมมือกัน — สามารถฝึกโมเดล AI ร่วมกันได้ โดยข้อมูลของแต่ละโรงงาน ไม่ถูกแบ่งปันกัน 4. ใช้ประโยชน์จาก Edge Computing FL ทำงานได้ดีบน Edge Device — สามารถฝึกโมเดลบน Edge GPU ที่วางอยู่ในโรงงานโดยตรง ลด Latency และลดความจำเป็นในการเชื่อมต่อ Internet ตลอดเวลา ตารางเปรียบเทียบ: Centralized ML vs Federated Learning ประเภท…
Read More
Modbus ในยุค Industry 4.0: โปรโตคอลเก่าแก่ที่ยังคงเป็นกระดูกสันหลังของระบบอัตโนมัติ

Modbus ในยุค Industry 4.0: โปรโตคอลเก่าแก่ที่ยังคงเป็นกระดูกสันหลังของระบบอัตโนมัติ

Article
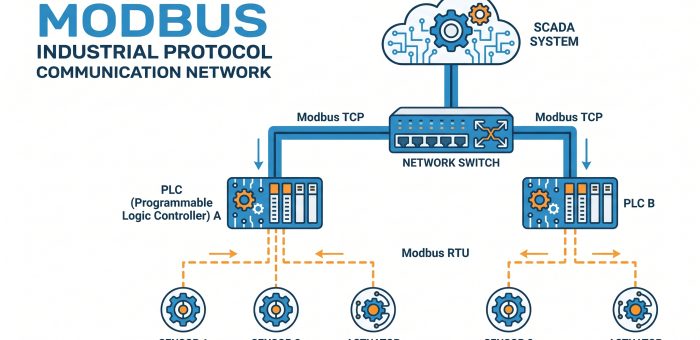
ในโลกของระบบอัตโนมัติอุตสาหกรรม Modbus ถือเป็นหนึ่งในโปรโตคอลสื่อสารที่เก่าแก่ที่สุดที่ยังคงใช้งานอย่างแพร่หลายในปัจจุบัน ถูกพัฒนาโดย Modicon (ปัจจุบันคือ ผู้ผลิตระบบไฟฟ้าและอัตโนมัติ Electric) เมื่อปี 1979 เพื่อใช้สื่อสารระหว่าง PLC กับอุปกรณ์ต่างๆ ในระบบควบคุม แม้จะมีอายุกว่า 45 ปี แต่ Modbus ยังคงเป็นกระดูกสันหลังของการสื่อสารในโรงงานอุตสาหกรรมทั่วโลก Modbus คืออะไร? ทำไมถึงยังใช้ในยุค Industry 4.0 Modbus เป็นโปรโตคอลแบบ Master-Slave (หรือ Client-Server ในเวอร์ชันใหม่) ที่ออกแบบมาเพื่อการสื่อสารแบบง่าย ต้นทุนต่ำ และเปิดกว้าง (Open Protocol) ไม่มีค่าลิขสิทธิ์ ทำให้ผู้ผลิตอุปกรณ์ทุกรายสามารถนำไปใช้งานได้โดยไม่ต้องจ่ายค่า Fee นี่คือเหตุผลหลักที่ทำให้ Modbus กลายเป็นมาตรฐาน de facto ในอุตสาหกรรม รูปแบบของ Modbus ที่ใช้กันทั่วไป Modbus มี 3 รูปแบบหลักที่ยังคงใช้งานในปัจจุบัน แต่ละรูปแบบมีข้อดีและข้อจำกัดที่แตกต่างกัน: Modbus RTU (Remote Terminal Unit) — สื่อสารผ่าน Serial Port แบบ RS-232 หรือ RS-485 ใช้ Binary Encoding มีความเร็วสูงสุด 115,200 bps เหมาะสำหรับระยะทางไกลสูงสุด 1,200 เมตร (RS-485) Modbus ASCII — สื่อสารผ่าน Serial เช่นกัน แต่ใช้ ASCII Character ทำให้อ่านได้ง่ายกว่าแต่ช้ากว่า RTU ประมาณ 2 เท่า ปัจจุบันใช้น้อยมาก Modbus TCP — สื่อสารผ่าน TCP/IP Network รับส่งข้อมูลผ่าน Port 502 รองรับความเร็วสูงและสามารถเชื่อมต่อกับระบบ IT ได้โดยตรง ตารางเปรียบเทียบ Modbus RTU vs Modbus TCP Feature Modbus RTU Modbus TCP Physical Layer RS-232 / RS-485 Ethernet (TCP/IP) ความเร็วสูงสุด 115,200 bps 100 Mbps+ (ขึ้นกับเครือข่าย) ระยะสูงสุด 1,200 m…
Read More
Case Study: IIoT ในอุตสาหกรรมอาหารไทย — จากฟาร์มสู่โต๊ะอาหารด้วยข้อมูลเชื่อมโยง

Case Study: IIoT ในอุตสาหกรรมอาหารไทย — จากฟาร์มสู่โต๊ะอาหารด้วยข้อมูลเชื่อมโยง

Article
อุตสาหกรรมอาหารไทย: ทำไม IIoT ถึงสำคัญพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) ประเทศไทยเป็นหนึ่งในผู้ส่งออกสินค้าเกษตรและอาหารรายใหญ่ของโลก มีมูลค่าการส่งออกกว่า 1.5 ล้านล้านบาทต่อปี อุตสาหกรรมอาหารไทยต้องเผชิญความท้าทายหลายประการ: มาตรฐานความปลอดภัยอาหารระดับสากล (HACCP, GFSI, BRC), การควบคุมอุณหภูมิตลอดห่วงโซ่ (Cold Chain), และการตรวจย้อนกลับ (Traceability) ที่ตลาดต่างประเทศต้องการมากขึ้นทุกปี Industrial IoT (IIoT) ได้เข้ามาเป็นกุญแจสำคัญในการแก้ปัญหาเหล่านี้ โดยเชื่อมต่อเซ็นเซอร์, ระบบควบคุม, และแพลตฟอร์มข้อมูลเข้าด้วยกัน ทำให้ทุกขั้นตอนของการผลิต — ตั้งแต่วัตถุดิบจนถึงสินค้าสำเร็จรูป — มีข้อมูลที่ ตรวจสอบย้อนได้, รับประกันคุณภาพ, และเพิ่มประสิทธิภาพ การประยุกต์ใช้ IIoT ในอุตสาหกรรมอาหารไทย: 4 เสาหลัก 1. Cold Chain Monitoring & Management การควบคุมอุณหภูมิเป็นหัวใจของอุตสาหกรรมอาหาร — โดยเฉพาะอาหารทะเล, ผลไม้สด, และเนื้อสัตว์ IIoT Sensors ช่วย: ติดตามอุณหภูมิและความชื้น Real-time ตลอด 24 ชั่วโมง ในทุกจุด: ห้องเย็น, รถขนส่ง, ตู้แช่โชว์ แจ้งเตือนทันที (Alert) เมื่ออุณหภูมิเกินเกณฑ์ ผ่าน Line Notify, SMS หรือ Dashboard บันทึกข้อมูลอัตโนมัติสำหรับการตรวจสอบ HACCP และ FDA ลด Product Loss จาก Cold Chain Failure ได้ 40-60% 2. HACCP Automation & Compliance HACCP (Hazard Analysis and Critical Control Points) เป็นมาตรฐานที่บังคับสำหรับอุตสาหกรรมอาหาร แทนที่จะบันทึกข้อมูลด้วยมือบนกระดาษ IIoT ช่วย: วัดค่า CCP (Critical Control Point) อัตโนมัติ: อุณหภูมิ, pH, Aw (Water Activity), Metal Detection สร้าง Log อัตโนมัติที่ Tamper-proof สำหรับการ Audit ลดเวลาเตรียมเอกสาร Audit จาก 2-3…
Read More
IEC 62443: มาตรฐานความปลอดภัย OT ที่วิศวกรระบบควบคุมต้องรู้

IEC 62443: มาตรฐานความปลอดภัย OT ที่วิศวกรระบบควบคุมต้องรู้

Article
IEC 62443 คืออะไร? ทำไมโรงงานอุตสาหกรรมถึงต้องใส่ใจพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) ในยุคที่ระบบ OT (Operational Technology) ถูกเชื่อมต่อเข้าสู่เครือข่าย IT มากขึ้นเรื่อยๆ ความเสี่ยงด้านความปลอดภัยทางไซเบอร์ก็สูงขึ้นตามไปด้วย IEC 62443 คือชุดมาตรฐานสากลที่ออกแบบมาเพื่อปกป้องระบบควบคุมอุตสาหกรรม (Industrial Automation and Control Systems – IACS) โดยเฉพาะ ไม่ใช่แค่แนวทางทั่วไป แต่เป็น framework ที่มีโครงสร้างชัดเจน สามารถนำไป implement ได้จริงในโรงงาน มาตรฐานนี้พัฒนาโดย ISA99 Committee และถูกนำไปรับรองโดย IEC (International Electrotechnical Commission) ทำให้ได้รับการยอมรับในระดับสากล ปัจจุบันหลายประเทศในยุโรปและอเมริกาเหนือเริ่มบังคับใช้ในอุตสาหกรรมที่สำคัญ เช่น พลังงาน น้ำ และยานยนต์ โครงสร้าง IEC 62443: 4 ส่วนหลักที่ต้องรู้ มาตรฐาน IEC 62443 แบ่งออกเป็น 4 ส่วนหลัก แต่ละส่วนมีหน้าที่แตกต่างกัน: ส่วน หมวด เนื้อหาหลัก กลุ่มเป้าหมาย ส่วน 1 General แนวคิด คำศัพท์ โมเดล และแนวทางทั่วไป ทุกคนที่เกี่ยวข้อง ส่วน 2 Policy & Procedure โปรแกรมบริหารความปลอดภัยสำหรับ IACS Management, Asset Owner ส่วน 3 System ข้อกำหนดทางเทคนิคสำหรับระบบ (Security Levels, Zones) System Integrator, Engineer ส่วน 4 Component ข้อกำหนดสำหรับอุปกรณ์และ component แต่ละตัว Vendor, Manufacturer Security Level (SL): 4 ระดับความปลอดภัย แกนกลางของ IEC 62443 คือ Security Level (SL) ที่จัดแบ่งระดับความปลอดภัยเป็น 4 ระดับ: SL 1 — Casual/Accidental: ป้องกันการโจมตีแบบไม่ได้ตั้งใจหรือสุ่ม เช่น พนักงานเข้าผิดระบบ เหมาะสำหรับกระบวนการที่ไม่วิกฤต SL 2 — Simple…
Read More
Network Segmentation สำหรับโรงงานอุตสาหกรรม: แยก IT-OT อย่างไรให้ปลอดภัย

Network Segmentation สำหรับโรงงานอุตสาหกรรม: แยก IT-OT อย่างไรให้ปลอดภัย

Article
ทำไม Network Segmentation ถึงสำคัญสำหรับโรงงานอุตสาหกรรมพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) ในอดีต ระบบ OT (Operational Technology) ทำงานแยกจากระบบ IT โดยสมบูรณ์ — ไม่มีการเชื่อมต่อ ไม่มีช่องทางเข้าจากภายนอก ความปลอดภัยขึ้นอยู่กับ “Air Gap” แต่ในยุค Industry 4.0 ที่ทุกอย่างต้องเชื่อมต่อกัน ไม่ว่าจะเป็น SCADA ส่งข้อมูลไป Cloud, ERP ดึง OEE จาก MES หรือวิศวกร Remote Access เข้าไปแก้ไข PLC — Air Gap ก็ไม่มีอีกต่อไปแล้ว Network Segmentation คือการแบ่งเครือข่ายออกเป็นส่วนๆ (Segment) แยกจากกันด้วย Firewall หรือ Security Gateway เพื่อจำกัดการกระจายของการโจมตี หาก Segment หนึ่งถูกบุก ผู้โจมตีจะไม่สามารถเคลื่อนย้ายไปยัง Segment อื่นได้ง่าย ⚡ ตัวอย่างจริง: เหตุการณ์ WannaCry (2017) ทำให้ Nissan ต้องหยุดผลิตที่โรงงานในสหราชอาณาจักร หากมี Network Segmentation ที่ดีพอ มัลแวร์จะไม่สามารถแพร่จากเครือข่ายออฟฟิศไปยังระบบควบคุมการผลิตได้ Purdue Model: โมเดลมาตรฐานสำหรับ Industrial Network Purdue Enterprise Reference Architecture (PERA) เป็นโมเดลที่ใช้กันทั่วไปในการออกแบบเครือข่ายโรงงาน แบ่งเป็น Layers ดังนี้: Layer ชื่อ อุปกรณ์/ระบบ ตัวอย่าง Level 5 Enterprise Network ERP, Email, Web SAP, Office 365 Level 4 Site Business Planning MES, CMMS Wonderware MES, SAP MII Level 3 Site Operations SCADA, HMI, Historian WinCC, Ignition, OSIsoft PI Level 2 Supervisory Control…
Read More
Zero Trust Architecture สำหรับ OT: ยุติแนวคิด Trust แบบเดิมในโรงงานอัจฉริยะ

Zero Trust Architecture สำหรับ OT: ยุติแนวคิด Trust แบบเดิมในโรงงานอัจฉริยะ

Article
Zero Trust คืออะไร? และทำไมถึงเกี่ยวข้องกับโรงงานอุตสาหกรรมพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) “Never trust, always verify” — นี่คือปรัชญาหลักของ Zero Trust Architecture (ZTA) ที่พลิกโฉมแนวคิดด้านความปลอดภัยแบบดั้งเดิม ในอดีต เครือข่ายทำงานบนหลักการ “Trust but Verify” คือเชื่อถือทุกอย่างที่อยู่ในเครือข่ายภายใน (perimeter-based security) แต่ Zero Trust บอกว่า ไม่มีอะไรที่ไว้วางใจได้โดยอัตโนมัติ ไม่ว่าจะอยู่ในหรือนอกเครือข่าย สำหรับโรงงานอุตสาหกรรม Zero Trust มีความสำคัญเป็นพิเศษ เพราะ: อุปกรณ์ IoT จำนวนมากเชื่อมต่อเข้ามาในเครือข่าย — ทำให้ perimeter ขยายใหญ่เกินจะควบคุม Remote Access กลายเป็นเรื่องปกติ — vendor, engineer เข้าถึงระบบจากที่ไหนก็ได้ IT/OT Convergence — การรวมเครือข่ายสองโลกเข้าด้วยกันเพิ่มจุดเสี่ยง Supply chain attack — อุปกรณ์หรือซอฟต์แวร์จาก third-party อาจมีช่องโหว่ หลักการ 5 ข้อของ Zero Trust สำหรับ OT หลักการ คำอธิบาย ตัวอย่างในโรงงาน 1. Verify Explicitly ตรวจสอบทุกครั้ง ไม่วางใจอะไรโดยอัตโนมัติ ทุกครั้งที่วิศวกรเชื่อมต่อ HMI ต้องผ่าน MFA 2. Least Privilege ให้สิทธิ์เท่าที่จำเป็น ไม่มากกว่านั้น Operator ดูได้อย่างเดียว ห้ามแก้ไข setpoint 3. Assume Breach สมมติว่าถูกบุกแล้ว ออกแบบให้จำกัดความเสียหาย Micro-segmentation ทุก PLC แยกจากกัน 4. Micro-segmentation แบ่งเครือข่ายเล็กที่สุดเท่าที่เป็นไปได้ PLC แต่ละตัว หรือ cell แต่ละ cell แยก zone 5. Continuous Monitoring ตรวจสอบพฤติกรรมตลอดเวลา ไม่ใช่แค่จุดเข้า ตรวจจับ PLC ส่งข้อมูลไป IP ผิดปกติ Zero Trust vs Traditional Security: เปรียบเทียบแนวทาง…
Read More
Smart Kiosk และ Vending Machine ยุคใหม่: จากตู้หยอดเหรียญสู่ร้านค้าไร้คนขายด้วย IoT

Smart Kiosk และ Vending Machine ยุคใหม่: จากตู้หยอดเหรียญสู่ร้านค้าไร้คนขายด้วย IoT

Article
จากตู้หยอดเหรียญสู่ Smart Kiosk: วิวัฒนาการที่เปลี่ยนทุกอย่าง ใครจะรู้ว่าตู้หยอดเหรียญที่เคยขายน้ำอัดลมแค่กระป๋องละ 10 บาท จะวิวัฒนาการมาเป็น Smart Kiosk ที่สามารถขายทุกอย่างตั้งแต่กาแฟสด อาหารร้อน ยาสามัญ ไปจนถึงสินค้าแฟชั่น ด้วยระบบ IoT ที่เชื่อมต่อ Cloud ได้แบบ Real-time ตลาด Vending Machine ทั่วโลกมีมูลค่ากว่า 30 พันล้านดอลลาร์สหรัฐ และคาดว่าจะเติบโตถึง 45 พันล้านดอลลาร์ภายในปี 2030 โดยเอเชียแปซิฟิกเป็นตลาดที่ใหญ่ที่สุด ประเทศไทยเองก็มีการเติบโตอย่างรวดเร็ว โดยเฉพาะในพื้นที่ Unmanned Retail หรือร้านค้าไร้คนขาย สถาปัตยกรรม IoT ที่อยู่เบื้องหลัง Smart Kiosk Smart Kiosk ยุคใหม่ไม่ใช่แค่ตู้ขายของธรรมดา แต่เป็น Edge Computing Node ที่มีระบบ感知 (Sensing) ประมวลผล (Processing) และสื่อสาร (Communication) ครบวงจร 1. เซ็นเซอร์และอุปกรณ์ตรวจจับ Temperature Sensor — วัดอุณหภูมิภายในตู้ทุกช่อง แยกโซน Hot/Cold/Ambient Weight Sensor (Load Cell) — ตรวจสอบปริมาณสินค้าคงเหลือแบบ Real-time Proximity Sensor — ตรวจจับลูกค้าเข้าใกล้เพื่อเปิดหน้าจอ Welcome Cashless Payment Module — รองรับ QR Code, NFC, e-Wallet, Credit Card 2. ระบบสื่อสาร การเชื่อมต่อ Cloud ใช้หลาย Protocol ตามความเหมาะสม: Protocol Use Case ข้อดี MQTT Real-time telemetry Low bandwidth, QoS HTTPS/REST Payment & API Secure, Standard WebSocket Live dashboard Real-time bidirectional 3. Cloud Platform และ Analytics ข้อมูลจากทุก Kiosk จะถูกส่งไป Cloud Platform เพื่อวิเคราะห์ด้วย AI/ML ทำให้เจ้าของสามารถ: ติดตามสต็อกสินค้าแบบ Real-time จากทุกสาขา…
Read More
Smart Factory Implementation: คู่มือฉบับปฏิบัติจริงในการยกระดับโรงงานสู่ Industry 4.0

Smart Factory Implementation: คู่มือฉบับปฏิบัติจริงในการยกระดับโรงงานสู่ Industry 4.0

Article
Smart Factory Implementation: คู่มือฉบับปฏิบัติจริงในการยกระดับโรงงานสู่ Industry 4.0 พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) คำว่า “Smart Factory” หรือ “โรงงานอัจฉริยะ” ถูกพูดถึงมาหลายปี แต่หลายองค์กรยังคงสงสัยว่าควรเริ่มต้นอย่างไร และจริงๆ แล้วมันหมายถึงอะไรในเชิงปฏิบัติ ในบทความนี้เราจะมาดูขั้นตอนจริงในการ transform โรงงานทั่วไปให้เป็น Smart Factory ที่ใช้งานได้จริง ไม่ใช่แค่ concept บนกระดาษ Smart Factory คืออะไร? ต่างจากโรงงานทั่วไปอย่างไร? โรงงานทั่วไปมักจะมีระบบ automation ที่ทำงานแยกจากกัน เครื่องจักรแต่ละตัวดูแลตัวเอง ข้อมูลการผลิตถูกบันทึกด้วยมือ และการตัดสินใจส่วนใหญ่อาศัยประสบการณ์ของคน Smart Factory คือ การเชื่อมต่อทุกอย่างเข้าด้วยกัน — ตั้งแต่เครื่องจักร, sensor, ระบบ IT, จนถึงคน — ผ่านเครือข่ายดิจิทัล เพื่อให้เห็นสถานะทั้งโรงงานแบบ real-time และสามารถตัดสินใจได้อย่างรวดเร็วและแม่นยำ 5 ขั้นตอนในการ Implement Smart Factory ขั้นที่ 1: ตรวจสอบ “ดิจิทัล Maturity” ของโรงงาน ก่อนลงมือทำ ต้องเข้าใจก่อนว่าโรงงานของคุณอยู่ตรงไหนในเส้นทางสู่ Smart Factory โดยประเมินจากหลายมิติ: Connectivity: เครื่องจักรเชื่อมต่อเครือข่ายได้กี่เปอร์เซ็นต์? Data Collection: มีการเก็บข้อมูลอัตโนมัติหรือยัง? Visibility: ผู้บริหารเห็นสถานะการผลิตแบบ real-time หรือไม่? Predictability: สามารถคาดการณ์ downtime หรือปัญหาก่อนที่จะเกิดขึ้นได้หรือไม่? Optimization: ระบบสามารถปรับตัวเองอัตโนมัติตามข้อมูลได้หรือไม่? สิ่งสำคัญ: อย่าพยายาม “กระโดด” ไปสู่ขั้นสูงสุดโดยไม่ผ่านขั้นตอนก่อนหน้า หลายโครงการล้มเหลวเพราะพยายาม implement AI ก่อนที่จะมีข้อมูลที่ดีพอ ขั้นที่ 2: เชื่อมต่อเครื่องจักร (Machine Connectivity) นี่คือหัวใจหลักของ Smart Factory — การทำให้เครื่องจักร “พูดได้” ซึ่งมีหลายวิธี: วิธีการ เหมาะกับ ต้นทุน เพิ่ม IoT Gateway + Sensor เครื่องจักรเก่า, ไม่มี port เชื่อมต่อ ปานกลาง ดึงข้อมูลผ่าน…
Read More

OPC UA: มาตรฐานการสื่อสารที่ช่วยเชื่อมต่อระบบ OT กับ IT ในโรงงาน

Article
OPC UA คืออะไร?โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation)โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation) OPC Unified Architecture (UA) คือมาตรฐานการสื่อสารที่พัฒนาโดย OPC Foundation เพื่อเป็น “ภาษาสากล” ของระบบอุตสาหกรรม ต่างจากโปรโตคอลดั้งเดิมอย่าง Modbus, Profibus หรือ EtherNet/IP ที่แต่ละยี่ห้อใช้ภาษาเฉพาะตัว OPC UA ถูกออกแบบมาให้เป็น open standard ที่ทุกอุปกรณ์ — ไม่ว่าจะเป็น PLC ยี่ห้อใดก็ตาม — สามารถสื่อสารกันได้โดยไม่ต้องพึ่ง gateway หรือ middleware เฉพาะทาง จุดเด่นสำคัญของ OPC UA คือ platform independence — ทำงานได้ทั้งบน Windows, Linux, หรือแม้แต่ embedded system ที่มี RAM เพียง 50 KB นี่เป็นข้อได้เปรียบมหาศาลเมื่อเทียบกับ OPC Classic ที่ต้องอาศัย COM/DCOM ของ Windows แต่เดิม ทำไม OPC UA ถึงเหมาะกับ IIoT มากกว่าโปรโตคอลดั้งเดิม ในโรงงานอัจฉริยะยุคใหม่ ระบบ Operational Technology (OT) ต้อง “คุย” กับระบบ Information Technology (IT) ได้อย่างไร้รอยต่อ — ไม่ว่าจะเป็น SCADA, MES, ERP หรือ cloud analytics platform โปรโตคอลดั้งเดิมถูกออกแบบมาเพื่อการสื่อสารภายในโรงงานเท่านั้น พวกมันไม่มี security model ที่เพียงพอ และไม่รองรับ semantic information (ข้อมูลที่มีความหมายในตัว) OPC UA แก้ปัญหานี้ด้วยการออกแบบที่ครอบคลุม: หน่วยข้อมูลที่ซับซ้อน: ไม่ใช่แค่ 0/1 หรือตัวเลข แต่รองรับ alarm, event, historical data และ complex data types Transport layer ที่ยืดหยุ่น: ใช้ได้ทั้ง TCP/IP…
Read More
ความปลอดภัยทางไซเบอร์สำหรับ IIoT: กลยุทธ์ป้องกันโรงงานอัจฉริยะยุคใหม่

ความปลอดภัยทางไซเบอร์สำหรับ IIoT: กลยุทธ์ป้องกันโรงงานอัจฉริยะยุคใหม่

Article
ในยุคที่โรงงานอัจฉริยะ (Smart Factory) กลายเป็นมาตรฐานใหม่ของอุตสาหกรรมการผลิต ระบบ Industrial Internet of Things (IIoT) ที่เชื่อมต่อเครื่องจักร ซัพพลายเออร์ และพนักงานเข้าด้วยกัน กลับกลายเป็นเป้าหมายหลักของการโจมตีทางไซเบอร์มากขึ้นทุกวัน รายงานจาก องค์กรวิจัยด้านไอที ปี 2024 ระบุว่าภาคอุตสาหกรรมการผลิตถูกโจมตีมากเป็นอันดับ 3 ของโลก โดยค่าเสียหายเฉลี่ยต่อเหตุการณ์สูงถึง 4.4 ล้านเหรียญสหรัฐ ทำไม IIoT ถึงเป็นเป้าโจมตีหลัก? Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ระบบ IIoT ในโรงงานต่างจาก IT ทั่วไปตรงที่อุปกรณ์จำนวนมากถูกออกแบบมาใช้งานวงจรการผลิต (Operational Technology หรือ OT) ซึ่งมีอายุการใช้งานยาวนาน 10-20 ปี ทำให้มักไม่ได้รับการอัปเดตความปลอดภัยเท่าที่ควร อุปกรณ์เหล่านี้รวม PLCs (Programmable Logic Controllers), SCADA, เซ็นเซอร์วัดอุณหภูมิและความดัน และหุ่นยนต์อุตสาหกรรม ตัวอย่างเช่น เหตุการณ์ Colonial Pipeline ในปี 2021 ที่ท่อส่งน้ำมันเชื้อเพลิงของสหรัฐฯ ต้องหยุดทำงาน 6 วัน สูญเสียมูลค่ากว่า 5 ล้านเหรียญสหรัฐ จากการโจมตีผ่านระบบ VPN ที่ไม่มี Multi-Factor Authentication หรือกรณี Triton/Trisis ที่มุ่งเป้าโจมตีระบบ Safety Instrumented System (SIS) โดยตรง กลยุทธ์ป้องกัน 5 ขั้นตอน 1. Zero Trust Architecture หลักการ “Never Trust, Always Verify” กลายเป็นแนวทางหลักในการป้องกันระบบ IIoT แทนที่จะเชื่อมต่อภายในเครือข่ายที่ปลอดภัยโดยอัตโนมัติ ทุกการเข้าถึงต้องได้รับการยืนยัน การแบ่งเครือข่าย (Network Segmentation) ด้วย Industrial Demilitarized Zone (IDMZ) ช่วยป้องกันไม่ให้การโจมตีข้ามจาก IT ไปยัง OT…
Read More