Electron Beam Melting (EBM): เทคโนโลยีพิมพ์โลหะในสุญญากาศที่ Residual Stress ต่ำจนแทบไม่ต้อง Heat Treatment

Electron Beam Melting (EBM): เทคโนโลยีพิมพ์โลหะในสุญญากาศที่ Residual Stress ต่ำจนแทบไม่ต้อง Heat Treatment

Article
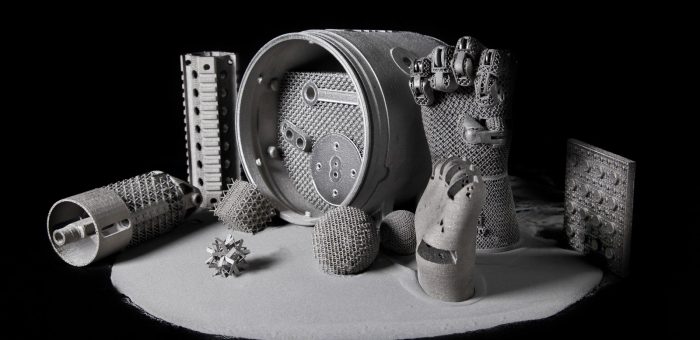
Electron Beam Melting (EBM) คือเทคโนโลยีพิมพ์โลหะแบบ Powder Bed Fusion ที่ใช้ "ลำอิเล็กตรอน" แทนเลเซอร์ในการหลอมผงโลหะทีละชั้น ภายใต้สภาวะสุญญากาศสูง ซึ่งเป็นความต่างเชิงกายภาพที่นำไปสู่ความต่างเชิงผลลัพธ์ที่สำคัญมาก เพราะลำอิเล็กตรอนเป็นอนุภาคมีประจุ จึงเบี่ยงเบนด้วยสนามแม่เหล็กได้เร็วหลายพันเฮิรตซ์ และส่งพลังงานได้สูงกว่าเลเซอร์หลายเท่าโดยไม่ต้องมีก๊าซเฉื่อย ทำให้กระบวนการทั้งหมดเกิดขึ้นในห้องสุญญากาศระดับ 10-4 torr ขึ้นไป จุดเด่นที่สุดของ EBM คืออุณหภูมิกระบวนการที่สูงกว่า LPBF อย่างมีนัยสำคัญ — ตัวเตามักถูก preheat และคงไว้ที่ระดับ 650–1,000°C ตลอดการพิมพ์ ผงวัสดุจึงถูกหลอมขณะที่เตียงพิมพ์ร้อนจัดอยู่แล้ว อุณหภูมิหลังการพิมพ์ (part temperature) กับอุณหภูมิหลอมจึงใกล้กันมาก gradient ทางความร้อนต่ำ residual stress จึงต่ำกว่า LPBF ที่พิมพ์บนเตียงเย็น เป็นเหตุผลที่งานวิจัยหลายชิ้นระบุว่า EBM มัก ไม่จำเป็นต้องทำ Heat Treatment ลดความเค้น (stress relief) หลังพิมพ์ หรือทำเพียงเบา ๆ ต่างจาก LPBF ที่แทบทุกชิ้นงานต้องผ่านขั้นตอนนี้เสมอ เครื่องพิมพ์โลหะระบบ Electron Beam Melting — ลำอิเล็กตรอนในห้องสุญญากาศทำหน้าที่หลอมผงโลหะทีละชั้น (ภาพ: Wikimedia Commons, CC BY 2.0) EBM vs LPBF: ตารางเปรียบเทียบเชิงเทคนิค ปัจจัย EBM (Electron Beam) LPBF (Laser Beam) แหล่งพลังงานลำอิเล็กตรอนในสุญญากาศเลเซอร์ไฟเบอร์ + ก๊าซเฉื่อย (Argon/Nitrogen) อุณหภูมิเตียงพิมพ์650–1,000°C (preheat สูง)100–200°C (บางรุ่นถึง 500°C) Residual Stressต่ำ — มักไม่ต้อง stress reliefสูง — ต้อง heat treatment แทบทุกชิ้น อัตราพิมพ์ (Build Rate)สูงกว่า — พลังงานและ scan speed สูงต่ำกว่า แต่ควบคุมพารามิเตอร์ละเอียดกว่า ความละเอียดพื้นผิวหยาบกว่า (Ra ~20–40 µm) ผงเม็ดใหญ่ 45–106 µmละเอียดกว่า (Ra ~5–15 µm) ผงเม็ดเล็ก 15–45 µm วัสดุที่นิยมTi-6Al-4V, CoCr, Inconel 718/625, ทองแดง, TiAlAlSi10Mg, 316L,…
Read More
How-to: สร้าง Digital Twin ของระบบควบคุมเครื่องจักรเก่า — ถอด Logic สู่ Behavioral Twin ใน 6 ขั้นตอน

How-to: สร้าง Digital Twin ของระบบควบคุมเครื่องจักรเก่า — ถอด Logic สู่ Behavioral Twin ใน 6 ขั้นตอน

Article
โรงงานที่มีเครื่องจักรอายุ 10–20 ปีกำลังเจอปัญหาเดียวกัน: ระบบควบคุมเก่า อะไหล่หายาก และไม่มีใครกล้าแตะ Logic ที่เขียนไว้สมัยคนละยุค — เพราะแก้แล้วไลน์อาจหยุดทั้งวัน บทความนี้คือคู่มือทีละขั้น การสร้าง Digital Twin ของระบบควบคุมเครื่องจักรเก่า เพื่อทดสอบทุกอย่างในโลกเสมือนก่อนแตะโลกจริง แม้เครื่องจักรตัวนั้นจะอายุ 15 ปีแล้วก็ตาม ทำไมต้องเป็น Twin ของ "ระบบควบคุม" ไม่ใช่แค่หน้าตาเครื่องจักร Digital Twin ของเครื่องจักรเก่ามี 2 ระดับ ระดับแรกคือ 3D Model ที่สวยงามเหมาะกับการนำเสนอ ระดับที่สองคือ Behavioral Twin ที่จำลองพฤติกรรมการควบคุมจริง: Logic การทำงาน, Sequence การเริ่มเครื่อง, Interlock, และการตอบสนองต่อคำสั่ง ระดับที่สองนี่แหละที่มีคุณค่าทางวิศวกรรม เพราะมันทำให้คุณทดลองแก้ Logic, ทดสอบ Patch ใหม่ และฝึกคน โดยไม่เสี่ยงหยุดไลน์ผลิตจริง ระบบ SCADA เก่าของโรงงานจำนวนมากยังใช้งานอยู่ แต่ Logic ที่ซ่อนอยู่ด้านหลังคือความเสี่ยงเมื่อผู้พัฒนาดั้งเดิมไม่อยู่แล้ว — Twin ช่วยถอดรหัสนี้ได้ (ภาพ: Wikimedia Commons, CC0) ภาพรวมก่อนเริ่ม: สิ่งที่ต้องมี ขั้นตอน สิ่งที่ได้ ระยะเวลาอ้างอิง* 1. ตรวจจับ Logic เดิมคลัง Logic ที่ถอดออกมาได้ครบ1–2 สัปดาห์ 2. สร้าง Behavioral Modelโมเดลจำลองพฤติกรรมเครื่องจักร2–4 สัปดาห์ 3. เชื่อมข้อมูลจริง (Soft Sensor)ข้อมูลสถานะเครื่องจักรเก่าแบบเรียลไทม์1–3 สัปดาห์ 4. Validate ด้วยข้อมูลจริงค่าความคลาดเคลื่อนของโมเดลที่ยอมรับได้ต่อเนื่อง 5. ทดลองแก้ Logic บน TwinPatch ที่ทดสอบแล้วว่าปลอดภัยตามโจทย์ 6. Deploy + ฝึกทีมทีมใหม่ที่เข้าใจเครื่องจักรเก่าต่อเนื่อง *ระยะเวลาขึ้นกับความซับซ้อนของเครื่องจักรและความสมบูรณ์ของเอกสารเดิม ขั้นที่ 1: ถอด Logic เดิมออกจากเครื่องจักร (Logic Extraction) เริ่มจากดึงโปรแกรมควบคุม (Ladder Diagram, Function Block) ออกจาก PLC เดิมให้ได้มากที่สุด ปัญหาคือหลายโรงงานสูญเสีย Source Code ต้นฉบับ เหลือแค่ไฟล์ Compile แล้ว หรือระบบเก่าจน Software สำหรับเปิดไม่รองรับ OS ปัจจุบัน แนวทางที่ใช้ได้จริง: Reverse Engineering…
Read More
Electrical Digital Twin: จำลองระบบไฟฟ้าทั้งโรงงานเพื่อวางแผนพลังงานยุคโซล่าร์+BESS อย่างเป็นระบบ

Electrical Digital Twin: จำลองระบบไฟฟ้าทั้งโรงงานเพื่อวางแผนพลังงานยุคโซล่าร์+BESS อย่างเป็นระบบ

Article
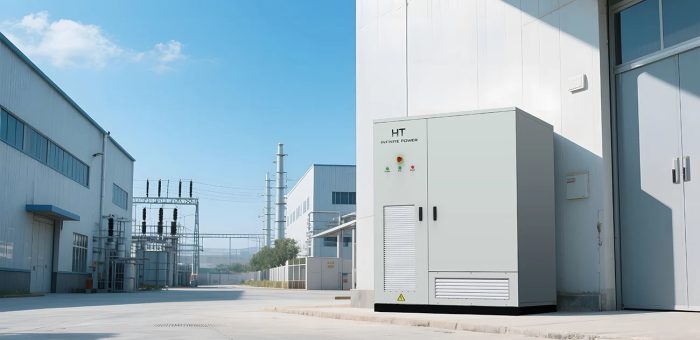
เมื่อพูดถึง Digital Twin ในโรงงาน คนส่วนใหญ่นึกถึงการจำลองเครื่องจักรหรือสายการผลิต แต่มีระบบหนึ่งที่ถูกมองข้ามบ่อยที่สุด ทั้งที่กินงบลงทุนมหาศาลและกำหนดต้นทุนต่อหน่วยผลิตของโรงงานโดยตรง นั่นคือ ระบบไฟฟ้าและพลังงานทั้งโครงข่าย — หม้อแปลง, Switchgear, Solar Rooftop, ระบบกักเก็บพลังงานแบตเตอรี่ (BESS), ระบบปรับอากาศ, และมอเตอร์นับพันตัวที่กระจายอยู่ทั้งโรงงาน วันนี้โรงงานไทยจำนวนมากติดตั้งโซล่าร์บนหลังคาและพิจารณาลงทุน BESS เพื่อลดค่าไฟช่วง Peak แต่การตัดสินใจเหล่านี้ส่วนใหญ่ยังอาศัยสูตรคำนวณแบบ Static จาก Excel ที่คำนวณครั้งเดียวตอนทำ ROI — คำนวณก่อนติดตั้ง แล้วไม่มีใครกลับมาเช็คอีกเลยว่าระบบจริงทำงานตรงกับที่คำนวณไว้หรือไม่ ตู้ระบบกักเก็บพลังงานแบตเตอรี่ (BESS) แบบระบายความร้อนด้วยอากาศสำหรับงานอุตสาหกรรม — หนึ่งในอสังหาริมทรัพย์พลังงานที่ Digital Twin ช่วยวางแผนการชาร์จ/คายประจุได้แม่นที่สุด (ภาพ: Wikimedia Commons, CC0) Electrical Digital Twin คืออะไร ต่างจาก Energy Dashboard อย่างไร หลายองค์กรมี Dashboard แสดงค่าไฟ ค่า Maximum Demand แล้ว และคิดว่านั่นคือ "การจัดการพลังงาน" แต่จริงๆ แล้วนั่นคือการ เฝ้าดูย้อนหลัง — เห็นว่าเมื่อวานค่าไฟเท่าไร แล้วก็จบ Electrical Digital Twin คือโมเดลจำลองทางไฟฟ้าของทั้งโรงงานที่สะท้อนสถานะ แบบเรียลไทม์ และสามารถ จำลองอนาคต ได้ ประกอบด้วย 3 ชั้น: ชั้นข้อมูล (Data Layer) — Power Meter, Power Quality Analyzer, และ Sensor ตามจุดสำคัญ ส่งข้อมูลแรงดัน กระแส กำลังไฟฟ้า ตัวประกอบกำลัง (Power Factor) และ Harmonics ผ่านโปรโตคอล Modbus TCP หรือ OPC UA ขึ้น Edge Gateway แบบต่อเนื่อง ชั้นโมเดล (Model Layer) — โมเดลวงจรไฟฟ้าแบบ One-Line Diagram ที่มีพารามิเตอร์จริงของหม้อแปลง สายไฟ และโหลด บางจุดผสม Physics-based Model (สมการวงจร) กับ Data-driven Model (ML) แบบ Hybrid Twin ชั้นจำลองสถานการณ์ (Simulation…
Read More
Humanoid Robot แบบ RaaS: คู่มือตัดสินใจ Rent vs Buy จาก 3 Use Case จริงปี 2026 — เมื่อผู้ผลิตชิ้นส่วนรายใหญ่ตั้งเป้า 2,000 ตัวภายในปี 2032

Humanoid Robot แบบ RaaS: คู่มือตัดสินใจ Rent vs Buy จาก 3 Use Case จริงปี 2026 — เมื่อผู้ผลิตชิ้นส่วนรายใหญ่ตั้งเป้า 2,000 ตัวภายในปี 2032

Article
ปี 2026 หุ่นยนต์ฮิวแมนนอยด์ข้ามจากหน้าข่าวสู่สายการผลิตจริงแล้ว ตัวเลขล่าสุดที่น่าสนใจที่สุดคือแผนของผู้ผลิตชิ้นส่วนยานยนต์แถวหน้าของโลกรายหนึ่ง ที่จะติดตั้งหุ่นยนต์รูปแบบมนุษย์ 1,000–2,000 ตัวในโรงงานทั่วโลกภายในปี 2032 เริ่มที่โรงงานในเยอรมนีปลายปีนี้ ในรูปแบบ Robot-as-a-Service (RaaS) แต่ประเด็นของบทความนี้ไม่ใช่ "หุ่นยนต์เก่งแค่ไหน" แต่คือ คำถามที่ผู้จัดการโรงงานทุกคนต้องตอบก่อนเซ็นสัญญา: RaaS หรือซื้อขาด? เพราะเทคโนโลยีที่เปลี่ยนเร็วที่สุดในรอบสิบปี ความผิดพลาดในการเลือกรูปแบบการได้มาสามารถกินกำไรทั้งปีได้ 3 Use Case จริงที่กำหนดสนามแห่งใหม่ ก่อนตัดสินใจ เรามาดูว่าปี 2026 หุ่นยนต์ฮิวแมนนอยด์ทำอะไรได้จริงใน 3 กรณีอ้างอิงจากภาคการผลิต: Use Case รายละเอียดงาน ตัวเลขสำคัญ งานโหลดชิ้นงานงานเชื่อม (สหรัฐฯ)ทำงานร่วมกับสายการประกอบยานยนต์กว่า 11 เดือน, 5 วัน/สัปดาห์, กะละ 10 ชั่วโมง, ร่วมประกอบรถยนต์ 30,000+ คัน, โหลดโลหะ 90,000+ ชิ้นสำหรับฟิกเจอร์งานเชื่อมความแม่นยำการหยิบจับ >99% งานโลจิสติกส์และซัพพลายเชน (แคนาดา)ผู้ผลิตรถยนต์รายใหญ่ขยายการใช้งานสู่งานขนส่งภายในและซัพพลายเชนครบวงจรขยายจากงานทดลองสู่การผลิตจริง แผนปรับใช้ทั่วโลก (เยอรมนี)ผู้ผลิตชิ้นส่วนยานยนต์เริ่มต้นที่โรงงานในเยอรมนีปลายปี 2026 ผ่านรูปแบบ RaaSเป้า 1,000–2,000 ตัวภายในปี 2032 หุ่นยนต์รูปแบบมนุษย์ต้องทำงานร่วมกับคนและเครื่องจักรเดิมในพื้นที่เดียวกัน — ความปลอดภัยและการผสานระบบคือโจทย์ใหญ่กว่าความเก่งของตัวหุ่น (ภาพ: Wikimedia Commons, CC BY-SA 4.0) ทำไม RaaS กลายเป็นคำตอบของปี 2026 เมื่อเทคโนโลยีเปลี่ยนเร็ว การเป็นเจ้าของคือการแบกความเสี่ยงความล้าสมัยเอง RaaS เปลี่ยนหุ่นยนต์จากสินทรัพย์ที่ต้องเกษียณเป็นบริการที่อัปเกรดตามสัญญา ผู้ผลิตชิ้นส่วนรายใหญ่ที่ประกาศแผน 2,000 ตัวเลือก RaaS ไม่ใช่เพราะไม่มีเงิน แต่เพราะ ในช่วงที่ฮาร์ดแวร์และโมเดล AI อัปเกรดทุก 6–12 เดือน การล็อกตัวเองกับรุ่นใดรุ่นหนึ่งคือความเสี่ยง กรอบตัดสินใจ Rent vs Buy — งานที่ยังเปลี่ยนแปลงเร็วเหมาะกับ RaaS งานที่ล็อกแล้วเหมาะกับการซื้อขาด (แผนภาพ: Honey Corporation) Checklist 8 ข้อ ก่อนเซ็นสัญญา RaaS หุ่นยนต์ฮิวแมนนอยด์ เคสงานต้อง "เป็นรูปเป็นร่าง" ก่อน — เริ่มจากงานซ้ำที่วัดผลได้ เช่น การโหลดชิ้นงาน การยกสินค้าขึ้นแท่นวาง ก่อนคิดงานผสานทักษะ ถามเรื่อง Uptime ในสัญญา — บริการที่ดีต้องมี SLA ระบุเวลาทำงานจริงต่อสัปดาห์ ไม่ใช่แค่สเปกกระดาษ อ้างอิงมาตรฐานจาก use case จริง: 5 วัน ×…
Read More
Case Study: โรงงานประภาคารแห่งแรกนอกจีนในอุตสาหกรรมเครื่องใช้ไฟฟ้าของไทย — ถอดสูตร 5G + AI + ESG จาก 208,000 ตร.ม. ในศรีราชา

Case Study: โรงงานประภาคารแห่งแรกนอกจีนในอุตสาหกรรมเครื่องใช้ไฟฟ้าของไทย — ถอดสูตร 5G + AI + ESG จาก 208,000 ตร.ม. ในศรีราชา

Article
ตุลาคม 2026 ที่ผ่านมา สภาอุตสาหกรรมโลก (World Economic Forum) ประกาศสถานะ "โรงงานประภาคาร" (Lighthouse Factory) ให้กับโรงงานผลิตเครื่องปรับอากาศแห่งหนึ่งในนิคมอุตสาหกรรมปิ่นทอง จังหวัดชลบุรี นี่คือครั้งแรกของอุตสาหกรรมเครื่องใช้ไฟฟ้าที่โรงงานตั้งอยู่นอกประเทศจีนได้รับการรับรองระดับนี้ และเป็นหมุดหมายสำคัญของภาคการผลิตไทยบนแผนที่โลก กรณีนี้น่าสนใจไม่ใช่แค่เกียรติยศ แต่เพราะมันพิสูจน์ว่าโรงงานขนาดใหญ่ในไทยสามารถทำผลลัพธ์ที่วัดได้จริงจากเทคโนโลยีที่พูดถึงกันมานาน — แล้วตัวเลขที่ออกมาคืออะไร และโรงงานไทยทั่วไปเรียนอะไรได้บ้าง วันนี้เราจะเจาะทีละชั้น ขนาดของสนาม: เคสนี้ใหญ่แค่ไหน โรงงานแห่งนี้ตั้งอยู่บนพื้นที่ 208,000 ตารางเมตร (ราว 130 สนามฟุตบอล) ในเขตพัฒนาพิเศษภาคตะวันออก (EEC) ด้วยงบลงทุนระดับ 5,000 ล้านบาท และกำหนดเป้ากำลังผลิตเครื่องปรับอากาศภายในบ้านถึง 6 ล้านเครื่องภายในปี 2569 — สายการผลิตเครื่องปรับอากาศใหญ่ที่สุดในไทยและอาเซียนของกลุ่มบริษัทแม่ โรงงานยุคใหม่ระดับ "ประภาคาร" ถูกออกแบบให้ข้อมูลไหลได้ทั้งเส้น — จากซัพพลายเออร์ยันคลังสินค้า (ภาพประกอบ: Wikimedia Commons, CC BY-SA 4.0) Problem: ปัญหาที่โรงงานระดับนี้ต้องแก้ การผลิตเครื่องปรับอากาศล้านเครื่องต่อปี คือการจัดการความซับซ้อนมหาศาล: หลายพัน SKU, ชิ้นส่วนจากหลายร้อยซัพพลายเออร์, ความต้องการตามฤดูกาลที่พีคสูงมากในหน้าร้อน และแรงกดดันด้านต้นทุนพลังงานที่สูงขึ้นทุกปี ปัญหาคลาสสิกของโรงงานสายการประกอบขนาดใหญ่คือ: ข้อมูลติดอยู่ในเกาะ — แต่ละสายการผลิตมีข้อมูลของตัวเอง แต่รวมกลางไม่ได้แบบเรียลไทม์ การตรวจสอบคุณภาพตามหลัง — พบของเสียตอนท้ายไลน์ ทั้งที่สัญญาณเตือนมีอยู่ก่อนแล้ว AGV/รถลำเลียงจำนวนมาก ต้องการเครือข่ายที่เสถียรและมีดีเลย์ต่ำสม่ำเสมอ ซึ่ง Wi-Fi แบบเดิมตามไม่ทัน Solution: 5G เครือข่ายเดียว เป็นกระดูกสันหลังของทุกกระบวนการ หัวใจของโรงงานแห่งนี้คือการเป็นโรงงานแรกในอาเซียนที่ประยุกต์ เครือข่าย 5G เข้ากับการผลิตอัจฉริยะอย่างเต็มรูปแบบ จนได้รับรางวัล Best Mobile Technology Breakthrough in Asia จาก Asia Mobile Awards ปี 2567 สิ่งที่ 5G ปลดล็อกได้จริงในโรงงานคือ: Use Case ทำไมต้อง 5G ผลลัพธ์ที่วัดได้ ตรวจสอบคุณภาพด้วย AI Visionส่งภาพความละเอียดสูงจากกล้องหลายสิบตัวขึ้นประมวลผลแบบเรียลไทม์ตรวจจับข้อบกพร่องแบบเรียลไทม์ ลดของเสียได้ 20% ควบคุม AGV และการขนส่งภายในโรงงานดีเลย์ต่ำและเสถียร ทำให้การหลบหลีกและจัดคิวอัจฉริยะปลอดภัยการขนส่งภายในรองรับกำลังผลิต 6 ล้านเครื่อง/ปี สนับสนุนงานที่มีความเสี่ยงสูงระบบเตือนและควบคุมตอบสนองทันที ลดการสัมผัสจุดเสี่ยงของคนงานความปลอดภัยของบุคลากรเพิ่มขึ้น ตัวเลขผลลัพธ์ ESG จากการรับรอง Lighthouse: พลังงาน −40.2%, ของเสีย −20%, น้ำ −23.5% (แผนภูมิ: Honey Corporation) Results:…
Read More
บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

บทวิเคราะห์: Patch Window ที่หายไป — เมื่อ Exploit เร็วกว่า Patch วิศวกร OT ต้องทำอย่างไรในปี 2026

Article
สมมติฐานเบื้องหลัง Patch Management แบบดั้งเดิมกำลังล่มสลาย ระบบที่เราใช้กันมา 20 ปี ตั้งอยู่บนความเชื่อว่า "หลังผู้ผลิตประกาศช่องโหว่ เรามีเวลาหลายสัปดาห์ทดสอบและติดตั้งแพตช์ก่อนที่ผู้โจมตีจะเริ่มใช้ประโยชน์จากมัน" แต่ข้อมูลช่วงปี 2024–2026 แสดงให้เห็นว่า ช่วงเวลานั้นถูกบีบอัดจนแทบไม่เหลืออยู่แล้ว และผลกระทบตกอยู่กับโรงงานอุตสาหกรรมหนักที่สุด เพราะเป็นสภาพแวดล้อมที่ Patch ทำได้ยากที่สุด ตัวเลขที่บอกว่าเกมเปลี่ยนแล้ว การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities ล่าสุดชี้ภาพที่ชัดเจน: ระยะเวลาเฉลี่ยจากการเปิดเผย CVE ถึงการถูกโจมตีในป่าจริง ลดลงจาก 756 วันในปี 2018 เหลือระดับชั่วโมงในปี 2024–2025 และในปี 2025 จำนวนที่น่าตกใจคือ 28% ของการโจมตีเกิดขึ้นภายใน 1 วันหลังเปิดเผยช่องโหว่ ขณะที่เกือบ 29% ของ CVE ที่ถูกโจมตีถูกใช้ประโยชน์ ตั้งแต่วันประกาศหรือก่อนหน้านั้น — นั่นคือ Zero-day ที่ Patch ยังไม่เกิดขึ้นเลย ปี เวลาเฉลี่ยจากเปิดเผยถึงถูกโจมตี 2018756 วัน 202184 วัน 20236 วัน 2024เร็วที่สุดที่สังเกต ~4 ชั่วโมง 2025บ่อยครั้งถูกโจมตีก่อนเปิดเผย (Zero-day) ที่มา: การวิเคราะห์ข้อมูล Known Exploited Vulnerabilities (KEV) 2026 และสถิติอุตสาหกรรมปี 2025–2026 อุปกรณ์ OT จำนวนมากถูกออกแบบให้ทำงานยาวนานหลายสิบปี — ความยาวอายุที่เป็นจุดแข็งทางวิศวกรรม กลายเป็นภาระในการ Patch (ภาพ: Wikimedia Commons, CC BY-SA 2.0) ทำไมโรงงาน OT รับมือได้ยากที่สุด ในโลก IT การ Patch รายเดือน (Patch Tuesday) เป็นเรื่องปกติ แต่ในโรงงาน การอัปเดตซอฟต์แวร์ PLC หรือ DCS ไม่ใช่แค่การกดปุ่ม มันคือ เหตุการณ์ทาง production ที่ต้องขอหน้าต่างเวลาหยุด production ล่วงหน้า, ทดสอบกับโปรแกรมควบคุมเวอร์ชันจริง, มีแผน Rollback และบุคลากรพร้อมสแตนด์บายระหว่างทำ ผลคือ รอบ Patch ของโรงงานจำนวนมากวัดเป็นรายไตรมาสถึงรายปี เทียบกับรอบโจมตีที่เหลือหลักชั่วโมง เมื่อพูดถึงโจมตีปี 2025–2026 ที่ Lateral Movement เฉลี่ยเกิดขึ้นภายใน 29 นาทีหลังเจาะเข้าเครือข่าย แนวคิด "รอ Patch…
Read More
USB และ Removable Media ในโรงงาน: ช่องโหว่เล็กๆ ที่ทะลุทะลวง Air Gap — จาก Stuxnet ถึง NIST SP 1334

USB และ Removable Media ในโรงงาน: ช่องโหว่เล็กๆ ที่ทะลุทะลวง Air Gap — จาก Stuxnet ถึง NIST SP 1334

Article
ในโลกของ OT Security มีความเชื่อผิดๆ ที่ยังคงอยู่ในโรงงานอุตสาหกรรมจำนวนมาก นั่นคือ "ตราบใดที่เครือข่ายควบคุมไม่ต่ออินเทอร์เน็ต เราก็ปลอดภัย" แต่ความจริงคือ ยังมีเส้นทางเข้าออกเส้นหนึ่งที่เปิดอยู่ตลอดเวลา คือ พอร์ต USB บนเครื่อง Engineering Workstation, เครื่อง HMI และโน้ตบุ๊กของช่างเทคนิคที่เดินเข้าออกโรงงานทุกวัน ข้อมูลจาก SANS 2024 State of ICS/OT Cybersecurity ระบุว่า Removable Media คิดเป็น 20.3% ของ Initial Attack Vector ในเหตุการณ์ที่กระทบระบบ ICS/OT และเมื่อเทียบเป็นอนุกรมเวลาตั้งแต่ปี 2021 ตัวเลขนี้แกว่งตัวระหว่าง 9.3%–36.7% โดยไม่เคยหายไปจากอันดับต้นๆ ของเวกเตอร์การโจมตีเลยแม้แต่ปีเดียว ทำไม USB ยังเป็นปัญหาในปี 2026 หลายโรงงานเข้าใจความเสี่ยงแล้ว แต่ยังปล่อยให้พอร์ต USB เปิดอยู่ เพราะ ข้อจำกัดทางปฏิบัติที่หลีกเลี่ยงไม่ได้ การอัปเดตเฟิร์มแวร์ PLC, การนำเข้าไฟล์ Recipe การผลิต, การโอนย้ายไฟล์ Diagnostic Log ออกจากเครื่อง หรือแม้แต่การเก็บข้อมูล HACCP จากเครื่องมือวัดแบบ Offline — งานเหล่านี้ล้วนต้องพึ่งพาสื่อกลางภายนอกกันทั้งสิ้น USB Flash Drive ยังคงเป็นสื่อกลางหลักในการโอนย้ายไฟล์เข้าสู่โซน OT ของโรงงานจำนวนมาก — ทั้งที่เป็นช่องโหว่ยอดนิยมของมัลแวร์ (ภาพ: DIFMuseoa, CC BY-SA 4.0, Wikimedia Commons) ประเด็นสำคัญคือ การโจมตีผ่าน USB ในปัจจุบันไม่ต้องพึ่ง Exploit ที่ซับซ้อน รูปแบบที่พบบ่อยได้แก่ Executable ที่ซ่อนอยู่ในชุดติดตั้งซอฟต์แวร์ของผู้ผลิตเครื่องจักรโดยตรง, Script หรือ Dropper ที่ทำงานตอนติดตั้งโปรแกรม และการใช้ประโยชน์จาก "ความไว้ใจ" ว่าไฟล์มาจากเว็บไซต์ทางการของผู้ขาย กรณีศึกษาที่ชัดเจนที่สุดในปี 2025 คือเหตุการณ์ไดรเวอร์เครื่องพิมพ์ UV ที่มีมัลแวร์ฝังอยู่ในตัวติดตั้งที่ดาวน์โหลดจากเว็บผู้ผลิตโดยตรง ซึ่งหากนำไปติดตั้งบน Engineering Workstation แบบ Air-gapped มัลแวร์จะข้ามกำแพงการแยกเครือข่ายได้โดยไม่ต้องสัมผัสอินเทอร์เน็ตแม้แต่นาทีเดียว 3 เส้นทางที่มัลแวร์จาก USB ใช้เข้าสู่ระบบ เส้นทาง กลไก สิ่งที่ตรวจพบได้ยาก 1. Installer ติดเชื้อExecutable ฝังอยู่ในชุดติดตั้งซอฟต์แวร์/ไดรเวอร์ที่ "น่าเชื่อถือ"ผ่านการตรวจของ Antivirus ได้ง่าย เพราะผู้ใช้เองเป็นคนรัน 2. BadUSB / Firmwareเฟิร์มแวร์ของ USB…
Read More
How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

How-to: วางระบบ OT Deception (Honeypot) ในโรงงาน 5 ขั้นตอน — ล่อให้ผู้โจมตีเผยตัวก่อนถึง PLC

Article
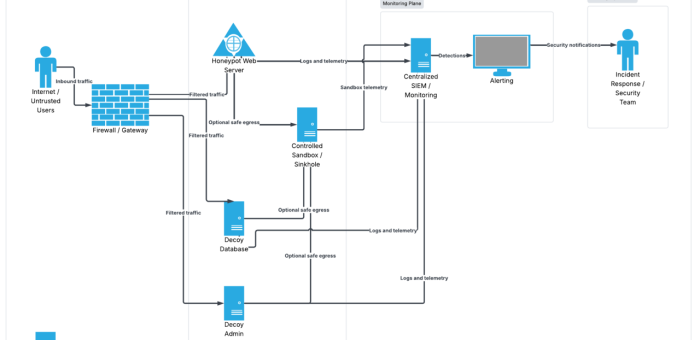
โรงงานอุตสาหกรรมส่วนใหญ่ติดตั้ง IDS/IPS ไว้แล้ว แต่ก็ยังเจอปัญหาเดิมๆ วนอยู่เป็นปี นั่นคือ Alert หลายพันไอเทมต่อวันที่ 90% เป็น False Positive จนทีม SOC เริ่มกด "ปิด" โดยไม่อ่าน ในทางกลับกัน มีเทคโนโลยีหนึ่งที่ออกแบบมาให้ แทบไม่มี False Positive เลย เพราะหลักการของมันคือ: ถ้ามีใครแตะสิ่งที่ไม่มีใครควรแตะ นั่นคือการโจมตีแน่นอน — เทคโนโลยีนั้นคือ OT Deception หรือ Honeypot เชิงอุตสาหกรรม ปี 2026 แนวคิดนี้ได้พัฒนาจาก Honeypot ธรรมดาที่รอถูกโจมตี ไปสู่ Active Defense ที่ปลอมสินทรัพย์จำลอง (Decoy) ให้เหมือน PLC, HMI และ SCADA Server จริงที่สุด จนผู้โจมตีที่แฝงตัวอยู่ในเครือข่ายต้องเผยพฤติกรรมทั้งหมดให้เราบันทึกไว้ ค่าเฉลี่ยที่รายงานจากผู้ให้บริการด้าน Deception Technology ระบุว่าแนวทางนี้ช่วย ลด Attacker Dwell Time จากหลายเดือนเหลือหลักชั่วโมง เพราะ Alert ที่ได้คือ "Confirmed Indicator" ไม่ต้องตรวจสอบซ้ำ Decoy ที่ดีต้อง "เล่าเรื่อง" ให้ผู้โจมตีเชื่อว่านี่คือโรงงานจริง — มี Control Room, มีเครื่องจักร, มีกระแสข้อมูลเดินอยู่ตลอดเวลา (ภาพ: Missouri State Archives, Wikimedia Commons) ทำไม Honeypot ธรรมดาถึงไม่พอสำหรับ OT ความท้าทายของการวาง Decoy ในเครือข่ายอุตสาหกรรมไม่เหมือน IT เลย สามเหตุผลหลักคือ: โปรโตคอลเฉพาะทาง — Decoy ต้องจำลอง Modbus TCP, OPC UA, EtherNet/IP, S7comm ได้จริง ไม่ใช่แค่เปิดพอร์ต 502 ค้างไว้ ซึ่งผู้โจมตีตรวจด้วย Banner Grab ก็รู้ทันทีว่าของปลอม Deterministic Process — ทุกอย่างใน OT ทำงานเป็น Cycle ที่คาดเวลาได้ ถ้า Decoy ส่งค่า Register แบบสุ่มเกินไป มันจะกลายเป็น "ความผิดปกติ" ที่ทั้งผู้โจมตีและเครื่องมือ Monitoring ของเราเองสับสน ข้อจำกัดด้าน Safety…
Read More
ISO 13849-1 และ Performance Level: พิสูจน์ความปลอดภัยเครื่องจักรด้วยตัวเลข PFHd — จาก Risk Assessment ถึง Case Study ระบบลำเลียงไทย

ISO 13849-1 และ Performance Level: พิสูจน์ความปลอดภัยเครื่องจักรด้วยตัวเลข PFHd — จาก Risk Assessment ถึง Case Study ระบบลำเลียงไทย

Article
เครื่องจักรอุตสาหกรรมแทบทุกตัวในโรงงานมีปุ่มฉุกเฉิน มีเซ็นเซอร์ประตูเซฟตี้ และมี light curtain ครบมือ แต่เมื่อเกิดเหตุฉุกเฉินจริงแล้ว ระบบเหล่านี้จะหยุดเครื่องได้ "ทันเวลา" หรือไม่ คำถามนี้ไม่สามารถตอบด้วยการบอกว่า "ติดตั้งครบ" แต่ต้องพิสูจน์ด้วยตัวเลข ซึ่งก็คือ Performance Level (PL) ตามมาตรฐาน ISO 13849-1 ที่กำลังกลายเป็นภาษากลางของงานความปลอดภัยเครื่องจักรทั่วโลก รวมถึงการเข้าถึงตลาดส่งออกของเครื่องจักรไทย จาก Category 5 หมวดเดิม สู่ Performance Level 5 ระดับ ยุคก่อนหน้านี้ วงจรความปลอดภัยถูกจำแนกด้วย Category B, 1, 2, 3 และ 4 ตามมาตรฐาน EN 954-1 เก่า ซึ่งอธิบายเพียงโครงสร้างวงจรว่าทนต่อความผิดพลาดอย่างไร แต่ไม่ได้บอกว่าระบบนั้น "ปลอดภัยแค่ไหน" ในเชิงตัวเลข ISO 13849-1 ฉบับปัจจุบันเปลี่ยนแนวคิดนี้ด้วยการกำหนด Performance Level ตั้งแต่ PL a ถึง PL e โดยวัดด้วยความน่าจะเป็นของการเกิด failure ต่อชั่วโมง (PFHd) ตั้งแต่ระดับเล็กน้อยที่ 10 ยกกำลัง -5 ถึงระดับสูงสุด PL e ที่ต้องการค่าความน่าจะเป็นต่ำกว่า 0.57 x 10 ยกกำลัง -6 ต่อชั่วโมง พร้อมกันนั้นยังคงแนวคิด Category ไว้เป็นหนึ่งในปัจจัยการคำนวณ ไม่ใช่คำตอบสุดท้ายอีกต่อไป หัวใจของการคำนวณคือแนวทาง Methode SISTEMA ที่พัฒนาโดย IFA (Institute for Occupational Safety and Health of the German Social Accident Insurance) ซึ่งรวบรวมค่า MTTFd (Mean Time To Dangerous Failure) ของอุปกรณ์แต่ละชนิด ค่า DCavg (Diagnostic Coverage) ของการตรวจสอบวงจร และ Category ที่เลือก มาคำนวณเป็น PL ของวงจรทั้งหมด ทำให้วิศวกรเห็นว่าต้องปรับที่จุดไหนจึงจะไต่ระดับ PL ได้ ปุ่มหยุดฉุกเฉินบนเครื่องจักร CNC องค์ประกอบที่ดูเรียบง่ายที่สุด แต่ต้องผ่านการคำนวณ PL ร่วมกับ safety relay และคอนแทคเตอร์ทั้งวงจรก่อนจะยืนยันได้ว่าหยุดเครื่องได้ทันเวลาจริง (ภาพ:…
Read More
4-20mA และ HART Protocol: คู่สัญญาณเก่าแก่ที่ยังครองโรงงาน — และชั้นข้อมูลวินิจฉัยที่ถูกปล่อยให้เงียบมานาน

4-20mA และ HART Protocol: คู่สัญญาณเก่าแก่ที่ยังครองโรงงาน — และชั้นข้อมูลวินิจฉัยที่ถูกปล่อยให้เงียบมานาน

Article
เซ็นเซอร์ตัวหนึ่งบนท่อวัดอัตราการไหลส่งค่าผิดปกติมา 3 สัปดาห์ ก่อนที่ทีมซ่อมบำรุงจะรู้ตัวว่าปัญหาไม่ได้อยู่ที่ตัวเซ็นเซอร์ แต่อยู่ที่ขั้วไฟฟ้าของมาตรวัดแม่เหล็ก (magnetic flowmeter) ที่ถูกเคลือบด้วยตะกอนจากน้ำเสีย ถ้าหน่วยงานนั้นใช้เซ็นเซอร์แบบ Smart Transmitter ที่สื่อสารด้วยโปรโตคอล HART พวกเขาจะเห็นสถานะ "Electrode Coating" ใน Diagnostic Register ตั้งแต่สัปดาห์แรก โดยไม่ต้องรอให้ค่า 4-20mA เพี้ยนจนกระทบกระบวนการผลิต นี่คือเหตุผลที่ลูปกระแส 4-20mA ซึ่งเกิดก่อนหน้า IIoT หลายสิบปี ยังคงเป็นสะพานเชื่อมระหว่างเซ็นเซอร์กับระบบควบคุมมาจนถึงปี 2026 และเหตุผลที่ HART ที่ซ่อนตัวอยู่บนสายคู่นั้น คือกุญแจสำคัญที่จะทำให้โรงงานเก่าส่งข้อมูลสุขภาพอุปกรณ์เข้าสู่ยุค IIoT ได้ โดยไม่ต้องรื้อสายใหม่ทั้งหมด ทำไม 4-20mA ถึงยังไม่ตายในยุค IIoT หลายคนคิดว่าเมื่อมี IO-Link, wireless และ single-pair Ethernet ลูปกระแสแบบแอนะล็อกควรจะเกษียณแล้ว แต่ตัวเลขบอกตรงกันข้าม การวิเคราะห์ตลาดของ ARC Advisory Group พบว่าเครื่องมือวัดที่ติดตั้งใหม่ใน process industry ยังคงมากกว่าครึ่งเป็นแบบ 4-20mA และเมื่อรวมฐานติดตั้งเดิมทั่วโลกแล้ว สัดส่วนนี้สูงกว่า 70% ทำไมถึงเป็นเช่นนั้น: ทนทานต่อสัญญาณรบกวน: สัญญาณเป็นกระแส ไม่ใช่แรงดัน ค่าความต้านทานของสายยาว 500 เมตรจึงไม่ทำให้ค่าเพี้ยน ต่างจากสัญญาณ 0-10V ที่ตกตามระยะทางตรวจสอบสายขาดได้: กระแสต่ำสุดคือ 4mA ไม่ใช่ 0 ถ้าอ่านได้ 0mA แปลว่าลูปขาด ทำให้แยกค่าเซ็นเซอร์ต่ำสุดออกจากสายเสียได้ทันทีจ่ายไฟสองหน้าที่: กระแส 4mA นั้นเองถูกใช้เป็นไฟเลี้ยงเซ็นเซอร์พร้อมกับส่งสัญญาณบนสายคู่เดียว (2-wire loop-powered) ลดการเดินสายลงครึ่งหนึ่งปลอดภัยในโซนอันตราย: เทคนิค intrinsic safety ที่จำกัดพลังงานในสาย ทำให้ใช้ได้ในพื้นที่ Zone 0 โดยไม่ต้องใช้ตู้แรงดันสูง วิศวกรไฟฟ้ากำลังตรวจสอบตู้ควบคุมและการเดินสาย ซึ่งเป็นจุดเชื่อมต่อที่สัญญาณ 4-20mA จากฟีลด์เข้าสู่โมดูลอินพุตแอนะล็อกของ PLC (ภาพ: Wikimedia Commons) HART คืออะไร: ดิจิทัลบนแอนะล็อก HART (Highway Addressable Remote Transducer) วางสัญญาณดิจิทัล FSK (Frequency Shift Keying) ที่ความถี่ 1200 Hz และ 2200 Hz ทับบนสัญญาณแอนะล็อก 4-20mA บนสายเดียวกัน โดยสัญญาณ FSK มีค่าเฉลี่ยเป็นศูนย์ จึงไม่รบกวนค่าแอนะล็อกที่ DCS อ่านอยู่ เท่ากับว่าเราได้สองโลกในสายเดียว…
Read More