Asset-Level Digital Twin (ดิจิทัลทวินระดับสินทรัพย์): รากฐานของการจำลองเครื่องจักรเชิงอัจฉริยะ

Asset-Level Digital Twin (ดิจิทัลทวินระดับสินทรัพย์): รากฐานของการจำลองเครื่องจักรเชิงอัจฉริยะ

Article
Digital Twin ระดับสินทรัพย์ (Asset-Level Twin) คืออะไร?เส้นทางการบำรุงรักษาสมัยใหม่ — จากการซ่อมเมื่อพัง สู่การทำนายล่วงหน้าด้วยข้อมูลสภาพเครื่องจักร (ภาพประกอบ: Honey Corporation)เส้นทางการบำรุงรักษาสมัยใหม่ — จากการซ่อมเมื่อพัง สู่การทำนายล่วงหน้าด้วยข้อมูลสภาพเครื่องจักร (ภาพประกอบ: Honey Corporation) Digital Twin ระดับสินทรัพย์ หรือ Asset-Level Digital Twin คือการสร้างแบบจำลองเสมือนจริงของสินทรัพย์เดี่ยวหนึ่งชิ้น เช่น ปั๊มน้ำ มอเตอร์ไฟฟ้า วาล์ว หรือคอมเพรสเซอร์ โดยเชื่อมต่อกับข้อมูลเซ็นเซอร์เรียลไทม์จากสินทรัพย์ทางกายภาพอย่างต่อเนื่อง แตกต่างจาก Digital Twin ในวงกว้างที่ครอบคลุมทั้งกระบวนการหรือระบบโรงงาน Asset Twin เจาะจงลึกระดับเครื่องจักรเดียว ทำให้สามารถตรวจสอบพารามิเตอร์ทุกตัวได้อย่างละเอียด ตามกรอบมาตรฐาน ISO 23247 ซึ่งเป็นมาตรฐานสากลสำหรับ Digital Twin ในงานผลิต กำหนดให้ Asset Twin ทำหน้าที่เป็น “เลเยอร์พื้นฐาน” ที่รวบรวมข้อมูลจากชั้น Entity ส่งขึ้นสู่ชั้นฟังก์ชันการวิเคราะห์เพื่อตัดสินใจ โครงสร้างนี้แบ่งเป็น 6 เลเยอร์: Physical Entity, Device Communication, Data Ingestion, Digital Model, Twin Governance และ User Application โครงสร้างข้อมูลที่ Asset Twin ต้องการ เพื่อให้ Asset Twin ทำงานได้อย่างแม่นยำ ต้องอาศัยข้อมูลหลายประเภทที่ไหลเข้าสู่ระบบอย่างต่อเนื่อง: Time-Series Data — การสั่นสะเทือน (vibration) อุณหภูมิ แรงดัน กระแสไฟฟ้า ที่อัปเดตทุก 1–100 มิลลิวินาที CAD/BIM Geometry — โมเดล 3 มิติของสินทรัพย์ที่มีความละเอียดระดับชิ้นส่วนภายใน Asset Metadata — หมายเลขซีเรียล วันที่ติดตั้ง ข้อมูลผู้ผลิต และคู่มือการบำรุงรักษา Historical Records — ประวัติการซ่อมบำรุง การเปลี่ยนอะไหล่ และเหตุการณ์ผิดปกติในอดีต 💡 จุดเด่นของ Asset Twin: สามารถสร้างได้ทีละสินทรัพย์โดยไม่ต้องลงทุนโครงสร้างระบบทั้งโรงงานพร้อมกัน เหมาะกับการเริ่มต้นนำร่อง (pilot) เพื่อพิสูจน์คุณค่าก่อนขยายผล วิธีการสร้างและเชื่อมต่อ Asset-Level Digital Twin 1. การรวบรวมข้อมูลดิบ (Data Acquisition) Asset Twin เริ่มต้นจากการติดตั้งเซ็นเซอร์วัดค่าสำคัญบนสินทรัพย์จริง ตัวอย่างเช่น…
Read More
Fog Computing: สถาปัตยกรรมชั้นไว้ผลานระหว่าง Edge และ Cloud ตามมาตรฐาน IEEE 1934.1 สำหรับโรงงานอุตสาหกรรม

Fog Computing: สถาปัตยกรรมชั้นไว้ผลานระหว่าง Edge และ Cloud ตามมาตรฐาน IEEE 1934.1 สำหรับโรงงานอุตสาหกรรม

Article
Fog Computing คืออะไร? และต่างจาก Edge Computing อย่างไร?วงจรงาน Machine Learning ในโรงงาน — ตั้งแต่เก็บข้อมูลเซ็นเซอร์จนถึงการใช้โมเดลตัดสินใจบนหน้างาน (ภาพประกอบ: Honey Corporation)วงจรงาน Machine Learning ในโรงงาน — ตั้งแต่เก็บข้อมูลเซ็นเซอร์จนถึงการใช้โมเดลตัดสินใจบนหน้างาน (ภาพประกอบ: Honey Corporation) เมื่อพูดถึงการประมวลผลข้อมูลใกล้อุปกรณ์ เรามักได้ยินคำว่า Edge Computing และ Fog Computing สลับกันไปมา แม้ทั้งสองจะมีเป้าหมายร่วมคือการลดหน่วงเวลาและลดปริมาณข้อมูลที่ส่งขึ้นคลาวด์ แต่ Fog Computing มีนิยามที่กว้างกว่าและเน้นการสร้าง ชั้นไว้ผลาน (Middleware Layer) ที่ทำหน้าที่คล้ายหมอกควันคลุมอยู่ระหว่างอุปกรณ์ปลายทาง (Things) กับคลาวด์ — นี่คือที่มาของชื่อ “Fog” แนวคิดนี้ถูกเสนอครั้งแรกโดย บริษัทผู้ผลิตอุปกรณ์เครือข่ายรายใหญ่ ในปี 2012 และภายหลังกลายเป็นมาตรฐานสากลผ่าน OpenFog Consortium ซึ่งรวมเข้ากับ IEEE ในปี 2019 จนออกเป็นมาตรฐาน IEEE 1934.1 ที่กำหนด Reference Architecture สำหรับ Fog Computing อย่างเป็นทางการ ตารางเปรียบเทียบ: Cloud vs Fog vs Edge Computing เกณฑ์เปรียบเทียบ Cloud Computing Fog Computing Edge Computing ตำแหน่งในเครือข่าย ศูนย์กลางไกล ชั้นกลาง (LAN/MAN) ติดอุปกรณ์ปลายทาง หน่วงเวลา 30–100 ms 1–20 ms <5 ms ขนาดการประมวลผล ใหญ่มาก ปานกลาง–ใหญ่ เล็ก การกระจายทางภูมิศาสตร์ รวมศูนย์ กระจาย กระจายมาก ผู้ควบคุมโดยทั่วไป ผู้ให้บริการคลาวด์ ผู้ใช้/ผู้ให้บริการ ผู้ใช้ ตัวอย่างโหนด Data Center Router/Gateway มีพลัง PLC, IPC สถาปัตยกรรมแบบชั้นของ Fog Computing มาตรฐาน IEEE 1934.1 นิยามสถาปัตยกรรม Fog แบบชั้น (Hierarchical) โดยข้อมูลไหลจาก Things Layer สู่ Fog Node Layer และสุดท้ายถึง Cloud…
Read More
Kubernetes ที่ขอบเครือข่าย: K3s และ KubeEdge เปลี่ยน Edge Node ของโรงงานให้เป็น Cloud-Native IIoT

Kubernetes ที่ขอบเครือข่าย: K3s และ KubeEdge เปลี่ยน Edge Node ของโรงงานให้เป็น Cloud-Native IIoT

Article
ทำไมต้องรัน Container ที่ขอบเครือข่าย?สถาปัตยกรรม Edge-to-Cloud — การวางงานคำนวณให้เหมาะกับระดับความเร็วที่แต่ละงานต้องการ (ภาพประกอบ: Honey Corporation)สถาปัตยกรรม Edge-to-Cloud — การวางงานคำนวณให้เหมาะกับระดับความเร็วที่แต่ละงานต้องการ (ภาพประกอบ: Honey Corporation) ในขณะที่วงการไอทีใช้ Container และ Kubernetes (K8s) จัดการเวิร์กโหลดกันอย่างแพร่หลาย วงการอุตสาหกรรมกำลังเร่งนำแนวคิด Cloud-Native เดียวกันนี้ไปใช้ที่ขอบเครือข่าย (Edge) ของโรงงาน แทนที่จะติดตั้งแอปพลิเคชันแบบ Monolithic ลงเครื่อง Edge Gateway ทีละตัว ทีมวิศวกรสามารถ บรรจุ (Package) แต่ละฟังก์ชัน เช่น OPC UA Gateway, โมเดล AI Inference, MQTT Broker แยกกันเป็น Container แล้วจัดการผ่าน Orchestrator เดียวกันได้ทั้งโรงงาน ความท้าทายคือ Kubernetes มาตรฐานถูกออกแบบมาสำหรับ Data Center ที่มีทรัพยากรมาก ในขณะที่อุปกรณ์ Edge ในโรงงานอาจมีเพียง CPU 2–4 คอร์และ RAM 1–4 GB นี่คือเหตุผลที่ทำให้เกิด Lightweight Kubernetes Distributions ขึ้นมา โดยเฉพาะสามตัวที่นิยมในวงการ IIoT คือ K3s, KubeEdge และ MicroK8s ตารางเปรียบเทียบ Lightweight Kubernetes สำหรับ Edge เกณฑ์ K3s KubeEdge K8s มาตรฐาน ขนาด Binary ~70 MB ~50 MB (Agent) 300+ MB RAM ขั้นต่ำ 512 MB 256 MB 2 GB+ ทำงานออฟไลน์ได้ จำกัด ได้ (ออกแบบมาเลย) ไม่ได้ สถาปัตยกรรม Cluster แบบกระจาย Cloud + Edge Agent Control Plane รวม เหมาะกับ Edge Server หลายตัว อุปกรณ์ IoT นับพัน Data Center / Cloud…
Read More
MEC (Multi-Access Edge Computing) สำหรับ Smart Factory: เครือข่าย 5G ที่ขอบเครือข่ายลดหน่วงเวลาเหลือ 1–10 มิลลิวินาที

MEC (Multi-Access Edge Computing) สำหรับ Smart Factory: เครือข่าย 5G ที่ขอบเครือข่ายลดหน่วงเวลาเหลือ 1–10 มิลลิวินาที

Article
MEC (Multi-Access Edge Computing) คืออะไร?สถาปัตยกรรม Edge-to-Cloud — การวางงานคำนวณให้เหมาะกับระดับความเร็วที่แต่ละงานต้องการ (ภาพประกอบ: Honey Corporation)สถาปัตยกรรม Edge-to-Cloud — การวางงานคำนวณให้เหมาะกับระดับความเร็วที่แต่ละงานต้องการ (ภาพประกอบ: Honey Corporation) ในยุคที่โรงงานอัจฉริยะต้องการการประมวลผลแบบเรียลไทม์ที่หน่วงเวลาต่ำกว่า 10 มิลลิวินาที Multi-Access Edge Computing (MEC) ได้กลายเป็นสถาปัตยกรรมที่ย้ายพลังการประมวลผล การจัดเก็บข้อมูล และฟังก์ชันเครือข่ายออกจากศูนย์กลางคลาวด์ ไปไว้ ณ ขอบเครือข่ายมือถือ ใกล้กับอุปกรณ์ปลายทางมากที่สุดเท่าที่จะเป็นไปได้ โดยทำงานร่วมกับเครือข่าย 5G และ Private 5G Network เพื่อให้บริการประมวลผลที่ตอบสนองภายในระดับมิลลิวินาที ก่อนหน้านี้ MEC ย่อมาจาก Mobile Edge Computing ก่อนที่องค์กรมาตรฐาน ETSI ISG MEC จะเปลี่ยนคำว่า Mobile เป็น Multi-Access ในปี 2017 เพื่อสะท้อนว่าเทคโนโลยีนี้ไม่จำกัดอยู่เพียงเครือข่ายมือถือ แต่ครอบคลุมเครือข่าย Wi-Fi และเครือข่ายแบบคงที่ด้วย ปัจจุบัน ETSI ได้กำหนด มาตรฐาน API ที่ช่วยให้แอปพลิเคชัน MEC ทำงานข้ามผู้ให้บริการและฮาร์ดแวร์ต่างกันได้ สถาปัตยกรรม MEC ทำงานอย่างไรในโรงงาน? หัวใจสำคัญของ MEC คือการ Local Breakout — แทนที่ข้อมูลจากเซ็นเซอร์ในโรงงานจะต้องเดินทางขึ้นไปประมวลผลที่คลาวด์กลางซึ่งอาจห่างไกลหลายร้อยกิโลเมตร ระบบ MEC จะทำการ หักเห ทราฟฟิกออกมาประมวลผล ณ เซิร์ฟเวอร์ที่ติดตั้งอยู่ใกล้สถานีฐาน (Base Station) หรือในตัวอาคารโรงงานเอง ผ่านองค์ประกอบที่เรียกว่า UPF (User Plane Function) ในสถาปัตยกรรม 5G Core ผลลัพธ์คือข้อมูลครบวงจรการผลิตไม่ต้องออกสู่อินเทอร์เน็ตสาธารณะ ลด Round-Trip Time (RTT) จาก 30–80 มิลลิวินาที (คลาวด์กลาง) เหลือเพียง 1–10 มิลลิวินาที พร้อมทั้งรักษา Data Sovereignty เพราะข้อมูลละเอียดอ่อนยังคงอยู่ภายในโรงงานตามข้อกำหนดด้านความปลอดภัย ส่วนประกอบหลักของระบบ MEC สำหรับอุตสาหกรรม MEC Host: เซิร์ฟเวอร์ประมวลผลที่ติดตั้ง ณ ขอบเครือข่าย มักมี GPU สำหรับการอนุมาน AI MEC Platform Manager: จัดการวงจรชีตของแอปพลิเคชัน การจัดสรรทรัพยากร และการโยกย้ายเวิร์กโหลด Virtualization Infrastructure…
Read More
Smart Manufacturing 2026: 5 Megatrends เทคโนโลยีที่กำลังเขียนบทใหม่ให้โรงงานอัจฉริยะ

Smart Manufacturing 2026: 5 Megatrends เทคโนโลยีที่กำลังเขียนบทใหม่ให้โรงงานอัจฉริยะ

Article
ปี 2026 ถือเป็นจุดเปลี่ยนสำคัญของวงการผลิตอุตสาหกรรมโลก เทคโนโลยีที่เคยอยู่ในขั้นทดลองได้กลายเป็นเครื่องมือหลักที่โรงงานใช้จริงในการแข่งขัน รายงานวิเคราะห์อุตสาหกรรมหลายแหล่งชี้ให้เห็น 5 Megatrends ที่กำลังเขียนบทใหม่ให้ Smart Manufacturing ในปีนี้ 🚀 ภาพรวม: ปี 2026 คือปีแห่งการลงมือทำจริง (deployment year) — ไม่ใช่ปีแห่งการทดลองอีกต่อไป โรงงานทั่วโลกกำลังเปลี่ยนจาก PoC สู่ production-scale AI, จาก connectivity เชิงเส้นสู่ระบบที่ขับเคลื่อนด้วยข้อมูลแบบ autonomous Megatrend 1: Multi-Agent AI Systems เปลี่ยนโรงงานเป็น Autonomous Entityพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation)พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) แนวโน้มที่โดดเด่นที่สุดของปี 2026 คือการขยายตัวของ Industrial AI Agent Platforms แทนที่จะใช้ AI ตัวเดียวควบคุมทุกอย่าง โรงงานกำลังใช้ specialized agents หลายตัวทำงานร่วมกันในรูปแบบ orchestrated multi-agent system เกณฑ์เปรียบเทียบ Monolithic AI (รุ่นเก่า) Multi-Agent System (2026) สถาปัตยกรรม AI ตัวเดียวคุมทุกฟังก์ชัน Agent เฉพาะทางทำงานแบบ orchestrate ความยืดหยุ่น ต่ำ — แก้ส่วนหนึ่งกระทบทั้งระบบ สูง — retrain agent เดียวได้โดยไม่กระทบอื่น ความเสี่ยง error สูง — compounding errors ต่ำ — error ถูกจำกัดใน domain เดียว การขยายขนาด ยาก — ต้อง retrain ทั้งระบบ ง่าย — เพิ่ม agent ใหม่ตามต้องการ Megatrend 2: Hyperautomation ผสาน RPA + AI + IIoT Hyperautomation ไม่ใช่แค่ automation แบบเดิม แต่คือการผสาน Robotic Process Automation…
Read More
วิเคราะห์ตลาด Industrial IoT: จาก 602 พันล้านЀเป็น 2.43 ล้านล้านดอลลาร์สหรัฐอาเมริกาภายในปี 2035 (CAGR 16.8%)

วิเคราะห์ตลาด Industrial IoT: จาก 602 พันล้านЀเป็น 2.43 ล้านล้านดอลลาร์สหรัฐอาเมริกาภายในปี 2035 (CAGR 16.8%)

Article
รายงานวิจัยอุตสาหกรรมล่าสุดที่ตีพิมพ์ในเดือนมิถุนายน 2026 ระบุตัวเลขที่สะท้อนการเติบโตอย่างก้าวกระโดดของตลาด Industrial IoT (IIoT) ทั่วโลก โดยคาดการณ์ว่ามูลค่าตลาดจะเติบโตจากประมาณ 602.87 พันล้านดอลลาร์สหรัฐในปี 2026 ไปสู่ 2.43 ล้านล้านดอลลาร์สหรัฐภายในปี 2035 ด้วยอัตราการเติบโตเฉลี่ยทบต้นต่อปี (CAGR) 16.8% ตัวเลขนี้สะท้อนการเปลี่ยนแปลงเชิงโครงสร้างครั้งใหญ่ของอุตสาหกรรมการผลิตทั่วโลก ขับเคลื่อนโดยการแปลงดิจิทัล (digital transformation) โครงการ smart manufacturing และการลงทุนในระบบอัตโนมัติอัจฉริยะ 📊 ภาพรวมตลาด IIoT โลก (2025–2035): มูลค่าตลาดปี 2025 อยู่ที่ 514.39 พันล้านดอลลาร์สหรัฐ → ปี 2026 ที่ 602.87 พันล้าน → คาดการณ์ปี 2035 ที่ 2,430.21 พันล้านดอลลาร์สหรัฐ ด้วย CAGR 16.8% ตลอดทั้งทศวรรษ 1. การกระจายตามภูมิภาค (Regional Breakdown)โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation)โปรโตคอลสื่อสารในระบบ IIoT — แต่ละชั้นของระบบสื่อสารในโรงงานใช้มาตรฐานต่างกันตามหน้าที่ (ภาพประกอบ: Honey Corporation) การวิเคราะห์รายภูมิภาคเผยให้เห็นภาพการแข่งขันที่น่าสนใจ: ภูมิภาค ส่วนแบ่งตลาด / อัตราการเติบโต แรงขับเคลื่อนหลัก อเมริกาเหนือ นำตลาดด้วยส่วนแบ่ง ~34% ในปี 2025 การลงทุน R&D สูง โครงสร้างพื้นฐานดิจิทัลพร้อม เอเชียแปซิฟิก เติบโตเร็วที่สุดในช่วงคาดการณ์ นโยบายสนับสนุน smart factory การผลิตยานยนต์และอิเล็กทรอนิกส์ ยุโรป ตลาดที่มั่นคง เน้นมาตรฐาน Industry 4.0 กฎระเบียบ ESG และความยั่งยืน เอเชียแปซิฟิก รวมถึงภูมิภาคอาเซียนที่ประเทศไทยตั้งอยู่ คาดว่าจะเป็นภูมิภาคที่เติบโตเร็วที่สุด ขับเคลื่อนโดยนโยบายสนับสนุน smart manufacturing และการยกระดับอุตสาหกรรมยานยนต์และอิเล็กทรอนิกส์ 2. การวิเคราะห์ตามส่วนประกอบและการใช้งาน (Segment Analysis) ตามส่วนประกอบ (Component) Solution Segment ครองส่วนแบ่งใหญ่ที่สุดในปี 2025 — รวมฮาร์ดแวร์ เซ็นเซอร์ และแพลตฟอร์มซอฟต์แวร์ Services Segment คาดว่าจะเติบโตเร็วที่สุด — สะท้อนความต้องการบริการ system integration การฝึกอบรม และการดูแลระบบ ตามการใช้งานปลายทาง (End-Use) การผลิต…
Read More
Case Study: วิสัยทัศน์ “All-AI Factory” ปี 2030 — จุดจบของ Pilot Purgatory และหนทางสู่โรงงาน AI เต็มรูปแบบ

Case Study: วิสัยทัศน์ “All-AI Factory” ปี 2030 — จุดจบของ Pilot Purgatory และหนทางสู่โรงงาน AI เต็มรูปแบบ

Article
ในช่วงกลางปี 2026 วงการผลิตอุตสาหกรรมทั่วโลกสั่นสะเทือนจากประกาศที่สำคัญ: ผู้ผลิตอุปกรณ์อิเล็กทรอนิกส์รายใหญ่ของโลกจากเอเชียตะวันออก ได้ตั้งเป้าหมายแปลงโรงงานทั้งหมดในเครือของตนให้กลายเป็น “All-AI Factory” หรือโรงงานที่ขับเคลื่อนด้วยปัญญาประดิษฐ์เต็มรูปแบบภายในปี 2030 ประกาศนี้ไม่ใช่อีกหนึ่งโครงการนำร่อง (pilot) ที่จบลงที่ห้องทดลอง แต่เป็นคำมั่นสัญญาระดับองค์กรที่ส่งสัญญาณชัดเจนว่ายุคแห่ง “Pilot Purgatory” หรือวงวนโครงการทดลองที่ไม่เคยขยายผลได้จริงได้จบลงแล้ว 💡 ข้อเท็จจริงสำคัญ: ผู้ผลิตรายนี้วางแผนใช้ Digital Twin Simulation ควบคู่กับ Specialized AI Agents เฉพาะทาง 3 ด้านหลัก ได้แก่ การควบคุมคุณภาพ (Quality) การจัดการการผลิต (Production) และการบริหารโลจิสติกส์ (Logistics) เพื่อสร้างสถาปัตยกรรมโรงงานที่ทำงานแบบอัตโนมัติเกือบสมบูรณ์ 1. ทำไม “Pilot Purgatory” คือปัญหาใหญ่ที่สุดของวงการพีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation)พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) Pilot Purgatory คือภาวะที่โรงงานอุตสาหกรรมทั่วโลกติดอยู่ในวงวนของการทำ PoC (Proof of Concept) ซ้ำแล้วซ้ำเล่า โดยโครงการสร้างข้อมูลได้ดี แต่ไม่เคยถูกขยายขนาด (scale) สู่การใช้งานจริงทั่วทั้งโรงงาน จากข้อมูลของสำนักข่าวอุตสาหกรรม IIoT เปิดเผยว่า: โรงงานอัจฉริยะทั่วไปในปัจจุบัน มีอัตราการทำงานอัตโนมัติในสายการผลิตเพียง 30–40% เท่านั้น ส่วนที่เหลืออีก 60–70% ยังพึ่งพาการตัดสินใจและการปฏิบัติการของมนุษย์อย่างมาก การนำ Digital Twin ไปใช้จริงในระดับโรงงานยังอยู่ในขั้นต้น (early stage) สำหรับอุตสาหกรรมส่วนใหญ่ ช่องว่างระหว่าง 30–40% automation กับเป้าหมาย 100% AI-driven คือความท้าทายทางวิศวกรรม การเชื่อมต่อระบบ (integration) และการบริหารการเปลี่ยนแปลง (change management) ที่ยิ่งใหญ่ที่สุดของยุคสมัยนี้ 2. สถาปัตยกรรม All-AI Factory: Multi-Agent ไม่ใช่ AI ตัวเดียว หัวใจสำคัญของกลยุทธ์นี้คือการใช้ Specialized AI Agents หลายตัวทำงานร่วมกัน แทนที่จะใช้ AI ขนาดใหญ่ตัวเดียว (monolithic AI) ควบคุมทุกอย่าง การแบ่ง AI Agent แต่ละตัวให้รับผิดชอบด้านเฉพาะทางช่วยให้: AI Agent หน้าที่หลัก แหล่งข้อมูล Quality Agent ตรวจจับตำหนิ วิเคราะห์รากเหตุ ปรับพารามิเตอร์กระบวนการแบบ…
Read More
IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

Article
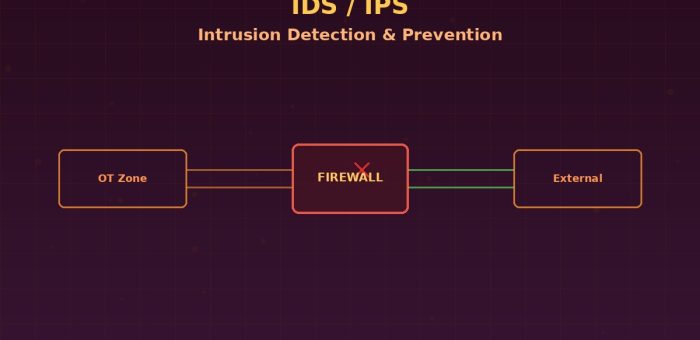
“Firewall ตัดสินใจว่าจะให้ทราฟิกผ่าน IDS ตัดสินใจว่าทราฟิกที่ผ่านมานั้นอันตรายหรือไม่” — IDS/IPS สำหรับ OT คือด่านตรวจสอบอัจฉริยะที่อ่านทุกแพ็กเก็ตข้อมูลในเครือข่ายอุตสาหกรรมได้ในระดับโปรโตคอล IDS และ IPS ต่างกันอย่างไร?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Intrusion Detection System (IDS) และ Intrusion Prevention System (IPS) เป็นระบบรักษาความปลอดภัยเครือข่ายที่ทำงานคู่กันแต่มีบทบาทต่างกัน: IDS: ตรวจจับกิจกรรมที่น่าสงสัยและส่ง Alert — แต่ ไม่บล็อก ทราฟิก (Passive/Inline Monitor) IPS: ตรวจจับและ บล็อก ทราฟิกที่เป็นภัยคุกคาม (Active/Inline Enforcement) ในบริบทของ OT ความแตกต่างนี้สำคัญมาก เพราะการบล็อกทราฟิกที่ผิดพลาด (False Positive) อาจหยุดการสื่อสารระหว่าง PLC และ HMI ส่งผลให้สายการผลิตหยุดชะงัก ดังนั้นหลายโรงงานเริ่มจาก IDS (Detect-Only) ก่อนเปลี่ยนเป็น IPS เมื่อมั่นใจในความแม่นยำของ Detection Rule OT IDS/IPS vs IT IDS/IPS คุณสมบัติ IT IDS/IPS OT IDS/IPS Protocol HTTP, HTTPS, DNS, SMB Modbus, DNP3, OPC UA, PROFINET, IEC 61850, GOOSE Detection Focus Malware, Data Exfiltration, Web Attack Unauthorized Command, Protocol Anomaly, Device Impersonation Latency Tolerance ยอมรับได้ (ms-s) ต่ำมาก (sub-ms สำหรับ Real-Time Protocol) False Positive…
Read More
Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Article
“Network Security เฝ้าประตู EDR เฝ้าทุกห้อง” — เมื่อผู้โจมตีผ่าน Firewall เข้ามาได้แล้ว Endpoint Detection and Response คือชั้นป้องกันสุดท้ายที่ตรวจจับพฤติกรรมผิดปกติ ณ ระดับเครื่องจักรและอุปกรณ์ควบคุม ทำไม OT ต้องการ EDR?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโลกของ IT, EDR (Endpoint Detection and Response) เป็นเครื่องมือรักษาความปลอดภัยมาตรฐานที่ติดตั้งบนทุก Endpoint เพื่อตรวจจับ Malware วิเคราะห์พฤติกรรม และตอบสนองต่อภัยคุกคามอัตโนมัติ แต่ในโลกของ OT การนำ EDR มาใช้ซับซ้อนกว่ามาก เนื่องจากอุปกรณ์ OT มีข้อจำกัดเฉพาะตัวที่อุปกรณ์ IT ไม่มี ความท้าทายเฉพาะของ OT Endpoint Legacy OS: PLC, HMI และ Engineering Workstation จำนวนมากยังใช้ Windows XP/7 หรือ Embedded OS ที่ไม่รองรับ Security Agent สมัยใหม่ Real-Time Constraint: การทำงานของ EDR Agent ต้องไม่กระทบ Performance ของระบบควบคุมเรียลไทม์ (Cycle Time ในระดับ Millisecond) ไม่สามารถ Reboot หรือ Quarantine ได้: อุปกรณ์ OT ทำงาน 24/7 การ Isolate เครื่องที่ติด Malware อาจหมายถึงการหยุดสายการผลิต Protocol Awareness: EDR สำหรับ OT ต้องเข้าใจโปรโตคอลอุตสาหกรรม (Modbus, OPC UA, PROFINET) เพื่อจำแนกพฤติกรรมปกติจากพฤติกรรมผิดปกติ OT EDR vs IT…
Read More
Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Article
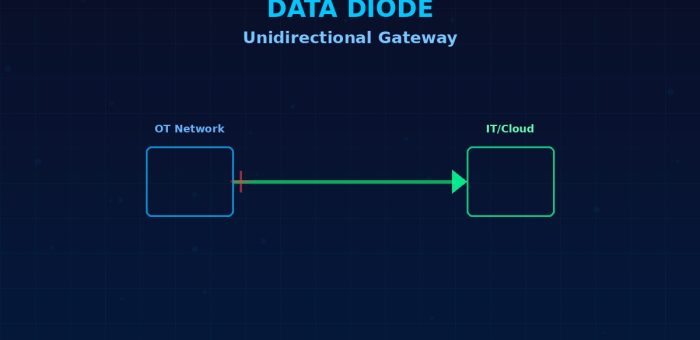
“ข้อมูลได้ทางเดียว แต่ผู้โจมตีเข้ามาไม่ได้เลย” — Data Diode คือสถาปัตยกรรมความปลอดภัยเพียงหนึ่งเดียวที่การันตีการแยกเครือข่าย (Network Isolation) ในระดับกฎของฟิสิกส์ ไม่ใช่แค่การตั้งค่าซอฟต์แวร์ ทำไม Firewalls และ VLANS ยังไม่พอ?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโลกของ Operational Technology (OT) การแยกเครือข่ายระหว่าง IT และ OT ด้วย Firewall หรือ VLAN Segmentation ถือเป็นมาตรฐานพื้นฐาน แต่เมื่อภัยคุกคามทางไซเบอร์ซับซ้อนขึ้น Firewall ที่อาศัยกฎซอฟต์แวร์เท่านั้นก็มีช่องโหว่ — ทั้งจากการกำหนดค่าผิดพลาด (Misconfiguration), ช่องโหว่เฟิร์มแวร์ หรือการโจมตีแบบ Zero-Day ที่สามารถ Bypass กฎการกรองได้ Data Diode หรือที่เรียกว่า Unidirectional Gateway แก้ปัญหานี้ด้วยแนวทางที่ต่างออกไปโดยสิ้นเชิง: แทนที่จะกรองข้อมูลด้วยซอฟต์แวร์ มันใช้ ออปติกฟาเบอร์ (Fiber Optic) ที่ส่งแสงได้ทางเดียวเท่านั้น — ทำให้การส่งข้อมูลย้อนกลับ (Reverse Communication) เป็นไปไม่ได้ในทางกายภาพ Data Diode คืออะไร? Data Diode คืออุปกรณ์ฮาร์ดแวร์ที่อนุญาตให้ข้อมูลไหลผ่านได้ ทิศทางเดียว (One-Way) เท่านั้น ทำงานโดยใช้ตัวส่งแสง (Transmitter) เช่น Laser LED อยู่ด้านหนึ่ง และตัวรับแสง (Receiver) อยู่อีกด้านหนึ่ง โดยไม่มีองค์ประกอบทางกายภาพใดๆ ที่สามารถส่งสัญญาณย้อนกลับได้ โครงสร้างพื้นฐานของ Data Diode องค์ประกอบ หน้าที่ ระดับความปลอดภัย Transmitter (ฝั่งส่ง) แปลงข้อมูลไฟฟ้าเป็นสัญญาณแสงผ่าน Laser/LED ส่งได้เท่านั้น รับไม่ได้ Receiver (ฝั่งรับ) แปลงสัญญาณแสงกลับเป็นข้อมูลไฟฟ้า รับได้เท่านั้น ส่งไม่ได้ Air Gap Connection เชื่อมต่อด้วย Single-Mode Fiber เส้นเดียว ทางกายภาพไม่มีทางย้อนกลับ Protocol…
Read More