USB และ Removable Media ในโรงงาน: ช่องโหว่เล็กๆ ที่ทะลุทะลวง Air Gap — จาก Stuxnet ถึง NIST SP 1334
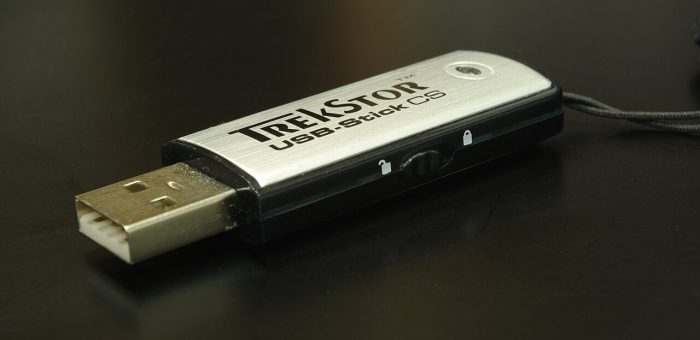
ในโลกของ OT Security มีความเชื่อผิดๆ ที่ยังคงอยู่ในโรงงานอุตสาหกรรมจำนวนมาก นั่นคือ "ตราบใดที่เครือข่ายควบคุมไม่ต่ออินเทอร์เน็ต เราก็ปลอดภัย" แต่ความจริงคือ ยังมีเส้นทางเข้าออกเส้นหนึ่งที่เปิดอยู่ตลอดเวลา คือ พอร์ต USB บนเครื่อง Engineering Workstation, เครื่อง HMI และโน้ตบุ๊กของช่างเทคนิคที่เดินเข้าออกโรงงานทุกวัน ข้อมูลจาก SANS 2024 State of ICS/OT Cybersecurity ระบุว่า Removable Media คิดเป็น 20.3% ของ Initial Attack Vector ในเหตุการณ์ที่กระทบระบบ ICS/OT และเมื่อเทียบเป็นอนุกรมเวลาตั้งแต่ปี 2021 ตัวเลขนี้แกว่งตัวระหว่าง 9.3%–36.7% โดยไม่เคยหายไปจากอันดับต้นๆ ของเวกเตอร์การโจมตีเลยแม้แต่ปีเดียว ทำไม USB ยังเป็นปัญหาในปี 2026 หลายโรงงานเข้าใจความเสี่ยงแล้ว แต่ยังปล่อยให้พอร์ต USB เปิดอยู่ เพราะ ข้อจำกัดทางปฏิบัติที่หลีกเลี่ยงไม่ได้ การอัปเดตเฟิร์มแวร์ PLC, การนำเข้าไฟล์ Recipe การผลิต, การโอนย้ายไฟล์ Diagnostic Log ออกจากเครื่อง หรือแม้แต่การเก็บข้อมูล HACCP จากเครื่องมือวัดแบบ Offline — งานเหล่านี้ล้วนต้องพึ่งพาสื่อกลางภายนอกกันทั้งสิ้น USB Flash Drive ยังคงเป็นสื่อกลางหลักในการโอนย้ายไฟล์เข้าสู่โซน OT ของโรงงานจำนวนมาก — ทั้งที่เป็นช่องโหว่ยอดนิยมของมัลแวร์ (ภาพ: DIFMuseoa, CC BY-SA 4.0, Wikimedia Commons) ประเด็นสำคัญคือ การโจมตีผ่าน USB ในปัจจุบันไม่ต้องพึ่ง Exploit ที่ซับซ้อน รูปแบบที่พบบ่อยได้แก่ Executable ที่ซ่อนอยู่ในชุดติดตั้งซอฟต์แวร์ของผู้ผลิตเครื่องจักรโดยตรง, Script หรือ Dropper ที่ทำงานตอนติดตั้งโปรแกรม และการใช้ประโยชน์จาก "ความไว้ใจ" ว่าไฟล์มาจากเว็บไซต์ทางการของผู้ขาย กรณีศึกษาที่ชัดเจนที่สุดในปี 2025 คือเหตุการณ์ไดรเวอร์เครื่องพิมพ์ UV ที่มีมัลแวร์ฝังอยู่ในตัวติดตั้งที่ดาวน์โหลดจากเว็บผู้ผลิตโดยตรง ซึ่งหากนำไปติดตั้งบน Engineering Workstation แบบ Air-gapped มัลแวร์จะข้ามกำแพงการแยกเครือข่ายได้โดยไม่ต้องสัมผัสอินเทอร์เน็ตแม้แต่นาทีเดียว 3 เส้นทางที่มัลแวร์จาก USB ใช้เข้าสู่ระบบ เส้นทาง กลไก สิ่งที่ตรวจพบได้ยาก 1. Installer ติดเชื้อExecutable ฝังอยู่ในชุดติดตั้งซอฟต์แวร์/ไดรเวอร์ที่ "น่าเชื่อถือ"ผ่านการตรวจของ Antivirus ได้ง่าย เพราะผู้ใช้เองเป็นคนรัน 2. BadUSB / Firmwareเฟิร์มแวร์ของ USB…