Case Study: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งในรัฐมินนิโซตา (กรกฎาคม 2026)
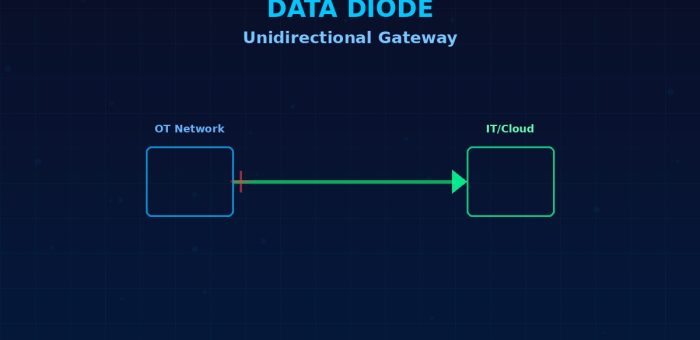
ภาพรวมเหตุการณ์: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งDefense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในช่วงปลายเดือนกรกฎาคม 2026 วงการความมั่นคงปลอดภัยไซเบอร์สั่นสะเทือน เมื่อรัฐมินนิโซตา สหรัฐอเมริกา ประกาศว่าระบบประปาและบำบัดน้ำเสียในชุมชนกว่า 30 แห่งถูกโจมตีทางไซเบอร์แบบประสานงาน (Coordinated Cyberattack) พร้อมกันในช่วงเวลาไล่เลี่ยกัน ส่งผลให้ระบบ Operational Technology (OT) หยุดทำงานชั่วคราว แม้ว่า คุณภาพน้ำประปาไม่ได้รับผลกระทบ และประชาชนยังสามารถดื่มได้ปลอดภัย แต่เหตุการณ์นี้ถือเป็นการโจมตี OT ที่มีขนาดใหญ่ที่สุดครั้งหนึ่งของปี 2026 และเป็นสัญญาณเตือนสำคัญสำหรับโรงงานและสาธารณูปโภคที่ใช้ระบบ OT เชื่อมต่ออินเทอร์เน็ต เหตุการณ์นี้มีความน่าสนใจที่ผู้โจมตีไม่ได้ใช้เทคนิคการเข้ารหัสล็อกระบบเพื่อเรียกค่าไถ่ (Ransomware) แต่เน้น การหยุดชะงักการทำงาน (Disruption) ของอุปกรณ์อุตสาหกรรมที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ซึ่งเป็นรูปแบบการโจมตีที่สะท้อนถึง “การสงครามไซเบอร์เพื่อทำลายล้าง” มากกว่าการหาผลประโยชน์ทางการเงิน วิธีการโจมตี: จุดอ่อนที่ PLC เชื่อมต่อเซลลูลาร์ จากการวิเคราะห์เบื้องต้น ผู้โจมตีเล็งเป้าไปที่ Programmable Logic Controller (PLC) และอุปกรณ์ OT ที่เชื่อมต่ออินเทอร์เน็ตผ่านเครือข่ายเซลลูลาร์ (4G/LTE) โดยเฉพาะอุปกรณ์ที่ใช้ควบคุมระบบปั๊มน้ำและ Lift Station ในเมืองต่างๆ ดังนี้: เมืองบราแฮม (Braham) ประชากร 1,700 คน — โรงประปาออฟไลน์ ประชาชนถูกขอให้ลดการใช้น้ำเนื่องจากหอน้ำมีปริมาณจำกัด ต่อมาฟื้นตัวภายในวันเดียวกัน เมืองพลีมัท (Plymouth) ประชากร 80,000 คน — ทีมไอทีตัดการเชื่อมต่ออุปกรณ์ที่ถูกโจมตีออกจากเครือข่ายทันที เพื่อหยุดยั้งการแพร่กระจาย พบว่าการโจมตีจำกัดอยู่ที่อุปกรณ์ที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ณ หอน้ำ 2 แห่งและ Lift Station หลายจุด แนวโจมตีนี้สอดคล้องกับคำเตือนของหน่วยงาน CISA ที่ออกประกาศเตือนเร่งด่วนก่อนหน้านี้ ระบุว่ากลุ่มแฮกเกอร์จากรัฐสนับสนุน (State-sponsored) กำลังเจาะเป้าหมายไปที่ อุปกรณ์ OT ที่เปิดใช้งานอินเทอร์เน็ต โดยเฉพาะ PLC ที่ไม่ได้เปลี่ยนรหัสผ่านเริ่มต้น (Default Credentials) หรือใช้โปรโตคอลที่ไม่เข้ารหัส เช่น Modbus TCP บนพอร์ต…