
Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต
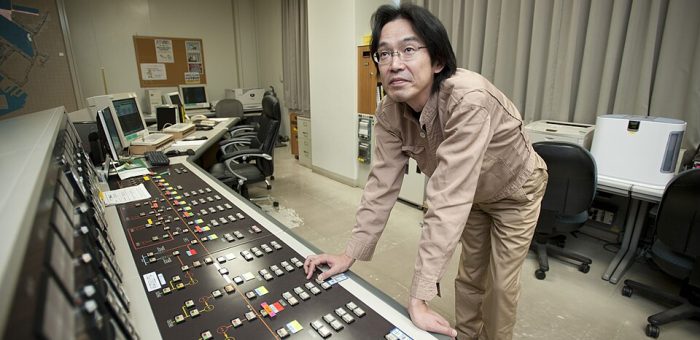
"ทำไมเราไม่รู้ว่ากลุ่มผู้โจมตีกำลังมุ่งหน้ามาหาเรา?" — นี่คือคำถามที่ CISO ของโรงงานผลิตชิ้นส่วนยนต์แห่งหนึ่งในภาคตะวันออกของไทยถามหลังจากต้องหยุดสายการผลิตนานถึง 72 ชั่วโมง เนื่องจากการโจมตี Ransomware ที่ลุกลามจากระบบ IT เข้าสู่ระบบ OT ในเดือนมีนาคม 2026 เหตุการณ์นี้สะท้อนปัญหาที่โรงงานอุตสาหกรรมทั่วโลกกำลังเผชิญ นั่นคือการขาด OT Threat Intelligence ที่มีคุณภาพและทันสถานการณ์ Case Study: การโจมตีแบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่ง ในเดือนกรกฎาคม 2026 เกิดเหตุการณ์ที่สร้างแบบอย่างของความซับซ้อนในการโจมตี OT — ผู้โจมตีพยายามบุกรุกระบบ SCADA ของโรงประปามากกว่า 30 แห่ง ในรัฐมินนิโซตา สหรัฐอเมริกา การโจมตีใช้เทคนิค Multi-Vector Coordinated Attack ที่ผสมผสาน: การหาประโยชน์จากช่องโหว่ VPN Concentrator ที่เป็น perimeter device การขโมยข้อมูลประจำตัวจาก Third-party Contractor การเคลื่อนที่ในแนวราบ (Lateral Movement) จาก IT สู่ OT ผ่าน trusted bridge การจัดการโปรโตคอล ICS เช่น Modbus และ DNP3 เพื่อหยุดการทำงานของปั๊มน้ำ เหตุการณ์นี้สอนบทเรียนสำคัญ: การป้องกันแบบเดิมที่รอให้เกิดเหตุแล้วค่อยตอบสนอง (Reactive) ไม่เพียงพออีกต่อไป ผู้ปฏิบัติงานในห้องควบคุม SCADA — จุดที่ Threat Intelligence มีบทบาทสำคัญในการเตือนภัยล่วงหน้า (ที่มา: U.S. Navy, Public Domain) ปัญหา (Problem): โรงงานส่วนใหญ่บอดต่อภัยคุกคาม จากข้อมูลของ IBM X-Force ในปี 2025 พบว่า 15% ขององค์กรที่ศึกษาประสบเหตุการณ์ความมั่นคงปลอดภัยที่ส่งผลกระทบต่อสภาพแวดล้อม OT และในกลุ่มนี้ 23% รายงานว่าเหตุการณ์สร้างความเสียหายต่อระบบหรืออุปกรณ์ OT โดยตรง ความเสียหายเฉลี่ยอยู่ที่ USD 4.56 ล้านเหรียญต่อเหตุการณ์ สูงกว่าค่าเฉลี่ยทั่วโลก (USD 4.44 ล้าน) ปัญหาหลักที่ทำให้โรงงานบอดต่อภัยคุกคามมี 4 จุด: ช่องว่าง รายละเอียด ผลกระทบ IT-Centric Intel ข้อมูลภัยคุกคามมาจากแหล่ง IT ไม่ครอบคลุมโปรโตคอลอุตสาหกรรม พลาดภัยคุกคามเฉพาะ OT เช่น ICS Malware No Context…


