บทวิเคราะห์: Zero Trust ในโรงงาน — เชื่อใจน้อยลง เดินตรวจมากขึ้น อ่าน NIST SP 800-207 ใหม่ให้เป็นของวิศวกร OT

บทวิเคราะห์: Zero Trust ในโรงงาน — เชื่อใจน้อยลง เดินตรวจมากขึ้น อ่าน NIST SP 800-207 ใหม่ให้เป็นของวิศวกร OT

Article
เมื่อเร็วๆ นี้เราได้รับคำถามจากผู้บริหารโรงงานเครื่องจักรแห่งหนึ่ง: "Zero Trust ที่ทุกคนพูดถึงน่ะ เราโรงงานทำได้จริงหรือ เพราะไอทีบอกว่าต้องรื้อเครือข่ายใหม่ทั้งหมด" คำถามนี้สะท้อนความเข้าใจผิดที่แพร่หลายที่สุดเกี่ยวกับ Zero Trust ในภาคอุตสาหกรรม — คิดว่ามันคือโครงการรื้อสร้างเครือข่ายมหาศาล ความจริงคือ Zero Trust เป็นชุดหลักการที่ทำทีละส่วนได้ และมีแนวทางมาตรฐานรองรับอยู่แล้ว จากปราการเดียว (Castle-and-Moat) สู่การตรวจทุก session: หัวใจคือ Policy Decision Point ตามแนวทาง NIST SP 800-207 (ภาพ: Honey Corporation) Zero Trust ไม่ใช่สินค้า — มันคือการเปลี่ยนคำถาม แนวทาง NIST SP 800-207 อธิบาย Zero Trust เป็นชุดหลักการ ไม่ใช่ชิ้นส่วนที่ซื้อมาติดตั้ง หลักการสำคัญที่สุดข้อหนึ่งคือ: "การเข้าถึงทุกครั้งต้องผ่านการตัดสินใจแบบไดนามิก" โดยอิงข้อมูลตัวตนและบริบท ณ ขณะนั้น — ไม่ใช่ตำแหน่งในเครือข่ายที่เคยถูกอนุญาตไว้ แปลเป็นภาษาโรงงานง่ายๆ: วิศวกรที่เพิ่ง login จากออฟฟิศเมื่อ 10 นาทีก่อน กับวิศวกรคนเดียวกันที่ login จากที่อื่นเวลา 3 ทุ่มของวันหยุด ไม่ควรได้รับสิทธิ์เท่ากัน แม้บัญชีผู้ใช้จะเป็นบัญชีเดียวกัน ตารางเปรียบเทียบ: เครือข่ายโรงงานแบบเดิม vs แบบ Zero Trust มุมมอง แบบเดิม (Perimeter-based) Zero Trust สมมติฐานข้างในเครือข่ายปลอดภัยไม่เชื่อใครโดยอัตโนมัติ ตรวจทุกครั้ง การเข้าถึงระยะไกลVPN หลักเดียว เข้าแล้วเห็นทั้งโรงงานSession สั้น เข้าถึงเฉพาะระบบที่ขอ เครื่องจักรIP อยู่ในช่วงที่อนุญาต = เชื่อCertificate + mTLS ยืนยันตัวตนเครื่องจักร ผู้รับเหมาภายนอกบัญชีร่วมใช้กันทั้งทีม มักไม่มีวันหมดอายุสิทธิ์ชั่วคราว ผูกกับ work order หมดอายุตามงาน เมื่อถูกเจาะ 1 จุดเดินต่อได้ทั้งเครือข่าย (lateral movement)ถูกจำกัดอยู่แค่เซสชันนั้น ขยายไม่ได้ การตรวจสอบย้อนหลังรู้ว่าใคร "อยู่ใน VPN" ไม่รู้ว่าทำอะไรทุกการเข้าถึงมีบันทึกว่าใคร ทำอะไร กับเครื่องไหน หัวใจทางเทคนิค: Policy Decision Point ส่วนประกอบที่ทำให้ Zero Trust ทำงานได้จริงคือการแยก "ผู้ตัดสินใจ" ออกจาก "ผู้บังคับใช้" — ผู้ใช้หรือเครื่องจักรขอสิทธิ์เข้าถึง ระบบตัดสินใจ (PDP) ประเมินจากตัวตน สถานะอุปกรณ์ และบริบทในขณะนั้น แล้วสั่งจุดบังคับใช้ (PEP)…
Read More
How-to: สร้าง OT Detection Lab ด้วย MITRE ATT&CK for ICS v20 — จาก Log ดิบสู่ Use Case แรกใน 5 ขั้นตอน

How-to: สร้าง OT Detection Lab ด้วย MITRE ATT&CK for ICS v20 — จาก Log ดิบสู่ Use Case แรกใน 5 ขั้นตอน

Article
สัปดาห์ก่อนเราคุยกับวิศวกรของโรงงานประกอบชิ้นส่วนแห่งหนึ่งเรื่องระบบตรวจจับการโจมตี เขาพูดประโยคที่เราเจอบ่อยมาก: "เรามี SIEM แล้ว แต่ไม่รู้ว่าจะเขียน rule อะไรลงไป" นี่คือช่องว่างที่แท้จริงของ OT Security ในประเทศไทย — ไม่ใช่การขาดเครื่องมือ แต่คือการขาด "คำถามที่ถูกต้อง" ที่จะถามกับ log ที่มีอยู่ ข่าวดีคือเมื่อวันที่ 13 ตุลาคม 2026 MITRE ปล่อย ATT&CK v20 ซึ่งโดเมน ICS (Industrial Control Systems) ได้ข้อมูลใหม่ที่เป็นประโยชน์กับโรงงานไทยอย่างมาก: ตอนนี้มีถึง 106 Detection Strategies และ 302 Analytics พร้อมบริบทแพลตฟอร์มและ Asset ชัดเจน — แปลว่านี่คือจุดเริ่มต้นที่ดีที่สุดที่เคยมีมาสำหรับการสร้าง Use Case ตรวจจับการโจมตีที่เจาะจงกับระบบควบคุมของเราเอง การเดินทางของการโจมตีตามโดเมน ICS ของ MITRE ATT&CK v20 — 12 tactics และ 78 techniques (ภาพ: Honey Corporation) ขั้นที่ 1: เลือกเทคนิคที่ "เป็นไปได้จริง" กับโรงงานคุณ ความผิดพลาดที่พบบ่อยที่สุดของทีมที่เพิ่งเริ่ม คือพยายามเขียน rule ครบทุก technique ในเมทริกซ์ 78 ข้อ — แล้วเลิกกลางทาง ให้เริ่มจาก 3-5 เทคนิคที่ตรงกับช่องทางที่โรงงานคุณมีจริง: ถ้ามีช่องทาง remote สำหรับผู้รับเหมา: T0886 Remote Services — ตรวจจับการเชื่อมต่อจาก IP ที่ไม่ใช่ของทีมภายใน ถ้า HMI เป็น Windows: T0853 Scripting — ตรวจ process ที่ไม่ควรมีบนเครื่อง Engineering ถ้าใช้ Modbus TCP: T0855 Unauthorized Command Message — ตรวจ Master ID ที่ไม่อยู่ใน whitelist ถ้ามี Setpoint สำคัญต่อคุณภาพผลิตภัณฑ์: T0831 Manipulation of Control — ตรวจการเปลี่ยนแปลงค่าที่ผิดจังหวะ ขั้นที่ 2: ถามคำถามเดียวที่สำคัญ — "อะไรบอกเราว่ามันเกิดขึ้น?" Detection…
Read More
Firewall ที่อ่าน Modbus เป็น: Deep Packet Inspection ระดับโปรโตคอลควบคุมสำหรับโรงงานอุตสาหกรรม

Firewall ที่อ่าน Modbus เป็น: Deep Packet Inspection ระดับโปรโตคอลควบคุมสำหรับโรงงานอุตสาหกรรม

Article
ถามวิศวกรโรงงานสิบคนว่า "ไฟร์วอลล์ของโรงงานคุณทำอะไร" — เก้าคนจะตอบว่า "เปิด-ปิดพอร์ต" คำตอบนั้นไม่ผิด แต่มันเป็นคำตอบของปี 2010 ปัญหาของโรงงานยุคนี้คือคนร้ายไม่ได้ "เจาะพอร์ต" อีกต่อไป — เขาเดินเข้ามาในพอร์ตที่เราเปิดให้เขาเอง ผ่านโปรโตคอลควบคุมที่เป็นภาษากลางของทุกโรงงาน: Modbus TCP พอร์ต 502 และ OPC UA พอร์ต 4840 บทความนี้เจาะลึกว่า Industrial-grade Firewall สมัยใหม่ต่างจากไฟร์วอลล์สำนักงานตรงไหน และทำไมการ "อ่านเป็น" โปรโตคอลควบคุม (Protocol-aware DPI) ถึงเป็นเส้นแบ่งระหว่างระบบที่ป้องกันได้จริงกับระบบที่ปล่อยให้คำสั่งอันตรายเดินผ่านด่านตรวจไปหา PLC ตรงๆ ปัญหา: พอร์ตที่ถูกต้อง แต่คำสั่งที่ผิด ไฟร์วอลล์ IT ทั่วไปทำงานที่ชั้น 3-4 ของ OSI: ดู IP ต้นทาง ปลายทาง และพอร์ต ถ้ามีการเชื่อมต่อจาก SCADA Server ไปยัง PLC ที่พอร์ต 502 มันจะอนุญาต เพราะกฎเขียนไว้แบบนั้น ปัญหาคือบน Modbus TCP พอร์ตเดียวกันนั้น คำสั่งอ่าน (Read) กับคำสั่งเขียน (Write) อยู่ในสายเดียวกัน และคำสั่งเขียนเองก็แยกได้อีกเป็นเขียนค่าธรรมดากับเขียนโปรแกรมลงตัวควบคุม สถิติจากงานวิจัย OT Security ล่าสุดชี้ตรงจุดนี้: จากการวิเคราะห์อุปกรณ์ OT ที่เปิดใช้งานและมองเห็นจากอินเทอร์เน็ตกว่า 60,000 เครื่อง พบการเชื่อมต่อระดับความเสี่ยงสูงที่เพิ่มขึ้น 332% เทียบช่วงก่อน ขณะที่เครือข่ายองค์กรกว่า 77.7% ยังเป็นแบบแบน (Flat Network) — แปลว่าการเดินทางจากออฟฟิศไปหา PLC ไม่มีด่านตรวจที่จริงจังเลย Zone และ Conduit ตามแนวทาง IEC 62443: การสื่อสารข้ามโซนต้องผ่านจุดควบคุมเดียวที่อ่านโปรโตคอลควบคุมได้ (ภาพ: Honey Corporation) DPI ระดับโปรโตคอลทำงานอย่างไร — กรณี Modbus TCP โปรโตคอล Modbus TCP แต่ละแพ็กเก็ตประกอบด้วยส่วนหัว MBAP (Modbus Application Protocol) 7 ไบต์ ตามด้วย PDU ที่เริ่มด้วย Function Code ไฟร์วอลล์ที่อ่านได้ถึงระดับนี้จะตรวจได้ 3 ชั้น มากกว่าไฟร์วอลล์ IT ธรรมดา: โครงสร้างแพ็กเก็ต Modbus TCP และจุดที่…
Read More
How-to: เตรียม OEM และโรงงานไทยรับมือ Cyber Resilience Act และ Machinery Regulation ปี 2027 ใน 6 ขั้นตอน

How-to: เตรียม OEM และโรงงานไทยรับมือ Cyber Resilience Act และ Machinery Regulation ปี 2027 ใน 6 ขั้นตอน

Article
ปลายเดือนตุลาคม 2026 ผู้ให้บริการระบบอัตโนมัติระดับโลกรายหนึ่งประกาศขยายความสามารถด้าน OT Security สำหรับผู้ผลิตเครื่องจักร (OEM) โดยตรง — สัญญาณที่สะท้อนว่าคลื่นกฎระเบียบความปลอดภัยไซเบอร์ของสหภาพยุโรปไม่ใช่เรื่องไกลตัวอีกต่อไป ไม่ว่าโรงงานของคุณจะอยู่ที่ไหน ถ้าเครื่องจักรหรืออุปกรณ์ของคุณส่งออกไปยุโรป หรือเป็นส่วนหนึ่งของห่วงโซ่ซัพพลายเออร์ของลูกค้ายุโรป เส้นตายปี 2027 คือเรื่องของคุณ ทำไมต้องตื่นตอนนี้: สองกฎระเบียบที่นับถอยหลังเข้ามา Cyber Resilience Act (CRA) ระเบียบ (EU) 2024/2847 มีผลบังคับใช้ตั้งแต่ 10 ธันวาคม 2024 โดยข้อกำหนดการรายงาน (Reporting Obligations) เริ่มบังคับตั้งแต่ 11 กันยายน 2026 ที่ผ่านมาแล้ว และภาระหลักทั้งหมดจะบังคับใช้เต็มรูปแบบในวันที่ 11 ธันวาคม 2027 พร้อมการติด CE Marking สำหรับผลิตภัณฑ์ที่มีองค์ประกอบดิจิทัล ส่วน Machinery Regulation ระเบียบ (EU) 2023/1230 ซึ่งมาแทน Machinery Directive เดิม จะบังคับใช้ตั้งแต่เดือนมกราคม 2027 โดยขยายขอบเขตไปถึงความปลอดภัยไซเบอร์ของเครื่องจักรที่มีระบบควบคุมดิจิทัล ไทม์ไลน์สำคัญของ CRA และ Machinery Regulation (ที่มา: European Commission) ความจริงจากผู้ผลิตเครื่องจักร: ยังไม่พร้อมกันหนึ่งครึ่งปีก่อนเส้นตาย ผลสำรวจจากรายงาน OEM Advantage Playbook เผยว่า OEM เกือบสองในห้า (ประมาณ 40%) กำลังรับมือกับข้อกำหนด compliance ที่เปลี่ยนแปลงอยู่ตลอดเวลา ขณะที่ 63% คาดว่าความเสี่ยงด้านไซเบอร์จะยังคงดำเนินต่อไป นี่คือช่องว่างที่ผู้เชี่ยวชาญด้านกฎระเบียบเรียกว่า "compliance debt" — หนี้ที่จะยิ่งพอกพูนถ้ายังไม่เริ่มจัดการตอนนี้ สถานะความพร้อมของ OEM จากผลสำรวจ OEM Advantage Playbook (2026) สรุปข้อกำหนดสำคัญที่ต้องรู้ กฎระเบียบ วันสำคัญ ข้อกำหนดหลัก ผู้ที่กระทบ Cyber Resilience Act10 ธ.ค. 2024 / 11 ก.ย. 2026 / 11 ธ.ค. 2027ผลิตภัณฑ์ดิจิทัลต้องปลอดภัยตามค่าเริ่มต้น มี SBOM รายงานช่องโหว่ที่ถูกโจมตีจริง และผ่าน CE Markingผู้ผลิต/ผู้นำเข้าอุปกรณ์อิเล็กทรอนิกส์ ควบคุม และ IIoT ทั้งหมดที่ขายใน EU Machinery Regulationบังคับใช้ มกราคม 2027แทน Machinery Directive…
Read More
บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

Article
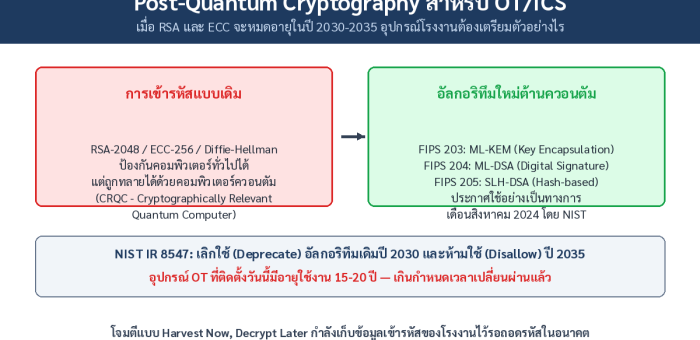
เดือนสิงหาคม 2024 NIST ประกาศมาตรฐาน Post-Quantum Cryptography (PQC) ฉบับสมบูรณ์ 3 ชุด: FIPS 203 (ML-KEM) สำหรับการแลกเปลี่ยนกุญแจ, FIPS 204 (ML-DSA) และ FIPS 205 (SLH-DSA) สำหรับลายเซ็นดิจิทัล ตามด้วยเอกสารเส้นตาย NIST IR 8547: อัลกอริทึมคลาสสิกอย่าง RSA และ ECC จะถูก deprecate ในปี 2030 และห้ามใช้ในปี 2035 — นั่นคือเวลาไม่ถึง 9 ปีจากวันนี้ ในโลกของ IT รอบ 9 ปีเป็นเวลาพอสมควรสำหรับเปลี่ยนระบบ แต่ในโลกของ OT มันสั้นมาก: PLC, RTU และ gateway ที่ติดตั้งในปี 2026 มักถูกออกแบบให้ใช้งาน 15–20 ปี อุปกรณ์ที่คุณสั่งซื้อวันนี้จะยังเดินเครื่องอยู่ในปี 2041–2046 ซึ่งเกินเส้นตาย PQC ไปแล้วหลายปี ไทม์ไลน์ตาม NIST IR 8547 — ปะทะกับอายุการใช้งานของอุปกรณ์ OT ที่ติดตั้งวันนี้โดยตรง ภัยคุกคามที่ไม่ต้องรอคอมพิวเตอร์ควอนตัม: Harvest Now, Decrypt Later ข้อโต้แย้งที่พบบ่อยคือ "คอมพิวเตอร์ควอนตัมที่ถอด RSA ได้ยังไม่เกิดขึ้น" แต่โมเดลการโจมตี Harvest Now, Decrypt Later ไม่จำเป็นต้องรอ: ผู้โจมตีดักเก็บข้อมูลที่เข้ารหัสด้วย RSA/ECC จากสาย VPN หรือ TLS วันนี้ไว้ก่อน แล้วรอถอดรหัสย้อนหลังเมื่อ CRQC (Cryptographically Relevant Quantum Computer) พร้อม ข้อมูล recipe กระบวนการผลิต, แบบแปลนเครื่องจักร และรายชื่อ supplier ล้วนมีอายุการใช้งานยาวนานเกินกว่าจะรอ — คุณค่าของมันไม่ลดลงแม้ผ่านไป 10 ปี ข้อมูลที่ถูกดักจับวันนี้คือความเสี่ยงของอีก 10 ปีข้างหน้า ทำไมการย้ายใน OT ยากกว่า IT หลายเท่า มิติฝั่ง ITฝั่ง OT วงจรอัปเดตเปลี่ยนซอฟต์แวร์ทุก 3–5 ปีFirmware ค้างอยู่กับเวอร์ชันตอน commission นาน 10 ปีขึ้นไป คริปโตกราฟีฝังอยู่ที่ไหนอยู่ที่…
Read More
How-to: วาง Application Allowlisting บน EWS และ HMI ใน 6 ขั้นตอน — Default Deny ที่หยุด Ransomware

How-to: วาง Application Allowlisting บน EWS และ HMI ใน 6 ขั้นตอน — Default Deny ที่หยุด Ransomware

Article
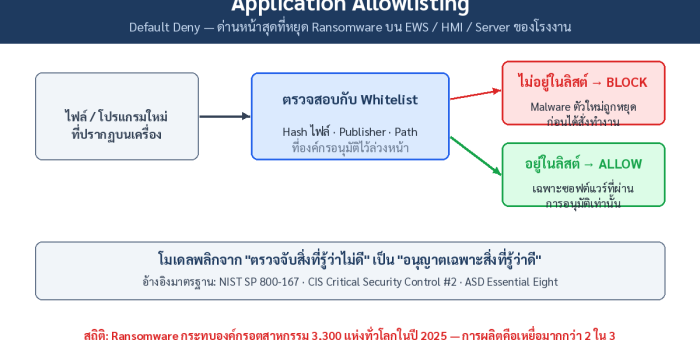
รายงาน OT/ICS Cybersecurity Year in Review ฉบับปี 2026 สรุปตัวเลขที่ผู้บริหารโรงงานไม่ควรมองข้าม: ransomware กระทบองค์กรอุตสาหกรรม 3,300 แห่งทั่วโลกในปี 2025 กลุ่มผู้โจมตีเพิ่มจาก 80 เป็น 119 กลุ่ม และภาคการผลิตคือเหยื่อมากกว่า 2 ใน 3 ของทั้งหมด จุดที่น่าตกใจคือค่าเฉลี่ย dwell time ของ ransomware ในสภาพแวดล้อม OT อยู่ที่ 42 วัน ก่อนถูกตรวจพบ คำถามคือ ถ้า antivirus signature ไม่เคยเห็น malware ตัวนั้นมาก่อน จะหยุดมันได้อย่างไร คำตอบที่องค์กรมาตรฐานระดับโลกให้ตรงกันคือ Application Allowlisting — กลับโมเดลจาก "บล็อกสิ่งที่รู้ว่าไม่ดี" เป็น "อนุญาตเฉพาะสิ่งที่รู้ว่าดี" โดย NIST เผยแพร่คู่มือ NIST SP 800-167 อุทิศให้หัวข้อนี้โดยเฉพาะ, CIS จัดให้เป็น Critical Security Control อันดับ 2 และ ASD ของออสเตรเลียระบุใน Essential Eight เป็นมาตรการหลักต้าน ransomware Blacklist เปิดประตูให้สิ่งที่ไม่รู้จักโดยอัตโนมัติ — Allowlist ปิดประตูโดยดีฟอลต์ เป้าหมายแรกของโรงงาน: EWS, HMI และ Server ที่รัน Windows เครื่อง Engineering Workstation และ SCADA server เป็นเป้าหมายอันดับต้นเพราะเป็นจุดที่โปรแกรมและ project file ถูกโหลดลง PLC ได้โดยตรง รายงานเดียวกันชี้ว่าเครื่องเหล่านี้มักถูกจัดประเภทเป็น "IT asset" เพียงเพราะรัน Windows — ทำให้หลุดจากการดูแลของทั้งทีม IT และทีม OT ข่าวดีคือ allowlisting ทำงานได้ดีบนเครื่องเหล่านี้เพราะซอฟต์แวร์ "นิ่ง" — โปรแกรมชุดเดิมรันมาหลายปีโดยแทบไม่เปลี่ยนแปลง 6 ขั้นตอนการวางระบบ ทำ Inventory ซอฟต์แวร์ทั้งหมด — รวบรวมชื่อ executable, DLL, script และ service ที่รันจริงบนเครื่องเป้าหมาย รวมถึง task ที่ถูกเรียกโดย scheduler เปิด…
Read More
IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

Article
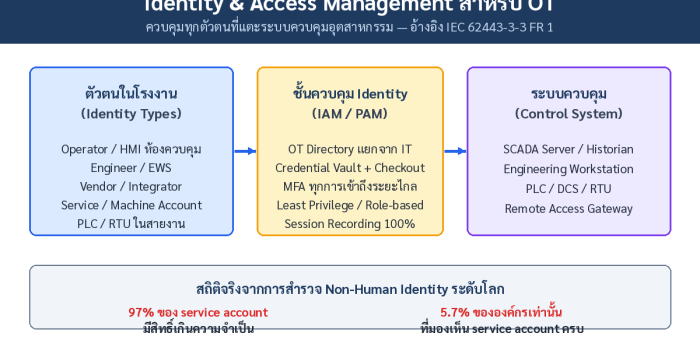
เมื่อทีมรักษาความปลอดภัยพูดถึงการปิดช่องโหว่ในโรงงาน คนมักนึกถึง Firewall และ Network Segmentation ก่อน แต่ในทางปฏิบัติ ประตูที่ผู้โจมตีเดินเข้ามาได้ง่ายที่สุดคือ บัญชีผู้ใช้ที่ไม่มีเจ้าของ — บัญชี operator ที่ใช้ร่วมกันทั้งกะ, บัญชี vendor ที่ค้างอยู่หลังงานติดตั้งเสร็จไปแล้วสองปี หรือ service account ที่มีรหัสผ่านฝังอยู่ในสคริปต์ตั้งแต่วัน commission ระบบ มาตรฐาน IEC 62443-3-3 กำหนดให้ "การระบุตัวตนและการยืนยันสิทธิ์" (Identification & Authentication Control) เป็น Foundational Requirement ข้อแรก (FR 1) โดย SR 1.1 และ SR 1.2 บังคับให้ทั้งมนุษย์และ software process ต้องถูกระบุตัวตนแบบ unique และผ่านการ authenticate ก่อนเข้าถึงระบบควบคุม — นี่คือข้อกำหนดที่โรงงานส่วนใหญ่ยังไปไม่ถึง ตัวตน 5 ประเภทในสภาพแวดล้อม OT ที่มักกลายเป็นช่องโหว่ด้าน Identity ทำไมบัญชีร่วมจึงอยู่ในโรงงานเกือบทุกแห่ง เหตุผลมีจริง: ห้องควบคุมหนึ่งเครื่อง HMI ใช้กัน 3–4 คนต่อกะ ระบบไม่สามารถขอ login ใหม่กลาง plant trip ได้ และ legacy PLC จำนวนมากไม่รองรับการ authenticate แบบรวมศูนย์ ปัญหาคือบัญชีเหล่านี้ "ใช้งานได้" จนไม่มีใครกล้าแตะ ผลคือ accountability หายไปทั้งระบบ — เมื่อเกิดเหตุการณ์ผิดปกติ ทีมสืบสวนไม่สามารถบอกได้ว่าใครเปลี่ยน setpoint ตอน 03:00 น. ข้อมูลจากการสำรวจ Non-Human Identity ระดับโลกชี้ตัวเลขที่หนักกว่านั้น: 97% ของ service account มีสิทธิ์เกินความจำเป็น และมีเพียง 5.7% ขององค์กร เท่านั้นที่มองเห็น service account ของตัวเองครบทุกตัว ในมุมของผู้โจมตี นี่คือชั้นของประตูที่ไม่มีใครเฝ้า ประเภทตัวตนปัญหาที่พบบ่อยแนวทางจัดการ Operator / HMIบัญชีร่วมทั้งกะ, ล็อกอินค้างตลอดBadge tap / fast user switching เท่าที่ HMI รองรับ ถ้าไม่ได้ให้เก็บ shared credential ใน Vault พร้อมบันทึกผู้ check-out…
Read More
บทวิเคราะห์: เมื่อ GPS โดน Jam — ทะเลบอลติกส่งสัญญาณเตือนว่า Time Security คือจุดอ่อนถัดไปของโรงงาน OT

บทวิเคราะห์: เมื่อ GPS โดน Jam — ทะเลบอลติกส่งสัญญาณเตือนว่า Time Security คือจุดอ่อนถัดไปของโรงงาน OT

Article
เมื่อเดือนสิงหาคม 2026 ประเทศโปแลนด์เผชิญสถานการณ์ที่ฟังดูเหมือนนิยายวิทยาศาสตร์ — โทรศัพท์แสดงตำแหน่งผิดพลาด โดรนบินเซ และเรือในทะเลบอลติกสูญเสียสัญญาณระบุพิกัด สาเหตุไม่ใช่ไซเบอร์แอตแทคตามความหมายทั่วไป แต่คือ การรบกวนสัญญาณดาวเทียม GNSS จากภายนอกประเทศ ซึ่งสถาบันโทรคมนาคมแห่งชาติของโปแลนด์ระบุว่าเกิดขึ้นกว่า 70% ของทั้งเดือน พฤษภากรรมนี้ไม่ได้กระทบแค่แอปนำทางบนมือถือ แต่ส่งสัญญาณเตือนถึงโรงงานอุตสาหกรรมทั่วโลกเรื่องที่ถูกมองข้ามมานาน: เวลา (Time) คือโครงสร้างพื้นฐานความมั่นคงปลอดภัยที่เปราะบางที่สุดชิ้นหนึ่งของระบบ OT ดาวเทียม GNSS ไม่ได้ให้แค่พิกัด แต่ให้ "เวลา" ที่ระบบไฟฟ้า โทรคมนาคม และโรงงานทั่วโลกใช้ซิงก์กัน — และสัญญาณนี้ถูกรบกวนได้ง่ายกว่าที่คิด (ภาพ: Unsplash) เวลาคือรากฐานที่ถูกลืมของความปลอดภัย OT หลายคนไม่ทราบว่า NTP Server และ PTP Grandmaster Clock จำนวนมากในโรงงานซิงก์เวลาจาก GNSS (GPS, Galileo, GLONASS, BeiDou) โดยตรง และเมื่อสัญญาณเหล่านี้ถูก Jam (บังคับให้ใช้ไม่ได้) หรือ Spoof (ปลอมแปลงให้ผิดพลาด) ระบบที่ส่งผลกระทบไม่ใช่แค่ป้ายบันทึกเวลา แต่รวมถึง: ระบบจัดการใบรับรองดิจิทัล — การตรวจสอบช่วงเวลา Validity ของใบรับรอง TLS ผิดพลาดได้ทั้งระบบ ทำให้การเชื่อมต่อที่ถูกต้องถูกปฏิเสธ หรือใบรับรองหมดอายุผ่านมาแล้วยังใช้ได้ ระบบไฟฟ้าและ Substation — โปรโตคอล IEC 61850 และการส่ง GOOSE/Sampled Values ต้องการความละเอียดเวลาระดับไมโครวินาที เพื่อให้ Relay ตัดสินใจป้องกันไฟฟ้าลัดวงจ้อย่างถูกต้อง การซิงก์ข้อมูลเซ็นเซอร์หลายจุด — ข้อมูล Vibration และ Process Data จากหลาย Edge Gateway ถ้า Timestamp ไม่ตรงกัน การวิเคราะห์หาความผิดปกติจะสับสนเพี้ยนทั้งหมด บันทึกเหตุการณ์เพื่อ Forensics — เมื่อเกิด Incident การไล่ลำดับเหตุการณ์จาก Log หลายระบบที่เวลาไม่ตรงกัน เป็นงานที่แทบทำไม่ได้ กรณีโปแลนด์ชี้ให้เห็นตัวเลขที่จับต้องได้: สถาบันโทรคมนาคมแหน่งชาติรายงานการรบกวนระดับชั่วโมงบนทุกย่านความถี่ GNSS 70% ของวันในเดือนพฤษภาคมและมิถุนายน 2026 และบริษัทที่ปรึกษาด้านเทคโนโลยีดาวเทียมอิสระบันทึกการหยุดชะงักเกือบ 90 ชั่วโมงในภูมิภาคพอเมอเรเนียริมทะเลบอลติกเดือนกรกฎาคม ขณะที่หน่วยงานข่าวกรองของลิทัวเนียประเมินว่าระบบส่งสัญญาณปลอมสามารถบิดเบือนสัญญาณนำทางได้ไกลถึง 450 กิโลเมตร บทเรียนจากทะเลบอลติก: คุณไม่จำเป็นต้องเป็นเป้าหมายของการโจมตีโดยตรง — แค่อยู่ในรัศมี 450 กิโลเมตรจากจุดรบกวน ระบบซิงก์เวลาของคุณก็ถือว่าอยู่ในภาวะเสี่ยงแล้ว ทางออกเชิงเทคนิค: จาก Holdover ถึงนาฬิกาอะตอมิกออปติคอล เมื่อสัญญาณ GNSS ไม่น่าเชื่อถืออีกต่อไป คำตอบเชิงวิศวกรรมมีหลายระดับ ขึ้นกับงบประมาณและความสำคัญของระบบ:…
Read More
How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

How-to: ทำ OT Penetration Testing อย่างปลอดภัย 6 ขั้นตอน — เมื่อ Passive Assessment ให้คำตอบมากกว่าการยิง Scan ใส่ PLC

Article
คำถามที่ผู้จัดการโรงงานถามบ่อยที่สุดเมื่อเอ่ยถึงเรื่องทดสอบเจาะระบบคือ "ถ้าลองเจาะแล้วสายการผลิตพัดไปด้วยล่ะ" — ความกลัวนี้มีมูล จริงๆ เพราะเทคนิค Penetration Testing แบบ IT ทั่วไปออกแบบมาสำหรับระบบที่ Reboot ได้ ล้างระบบได้ แต่ PLC และ DCS ในโรงงานไม่ได้ทำงานแบบนั้น บทความนี้จะพาไปดูวิธีทำ Security Assessment ในสภาพแวดล้อม OT อย่างปลอดภัยจริงๆ ทีละขั้นตอน จุดเปลี่ยนสำคัญเกิดขึ้นเมื่อสถาบันฝึกอบรมด้านความมั่นคงปลอดภัยชั้นนำระดับโลกเปิดตัวหลักสูตร ICS/OT Penetration Testing เป็นครั้งแรกในปี 2025 — สะท้อนว่าอุตสาหกรรมเริ่มยอมรับว่าการทดสอบเจาะระบบ OT ไม่ใช่เรื่อง "ห้ามทำ" อีกต่อไป แต่เป็นเรื่อง "ต้องทำให้เป็น" โดยหลักสูตรดังกล่าวเน้นปรัชญา high-impact, low-risk — สร้างผลลัพธ์ทดสอบที่มีคุณค่าสูงสุด ด้วยความเสี่ยงต่อการหยุดทำงานต่ำสุด ผ่านชุดฮาร์ดแวร์และซอฟต์แวร์จำลองสภาพแวดล้อมอุตสาหกรรมจริง แผงควบคุมอุตสาหกรรมคือเป้าหมายการทดสอบที่ "แพงที่สุด" ถ้าพลาด — การทดสอบต้องออกแบบให้ไม่กระทบการผลิตจริง (ภาพ: Pexels) หลักการพื้นฐาน: ทำไม Pen Test ใน OT ต่างจาก IT ในโลก IT เครื่องมืออัตโนมัติจำนวนมากสแกนหาช่องโหว่ด้วยการยิง Packet จำนวนมหาศาลใส่เป้าหมาย ซึ่งโฮสต์ทั่วไปรับได้สบาย แต่อุปกรณ์ OT หลายรุ่นมี TCP/IP Stack ที่เขียนขึ้นตั้งแต่ปี 1990 และไม่เคยถูกออกแบบให้รับการ Scan รุนแรง — กรณีที่เล่าขานกันในวงการคือการรัน Network Scanner ธรรมดาใส่ตู้ควบคุมรุ่นเก่า แล้ว PLC หยุดทำงานเพราะ Buffer ล้นจากการเชื่อมต่อพร้อมกันเกินกำหนด นี่คือเหตุผลที่การทดสอบ OT ต้องเปลี่ยนไปใช้แนวทาง Passive-first แนวทาง วิธีการ ความเสี่ยงต่อการผลิต เหมาะกับ Active Scanning ยิง Packet ตรงเข้าอุปกรณ์เพื่อชี้วัด Response สูง — อุปกรณ์รุ่นเก่าอาจค้างหรือรีสตาร์ท ระบบ IT และ Testbed เท่านั้น Passive Monitoring ดักฟัง Traffic ที่ไหลอยู่แล้ว (SPAN/TAP) แล้ววิเคราะห์ Protocol แทบเป็นศูนย์ — ไม่แตะอุปกรณ์เลย Production OT ทุกกรณี — จุดเริ่มต้นที่ปลอดภัยที่สุด Rules-based Detection เทียบพฤติกรรมเครือข่ายกับลายเซ็นภัยคุกคาม (เช่น…
Read More
Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Machine Identity และ Certificate Lifecycle ในโรงงาน IIoT: เมื่อใบรับรอง TLS จะอายุสั้นลงเหลือ 47 วันในปี 2029

Article
เมื่อพูดถึงความปลอดภัยของโรงงานอุตสาหกรรม คนส่วนใหญ่นึกถึง Firewall เป็นอย่างแรก แต่มีอีกหนึ่งมิติที่ถูกมองข้ามบ่อยครั้ง แต่กำลังกลายเป็นช่องโหว่อันดับต้นของยุค IT/OT Convergence นั่นคือ Machine Identity หรือ "บัตรประจำตัวดิจิทัลของเครื่องจักร" — ใบรับรองดิจิทัล X.509 ที่ PLC, Edge Gateway, HMI และเซิร์ฟเวอร์ทุกตัวใช้พิสูจน์ว่า "ตัวเองคือใคร" ก่อนแลกเปลี่ยนข้อมูลกัน ปี 2026 ปัญหานี้เด้งขึ้นมาเป็นข่าวใหญ่ เพราะ CA/Browser Forum มีมติให้ อายุใบรับรอง TLS สั้นลงเรื่อยๆ จาก 398 วัน เหลือ 200 วันในวันที่ 15 มีนาคม 2026 แล้วลดเหลือ 100 วันในปี 2027 และเหลือเพียง 47 วันภายในปี 2029 ซึ่งหมายความว่าระบบที่เคยต้องต่ออายุใบรับรองปีละครั้ง จะต้องหมุนใบรับรองใหม่เกือบทุกเดือนภายในสามปีข้างหน้า ตู้ควบคุมและอุปกรณ์ OT ทุกตัวที่สื่อสารผ่านเครือข่าย ล้วนต้องมี Machine Identity ในรูปแบบใบรับรอง X.509 เพื่อพิสูจน์ตัวตนก่อนแลกเปลี่ยนข้อมูล (ภาพ: MISUMI Blog) ทำไมใบรับรองดิจิทัลถึงสำคัญกับโรงงานมากกว่าที่คิด ในโรงงานยุค IIoT การสื่อสารระหว่างอุปกรณ์ไม่ได้เกิดระหว่างคนกับเครื่องอีกต่อไป แต่เกิดระหว่างเครื่องกับเครื่องหลายพันครั้งต่อวินาที — OPC UA SecureChannel, MQTT ผ่าน TLS, HTTPS ไปยัง Cloud และการเชื่อมต่อ VPN ของวิศวกรระบบ ทั้งหมดนี้อาศัยใบรับรองดิจิทัลเป็นกลไกพิสูจน์ตัวตนหลัก ถ้าใบรับรองหมดอายุโดยที่ทีมงานไม่รู้ตัว สิ่งที่เกิดขึ้นไม่ใช่แค่ "เข้าระบบไม่ได้" แต่คือ สายการผลิตหยุดทั้งเส้น เพราะ Edge Gateway ส่งข้อมูลขึ้น Cloud ไม่ได้ หรือ PLC ปฏิเสธการเชื่อมต่อจาก SCADA Server ที่ใบรับรองเพิ่งถูก Rotate ความเสี่ยงที่แท้จริงของ Machine Identity ในโรงงาน ไม่ใช่การถูกโจมตี แต่คือ "ใบรับรองหมดอายุเงียบๆ" ตอนตีสาม ที่ไม่มีใครในทีมรู้ว่ามันอยู่ตรงไหนด้วยซ้ำ สถาปัตยกรรม PKI สำหรับโรงงาน: มากกว่าการออกใบรับรอง หลายโรงงานเริ่มต้นด้วยการออกใบรับรอง Self-signed ใช้เองภายใน ซึ่งเพียงพอสำหรับการทดสอบ แต่เมื่อระบบโตขึ้นเป็นหลายร้อยอุปกรณ์ สิ่งที่ต้องมีคือ Private PKI ระดับองค์กร ที่ประกอบด้วยองค์ประกอบหลักคือ Certificate Authority (CA) ตัวกลางที่ทำหน้าที่ออกและลงนามใบรับรอง, Certificate…
Read More