How-to: ออกแบบ Edge-to-Cloud Data Pipeline สำหรับโรงงาน IIoT ใน 5 ขั้นตอน — จาก Data Source Inventory ถึงกฎการไหลของข้อมูล

How-to: ออกแบบ Edge-to-Cloud Data Pipeline สำหรับโรงงาน IIoT ใน 5 ขั้นตอน — จาก Data Source Inventory ถึงกฎการไหลของข้อมูล

Article
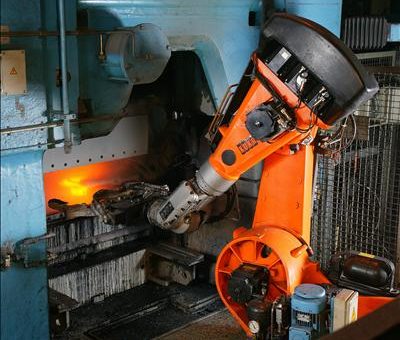
หลายโรงงานที่เริ่มทำ IIoT ติดอยู่ที่เดิม: เซ็นเซอร์ติดแล้ว ข้อมูลเห็นแล้ว แต่พอจะนำไปใช้จริงกลับพบว่าข้อมูลกระจัดกระจายในหลายระบบ รูปแบบไม่ตรงกัน และ dashboard ที่สวยงามนั้น ดูได้อย่างเดียว ไม่เชื่อมกับการตัดสินใจ รากของปัญหามักไม่ใช่เซ็นเซอร์หรือ AI แต่เป็น สายการไหลของข้อมูล (Data Pipeline) ที่ไม่ถูกออกแบบมาตั้งแต่ต้น บทความนี้เป็นคู่มือแบบทีละขั้น สำหรับวิศวกรที่ต้องการวาง pipeline จากเซ็นเซอร์ในสายการผลิต ผ่าน edge gateway ไปจนถึงคลาวด์อย่างเป็นระบบ — โดยไม่ต้องเป็น data engineer เต็มตัว สายการผลิตสมัยใหม่มีจุดเก็บข้อมูลกระจายอยู่ทั้งสาย — pipeline ที่ดีต้องรวมข้อมูลเหล่านี้ให้เป็นภาพเดียวก่อนส่งขึ้นคลาวด์ (ภาพ: Wikimedia Commons) ทำไมต้องเป็น Edge-to-Cloud (ไม่ใช่ส่งตรงขึ้นคลาวด์) ลองคำนวณง่ายๆ: มิเตอร์พลังงาน 200 จุด ส่งค่าทุก 1 วินาที รวมกว่า 17 ล้านค่าต่อวัน เพียงพอจะทำให้ฐานข้อมูลที่ออกแบบมาไม่ดีบวมในไม่กี่เดือน และการส่งข้อมูลดิบทั้งหมดขึ้นคลาวด์เป็นภาระ bandwidth ที่หลีกเลี่ยงได้ การคาดการณ์ของ Gartner ที่ชี้ว่าตลาด edge computing จะเติบโตจาก 131,000 ล้านดอลลาร์ (2023) สู่ 511,000 ล้านดอลลาร์ (2033) สะท้อนว่าโลกกำลังย้ายการประมวลผลกลับมาใกล้โรงงาน ไม่ใช่เพื่อแทนคลาวด์ แต่เพื่อส่งขึ้นคลาวด์เฉพาะ ข้อมูลที่มีคุณค่า Step 1: สำรวจและจัดทำ Inventory ของแหล่งข้อมูล ก่อนซื้ออุปกรณ์ใด ให้ทำ Data Source Inventory ให้ครบก่อน — ทุก PLC, VFD, มิเตอร์, เซ็นเซอร์ และไฟล์ที่คนงานบันทึกด้วยมือ ตัวอย่างตาราง: แหล่งข้อมูล โปรโตคอล อัตราการเก็บข้อมูล ปลายทางที่เหมาะสม PLC สายประกอบOPC UA100 msEdge สรุปผลก่อนส่ง Cloud VFD / มอเตอร์Modbus TCP1 วินาทีEdge (แจ้งเตือนความผิดปกติ) มิเตอร์พลังงานModbus RTU1 วินาทีEdge (สรุปเป็น profile 15 นาที) เซ็นเซอร์อุณหภูมิ/ความชื้นMQTT30 วินาทีEdge ส่งตรงขึ้น Cloud ตารางนี้จะบอกคุณเองว่าจุดรวมข้อมูล (aggregation point) ควรอยู่ที่ไหน และโปรโตคอลใดต้องการตัวแปลง Step 2: เลือก Edge Gateway ให้เหมาะกับงาน…
Read More
Case Study: อุปกรณ์ OT ติดอินเทอร์เน็ตโดยไม่รู้ตัว — จาก Flat Network สู่การแบ่งโซนตาม IEC 62443 ใน 4 ขั้นตอน

Case Study: อุปกรณ์ OT ติดอินเทอร์เน็ตโดยไม่รู้ตัว — จาก Flat Network สู่การแบ่งโซนตาม IEC 62443 ใน 4 ขั้นตอน

Article
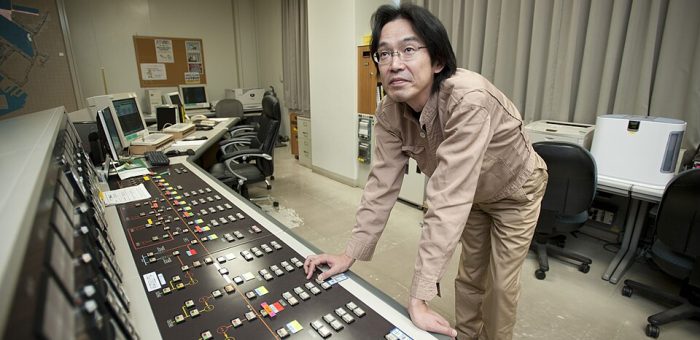
สัปดาห์นี้เราเจอโจทย์คลาสสิกที่สุดจากโรงงานแปรรูปอาหารแห่งหนึ่ง: ระบบทำงานปกติทุกอย่าง แต่เมื่อทีมไอทีสแกนเครือข่ายเพื่อเตรียมขออนุมัติงบ IoT เพิ่ม กลับพบว่ามีอุปกรณ์ OT ที่ "ติดอินเทอร์เน็ตตรงๆ" โดยที่ไม่มีใครในโรงงานรู้ตัวมาก่อน กรณีแบบนี้ไม่ใช่เรื่องแปลก และตัวเลขล่าสุดยืนยันว่ามันระดับ "ระบาด" ไปแล้วทั่วโลก สถานการณ์: ตัวเลขที่ทำให้ทุกโรงงานต้องหยุดอ่าน งานวิจัยด้าน OT Security ล่าสุดที่วิเคราะห์ตัวอย่างจากอุปกรณ์ไฟร์วอลล์ OT กว่า 60,000 เครื่องทั่วโลก และตัวอย่างซอฟต์แวร์ 16 ล้านชิ้น พบว่าจำนวน อุปกรณ์ OT ที่เปิดใช้งานและมองเห็นได้จากอินเทอร์เน็ต เพิ่มขึ้น 332% เทียบกับช่วงสำรวจก่อนหน้า ขณะเดียวกันในภาคองค์กรทั่วไป ยังมีเครือข่ายที่ใช้สถาปัตยกรรมแบบแบน (flat network) อยู่ราว 77.7% และมีสัดส่วนการเชื่อมต่อ IoT ที่ถูกประเมินว่า "ความเสี่ยงสูง" ถึง 48.2% — เมื่อคูณสามตัวเลขนี้เข้าด้วยกันกับจำนวนอุปกรณ์เชื่อมต่อ 21.1 พันล้านเครื่อง จะได้ภาพคร่าวๆ ว่ามีการเชื่อมต่อระดับหลายพันล้านรายการที่ทำงานอยู่ในเครือข่ายที่ "แออัดและเปิดโล่ง" เกินไป ห้องควบคุมการผลิตคือหัวใจของระบบ OT — แต่ทุกแผงควบคุมที่ต่อเข้าเครือข่ายเดียวกับออฟฟิศโดยไม่มีการแบ่งโซน คือประตูเปิดที่ผู้โจมตีมองหา (ภาพ: Wikimedia Commons, CC BY 2.0) ปัญหา (Problem): ทำไมมันเกิดขึ้นได้ เครือข่ายแบน (Flat Network) — อุปกรณ์ทุกชนิดอยู่ใน VLAN เดียวกัน เมื่อเครื่องพิมพ์ออฟฟิศโดนเจาะ ผู้โจมตีเห็นชื่อ PLC และ HMI ใน scan ถัดไปทันที การเข้าถึงระยะไกลแบบทางลัด — ผู้รับเหมาหรือทีมซ่อมเปิด port forwarding บนเราเตอร์เพื่อ remote เข้าเครื่องจักรจากภายนอก แล้วลืมปิด กลายเป็นอุปกรณ์ OT ที่มองเห็นจากอินเทอร์เน็ต มองไม่เห็น = บริหารไม่ได้ — โรงงานส่วนใหญ่ไม่มีบัญชีสินทรัพย์ IT/OT ที่เป็นหนึ่งเดียว จึงไม่รู้ด้วยซ้ำว่ามีอุปกรณ์แปลกปลอมหลุดเข้ามาในเครือข่ายเมื่อไหร่ ทางแก้ (Solution): แบ่งโซนตาม IEC 62443 ทีละขั้น เราแนะนำแนวทางเดียวกับที่ใช้ในงานประเมินจริง คือแบ่งเครือข่ายเป็น โซน (Zone) และท่อร่วม (Conduit) ตามแนวคิดของมาตรฐานสากล IEC 62443 โดยเริ่มจาก 4 ขั้นตอนที่ทำได้จริงในโรงงานที่ยังผลิตอยู่: ทำ Asset Inventory ด้วย Passive Monitoring — ติดอุปกรณ์ดักฟังทราฟฟิก (ไม่ต้องหยุดการผลิต)…
Read More
Cyber Resilience สำหรับโรงงาน: ศาสตร์แห่งการกลับมาผลิตให้เร็วที่สุด เมื่อการโจมตีหยุดไม่ได้

Cyber Resilience สำหรับโรงงาน: ศาสตร์แห่งการกลับมาผลิตให้เร็วที่สุด เมื่อการโจมตีหยุดไม่ได้

Article
เมื่อการโจมตีเปลี่ยนจาก "ขอเงิน" ไปเป็น "หยุดโรงงาน" — คำถามจึงไม่ใช่ว่าจะโดนหรือไม่ แต่คือกลับมาผลิตได้เร็วแค่ไหน ตลอดหลายปีที่ผ่านมา โรงงานอุตสาหกรรมคุ้นเคยกับ ransomware ในรูปแบบ "เข้ารหัสข้อมูล แล้วขอค่าไถ่" แต่แนวโน้มที่ชัดเจนในปี 2026 คือการเปลี่ยนเป้าหมายไปที่ operational disruption — การหยุดการผลิตโดยตรง ไม่จำเป็นต้องเข้ารหัสอะไรเลย อาจเป็นแค่การแก้ control logic ให้ไลน์หยุดเป็นพักๆ หรือปิดระบบ monitoring ชั่วคราวจนโรงงานต้องปิดเครื่องเพื่อความปลอดภัย รายงานจากสายงาน OT security ระบุว่า downtime ที่ไม่ได้วางแผนของบริษัทอุตสาหกรรมในเยอรมนีมีมูลค่าราว 147,000 ยูโรต่อชั่วโมง ตัวเลขนี้อธิบายว่าทำไมผู้โจมตีจึงหันมา "เล่นกับเวลา" แทนการเล่นกับข้อมูล — ทุกชั่วโมงที่ไลน์หยุด คือแรงกดดันที่เพิ่มขึ้นต่อฝ่ายบริหาร และคือ leverage ของฝ่ายโจมตีในการเจรจา ในโลกที่การป้องกันร้อยเปอร์เซ็นต์เป็นไปไม่ได้ Cyber Resilience จึงกลายเป็นคำถามที่วิศวกรโรงงานต้องตอบให้ได้: ไม่ใช่ "จะไม่ให้โดนได้อย่างไร" แต่คือ "เมื่อโดนแล้ว จะกลับมาผลิตได้เร็วแค่ไหน โดยไม่เสียความปลอดภัย" ระบบ IT ที่รองรับการกู้คืนโรงงาน — backup ที่ดีไม่ได้อยู่แค่ในห้องเซิร์ฟเวอร์ แต่ต้องมีสำเนาที่ผู้โจมตีแตะไม่ได้ (ภาพ: Wikimedia Commons, CC BY-SA 3.0) เปลี่ยนกรอบคิด: จาก Prevention เป็น Resilience กรอบคิดเดิมวางเงินไปที่กำแพง — firewall, antivirus, access control ซึ่งยังจำเป็นอยู่ แต่กรอบคิด resilience เพิ่มคำถามอีกสามข้อที่มักถูกลืม: ระบบจะ ตรวจจับการโจมตีได้เร็วแค่ไหน (MTTD), จะ จำกัดความเสียหายไม่ให้ลามไปทั้งโรงงานได้อย่างไร และจะ กู้คืนกลับมาผลิตได้ภายในเวลาเท่าไร (MTTR) มิติ กรอบคิดแบบ Prevention กรอบคิดแบบ Resilience เป้าหมายไม่ให้ผู้โจมตีเข้ามาได้เข้ามาแล้วรอด เห็นเร็ว กลับมาผลิตได้เร็ว ตัวชี้วัดหลักจำนวนการโจมตีที่บล็อกได้MTTD และ MTTR เทียบกับ RTO ที่ธุรกิจกำหนด บทบาทของ backupเป็นงานฝ่าย IT ตามหลังเป็นแกนหลักของการกู้คืน ต้องทดสอบทุกไตรมาส การซ้อมซ้อม table-top ปีละครั้ง (ถ้ามี)restore drill บน testbed ทุกไตรมาส วัดเวลาจริง ผู้รับผิดชอบทีม IT securityทีมผลิต + วิศวกรรม + IT ร่วมกัน หัวใจของการกู้คืนโรงงาน: สำรองสิ่งที่ "เป็นตัวโรงงาน"…
Read More
OT Cybersecurity Maturity Assessment: ประเมินระดับความปลอดภัยโรงงานของคุณด้วยตัวเองใน 5 ขั้นตอนตาม IEC 62443

OT Cybersecurity Maturity Assessment: ประเมินระดับความปลอดภัยโรงงานของคุณด้วยตัวเองใน 5 ขั้นตอนตาม IEC 62443

Article
เริ่มจากตรงไหนเมื่องบความปลอดภัยมีจำกัด: ประเมินว่าโรงงานของคุณอยู่ระดับไหน เมื่อพูดถึงความมั่นคงปลอดภัยสำหรับระบบควบคุมการผลิต (OT Cybersecurity) โรงงานส่วนใหญ่ตอบได้แค่ว่า "เรามี firewall" หรือ "เรามี antivirus ติดตั้งอยู่บ้าง" — คำตอบที่แทบไม่ได้ข้อมูลอะไรเลยเกี่ยวกับระดับความสามารถในการป้องกันที่แท้จริง ปัญหาไม่ใช่การขาดเครื่องมือ แต่คือการไม่รู้ว่าตัวเองอยู่ตรงไหนของเส้นทาง เหมือนเดินในหมอกโดยไม่มีเข็มทิศ กระบวนการ OT Cybersecurity Maturity Assessment คือการทำแผนที่ให้ชัดว่า ณ วันนี้ โรงงานของคุณมีความสามารถด้านความปลอดภัยระดับใด เปรียบเทียบกับกรอบมาตรฐานสากลอย่าง IEC 62443 แล้วจึงวางแผนยกระดับทีละขั้นตามความเสี่ยงที่ยอมรับได้ บทความนี้จะพาไปทำ "การประเมินระดับเบื้องต้น" ด้วยตัวเองภายใน 1-2 วัน ห้องควบคุมกระบวนการผลิตคือหัวใจของระบบ OT — จุดเริ่มต้นของการประเมินความเปลี่ยนแปลงด้านความปลอดภัยคือการเข้าใจว่าอะไรอยู่ในห้องนี้บ้าง (ภาพ: Wikimedia Commons, Public Domain) ทำไมต้องใช้กรอบ IEC 62443 เป็นเข็มทิศ IEC 62443 คือชุดมาตรฐานสากลที่ออกแบบมาเพื่อระบบควบคุมอัตโนมัติอุตสาหกรรม (IACS) โดยเฉพาะ แบ่งเป็น 4 กลุ่มใหญ่: มาตรฐานทั่วไป (General), นโยบายและกระบวนการ (Policy & Procedure), ระบบ (System) และอุปกรณ์ (Component) จุดเด่นคือแนวคิด Security Levels (SL 1-4) ที่กำหนดระดับความสามารถของผู้โจมตีที่ระบบต้องทนได้ — ตั้งแต่การโจมตีโดยบังเอิญไปจนถึงผู้โจมตีที่มีทั้งความสามารถและทรัพยากรสูง Security Level ระดับผู้โจมตีที่ระบบต้องทนได้ ตัวอย่างโรงงานที่เหมาะกับระดับนี้ SL 1การใช้โอกาสโดยบังเอิญ หรือการโจมตีโดยระบบอัตโนมัติแบบสุ่มโรงงานขนาดเล็กที่ระบบไม่เชื่อมต่อภายนอก SL 2ผู้โจมตีที่ตั้งใจโจมตีด้วยเครื่องมือพื้นฐานโรงงานขนาดกลางที่มีการเชื่อมต่อระบบ IT-OT SL 3ผู้โจมตีที่มีทักษะ IACS เฉพาะทาง (skilled attacker)โรงงานที่เป็นส่วนหนึ่งของ supply chain ระดับโลก SL 4ผู้โจมตีที่มีความสามารถและทรัพยากรสูง เช่น รัฐมีส่วนร่วมโครงสร้างพื้นฐานที่สำคัญเชิงยุทธศาสตร์ หลักสำคัญของ IEC 62443 คือ "ความสามารถที่จำเป็น" (required SL) ต้องมาจาก การวิเคราะห์ความเสี่ยง ไม่ใช่การเทียบเคียงกับโรงงานอื่น โรงงานที่ผลิตชิ้นส่วนยนต์ให้แบรนด์ระดับโลกย่อมมี required SL สูงกว่าโรงงานที่ผลิตสินค้าทั่วไป 5 ขั้นตอนทำ Maturity Assessment ด้วยตัวเอง ขั้นที่ 1: สร้างทะเบียนสินทรัพย์ OT (OT Asset Inventory) เริ่มจากการเดินสำรวจและจดทุกอุปกรณ์ในเครือข่ายควบคุม: PLC, HMI, engineering workstation, switch, gateway,…
Read More
AI Security ในโรงงานอุตสาหกรรม: เมื่อ AI ที่ปกป้องสายการผลิต กลายเป็นเป้าหมายของผู้โจมตี

AI Security ในโรงงานอุตสาหกรรม: เมื่อ AI ที่ปกป้องสายการผลิต กลายเป็นเป้าหมายของผู้โจมตี

Article
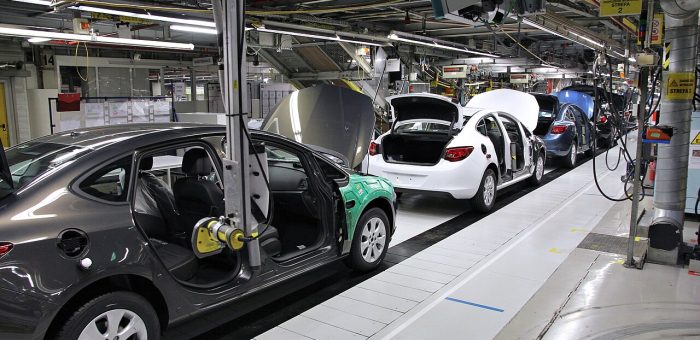
เมื่อ AI เข้ามาอยู่ในสายการผลิต ใครจะเป็นคนเฝ้า AI ของคุณ? สองปีที่ผ่านมา โรงงานไทยต่างรีบดึง AI เข้าไปอยู่ในทุกจุดของสายการผลิต ตั้งแต่กล้องตรวจสอบคุณภาพบนสายพาน โมเดลทำนายการเสียหายของเครื่องจักร ไปจนถึงผู้ช่วย AI ที่ช่วยแนะนำการตั้งค่าพารามิเตอร์เครื่องจักร แต่มีคำถามหนึ่งที่หลายองค์กรยังไม่เคยตอบตัวเอง — ถ้า AI ตัวนั้นถูกโจมตี ใครจะรู้ตัว และรู้ได้อย่างไร รายงานดัชนีภัยคุกคามไซเบอร์ระดับโลกปี 2025 ระบุว่าอุตสาหกรรมการผลิตครองสัดส่วนการโจมตีทางไซเบอร์ถึง 17% ของทั้งหมดในปี 2025 เพิ่มขึ้นจาก 9% เมื่อปีก่อน ขณะที่ผลสำรวจผู้ผลิตทั่วโลกช่วงต้นปี 2026 พบว่า 40% ของผู้ผลิตส่วนใหญ่ระบุว่าความมั่นคงปลอดภัยไซเบอร์เป็นอุปสรรคอันดับ 1 ของการนำ AI มาใช้ — พวกเขามองเห็นความเสี่ยง แต่ทางออกที่ถูกต้องไม่ใช่การใช้ AI ให้น้อยลง หากคือการออกแบบระบบ AI ที่ "ปลอดภัยตั้งแต่ต้นทาง" (Security by Design) สายการผลิตอัตโนมัติสมัยใหม่มี AI ฝังอยู่ในทุกจุดตัดสินใจ — ตั้งแต่กล้องตรวจคุณภาพจนถึงการควบคุมเครื่องจักร (ภาพ: Wikimedia Commons, Public Domain) AI ในโรงงานถูกโจมตีได้จากทางไหนบ้าง? เส้นแบ่งระหว่าง "ปัญญาประดิษฐ์" กับ "ช่องโหว่ความปลอดภัย" ในโรงงานบางครั้งบางเกินไป การโจมตี AI ในสภาพแวดล้อมอุตสาหกรรมไม่ได้มากับไฟล์ malware ที่ antivirus สแกนเจอ หากมากับการบิดเบือน "ข้อมูล" และ "กระบวนการตัดสินใจ" ของ AI เอง ซึ่งเป็นมุมที่ทีม IT แบบดั้งเดิมมักมองข้าม เวกเตอร์การโจมตี กลไกการโจมตี ผลกระทบต่อสายการผลิต Adversarial Examples เพิ่มสัญญาณรบกวนขนาดเล็กที่ตามนุษย์มองไม่เห็น ทำให้โมเดล Computer Vision จำแนกชิ้นงานพลาด ชิ้นงานบกพร่องเล็ดลอดถึงลูกค้า หรือชิ้นงานดีถูกทิ้งเป็น scrap ทั้งที่เครื่องจักรปกติดี Model Poisoning แทรกข้อมูลปลอมเข้าชุดข้อมูลเทรน เช่น ป้ายกำกับผิดในระบบติดป้ายอัตโนมัติ จนโมเดลเรียนรู้ว่าความผิดปกติคือเรื่องปกติ โมเดล "เงียบๆ โง่ลง" อัตราการจับ scrap ค่อยๆ ตกลงเป็นเดือนโดยไม่มีใครรู้ตัว Data Evasion ปรับสภาพสัญญาณจากเซ็นเซอร์ เช่น ออฟเซ็ตอุณหภูมิเล็กน้อย ให้พ้นช่วงตรวจจับของโมเดล Anomaly Detection ความผิดพลาดของเครื่องจักรถูก "ทำให้มองไม่เห็น" จนเกิดความเสียหายจริง Prompt Injection ฝังคำสั่งแอบแฝงในเอกสารทางเทคนิค คู่มือ หรือ work…
Read More
บทวิเคราะห์ Shadow AI ในโรงงาน: เมื่อ 75% ของพนักงานใช้ AI แล้ว แต่องค์กรมองเห็นแค่ 11%

บทวิเคราะห์ Shadow AI ในโรงงาน: เมื่อ 75% ของพนักงานใช้ AI แล้ว แต่องค์กรมองเห็นแค่ 11%

Article
เมื่อพนักงานของคุณใช้ AI อยู่แล้ว — โดยที่ฝ่ายไอทีไม่รู้เรื่องเลย มีคำถามหนึ่งที่ผู้บริหารโรงงานอุตสาหกรรมจำนวนมากตอบไม่ได้ในปี 2026: "ตอนนี้พนักงานในองค์กรของเราใช้ AI กี่คน และใช้ทำอะไรบ้าง?" คำตอบที่แท้จริงมักตกใจ เพราะการใช้ AI ในที่ทำงานไม่ได้รอนโยบายหรือระบบที่บริษัทจัดหาให้ แต่เกิดขึ้นไปแล้วผ่านบัญชีส่วนตัว แอปฟรี และ extension ที่พนักงานดาวน์โหลดเอง ปรากฏการณ์นี้เรียกว่า Shadow AI — การใช้ AI นอกระบบที่องค์กรอนุมัติและมองไม่เห็น ข้อมูลจากหลายสำรวจระดับโลกระหว่างปี 2024–2026 สะท้อนภาพที่ชัดเจน: พนักงานมืออาชีพถึง 75% ใช้ AI ในงานแล้ว (Work Trend Index 2025) ขณะที่เกือบ 60% ใช้ Shadow AI และมีเพียง 16% เท่านั้นที่ใช้เครื่องมือที่องค์กรอนุมัติ (ผลสำรวจพฤติกรรมพนักงานระดับโลก 2025) ที่น่ากังวลกว่าคือ 89% ของพนักงานรู้ว่ามีกฎเกณฑ์เรื่องการใช้ AI แต่ก็ยังใช้งานอยู่ดี และ 54% ติดตั้งเครื่องมือ AI โดยไม่ปรึกษาฝ่ายไอทีเลย การกำกับดูแลการใช้ AI ในโรงงานกลายเป็นวาระระดับผู้บริหาร ไม่ใช่ปัญหาฝ่ายไอทีอย่างเดียวอีกต่อไป (ภาพ: Wikimedia Commons) ตัวเลขที่ผู้บริหารโรงงานควรจำ เหตุใด Shadow AI จึงเป็นความเสี่ยงเชิงระบบ ไม่ใช่แค่เรื่องวินัยพนักงาน คำตอบอยู่ในตัวเลขเหล่านี้: มิติของปัญหา ตัวเลข แหล่งอ้างอิง พนักงานใช้ AI ในงาน75%Work Trend Index 2025 ใช้ Shadow AI (นอกระบบอนุมัติ)59% / ใช้ขององค์กรเพียง 16%ผลสำรวจพฤติกรรมพนักงานระดับโลก 2025 รู้กฎแต่ใช้ต่อ89%ผลสำรวจพฤติกรรมพนักงาน 2025 ติดตั้ง AI โดยไม่ปรึกษาไอที54%ผลสำรวจพฤติกรรมพนักงาน 2025 องค์กรไม่มี AI governance63%Cost of a Data Breach Report 2025 แอป AI ที่ไอทีมองเห็นต่ำกว่า 11%ผลสำรวจพฤติกรรมพนักงาน 2025 ต้นทุน breach เพิ่มเมื่อเกี่ยว Shadow AI+670,000 ดอลลาร์Cost of a Data Breach Report 2025 องค์กรเคยเจอ breach จาก Shadow AI1 ใน 5Cost of…
Read More
Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Article
บทความนี้เป็นการวิเคราะห์ในมุมมองของวิศวกรระบบที่ทำงานจริงในโรงงานอุตสาหกรรม — มิใช่บทความวิชาการ แต่เป็นเสียงสะท้อนจากประสบการณ์ติดตั้งและดูแลระบบ OT ที่ Honey Corporation สะสมมาตลอดหลายปี หากย้อนกลับไป 10 ปี คำว่า "Network Segmentation" ในโรงงานอุตสาหกรรมแปลว่าง่ายๆ คือ "Air Gap" — แยกระบบ OT ออกจาก IT โดยสมบูรณ์ ไม่มีสายเคเบิลเชื่อม ไม่มีการสื่อสารข้าม วิธีนี้ใช้ได้ดีในยุคที่โรงงานยังไม่ต้องการข้อมูลเรียลไทม์จากสายการผลิต แต่ปี 2026 ปรัชญานี้ตายแล้ว และสิ่งที่มาแทนคือ Micro-segmentation ระบบอัตโนมัติในโรงงานยุคใหม่ — แต่ละสายการผลิตต้องการการแยกเครือข่ายระดับคลาสที่ละเอียดกว่า VLAN แบบดั้งเดิม (ที่มา: Wikimedia Commons, CC BY-SA) ทำไม Traditional Segmentation ไม่พอแล้ว? Network Segmentation แบบดั้งเดิมที่ใช้ VLAN และ Subnet แบ่งตามโมเดล Purdue Reference Architecture (Level 0–5) ยังคงเป็นรากฐานที่ดี แต่มีข้อจำกัดร้ายแรงในโลกความจริงของโรงงานยุคใหม่: ปัญหาที่พบจริงในโรงงาน: เมื่อผู้โจมตีสามารถเจาะเข้า VLAN เดียวของ OT ได้ (เช่น ผ่าน Engineering Workstation ที่ถูก compromise) อุปกรณ์ OT ทุกตัวใน VLAN นั้นก็ตกอยู่ในอันตรายทันที — เพราะภายใน VLAN ไม่มีการควบคุมการสื่อสารระหว่างอุปกรณ์ การเคลื่อนที่ในแนวราบ (Lateral Movement) เกิดขึ้นได้โดยอิสระ ข้อมูลจาก Zero Networks ระบุว่า 75% ของการโจมตี OT เริ่มจากการเจาะ IT และเมื่อผู้โจมตีเข้าสู่เครือข่าย IT ได้แล้ว หากไม่มีการควบคุมการสื่อสารระดับละเอียดระหว่างอุปกรณ์ การเคลื่อนที่จาก IT สู่ OT ก็เป็นเพียงเรื่องเวลา Micro-segmentation คืออะไร? Micro-segmentation คือการควบคุมการสื่อสารระหว่างอุปกรณ์ ในระดับแต่ละเครื่อง (Asset-Level) ไม่ใช่แค่ระดับเครือข่าย (Network-Level) แทนที่จะใช้ VLAN เป็นขอบเขตการแยก แต่ละอุปกรณ์จะมีนโยบายการสื่อสารเฉพาะที่กำหนดว่า: อุปกรณ์ A สามารถคุยกับอุปกรณ์ B ผ่าน Port X ได้ อุปกรณ์ A ไม่สามารถคุยกับอุปกรณ์ C ได้เลย อุปกรณ์…
Read More
Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Article
"ทำไมเราไม่รู้ว่ากลุ่มผู้โจมตีกำลังมุ่งหน้ามาหาเรา?" — นี่คือคำถามที่ CISO ของโรงงานผลิตชิ้นส่วนยนต์แห่งหนึ่งในภาคตะวันออกของไทยถามหลังจากต้องหยุดสายการผลิตนานถึง 72 ชั่วโมง เนื่องจากการโจมตี Ransomware ที่ลุกลามจากระบบ IT เข้าสู่ระบบ OT ในเดือนมีนาคม 2026 เหตุการณ์นี้สะท้อนปัญหาที่โรงงานอุตสาหกรรมทั่วโลกกำลังเผชิญ นั่นคือการขาด OT Threat Intelligence ที่มีคุณภาพและทันสถานการณ์ Case Study: การโจมตีแบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่ง ในเดือนกรกฎาคม 2026 เกิดเหตุการณ์ที่สร้างแบบอย่างของความซับซ้อนในการโจมตี OT — ผู้โจมตีพยายามบุกรุกระบบ SCADA ของโรงประปามากกว่า 30 แห่ง ในรัฐมินนิโซตา สหรัฐอเมริกา การโจมตีใช้เทคนิค Multi-Vector Coordinated Attack ที่ผสมผสาน: การหาประโยชน์จากช่องโหว่ VPN Concentrator ที่เป็น perimeter device การขโมยข้อมูลประจำตัวจาก Third-party Contractor การเคลื่อนที่ในแนวราบ (Lateral Movement) จาก IT สู่ OT ผ่าน trusted bridge การจัดการโปรโตคอล ICS เช่น Modbus และ DNP3 เพื่อหยุดการทำงานของปั๊มน้ำ เหตุการณ์นี้สอนบทเรียนสำคัญ: การป้องกันแบบเดิมที่รอให้เกิดเหตุแล้วค่อยตอบสนอง (Reactive) ไม่เพียงพออีกต่อไป ผู้ปฏิบัติงานในห้องควบคุม SCADA — จุดที่ Threat Intelligence มีบทบาทสำคัญในการเตือนภัยล่วงหน้า (ที่มา: U.S. Navy, Public Domain) ปัญหา (Problem): โรงงานส่วนใหญ่บอดต่อภัยคุกคาม จากข้อมูลของ IBM X-Force ในปี 2025 พบว่า 15% ขององค์กรที่ศึกษาประสบเหตุการณ์ความมั่นคงปลอดภัยที่ส่งผลกระทบต่อสภาพแวดล้อม OT และในกลุ่มนี้ 23% รายงานว่าเหตุการณ์สร้างความเสียหายต่อระบบหรืออุปกรณ์ OT โดยตรง ความเสียหายเฉลี่ยอยู่ที่ USD 4.56 ล้านเหรียญต่อเหตุการณ์ สูงกว่าค่าเฉลี่ยทั่วโลก (USD 4.44 ล้าน) ปัญหาหลักที่ทำให้โรงงานบอดต่อภัยคุกคามมี 4 จุด: ช่องว่าง รายละเอียด ผลกระทบ IT-Centric Intel ข้อมูลภัยคุกคามมาจากแหล่ง IT ไม่ครอบคลุมโปรโตคอลอุตสาหกรรม พลาดภัยคุกคามเฉพาะ OT เช่น ICS Malware No Context…
Read More
OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

Article
ในช่วงครึ่งปีแรกของปี 2025 มีการเปิดเผยช่องโหว่ที่ส่งผลกระทบต่อระบบ Operational Technology (OT) จำนวน 670 รายการ และ 49% ของช่องโหว่เหล่านี้ถูกจัดระดับความรุนแรงเป็น Critical หรือ High (CVSS ≥ 7.0) ข้อมูลจาก IBM X-Force Vulnerability Database ยังระบุด้วยว่า 21% ของช่องโหว่ระดับ Critical มี exploit code ที่เผยแพร่ต่อสาธารณะ พร้อมใช้งานสำหรับผู้โจมตี เลขเหล่านี้สะท้อนภาพความท้าทายที่ทีมรักษาความปลอดภัย OT ของโรงงานอุตสาหกรรมต้องเผชิญทุกวัน จะทำอย่างไรให้สามารถคัดกรอง ประเมิน และแก้ไขช่องโหว่ได้ทันท่วงที โดยไม่กระทบการผลิตที่ต้องทำงาน 24/7 ไม่หยุดชะงัก บทความนี้จะเจาะลึกกระบวนการ OT Vulnerability Management ตั้งแต่การค้นพบสินทรัพย์ การประเมินความเสี่ยง การจัดลำดับความสำคัญ ไปจนถึงกลยุทธ์การแก้ไขที่เหมาะสมกับสภาพแวดล้อมโรงงานจริง ห้องควบคุม SCADA — จุดที่ช่องโหว่ระดับ Critical สามารถสร้างผลกระทบทางกายภาพได้ทันที (ที่มา: Wikimedia Commons, CC BY-SA) OT Vulnerability Management ต่างจาก IT อย่างไร? การจัดการช่องโหว่ในโลก IT ค่อนข้างตรงไปตรงมา ตรวจพบ แพตช์ รีบูต เสร็จ แต่ในโลก OT เรื่องซับซ้อนกว่ามาก เพราะทุกการเปลี่ยนแปลงบนระบบควบคุมอาจหมายถึงการหยุดสายการผลิต ความเสียหายต่ออุปกรณ์ หรือในกรณีร้ายแรง — อันตรายถึงชีวิตคนงาน ตารางต่อไปนี้เปรียบเทียบความแตกต่างสำคัญ: มิติเปรียบเทียบ IT Vulnerability Management OT Vulnerability Management Patch Window รายสัปดาห์/รายเดือน 3–6 เดือน (ต้องรอ Maintenance Window) วงจรชีวิตอุปกรณ์ 3–5 ปี 10–25 ปี (บางครั้งผู้ผลิตเลิกสนับสนุน) ผลกระทบจาก Scan ต่ำ (ระบบทนได้) สูงมาก (Active Scan อาจ crash PLC) ลำดับความสำคัญ Data Confidentiality Safety & Availability มาก่อน Asset Visibility CMDB ครบถ้วน บ่อยครั้งไม่รู้ว่ามีอุปกรณ์อะไรบ้าง 5 ขั้นตอนของ OT Vulnerability Management…
Read More
OT/IT Convergence: เมื่อการเชื่อมต่อระบบ IT และ OT กลายเป็นจุดเปราะบางทางไซเบอร์อันดับต้นของอุตสาหกรรมการผลิตปี 2026

OT/IT Convergence: เมื่อการเชื่อมต่อระบบ IT และ OT กลายเป็นจุดเปราะบางทางไซเบอร์อันดับต้นของอุตสาหกรรมการผลิตปี 2026

Article
บทนำ: เมื่อพื้นโรงงานและเครือข่ายองค์กรมาบรรจบกันDefense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในช่วงกลางปี 2026 รายงานภัยคุกคามไซเบอร์อุตสาหกรรมชั้นนำหลายฉบับระบุตรงกันว่า การเชื่อมต่อระบบเทคโนโลยีสารสนเทศ (IT) และระบบควบคุมอุตสาหกรรม (OT) หรือที่เรียกว่า OT/IT Convergence กำลังสร้างช่องโหว่ทางไซเบอร์ที่ใหญ่ที่สุดในรอบทศวรรษ แม้ว่าจำนวนการโจมตีที่ตรวจจับได้โดยรวมอาจลดลง แต่ “พื้นที่เสี่ยง” (Attack Surface) กลับขยายตัวอย่างมีนัยสำคัญ เพราะเครื่องจักรและอุปกรณ์อุตสาหกรรมที่เคยแยกขาดจากอินเทอร์เน็ต กำลังถูกเชื่อมต่อเข้ากับเครือข่ายองค์กรมากขึ้นทุกวัน ปัญหานี้ไม่ใช่เรื่องใหม่ แต่ความเร่งด่วนเพิ่มขึ้นอย่างก้าวกระโดดเมื่ออุตสาหกรรมการผลิตทั่วโลกเร่งดำเนินการ Digital Transformation ด้วย IIoT, Cloud Analytics, และ Remote Monitoring ทำให้จำนวน Endpoints บนเครือข่าย OT เพิ่มขึ้นจากหลักร้อยเป็นหลักหมื่นภายในเวลาไม่กี่ปี ทำไม OT/IT Convergence จึงเป็นจุดเปราะบาง? ในอดีต ระบบ OT (เช่น PLC, SCADA, DCS) ทำงานแบบ Air-Gapped หรือแยกขาดจากอินเทอร์เน็ต แต่เมื่อมี Convergence เกิดขึ้น ปัญหาหลักๆ มีดังนี้: ปัญหา ฝั่ง IT ฝั่ง OT ผลกระทบเมื่อ Convergence Patch Cycle รายสัปดาห์/เดือน 6-18 เดือน ช่องโหว่ OT ค้างนานกว่า Protocol Security TLS 1.3, HTTPS Modbus, DNP3 (ไม่เข้ารหัส) Sniffing, Replay Attack Authentication MFA, SSO Default Password, Shared Account Credential Stuffing Downtime Tolerance นาที-ชั่วโมง 0 (Continuous Process) การ Scan/Patch ทำไม่ได้ขณะผลิต Device Lifecycle 3-5 ปี…
Read More