Case Study: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งในรัฐมินนิโซตา (กรกฎาคม 2026)

Case Study: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งในรัฐมินนิโซตา (กรกฎาคม 2026)

Article
ภาพรวมเหตุการณ์: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งDefense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในช่วงปลายเดือนกรกฎาคม 2026 วงการความมั่นคงปลอดภัยไซเบอร์สั่นสะเทือน เมื่อรัฐมินนิโซตา สหรัฐอเมริกา ประกาศว่าระบบประปาและบำบัดน้ำเสียในชุมชนกว่า 30 แห่งถูกโจมตีทางไซเบอร์แบบประสานงาน (Coordinated Cyberattack) พร้อมกันในช่วงเวลาไล่เลี่ยกัน ส่งผลให้ระบบ Operational Technology (OT) หยุดทำงานชั่วคราว แม้ว่า คุณภาพน้ำประปาไม่ได้รับผลกระทบ และประชาชนยังสามารถดื่มได้ปลอดภัย แต่เหตุการณ์นี้ถือเป็นการโจมตี OT ที่มีขนาดใหญ่ที่สุดครั้งหนึ่งของปี 2026 และเป็นสัญญาณเตือนสำคัญสำหรับโรงงานและสาธารณูปโภคที่ใช้ระบบ OT เชื่อมต่ออินเทอร์เน็ต เหตุการณ์นี้มีความน่าสนใจที่ผู้โจมตีไม่ได้ใช้เทคนิคการเข้ารหัสล็อกระบบเพื่อเรียกค่าไถ่ (Ransomware) แต่เน้น การหยุดชะงักการทำงาน (Disruption) ของอุปกรณ์อุตสาหกรรมที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ซึ่งเป็นรูปแบบการโจมตีที่สะท้อนถึง “การสงครามไซเบอร์เพื่อทำลายล้าง” มากกว่าการหาผลประโยชน์ทางการเงิน วิธีการโจมตี: จุดอ่อนที่ PLC เชื่อมต่อเซลลูลาร์ จากการวิเคราะห์เบื้องต้น ผู้โจมตีเล็งเป้าไปที่ Programmable Logic Controller (PLC) และอุปกรณ์ OT ที่เชื่อมต่ออินเทอร์เน็ตผ่านเครือข่ายเซลลูลาร์ (4G/LTE) โดยเฉพาะอุปกรณ์ที่ใช้ควบคุมระบบปั๊มน้ำและ Lift Station ในเมืองต่างๆ ดังนี้: เมืองบราแฮม (Braham) ประชากร 1,700 คน — โรงประปาออฟไลน์ ประชาชนถูกขอให้ลดการใช้น้ำเนื่องจากหอน้ำมีปริมาณจำกัด ต่อมาฟื้นตัวภายในวันเดียวกัน เมืองพลีมัท (Plymouth) ประชากร 80,000 คน — ทีมไอทีตัดการเชื่อมต่ออุปกรณ์ที่ถูกโจมตีออกจากเครือข่ายทันที เพื่อหยุดยั้งการแพร่กระจาย พบว่าการโจมตีจำกัดอยู่ที่อุปกรณ์ที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ณ หอน้ำ 2 แห่งและ Lift Station หลายจุด แนวโจมตีนี้สอดคล้องกับคำเตือนของหน่วยงาน CISA ที่ออกประกาศเตือนเร่งด่วนก่อนหน้านี้ ระบุว่ากลุ่มแฮกเกอร์จากรัฐสนับสนุน (State-sponsored) กำลังเจาะเป้าหมายไปที่ อุปกรณ์ OT ที่เปิดใช้งานอินเทอร์เน็ต โดยเฉพาะ PLC ที่ไม่ได้เปลี่ยนรหัสผ่านเริ่มต้น (Default Credentials) หรือใช้โปรโตคอลที่ไม่เข้ารหัส เช่น Modbus TCP บนพอร์ต…
Read More
SIEM สำหรับ OT Cybersecurity: ศูนย์กลางตรวจจับและตอบสนองภัยคุกคามแบบรวมสำหรับโรงงานอัตโนมัติ

SIEM สำหรับ OT Cybersecurity: ศูนย์กลางตรวจจับและตอบสนองภัยคุกคามแบบรวมสำหรับโรงงานอัตโนมัติ

Article
เมื่อภัยคุกคามไซเบอร์ต่อระบบควบคุมอุตสาหกรรม (OT) เพิ่มขึ้นอย่างต่อเนื่อง การตรวจจับและตอบสนองต่อเหตุการณ์ที่รวดเร็วยิ่งกว่าผู้โจมตีกลายเป็นปัจจัยสำคัญ SIEM (Security Information and Event Management) คือเทคโนโลยีที่ทำหน้าที่เป็น “ศูนย์ประสานการเฝ้าระวัง” รวบรวมและวิเคราะห์ Log จากทุกอุปกรณ์ในเครือข่าำหเพื่อตรวจจับพฤติกรรมที่น่าสงสัยก่อนเกิดความเสียหาย SIEM คืออะไร?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) SIEM ทำงานโดยการรวบรวม Log และ Event จากแหล่งข้อมูลหลากหลายประเภท ไม่ว่าจะเป็น Firewall, PLC, HMI, SCADA Server, Operating System หรือ Application จากนั้นนำมาประมวลผลด้วยกฎ Correlation Rule และ Machine Learning เพื่อระบุรูปแบบที่บ่งบอกถึงภัยคุกคาม ในบริบท OT SIEM ต้องเข้าใจโปรโตคอลอุตสาหกรรมเฉพาะทาง เช่น Modbus TCP, DNP3, IEC 61850, และ PROFINET เพื่อสามารถตีความ Log ที่มีรูปแบบต่างจาก IT System อย่างสิ้นเชิง ความแตกต่างระหว่าง IT SIEM และ OT SIEM ด้าน IT SIEM OT SIEM แหล่ง Log Windows/Linux, Cloud App PLC, RTU, DCS, HMI, SCADA โปรโตคอล HTTPS, RDP, Kerberos Modbus, DNP3, IEC 60870-5, OPC UA ลำดับความสำคัญ Confidentiality > Integrity Availability > Integrity วิธีเก็บ Log Syslog, Agent-based Passive Network Tap, SPAN…
Read More
IEC 62443: มาตรฐานสากลว่าด้วยความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (IACS)

IEC 62443: มาตรฐานสากลว่าด้วยความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (IACS)

Article
ในวงการความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (Industrial Automation and Control Systems – IACS) ไม่มีมาตรฐานใดที่ได้รับการยอมรับในวงกว้างเท่ากับ ISA/IEC 62443 มาตรฐานนี้เป็นกรอบอ้างอิงระดับสากลที่รวบรวมแนวปฏิบัติที่ดีที่สุดสำหรับการออกแบบ ติดตั้ง และบำรุงรักษาระบบควบคุมอุตสาหกรรมให้ปลอดภัยจากภัยคุกคามไซเบอร์ ภูมิหลังและความสำคัญDefense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) IEC 62443 พัฒนาโดย International Society of Automation (ISA) และได้รับการรับรองจาก International Electrotechnical Commission (IEC) เป็นมาตรฐานสากล มาตรฐานนี้เกิดขึ้นเพื่อตอบสนองความต้องการด้านความปลอดภัยที่เฉพาะเจาะจงของ OT ซึ่งแตกต่างจาก IT อย่างสิ้นเชิง โดยเฉพาะในด้าน Availability และ Safety ตัวเลขสำคัญ: อุตสาหกรรมทั่วโลกประสบความเสียหายจากภัยคุกคามไซเบอร์คิดเป็นมูลค่ามหาศาลต่อปี IEC 62443 จึงกลายเป็นมาตรฐานที่หน่วยงานกำกับดูแลและบริษัทประกันภัยใช้เป็นเกณฑ์อ้างอิงสำหรับการประเมินความพร้อมด้านความปลอดภัย โครงสร้างของมาตรฐาน IEC 62443 มาตรฐาน IEC 62443 ประกอบด้วยสี่กลุ่มหลักที่ครอบคลุมทุกมิติของความปลอดภัยในวงจรชีวิตระบบ: กลุ่ม มาตรฐาน ขอบเขต General IEC 62443-1 แนวคิด คำศัพท์ และโมเดลพื้นฐาน Policies & Procedures IEC 62443-2 โปรแกรมบริหารความปลอดภัย (CSMS) System IEC 62443-3 ข้อกำหนดด้านความปลอดภัยระดับระบบและเทคโนโลยี Component IEC 62443-4 ข้อกำหนดด้านความปลอดภัยสำหรับผลิตภัณฑ์และส่วนประกอบ Security Levels (SL) ระดับความปลอดภัย 4 ขั้น หัวใจสำคัญของ IEC 62443 คือการกำหนด Security Level (SL) ที่จัดประเภทความสามารถของผู้โจมตีจากระดับต่ำไปสูง: SL ผู้โจมตี ทักษะและทรัพยากร ตัวอย่าง SL 1 Casual/Accidental เครื่องมือพื้นฐาน ความรู้น้อย เชื่อมต่อโดยไม่ได้รับอนุญาต SL 2 Low Intent/Low Resource เครื่องมือ…
Read More
Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Article
แนวคิดดั้งเดิมในการรักษาความปลอดภัยระบบควบคุมอุตสาหกรรม (OT/ICS) คือการสร้าง “กำแพงหนา” รอบโรงงาน โดยเชื่อว่าทุกอย่างที่อยู่ภายในเครือข่ายเป็นสิ่งที่ไว้วางใจได้ แต่เมื่อภัยคุกคามไซเบอร์พัฒนาขึ้นจนสามารถทะลุผ่าน Perimeter ได้ในเวลาเพียงไม่กี่ชั่วโมง แนวทางนี้ก็เริ่มล้าสมัย Zero Trust Architecture (ZTA) จึงเข้ามาแทนที่ด้วยหลักการที่เรียบง่ายแต่ทรงพลัง: “Never Trust, Always Verify” Zero Trust คืออะไร?พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation)พีระมิดระบบอัตโนมัติตาม ISA-95 — โครงสร้างมาตรฐานที่แบ่งระดับการควบคุมจากเซ็นเซอร์ถึง ERP (ภาพประกอบ: Honey Corporation) Zero Trust เป็นกรอบความปลอดภัยที่ไม่มอบความไว้วางใจให้กับผู้ใช้หรืออุปกรณ์ใดโดยอัตโนมัติ ไม่ว่าจะอยู่ภายในหรือภายนอกเครือข่าย การเข้าถึงทรัพยากรทุกครั้งต้องผ่านการยืนยันตัวตน (Authentication) การอนุญาต (Authorization) และการตรวจสอบบริบทอย่างต่อเนื่อง สำหรับสภาพแวดล้อม OT ที่มีอุปกรณ์ Legacy เช่น PLC และ RTU ที่ไม่รองรับการยืนยันตัวตนแบบใหม่ Zero Trust จึงต้องปรับใช้ในรูปแบบที่เฉพาะเจาะจงต่างจาก IT อย่างมาก หลักการพื้นฐาน 3 ข้อของ Zero Trust Verify Explicitly: ยืนยันตัวตนด้วยหลายปัจจัย (MFA) ตรวจสอบสถานะอุปกรณ์ และบริบทการเชื่อมต่อทุกครั้งก่อนอนุญาต Least Privilege Access: มอบสิทธิ์เข้าถึงขั้นต่ำที่จำเป็นเท่านั้น ใช้ Just-In-Time (JIT) และ Just-Enough-Access (JEA) เพื่อจำกัดเวลาและขอบเขตการเข้าถึง Assume Breach: ออกแบบระบบโดยสมมติว่ามีผู้บุกรุกอยู่ในเครือข่ายแล้ว แบ่งเครือข่ายเป็นส่วนย่อย (Micro-segmentation) เพื่อจำกัดการเคลื่อนที่ในแนวข้าง (Lateral Movement) การประยุกต์ใช้ Zero Trust กับ Purdue Model Purdue Enterprise Reference Architecture (PERA) แบ่งเครือข่ายโรงงานเป็นชั้นต่างๆ ตั้งแต่ Level 0 (Field Devices) ถึง Level 5 (Enterprise Network) Zero Trust สามารถซ้อนทับบนโมเดลนี้ได้โดยการเพิ่มการควบคุมการเข้าถึงระดับ Zone และ Conduit แต่ละชั้น ชั้น Purdue อุปกรณ์ มาตรการ Zero Trust L0-L2 (Cell/Area) PLC, Sensor, Drive Network…
Read More
SOAR สำหรับ OT Cybersecurity: ประสานเครื่องมือรักษาความปลอดภัยให้ตอบสนองอัตโนมัติ

SOAR สำหรับ OT Cybersecurity: ประสานเครื่องมือรักษาความปลอดภัยให้ตอบสนองอัตโนมัติ

Article
ในยุคที่การแจ้งเตือนภัยคุกคาม (security alerts) ในระบบ OT ทะลุนับหมื่นต่อวัน ทีมตอบสนองเหตุการณ์ความปลอดภัย (CSIRT/SOC) ไม่สามารถนั่งตรวจสอบทีละรายการได้ทันเวลา สิ่งที่ขาดไม่ได้สำหรับโรงงานอุตสาหกรรมยุคใหม่คือระบบที่ ประสานเครื่องมือรักษาความปลอดภัยให้ทำงานร่วมกันโดยอัตโนมัติ นั่นคือเทคโนโลยี SOAR (Security Orchestration, Automation, & Response) ที่เชื่อม SIEM, IDS/IPS, EDR, เฟิร์มแวร์ของอุปกรณ์ OT และ ticketing system เข้าด้วยกัน สร้างกระบวนการตอบสนองเหตุการณ์ที่เร็วขึ้น แม่นยำขึ้น & ลดความเหนื่อยล้าของทีม (alert fatigue) ได้อย่างมีนัยสำคัญ SOAR คืออะไร และทำไม OT ต้องการ?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) SOAR เป็นแพลตฟอร์มที่รวมเอา 3 ความสามารถหลักเข้าด้วยกัน: Orchestration: เชื่อมต่อเครื่องมือรักษาความปลอดภัยหลายตัวให้สื่อสารกันผ่าน API — เช่น SIEM ส่ง alert ไป SOAR, SOAR สั่ง Firewall บล็อก IP, & สร้าง ticket ในระบบ ITSM พร้อมกัน Automation: รัน playbook (ชุดคำสั่งตอบสนองอัตโนมัติ) ตามเงื่อนไขที่กำหนด โดยไม่ต้องมีมนุษย์กดปุ่ม เช่น เมื่อพบการสแกนพอร์ตผิดปกติ ระบบจะแยกอุปกรณ์ออกจากเครือข่ายทันที Response: ดำเนินการตอบโต้ตามขั้นตอนที่วางไว้ ตั้งแต่ isolation, containment, remediation, ไปจนถึง post-incident analysis & reporting ในบริบท OT ความจำเป็นของ SOAR รุนแรงยิ่งกว่า IT เพราะ: เวลาตอบสนองที่ช้าลงเพียงไม่กี่นาทีอาจหมายถึงการหยุดสายการผลิต ความเสียหายต่ออุปกรณ์ หรืออันตรายถึงชีวิต ทีม OT security มักมีจำนวนน้อย & ต้องดูแลอุปกรณ์นับพัน การตอบสนองผิดพลาด (เช่น บล็อก…
Read More
MITRE ATT&CK for ICS: กรอบจำแนกภัยคุกคามที่ทีมรักษาความปลอดภัย OT ต้องเข้าใจ

MITRE ATT&CK for ICS: กรอบจำแนกภัยคุกคามที่ทีมรักษาความปลอดภัย OT ต้องเข้าใจ

Article
เมื่อภัยคุกคามทางไซเบอร์ต่อระบบควบคุมอุตสาหกรรมซับซ้อนขึ้น การป้องกันโดยอาศัยสัญชาตญาณหรืออุปกรณ์เดี่ยวๆ ไม่เพียงพอ สิ่งที่วงการความมั่นคงปลอดภัย OT ต้องการคือ กรอบความเข้าใจภัยคุกคามที่เป็นระบบ นั่นคือ MITRE ATT&CK for ICS ฐานข้อมูล TTPs (Tactics, Techniques, & Procedures) ที่จำแนกพฤติกรรมการโจมตีระบบอุตสาหกรรมออกเป็นขั้นตอนที่ตรวจสอบและวางแผนป้องกันได้อย่างชาญฉลาด MITRE ATT&CK for ICS คืออะไร?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) MITRE ATT&CK for ICS เป็นส่วนหนึ่งของ MITRE ATT&CK Framework ที่ออกแบบเฉพาะสำหรับระบบควบคุมอุตสาหกรรม (Industrial Control Systems) โดยจำแนกวิธีการโจมตีออกเป็น 11 Tactics (เป้าหมายเชิงกลยุทธ์) และภายในแต่ละ Tactic มี Techniques (วิธีการเฉพาะ) ที่ผู้โจมตีใช้จริง ทำให้ทีมรักษาความปลอดภัยเข้าใจเส้นทางการโจมตีทั้งหมด ไม่ใช่แค่จุดเริ่มต้นหรือจุดสิ้นสุด จุดเด่นของ ATT&CK for ICS คือการอ้างอิง การโจมตีจริงที่เคยเกิดขึ้น เช่น การโจมตีโรงไฟฟ้ายูเครน (2015, 2016), มัลแวร์ TRITON ที่โจมตี Safety Instrumented System (2017), & การก่อกวนระบบน้ำประปาในสหรัฐอเมริกา (2021) ทำให้แต่ละ Technique มีหลักฐานเชิงประจักษ์รองรับ 11 Tactics ของ ATT&CK for ICS ลำดับ Tactic คำอธิบาย ตัวอย่าง Technique 1 Initial Access การเข้าถึงเครือข่าย OT เป็นครั้งแรก Spearphishing, External Remote Services, Drive-by Compromise 2 Execution การรันโค้ดบนระบบเป้าหมาย Command-Line Interface, Scripting, User Execution 3 Persistence…
Read More
Secure Boot และ Hardware Root of Trust สำหรับ OT/ICS: รากฐานความปลอดภัยที่เริ่มจากซิลิคอน

Secure Boot และ Hardware Root of Trust สำหรับ OT/ICS: รากฐานความปลอดภัยที่เริ่มจากซิลิคอน

Article
ในยุคที่ภัยคุกคามทางไซเบอร์ต่อระบบควบคุมอุตสาหกรรม (OT/ICS) รุนแรงขึ้นทุกวัน การพึ่งพาซอฟต์แวร์ป้องกันอย่างเดียวไม่เพียงพออีกต่อไป เพราะผู้โจมตีสามารถดัดแปลงเฟิร์มแวร์ ฝังมัลแวร์ในระดับต่ำกว่าระบบปฏิบัติการ หรือทำให้ชิ้นส่วนฮาร์ดแวร์ปลอมปะปนเข้ามาใน supply chain สิ่งที่โรงงานอุตสาหกรรมต้องการคือ รากฐานความน่าเชื่อถือที่ฝังอยู่ในตัวฮาร์ดแวร์เอง นั่นคือ Hardware Root of Trust และกลไก Secure Boot ที่สร้างห่วงโซ่ความไว้วางใจ (Chain of Trust) ตั้งแต่เปิดเครื่องจนถึงการทำงานเต็มรูปแบบ Hardware Root of Trust คืออะไร?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Hardware Root of Trust (HRoT) คือชุดของฮาร์ดแวร์คริปโทกราฟิกที่ผู้ผลิตชิปฝังไว้ในตัวไมโครคอนโทรลเลอร์หรือ SoC ตั้งแต่โรงงานผลิต โดยมีคีย์สำคัญที่ไม่สามารถดึงออกมาอ่านได้แม้ด้วยวิธีทางกายภาพ ทำให้เป็นจุดเริ่มต้นที่เชื่อถือได้ 100% สำหรับยืนยันความถูกต้องของเฟิร์มแวร์และซอฟต์แวร์ทุกชั้นที่ทำงานอยู่ด้านบน องค์ประกอบหลักของ HRoT ประกอบด้วย: Secure Element / TPM (Trusted Platform Module): ชิปเฉพาะที่เก็บคีย์ส่วนตัว, ใบรับรองดิจิทัล, และทำหน้าที่เข้ารหัส-ถอดรหัสในสภาพแวดล้อมที่แยกออกจากระบบหลัก One-Time Programmable (OTP) Memory: หน่วยความจำที่เขียนได้ครั้งเดียว ใช้ฝัง public key hash ของผู้ผลิตอุปกรณ์ ป้องกันการดัดแปลง Hardware Crypto Engine: เร่งการคำนวณ RSA, ECC, SHA-256 โดยไม่ใช้ CPU หลัก ลด latency ต่ำกว่า 1 มิลลิวินาที True Random Number Generator (TRNG): สร้างค่าสุ่มจากสัญญาณรบกวนทางกายภาพ สำหรับสร้างคีย์และ nonce ที่คาดเดาไม่ได้ Secure Boot: ห่วงโซ่ความไว้วางใจทีละขั้น Secure Boot คือกระบวนการตรวจสอบลายเซ็นดิจิทัลของเฟิร์มแวร์ทุกชั้นก่อนอนุญาตให้ทำงาน โดยเริ่มจาก HRoT ที่ฝังอยู่ในชิป แล้วสร้างห่วงโซ่ขึ้นไปทีละขั้นดังนี้: Boot ROM (Immutable): โค้ดที่ผู้ผลิตชิปเผาลงไปในโรงงาน ไม่สามารถแก้ไขได้…
Read More
IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

IDS/IPS สำหรับ OT Network: ระบบตรวจจับและป้องกันการบุกรุกที่เข้าใจโปรโตคอลอุตสาหกรรม

Article
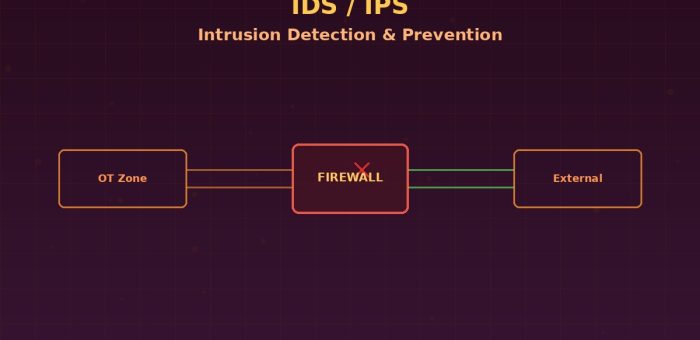
“Firewall ตัดสินใจว่าจะให้ทราฟิกผ่าน IDS ตัดสินใจว่าทราฟิกที่ผ่านมานั้นอันตรายหรือไม่” — IDS/IPS สำหรับ OT คือด่านตรวจสอบอัจฉริยะที่อ่านทุกแพ็กเก็ตข้อมูลในเครือข่ายอุตสาหกรรมได้ในระดับโปรโตคอล IDS และ IPS ต่างกันอย่างไร?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) Intrusion Detection System (IDS) และ Intrusion Prevention System (IPS) เป็นระบบรักษาความปลอดภัยเครือข่ายที่ทำงานคู่กันแต่มีบทบาทต่างกัน: IDS: ตรวจจับกิจกรรมที่น่าสงสัยและส่ง Alert — แต่ ไม่บล็อก ทราฟิก (Passive/Inline Monitor) IPS: ตรวจจับและ บล็อก ทราฟิกที่เป็นภัยคุกคาม (Active/Inline Enforcement) ในบริบทของ OT ความแตกต่างนี้สำคัญมาก เพราะการบล็อกทราฟิกที่ผิดพลาด (False Positive) อาจหยุดการสื่อสารระหว่าง PLC และ HMI ส่งผลให้สายการผลิตหยุดชะงัก ดังนั้นหลายโรงงานเริ่มจาก IDS (Detect-Only) ก่อนเปลี่ยนเป็น IPS เมื่อมั่นใจในความแม่นยำของ Detection Rule OT IDS/IPS vs IT IDS/IPS คุณสมบัติ IT IDS/IPS OT IDS/IPS Protocol HTTP, HTTPS, DNS, SMB Modbus, DNP3, OPC UA, PROFINET, IEC 61850, GOOSE Detection Focus Malware, Data Exfiltration, Web Attack Unauthorized Command, Protocol Anomaly, Device Impersonation Latency Tolerance ยอมรับได้ (ms-s) ต่ำมาก (sub-ms สำหรับ Real-Time Protocol) False Positive…
Read More
Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Endpoint Detection and Response (EDR) สำหรับ OT: การตรวจจับและตอบสนองภัยคุกคามที่ระดับอุปกรณ์ในโรงงานอัตโนมัติ

Article
“Network Security เฝ้าประตู EDR เฝ้าทุกห้อง” — เมื่อผู้โจมตีผ่าน Firewall เข้ามาได้แล้ว Endpoint Detection and Response คือชั้นป้องกันสุดท้ายที่ตรวจจับพฤติกรรมผิดปกติ ณ ระดับเครื่องจักรและอุปกรณ์ควบคุม ทำไม OT ต้องการ EDR?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโลกของ IT, EDR (Endpoint Detection and Response) เป็นเครื่องมือรักษาความปลอดภัยมาตรฐานที่ติดตั้งบนทุก Endpoint เพื่อตรวจจับ Malware วิเคราะห์พฤติกรรม และตอบสนองต่อภัยคุกคามอัตโนมัติ แต่ในโลกของ OT การนำ EDR มาใช้ซับซ้อนกว่ามาก เนื่องจากอุปกรณ์ OT มีข้อจำกัดเฉพาะตัวที่อุปกรณ์ IT ไม่มี ความท้าทายเฉพาะของ OT Endpoint Legacy OS: PLC, HMI และ Engineering Workstation จำนวนมากยังใช้ Windows XP/7 หรือ Embedded OS ที่ไม่รองรับ Security Agent สมัยใหม่ Real-Time Constraint: การทำงานของ EDR Agent ต้องไม่กระทบ Performance ของระบบควบคุมเรียลไทม์ (Cycle Time ในระดับ Millisecond) ไม่สามารถ Reboot หรือ Quarantine ได้: อุปกรณ์ OT ทำงาน 24/7 การ Isolate เครื่องที่ติด Malware อาจหมายถึงการหยุดสายการผลิต Protocol Awareness: EDR สำหรับ OT ต้องเข้าใจโปรโตคอลอุตสาหกรรม (Modbus, OPC UA, PROFINET) เพื่อจำแนกพฤติกรรมปกติจากพฤติกรรมผิดปกติ OT EDR vs IT…
Read More
Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Data Diode และ Unidirectional Gateway: การป้องกันภัยไซเบอร์แบบฮาร์ดแวร์ที่ปลอดภัยที่สุดสำหรับ OT Network

Article
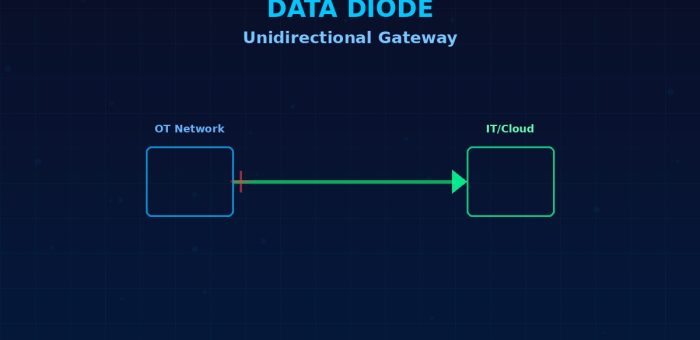
“ข้อมูลได้ทางเดียว แต่ผู้โจมตีเข้ามาไม่ได้เลย” — Data Diode คือสถาปัตยกรรมความปลอดภัยเพียงหนึ่งเดียวที่การันตีการแยกเครือข่าย (Network Isolation) ในระดับกฎของฟิสิกส์ ไม่ใช่แค่การตั้งค่าซอฟต์แวร์ ทำไม Firewalls และ VLANS ยังไม่พอ?Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation)Defense in Depth ตามแนวทาง IEC 62443 — ความปลอดภัยระบบ OT ต้องออกแบบเป็นชั้นๆ ตั้งแต่การแบ่งโซนเครือข่ายถึงแผนตอบสนองเหตุการณ์ (ภาพประกอบ: Honey Corporation) ในโลกของ Operational Technology (OT) การแยกเครือข่ายระหว่าง IT และ OT ด้วย Firewall หรือ VLAN Segmentation ถือเป็นมาตรฐานพื้นฐาน แต่เมื่อภัยคุกคามทางไซเบอร์ซับซ้อนขึ้น Firewall ที่อาศัยกฎซอฟต์แวร์เท่านั้นก็มีช่องโหว่ — ทั้งจากการกำหนดค่าผิดพลาด (Misconfiguration), ช่องโหว่เฟิร์มแวร์ หรือการโจมตีแบบ Zero-Day ที่สามารถ Bypass กฎการกรองได้ Data Diode หรือที่เรียกว่า Unidirectional Gateway แก้ปัญหานี้ด้วยแนวทางที่ต่างออกไปโดยสิ้นเชิง: แทนที่จะกรองข้อมูลด้วยซอฟต์แวร์ มันใช้ ออปติกฟาเบอร์ (Fiber Optic) ที่ส่งแสงได้ทางเดียวเท่านั้น — ทำให้การส่งข้อมูลย้อนกลับ (Reverse Communication) เป็นไปไม่ได้ในทางกายภาพ Data Diode คืออะไร? Data Diode คืออุปกรณ์ฮาร์ดแวร์ที่อนุญาตให้ข้อมูลไหลผ่านได้ ทิศทางเดียว (One-Way) เท่านั้น ทำงานโดยใช้ตัวส่งแสง (Transmitter) เช่น Laser LED อยู่ด้านหนึ่ง และตัวรับแสง (Receiver) อยู่อีกด้านหนึ่ง โดยไม่มีองค์ประกอบทางกายภาพใดๆ ที่สามารถส่งสัญญาณย้อนกลับได้ โครงสร้างพื้นฐานของ Data Diode องค์ประกอบ หน้าที่ ระดับความปลอดภัย Transmitter (ฝั่งส่ง) แปลงข้อมูลไฟฟ้าเป็นสัญญาณแสงผ่าน Laser/LED ส่งได้เท่านั้น รับไม่ได้ Receiver (ฝั่งรับ) แปลงสัญญาณแสงกลับเป็นข้อมูลไฟฟ้า รับได้เท่านั้น ส่งไม่ได้ Air Gap Connection เชื่อมต่อด้วย Single-Mode Fiber เส้นเดียว ทางกายภาพไม่มีทางย้อนกลับ Protocol…
Read More