AI Security ในโรงงานอุตสาหกรรม: เมื่อ AI ที่ปกป้องสายการผลิต กลายเป็นเป้าหมายของผู้โจมตี

AI Security ในโรงงานอุตสาหกรรม: เมื่อ AI ที่ปกป้องสายการผลิต กลายเป็นเป้าหมายของผู้โจมตี

Article
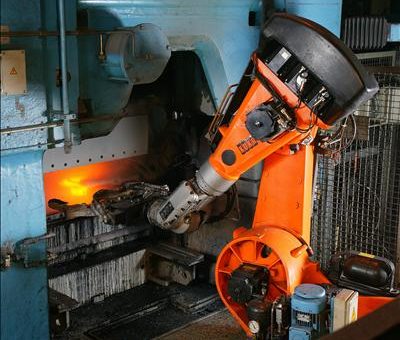
เมื่อ AI เข้ามาอยู่ในสายการผลิต ใครจะเป็นคนเฝ้า AI ของคุณ? สองปีที่ผ่านมา โรงงานไทยต่างรีบดึง AI เข้าไปอยู่ในทุกจุดของสายการผลิต ตั้งแต่กล้องตรวจสอบคุณภาพบนสายพาน โมเดลทำนายการเสียหายของเครื่องจักร ไปจนถึงผู้ช่วย AI ที่ช่วยแนะนำการตั้งค่าพารามิเตอร์เครื่องจักร แต่มีคำถามหนึ่งที่หลายองค์กรยังไม่เคยตอบตัวเอง — ถ้า AI ตัวนั้นถูกโจมตี ใครจะรู้ตัว และรู้ได้อย่างไร รายงานดัชนีภัยคุกคามไซเบอร์ระดับโลกปี 2025 ระบุว่าอุตสาหกรรมการผลิตครองสัดส่วนการโจมตีทางไซเบอร์ถึง 17% ของทั้งหมดในปี 2025 เพิ่มขึ้นจาก 9% เมื่อปีก่อน ขณะที่ผลสำรวจผู้ผลิตทั่วโลกช่วงต้นปี 2026 พบว่า 40% ของผู้ผลิตส่วนใหญ่ระบุว่าความมั่นคงปลอดภัยไซเบอร์เป็นอุปสรรคอันดับ 1 ของการนำ AI มาใช้ — พวกเขามองเห็นความเสี่ยง แต่ทางออกที่ถูกต้องไม่ใช่การใช้ AI ให้น้อยลง หากคือการออกแบบระบบ AI ที่ "ปลอดภัยตั้งแต่ต้นทาง" (Security by Design) สายการผลิตอัตโนมัติสมัยใหม่มี AI ฝังอยู่ในทุกจุดตัดสินใจ — ตั้งแต่กล้องตรวจคุณภาพจนถึงการควบคุมเครื่องจักร (ภาพ: Wikimedia Commons, Public Domain) AI ในโรงงานถูกโจมตีได้จากทางไหนบ้าง? เส้นแบ่งระหว่าง "ปัญญาประดิษฐ์" กับ "ช่องโหว่ความปลอดภัย" ในโรงงานบางครั้งบางเกินไป การโจมตี AI ในสภาพแวดล้อมอุตสาหกรรมไม่ได้มากับไฟล์ malware ที่ antivirus สแกนเจอ หากมากับการบิดเบือน "ข้อมูล" และ "กระบวนการตัดสินใจ" ของ AI เอง ซึ่งเป็นมุมที่ทีม IT แบบดั้งเดิมมักมองข้าม เวกเตอร์การโจมตี กลไกการโจมตี ผลกระทบต่อสายการผลิต Adversarial Examples เพิ่มสัญญาณรบกวนขนาดเล็กที่ตามนุษย์มองไม่เห็น ทำให้โมเดล Computer Vision จำแนกชิ้นงานพลาด ชิ้นงานบกพร่องเล็ดลอดถึงลูกค้า หรือชิ้นงานดีถูกทิ้งเป็น scrap ทั้งที่เครื่องจักรปกติดี Model Poisoning แทรกข้อมูลปลอมเข้าชุดข้อมูลเทรน เช่น ป้ายกำกับผิดในระบบติดป้ายอัตโนมัติ จนโมเดลเรียนรู้ว่าความผิดปกติคือเรื่องปกติ โมเดล "เงียบๆ โง่ลง" อัตราการจับ scrap ค่อยๆ ตกลงเป็นเดือนโดยไม่มีใครรู้ตัว Data Evasion ปรับสภาพสัญญาณจากเซ็นเซอร์ เช่น ออฟเซ็ตอุณหภูมิเล็กน้อย ให้พ้นช่วงตรวจจับของโมเดล Anomaly Detection ความผิดพลาดของเครื่องจักรถูก "ทำให้มองไม่เห็น" จนเกิดความเสียหายจริง Prompt Injection ฝังคำสั่งแอบแฝงในเอกสารทางเทคนิค คู่มือ หรือ work…
Read More
บทวิเคราะห์ Shadow AI ในโรงงาน: เมื่อ 75% ของพนักงานใช้ AI แล้ว แต่องค์กรมองเห็นแค่ 11%

บทวิเคราะห์ Shadow AI ในโรงงาน: เมื่อ 75% ของพนักงานใช้ AI แล้ว แต่องค์กรมองเห็นแค่ 11%

Article
เมื่อพนักงานของคุณใช้ AI อยู่แล้ว — โดยที่ฝ่ายไอทีไม่รู้เรื่องเลย มีคำถามหนึ่งที่ผู้บริหารโรงงานอุตสาหกรรมจำนวนมากตอบไม่ได้ในปี 2026: "ตอนนี้พนักงานในองค์กรของเราใช้ AI กี่คน และใช้ทำอะไรบ้าง?" คำตอบที่แท้จริงมักตกใจ เพราะการใช้ AI ในที่ทำงานไม่ได้รอนโยบายหรือระบบที่บริษัทจัดหาให้ แต่เกิดขึ้นไปแล้วผ่านบัญชีส่วนตัว แอปฟรี และ extension ที่พนักงานดาวน์โหลดเอง ปรากฏการณ์นี้เรียกว่า Shadow AI — การใช้ AI นอกระบบที่องค์กรอนุมัติและมองไม่เห็น ข้อมูลจากหลายสำรวจระดับโลกระหว่างปี 2024–2026 สะท้อนภาพที่ชัดเจน: พนักงานมืออาชีพถึง 75% ใช้ AI ในงานแล้ว (Work Trend Index 2025) ขณะที่เกือบ 60% ใช้ Shadow AI และมีเพียง 16% เท่านั้นที่ใช้เครื่องมือที่องค์กรอนุมัติ (ผลสำรวจพฤติกรรมพนักงานระดับโลก 2025) ที่น่ากังวลกว่าคือ 89% ของพนักงานรู้ว่ามีกฎเกณฑ์เรื่องการใช้ AI แต่ก็ยังใช้งานอยู่ดี และ 54% ติดตั้งเครื่องมือ AI โดยไม่ปรึกษาฝ่ายไอทีเลย การกำกับดูแลการใช้ AI ในโรงงานกลายเป็นวาระระดับผู้บริหาร ไม่ใช่ปัญหาฝ่ายไอทีอย่างเดียวอีกต่อไป (ภาพ: Wikimedia Commons) ตัวเลขที่ผู้บริหารโรงงานควรจำ เหตุใด Shadow AI จึงเป็นความเสี่ยงเชิงระบบ ไม่ใช่แค่เรื่องวินัยพนักงาน คำตอบอยู่ในตัวเลขเหล่านี้: มิติของปัญหา ตัวเลข แหล่งอ้างอิง พนักงานใช้ AI ในงาน75%Work Trend Index 2025 ใช้ Shadow AI (นอกระบบอนุมัติ)59% / ใช้ขององค์กรเพียง 16%ผลสำรวจพฤติกรรมพนักงานระดับโลก 2025 รู้กฎแต่ใช้ต่อ89%ผลสำรวจพฤติกรรมพนักงาน 2025 ติดตั้ง AI โดยไม่ปรึกษาไอที54%ผลสำรวจพฤติกรรมพนักงาน 2025 องค์กรไม่มี AI governance63%Cost of a Data Breach Report 2025 แอป AI ที่ไอทีมองเห็นต่ำกว่า 11%ผลสำรวจพฤติกรรมพนักงาน 2025 ต้นทุน breach เพิ่มเมื่อเกี่ยว Shadow AI+670,000 ดอลลาร์Cost of a Data Breach Report 2025 องค์กรเคยเจอ breach จาก Shadow AI1 ใน 5Cost of…
Read More
Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Micro-segmentation ในเครือข่าย OT: เหตุใด VLAN แบบดั้งเดิมไม่เพียงพออีกต่อไป

Article
บทความนี้เป็นการวิเคราะห์ในมุมมองของวิศวกรระบบที่ทำงานจริงในโรงงานอุตสาหกรรม — มิใช่บทความวิชาการ แต่เป็นเสียงสะท้อนจากประสบการณ์ติดตั้งและดูแลระบบ OT ที่ Honey Corporation สะสมมาตลอดหลายปี หากย้อนกลับไป 10 ปี คำว่า "Network Segmentation" ในโรงงานอุตสาหกรรมแปลว่าง่ายๆ คือ "Air Gap" — แยกระบบ OT ออกจาก IT โดยสมบูรณ์ ไม่มีสายเคเบิลเชื่อม ไม่มีการสื่อสารข้าม วิธีนี้ใช้ได้ดีในยุคที่โรงงานยังไม่ต้องการข้อมูลเรียลไทม์จากสายการผลิต แต่ปี 2026 ปรัชญานี้ตายแล้ว และสิ่งที่มาแทนคือ Micro-segmentation ระบบอัตโนมัติในโรงงานยุคใหม่ — แต่ละสายการผลิตต้องการการแยกเครือข่ายระดับคลาสที่ละเอียดกว่า VLAN แบบดั้งเดิม (ที่มา: Wikimedia Commons, CC BY-SA) ทำไม Traditional Segmentation ไม่พอแล้ว? Network Segmentation แบบดั้งเดิมที่ใช้ VLAN และ Subnet แบ่งตามโมเดล Purdue Reference Architecture (Level 0–5) ยังคงเป็นรากฐานที่ดี แต่มีข้อจำกัดร้ายแรงในโลกความจริงของโรงงานยุคใหม่: ปัญหาที่พบจริงในโรงงาน: เมื่อผู้โจมตีสามารถเจาะเข้า VLAN เดียวของ OT ได้ (เช่น ผ่าน Engineering Workstation ที่ถูก compromise) อุปกรณ์ OT ทุกตัวใน VLAN นั้นก็ตกอยู่ในอันตรายทันที — เพราะภายใน VLAN ไม่มีการควบคุมการสื่อสารระหว่างอุปกรณ์ การเคลื่อนที่ในแนวราบ (Lateral Movement) เกิดขึ้นได้โดยอิสระ ข้อมูลจาก Zero Networks ระบุว่า 75% ของการโจมตี OT เริ่มจากการเจาะ IT และเมื่อผู้โจมตีเข้าสู่เครือข่าย IT ได้แล้ว หากไม่มีการควบคุมการสื่อสารระดับละเอียดระหว่างอุปกรณ์ การเคลื่อนที่จาก IT สู่ OT ก็เป็นเพียงเรื่องเวลา Micro-segmentation คืออะไร? Micro-segmentation คือการควบคุมการสื่อสารระหว่างอุปกรณ์ ในระดับแต่ละเครื่อง (Asset-Level) ไม่ใช่แค่ระดับเครือข่าย (Network-Level) แทนที่จะใช้ VLAN เป็นขอบเขตการแยก แต่ละอุปกรณ์จะมีนโยบายการสื่อสารเฉพาะที่กำหนดว่า: อุปกรณ์ A สามารถคุยกับอุปกรณ์ B ผ่าน Port X ได้ อุปกรณ์ A ไม่สามารถคุยกับอุปกรณ์ C ได้เลย อุปกรณ์…
Read More
Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Case Study: OT Threat Intelligence — เมื่อการรู้ล่วงหน้าช่วยหยุดภัยคุกคามก่อนถึงสายการผลิต

Article
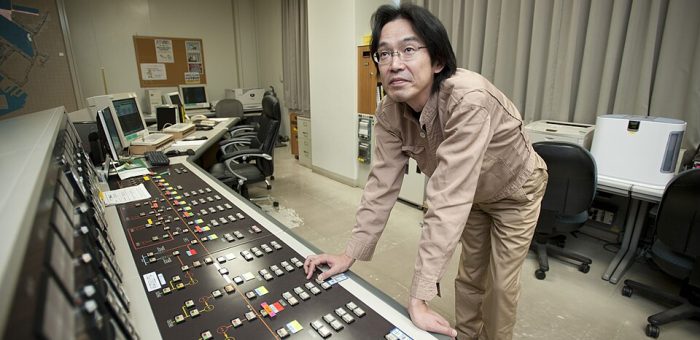
"ทำไมเราไม่รู้ว่ากลุ่มผู้โจมตีกำลังมุ่งหน้ามาหาเรา?" — นี่คือคำถามที่ CISO ของโรงงานผลิตชิ้นส่วนยนต์แห่งหนึ่งในภาคตะวันออกของไทยถามหลังจากต้องหยุดสายการผลิตนานถึง 72 ชั่วโมง เนื่องจากการโจมตี Ransomware ที่ลุกลามจากระบบ IT เข้าสู่ระบบ OT ในเดือนมีนาคม 2026 เหตุการณ์นี้สะท้อนปัญหาที่โรงงานอุตสาหกรรมทั่วโลกกำลังเผชิญ นั่นคือการขาด OT Threat Intelligence ที่มีคุณภาพและทันสถานการณ์ Case Study: การโจมตีแบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่ง ในเดือนกรกฎาคม 2026 เกิดเหตุการณ์ที่สร้างแบบอย่างของความซับซ้อนในการโจมตี OT — ผู้โจมตีพยายามบุกรุกระบบ SCADA ของโรงประปามากกว่า 30 แห่ง ในรัฐมินนิโซตา สหรัฐอเมริกา การโจมตีใช้เทคนิค Multi-Vector Coordinated Attack ที่ผสมผสาน: การหาประโยชน์จากช่องโหว่ VPN Concentrator ที่เป็น perimeter device การขโมยข้อมูลประจำตัวจาก Third-party Contractor การเคลื่อนที่ในแนวราบ (Lateral Movement) จาก IT สู่ OT ผ่าน trusted bridge การจัดการโปรโตคอล ICS เช่น Modbus และ DNP3 เพื่อหยุดการทำงานของปั๊มน้ำ เหตุการณ์นี้สอนบทเรียนสำคัญ: การป้องกันแบบเดิมที่รอให้เกิดเหตุแล้วค่อยตอบสนอง (Reactive) ไม่เพียงพออีกต่อไป ผู้ปฏิบัติงานในห้องควบคุม SCADA — จุดที่ Threat Intelligence มีบทบาทสำคัญในการเตือนภัยล่วงหน้า (ที่มา: U.S. Navy, Public Domain) ปัญหา (Problem): โรงงานส่วนใหญ่บอดต่อภัยคุกคาม จากข้อมูลของ IBM X-Force ในปี 2025 พบว่า 15% ขององค์กรที่ศึกษาประสบเหตุการณ์ความมั่นคงปลอดภัยที่ส่งผลกระทบต่อสภาพแวดล้อม OT และในกลุ่มนี้ 23% รายงานว่าเหตุการณ์สร้างความเสียหายต่อระบบหรืออุปกรณ์ OT โดยตรง ความเสียหายเฉลี่ยอยู่ที่ USD 4.56 ล้านเหรียญต่อเหตุการณ์ สูงกว่าค่าเฉลี่ยทั่วโลก (USD 4.44 ล้าน) ปัญหาหลักที่ทำให้โรงงานบอดต่อภัยคุกคามมี 4 จุด: ช่องว่าง รายละเอียด ผลกระทบ IT-Centric Intel ข้อมูลภัยคุกคามมาจากแหล่ง IT ไม่ครอบคลุมโปรโตคอลอุตสาหกรรม พลาดภัยคุกคามเฉพาะ OT เช่น ICS Malware No Context…
Read More
OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

OT Vulnerability Management: วิธีจัดการช่องโหว่ในระบบควบคุมอุตสาหกรรม ตอนที่ช่องโหว่ Critical เพิ่มขึ้น 49% ในครึ่งปีแรก

Article
ในช่วงครึ่งปีแรกของปี 2025 มีการเปิดเผยช่องโหว่ที่ส่งผลกระทบต่อระบบ Operational Technology (OT) จำนวน 670 รายการ และ 49% ของช่องโหว่เหล่านี้ถูกจัดระดับความรุนแรงเป็น Critical หรือ High (CVSS ≥ 7.0) ข้อมูลจาก IBM X-Force Vulnerability Database ยังระบุด้วยว่า 21% ของช่องโหว่ระดับ Critical มี exploit code ที่เผยแพร่ต่อสาธารณะ พร้อมใช้งานสำหรับผู้โจมตี เลขเหล่านี้สะท้อนภาพความท้าทายที่ทีมรักษาความปลอดภัย OT ของโรงงานอุตสาหกรรมต้องเผชิญทุกวัน จะทำอย่างไรให้สามารถคัดกรอง ประเมิน และแก้ไขช่องโหว่ได้ทันท่วงที โดยไม่กระทบการผลิตที่ต้องทำงาน 24/7 ไม่หยุดชะงัก บทความนี้จะเจาะลึกกระบวนการ OT Vulnerability Management ตั้งแต่การค้นพบสินทรัพย์ การประเมินความเสี่ยง การจัดลำดับความสำคัญ ไปจนถึงกลยุทธ์การแก้ไขที่เหมาะสมกับสภาพแวดล้อมโรงงานจริง ห้องควบคุม SCADA — จุดที่ช่องโหว่ระดับ Critical สามารถสร้างผลกระทบทางกายภาพได้ทันที (ที่มา: Wikimedia Commons, CC BY-SA) OT Vulnerability Management ต่างจาก IT อย่างไร? การจัดการช่องโหว่ในโลก IT ค่อนข้างตรงไปตรงมา ตรวจพบ แพตช์ รีบูต เสร็จ แต่ในโลก OT เรื่องซับซ้อนกว่ามาก เพราะทุกการเปลี่ยนแปลงบนระบบควบคุมอาจหมายถึงการหยุดสายการผลิต ความเสียหายต่ออุปกรณ์ หรือในกรณีร้ายแรง — อันตรายถึงชีวิตคนงาน ตารางต่อไปนี้เปรียบเทียบความแตกต่างสำคัญ: มิติเปรียบเทียบ IT Vulnerability Management OT Vulnerability Management Patch Window รายสัปดาห์/รายเดือน 3–6 เดือน (ต้องรอ Maintenance Window) วงจรชีวิตอุปกรณ์ 3–5 ปี 10–25 ปี (บางครั้งผู้ผลิตเลิกสนับสนุน) ผลกระทบจาก Scan ต่ำ (ระบบทนได้) สูงมาก (Active Scan อาจ crash PLC) ลำดับความสำคัญ Data Confidentiality Safety & Availability มาก่อน Asset Visibility CMDB ครบถ้วน บ่อยครั้งไม่รู้ว่ามีอุปกรณ์อะไรบ้าง 5 ขั้นตอนของ OT Vulnerability Management…
Read More
OT/IT Convergence: เมื่อการเชื่อมต่อระบบ IT และ OT กลายเป็นจุดเปราะบางทางไซเบอร์อันดับต้นของอุตสาหกรรมการผลิตปี 2026

OT/IT Convergence: เมื่อการเชื่อมต่อระบบ IT และ OT กลายเป็นจุดเปราะบางทางไซเบอร์อันดับต้นของอุตสาหกรรมการผลิตปี 2026

Article
บทนำ: เมื่อพื้นโรงงานและเครือข่ายองค์กรมาบรรจบกัน ในช่วงกลางปี 2026 รายงานภัยคุกคามไซเบอร์อุตสาหกรรมชั้นนำหลายฉบับระบุตรงกันว่า การเชื่อมต่อระบบเทคโนโลยีสารสนเทศ (IT) และระบบควบคุมอุตสาหกรรม (OT) หรือที่เรียกว่า OT/IT Convergence กำลังสร้างช่องโหว่ทางไซเบอร์ที่ใหญ่ที่สุดในรอบทศวรรษ แม้ว่าจำนวนการโจมตีที่ตรวจจับได้โดยรวมอาจลดลง แต่ "พื้นที่เสี่ยง" (Attack Surface) กลับขยายตัวอย่างมีนัยสำคัญ เพราะเครื่องจักรและอุปกรณ์อุตสาหกรรมที่เคยแยกขาดจากอินเทอร์เน็ต กำลังถูกเชื่อมต่อเข้ากับเครือข่ายองค์กรมากขึ้นทุกวัน ปัญหานี้ไม่ใช่เรื่องใหม่ แต่ความเร่งด่วนเพิ่มขึ้นอย่างก้าวกระโดดเมื่ออุตสาหกรรมการผลิตทั่วโลกเร่งดำเนินการ Digital Transformation ด้วย IIoT, Cloud Analytics, และ Remote Monitoring ทำให้จำนวน Endpoints บนเครือข่าย OT เพิ่มขึ้นจากหลักร้อยเป็นหลักหมื่นภายในเวลาไม่กี่ปี ทำไม OT/IT Convergence จึงเป็นจุดเปราะบาง? ในอดีต ระบบ OT (เช่น PLC, SCADA, DCS) ทำงานแบบ Air-Gapped หรือแยกขาดจากอินเทอร์เน็ต แต่เมื่อมี Convergence เกิดขึ้น ปัญหาหลักๆ มีดังนี้: ปัญหา ฝั่ง IT ฝั่ง OT ผลกระทบเมื่อ Convergence Patch Cycle รายสัปดาห์/เดือน 6-18 เดือน ช่องโหว่ OT ค้างนานกว่า Protocol Security TLS 1.3, HTTPS Modbus, DNP3 (ไม่เข้ารหัส) Sniffing, Replay Attack Authentication MFA, SSO Default Password, Shared Account Credential Stuffing Downtime Tolerance นาที-ชั่วโมง 0 (Continuous Process) การ Scan/Patch ทำไม่ได้ขณะผลิต Device Lifecycle 3-5 ปี 15-30 ปี อุปกรณ์เก่าไม่รองรับ Security ใหม่ Attack Vector ใหม่ที่เกิดจาก Convergence 1. Lateral Movement จาก IT สู่ OT ผู้โจมตีเจาะเข้าระบบ IT ก่อน (ผ่าน Phishing, VPN Vulnerability) จากนั้นใช้เทคนิค Lateral Movement…
Read More
Case Study: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งในรัฐมินนิโซตา (กรกฎาคม 2026)

Case Study: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่งในรัฐมินนิโซตา (กรกฎาคม 2026)

Article
ภาพรวมเหตุการณ์: การโจมตีทางไซเบอร์แบบประสานงานบนระบบ OT ของโรงประปา 30+ แห่ง ในช่วงปลายเดือนกรกฎาคม 2026 วงการความมั่นคงปลอดภัยไซเบอร์สั่นสะเทือน เมื่อรัฐมินนิโซตา สหรัฐอเมริกา ประกาศว่าระบบประปาและบำบัดน้ำเสียในชุมชนกว่า 30 แห่งถูกโจมตีทางไซเบอร์แบบประสานงาน (Coordinated Cyberattack) พร้อมกันในช่วงเวลาไล่เลี่ยกัน ส่งผลให้ระบบ Operational Technology (OT) หยุดทำงานชั่วคราว แม้ว่า คุณภาพน้ำประปาไม่ได้รับผลกระทบ และประชาชนยังสามารถดื่มได้ปลอดภัย แต่เหตุการณ์นี้ถือเป็นการโจมตี OT ที่มีขนาดใหญ่ที่สุดครั้งหนึ่งของปี 2026 และเป็นสัญญาณเตือนสำคัญสำหรับโรงงานและสาธารณูปโภคที่ใช้ระบบ OT เชื่อมต่ออินเทอร์เน็ต เหตุการณ์นี้มีความน่าสนใจที่ผู้โจมตีไม่ได้ใช้เทคนิคการเข้ารหัสล็อกระบบเพื่อเรียกค่าไถ่ (Ransomware) แต่เน้น การหยุดชะงักการทำงาน (Disruption) ของอุปกรณ์อุตสาหกรรมที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ซึ่งเป็นรูปแบบการโจมตีที่สะท้อนถึง "การสงครามไซเบอร์เพื่อทำลายล้าง" มากกว่าการหาผลประโยชน์ทางการเงิน วิธีการโจมตี: จุดอ่อนที่ PLC เชื่อมต่อเซลลูลาร์ จากการวิเคราะห์เบื้องต้น ผู้โจมตีเล็งเป้าไปที่ Programmable Logic Controller (PLC) และอุปกรณ์ OT ที่เชื่อมต่ออินเทอร์เน็ตผ่านเครือข่ายเซลลูลาร์ (4G/LTE) โดยเฉพาะอุปกรณ์ที่ใช้ควบคุมระบบปั๊มน้ำและ Lift Station ในเมืองต่างๆ ดังนี้: เมืองบราแฮม (Braham) ประชากร 1,700 คน — โรงประปาออฟไลน์ ประชาชนถูกขอให้ลดการใช้น้ำเนื่องจากหอน้ำมีปริมาณจำกัด ต่อมาฟื้นตัวภายในวันเดียวกัน เมืองพลีมัท (Plymouth) ประชากร 80,000 คน — ทีมไอทีตัดการเชื่อมต่ออุปกรณ์ที่ถูกโจมตีออกจากเครือข่ายทันที เพื่อหยุดยั้งการแพร่กระจาย พบว่าการโจมตีจำกัดอยู่ที่อุปกรณ์ที่เชื่อมต่อผ่านเครือข่ายเซลลูลาร์ ณ หอน้ำ 2 แห่งและ Lift Station หลายจุด แนวโจมตีนี้สอดคล้องกับคำเตือนของหน่วยงาน CISA ที่ออกประกาศเตือนเร่งด่วนก่อนหน้านี้ ระบุว่ากลุ่มแฮกเกอร์จากรัฐสนับสนุน (State-sponsored) กำลังเจาะเป้าหมายไปที่ อุปกรณ์ OT ที่เปิดใช้งานอินเทอร์เน็ต โดยเฉพาะ PLC ที่ไม่ได้เปลี่ยนรหัสผ่านเริ่มต้น (Default Credentials) หรือใช้โปรโตคอลที่ไม่เข้ารหัส เช่น Modbus TCP บนพอร์ต 502 ที่เปิดเผยต่ออินเทอร์เน็ตโดยไม่มี Firewall ป้องกัน เส้นเวลาเหตุการณ์และการตอบสนอง วันที่ เหตุการณ์ ผลกระทบ 27 ก.ค. 2026 เริ่มต้นการโจมตีแบบประสานงานบนระบบ OT ของโรงประปา 30+ ชุมชนได้รับผลกระทบพร้อมกัน 28 ก.ค. 2026 รัฐมินนิโซตาประกาศสถานการณ์ เริ่มการตอบสนอง Whole-of-Government CISA, EPA, FBI เข้ามาสนับสนุน…
Read More
SIEM สำหรับ OT Cybersecurity: ศูนย์กลางตรวจจับและตอบสนองภัยคุกคามแบบรวมสำหรับโรงงานอัตโนมัติ

SIEM สำหรับ OT Cybersecurity: ศูนย์กลางตรวจจับและตอบสนองภัยคุกคามแบบรวมสำหรับโรงงานอัตโนมัติ

Article
เมื่อภัยคุกคามไซเบอร์ต่อระบบควบคุมอุตสาหกรรม (OT) เพิ่มขึ้นอย่างต่อเนื่อง การตรวจจับและตอบสนองต่อเหตุการณ์ที่รวดเร็วยิ่งกว่าผู้โจมตีกลายเป็นปัจจัยสำคัญ SIEM (Security Information and Event Management) คือเทคโนโลยีที่ทำหน้าที่เป็น "ศูนย์ประสานการเฝ้าระวัง" รวบรวมและวิเคราะห์ Log จากทุกอุปกรณ์ในเครือข่าำหเพื่อตรวจจับพฤติกรรมที่น่าสงสัยก่อนเกิดความเสียหาย SIEM คืออะไร? SIEM ทำงานโดยการรวบรวม Log และ Event จากแหล่งข้อมูลหลากหลายประเภท ไม่ว่าจะเป็น Firewall, PLC, HMI, SCADA Server, Operating System หรือ Application จากนั้นนำมาประมวลผลด้วยกฎ Correlation Rule และ Machine Learning เพื่อระบุรูปแบบที่บ่งบอกถึงภัยคุกคาม ในบริบท OT SIEM ต้องเข้าใจโปรโตคอลอุตสาหกรรมเฉพาะทาง เช่น Modbus TCP, DNP3, IEC 61850, และ PROFINET เพื่อสามารถตีความ Log ที่มีรูปแบบต่างจาก IT System อย่างสิ้นเชิง ความแตกต่างระหว่าง IT SIEM และ OT SIEM ด้าน IT SIEM OT SIEM แหล่ง Log Windows/Linux, Cloud App PLC, RTU, DCS, HMI, SCADA โปรโตคอล HTTPS, RDP, Kerberos Modbus, DNP3, IEC 60870-5, OPC UA ลำดับความสำคัญ Confidentiality > Integrity Availability > Integrity วิธีเก็บ Log Syslog, Agent-based Passive Network Tap, SPAN Port การตอบสนอง Block/Quarantine ทันที Alert + Human Decision (Fail-Safe) การบันทึก 90 วัน - 1 ปี 3-7 ปี (Compliance Requirement) สถาปัตยกรรม SIEM สำหรับ OT สถาปัตยกรรม SIEM ที่ออกแบบสำหรับ…
Read More
IEC 62443: มาตรฐานสากลว่าด้วยความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (IACS)

IEC 62443: มาตรฐานสากลว่าด้วยความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (IACS)

Article
ในวงการความมั่นคงปลอดภัยไซเบอร์สำหรับระบบควบคุมอัตโนมัติอุตสาหกรรม (Industrial Automation and Control Systems - IACS) ไม่มีมาตรฐานใดที่ได้รับการยอมรับในวงกว้างเท่ากับ ISA/IEC 62443 มาตรฐานนี้เป็นกรอบอ้างอิงระดับสากลที่รวบรวมแนวปฏิบัติที่ดีที่สุดสำหรับการออกแบบ ติดตั้ง และบำรุงรักษาระบบควบคุมอุตสาหกรรมให้ปลอดภัยจากภัยคุกคามไซเบอร์ ภูมิหลังและความสำคัญ IEC 62443 พัฒนาโดย International Society of Automation (ISA) และได้รับการรับรองจาก International Electrotechnical Commission (IEC) เป็นมาตรฐานสากล มาตรฐานนี้เกิดขึ้นเพื่อตอบสนองความต้องการด้านความปลอดภัยที่เฉพาะเจาะจงของ OT ซึ่งแตกต่างจาก IT อย่างสิ้นเชิง โดยเฉพาะในด้าน Availability และ Safety ตัวเลขสำคัญ: อุตสาหกรรมทั่วโลกประสบความเสียหายจากภัยคุกคามไซเบอร์คิดเป็นมูลค่ามหาศาลต่อปี IEC 62443 จึงกลายเป็นมาตรฐานที่หน่วยงานกำกับดูแลและบริษัทประกันภัยใช้เป็นเกณฑ์อ้างอิงสำหรับการประเมินความพร้อมด้านความปลอดภัย โครงสร้างของมาตรฐาน IEC 62443 มาตรฐาน IEC 62443 ประกอบด้วยสี่กลุ่มหลักที่ครอบคลุมทุกมิติของความปลอดภัยในวงจรชีวิตระบบ: กลุ่ม มาตรฐาน ขอบเขต General IEC 62443-1 แนวคิด คำศัพท์ และโมเดลพื้นฐาน Policies & Procedures IEC 62443-2 โปรแกรมบริหารความปลอดภัย (CSMS) System IEC 62443-3 ข้อกำหนดด้านความปลอดภัยระดับระบบและเทคโนโลยี Component IEC 62443-4 ข้อกำหนดด้านความปลอดภัยสำหรับผลิตภัณฑ์และส่วนประกอบ Security Levels (SL) ระดับความปลอดภัย 4 ขั้น หัวใจสำคัญของ IEC 62443 คือการกำหนด Security Level (SL) ที่จัดประเภทความสามารถของผู้โจมตีจากระดับต่ำไปสูง: SL ผู้โจมตี ทักษะและทรัพยากร ตัวอย่าง SL 1 Casual/Accidental เครื่องมือพื้นฐาน ความรู้น้อย เชื่อมต่อโดยไม่ได้รับอนุญาต SL 2 Low Intent/Low Resource เครื่องมือ Hack ทั่วไป Malware อัตโนมัติ, USB SL 3 Sophisticated (APT) ทีม Hack ICS เฉพาะทาง Targeted Attack, Zero-day SL 4 Nation-State ทรัพยากรระดับรัฐ Advanced Persistent Threat Zones และ Conduits…
Read More
Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Zero Trust Architecture สำหรับ OT/ICS: จาก Trust but Verify สู่ Never Trust Always Verify

Article
แนวคิดดั้งเดิมในการรักษาความปลอดภัยระบบควบคุมอุตสาหกรรม (OT/ICS) คือการสร้าง "กำแพงหนา" รอบโรงงาน โดยเชื่อว่าทุกอย่างที่อยู่ภายในเครือข่ายเป็นสิ่งที่ไว้วางใจได้ แต่เมื่อภัยคุกคามไซเบอร์พัฒนาขึ้นจนสามารถทะลุผ่าน Perimeter ได้ในเวลาเพียงไม่กี่ชั่วโมง แนวทางนี้ก็เริ่มล้าสมัย Zero Trust Architecture (ZTA) จึงเข้ามาแทนที่ด้วยหลักการที่เรียบง่ายแต่ทรงพลัง: "Never Trust, Always Verify" Zero Trust คืออะไร? Zero Trust เป็นกรอบความปลอดภัยที่ไม่มอบความไว้วางใจให้กับผู้ใช้หรืออุปกรณ์ใดโดยอัตโนมัติ ไม่ว่าจะอยู่ภายในหรือภายนอกเครือข่าย การเข้าถึงทรัพยากรทุกครั้งต้องผ่านการยืนยันตัวตน (Authentication) การอนุญาต (Authorization) และการตรวจสอบบริบทอย่างต่อเนื่อง สำหรับสภาพแวดล้อม OT ที่มีอุปกรณ์ Legacy เช่น PLC และ RTU ที่ไม่รองรับการยืนยันตัวตนแบบใหม่ Zero Trust จึงต้องปรับใช้ในรูปแบบที่เฉพาะเจาะจงต่างจาก IT อย่างมาก หลักการพื้นฐาน 3 ข้อของ Zero Trust Verify Explicitly: ยืนยันตัวตนด้วยหลายปัจจัย (MFA) ตรวจสอบสถานะอุปกรณ์ และบริบทการเชื่อมต่อทุกครั้งก่อนอนุญาต Least Privilege Access: มอบสิทธิ์เข้าถึงขั้นต่ำที่จำเป็นเท่านั้น ใช้ Just-In-Time (JIT) และ Just-Enough-Access (JEA) เพื่อจำกัดเวลาและขอบเขตการเข้าถึง Assume Breach: ออกแบบระบบโดยสมมติว่ามีผู้บุกรุกอยู่ในเครือข่ายแล้ว แบ่งเครือข่ายเป็นส่วนย่อย (Micro-segmentation) เพื่อจำกัดการเคลื่อนที่ในแนวข้าง (Lateral Movement) การประยุกต์ใช้ Zero Trust กับ Purdue Model Purdue Enterprise Reference Architecture (PERA) แบ่งเครือข่ายโรงงานเป็นชั้นต่างๆ ตั้งแต่ Level 0 (Field Devices) ถึง Level 5 (Enterprise Network) Zero Trust สามารถซ้อนทับบนโมเดลนี้ได้โดยการเพิ่มการควบคุมการเข้าถึงระดับ Zone และ Conduit แต่ละชั้น ชั้น Purdue อุปกรณ์ มาตรการ Zero Trust L0-L2 (Cell/Area) PLC, Sensor, Drive Network Segmentation, Protocol Filtering L3 (Site Operations) SCADA, HMI, Historian Identity-Based Access, MFA, Session Recording…
Read More