eBPF ที่ Edge ของโรงงาน: Observability และ Security ระดับ Kernel ที่ Agent แบบเดิมทำไม่ได้

eBPF ที่ Edge ของโรงงาน: Observability และ Security ระดับ Kernel ที่ Agent แบบเดิมทำไม่ได้

Article
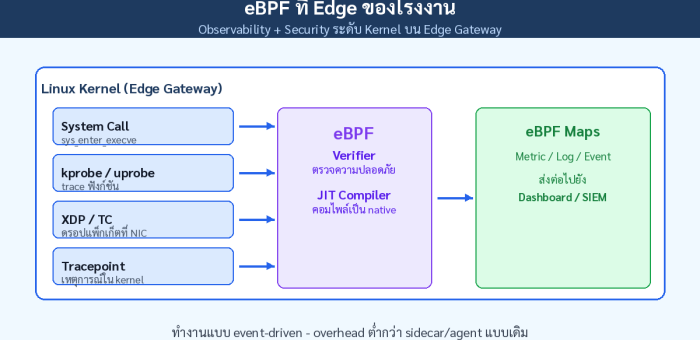
ถ้าคุณดูแล Edge Gateway ที่รัน Linux อยู่หน้าโรงงาน น่าจะคุ้นเคยกับภาพนี้: เครื่องหนึ่งต้องลง agent เก็บ metric อีกตัวเก็บ log อีกตัวเฝ้า security และอีกตัวดักจับ network — แต่ละตัวกิน CPU กันคนละเปอร์เซ็นต์ และต้องอัปเดตแยกกันคนละรอบ คำถามที่วงการ infrastructure เริ่มตอบด้วยเทคโนโลยีเดียวคือ eBPF (extended Berkeley Packet Filter) เทคโนโลย์จาก Linux kernel ที่ให้โปรแกรมขนาดเล็ก "รันอยู่ใน kernel" เพื่อเก็บข้อมูลและบังคับใช้นโยบายความปลอดภัยได้โดยตรง รูป 1: สถาปัตยกรรม eBPF บน Edge Gateway — hook รับเหตุการณ์ ผ่าน verifier และ JIT compiler แล้วส่งข้อมูลผ่าน maps (ที่มา: Honey Corporation) eBPF คืออะไร และทำไมมันปลอดภัยพอให้ใช้ในโรงงาน eBPF พัฒนาต่อจาก Berkeley Packet Filter เดิมที่ทำหน้าที่กรองแพ็กเก็ตเท่านั้น ปัจจุบันเป็นกลไกที่ให้โปรแกรม sandbox ทำงานในบริบท privileged ของ kernel โดยไม่ต้องแก้ source code ของ kernel หรือโหลด kernel module ตัวหลักที่ทำให้เราวางใจได้คือ Verifier ซึ่งตรวจทุกเส้นทางการทำงานของโปรแกรมก่อนรันจริง ว่าไม่มีการเข้าถึงหน่วยความจำนอกเขต ไม่วนลูปไม่รู้จบ และจบการทำงานภายในขีดจำกัดที่กำหนด จากนั้น JIT compiler จะคอมไพล์โปรแกรมให้เป็น machine code ที่ทำงานเร็วเทียบ native การทำงานเป็นแบบ event-driven: โปรแกรม eBPF จะถูกเรียกเมื่อเกิดเหตุการณ์ที่ "hook point" เช่น การเรียก system call, การเข้า-ออกฟังก์ชันใน kernel (kprobe) หรือแม้แต่ฟังก์ชันในแอปพลิเคชันเราเอง (uprobe) และเหตุการณ์ network ระดับ NIC ผ่าน XDP รูป 2: 4 กลุ่ม hook หลักที่ใช้ได้บน Edge Gateway ที่รัน Linux (ที่มา: eBPF.io documentation, Honey…
Read More
How-to: เตรียมโรงงานเข้าโครงการ IDA Quick Win ของ ส.อ.ท. ร่วมกับ NECTEC — คว้าโควตา 20 โรงงานนำร่อง Smart OEE และ Energy Monitoring

How-to: เตรียมโรงงานเข้าโครงการ IDA Quick Win ของ ส.อ.ท. ร่วมกับ NECTEC — คว้าโควตา 20 โรงงานนำร่อง Smart OEE และ Energy Monitoring

Article
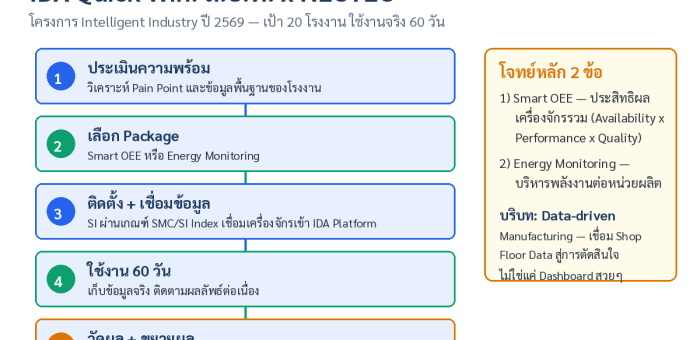
เมื่อ 10 กันยายน 2569 สภาอุตสาหกรรมแห่งประเทศไทย (ส.อ.ท.) โดยสถาบันดิจิทัลเพื่ออุตสาหกรรม (IDTI) ร่วมกับ NECTEC และศูนย์นวัตกรรมการผลิตยั่งยืน (SMC) เปิดตัวโครงการ "Intelligent Industry Quick Win Project" เพื่อสนับสนุนผู้ประกอบการไทยเปลี่ยนผ่านสู่ Smart Factory ด้วยแพลตฟอร์ม IDA (Industrial IoT and Data Analytics Platform) โดยตั้งเป้าคัดเลือก ไม่น้อยกว่า 20 โรงงานนำร่อง ให้ติดตั้งและใช้งานระบบจริงต่อเนื่อง อย่างน้อย 60 วัน เพื่อพิสูจน์ผลลัพธ์ด้าน Productivity และ Energy Management ภาพรวมโครงการ Intelligent Industry Quick Win ปี 2569: เป้าหมาย โจทย์หลัก และกระบวนการ 5 ขั้น (ที่มา: ข่าว ส.อ.ท. 10 ก.ย. 2569) โครงการนี้ตอบโจทย์อะไร หัวใจของโครงการคือการยกระดับสู่ยุค Data-driven Manufacturing — เชื่อมข้อมูลหน้างาน (Shop Floor Data) เข้าสู่การวิเคราะห์ เพื่อใช้ตัดสินใจ วางแผนการผลิต ติดตามประสิทธิภาพเครื่องจักร และบริหารพลังงานอย่างต่อเนื่อง โดยเน้น 2 โจทย์หลัก คือ Smart OEE (ประสิทธิผลโดยรวมของเครื่องจักร) และ Energy Monitoring (การบริหารพลังงาน) จุดสำคัญที่ ส.อ.ท. เน้นย้ำ: เป้าหมายไม่ใช่ "ติดตั้งเทคโนโลยี" หรือ Dashboard สวยๆ แต่ต้องนำ Data Insight ไปลด Downtime ลดพลังงานที่ไม่จำเป็น และเพิ่ม OEE ได้จริง 6 ขั้นตอนเตรียมโรงงานก่อนสมัคร ทำแผนผังกระบวนการผลิตให้ชัดตั้งแต่วัตถุดิบถึงสินค้า — ระบุว่าคอขวดอยู่จุดไหน เครื่องจักรหลักที่ควรต่อข้อมูลก่อนคือตัวไหน (เลือก 3–5 เครื่องแรกที่กระทบกำไรมากที่สุด) เก็บข้อมูลพื้นฐาน 30 วัน — จำนวนชั่วโมงหยุดเครื่อง สาเหตุการหยุด จำนวนชิ้นงานดี/เสีย และค่าไฟฟ้ารายเดือนแยกตามพื้นที่ ข้อมูลชุดนี้คือ Baseline ที่จะใช้วัดผลภายหลังติดตั้ง เช็คเครื่องจักรว่าต่อข้อมูลได้แค่ไหน — เครื่องที่มีพอร์ตอุตสาหกรรมมาตรฐาน (เช่น OPC UA หรือ Modbus)…
Read More
6 เทรนด์การผลิตปี 2026 จาก Forbes: AI Agents โต 4 เท่า และ Smart Materials แตะ 133,000 ล้านดอลลาร์ — โรงงานไทยควรเริ่มจากตรงไหน

6 เทรนด์การผลิตปี 2026 จาก Forbes: AI Agents โต 4 เท่า และ Smart Materials แตะ 133,000 ล้านดอลลาร์ — โรงงานไทยควรเริ่มจากตรงไหน

Article
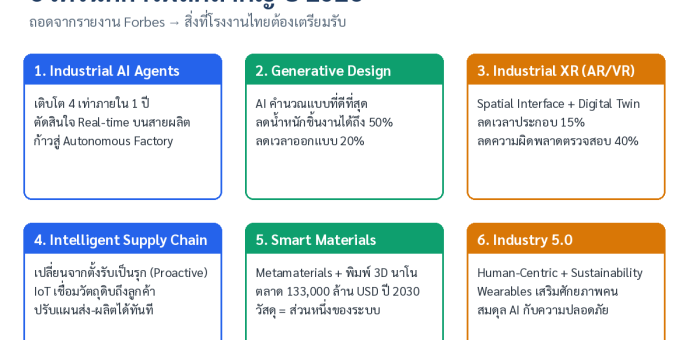
ต้นปี 2026 รายงานเทรนด์การผลิตจากสำนักข่ายการเงินระดับโลก (Forbes) ได้สรุป 6 แรงขับเคลื่อนสำคัญของโรงงานทั่วโลกไว้อย่างชัดเจน จุดร่วมของทั้ง 6 ข้อไม่ใช่ "AI ทำอะไรได้อีกบ้าง" แต่คือการทำให้ คนและเครื่องจักรทำงานร่วมกันได้จริงในทางปฏิบัติ — ซึ่งเป็นคำถามเดียวกันที่โรงงานไทยกำลังเผชิญในยุคต้นทุนและการแข่งขันที่เข้มข้นขึ้นทุกไตรมาส ภาพรวม 6 เทรนด์การผลิตสำคัญปี 2026 พร้อมตัวเลขสำคัญจากรายงาน Forbes (ถอดความโดย ManuTalkThai) ตารางสรุป: 6 เทรนด์ ตัวเลข และระดับความพร้อมที่โรงงานไทยควรประเมิน เทรนด์ ตัวเลขสำคัญจากรายงาน สิ่งที่โรงงานไทยต้องมีก่อน 1. Industrial AI Agentsการใช้งานโต ~4 เท่าภายใน 1 ปีข้อมูลหน้างานที่เข้าถึงได้แบบ Real-time (เชื่อมต่อเครื่องจักรก่อน) 2. Generative Designลดน้ำหนักชิ้นงานได้ถึง 50% และลดเวลาออกแบบ 20%คลังแบบ 3 มิติ + เงื่อนไขวัสดุ/กระบวนการผลิตที่ถูก digitalize 3. Industrial XR (AR/VR)ลดเวลาประกอบ 15% และลดความผิดพลาดการตรวจสอบ 40% ในอุตสาหกรรมการบินDigital Work Instructions + Digital Twin ระดับสินทรัพย์ 4. Intelligent Supply Chainเปลี่ยนจากตั้งรับเป็นรุก (Proactive)การมองเห็นข้อมูล End-to-End ผ่าน IoT และ Track & Trace 5. Smart Materialsตลาดโตถึง ~133,000 ล้านดอลลาร์ในปี 2030ความเข้าใจกระบวนการผลิตสมรรถนะสูง เช่น การพิมพ์ 3 มิติ 6. Industry 5.0Human-Centric + Sustainability เป็นแกนกลยุทธ์การออกแบบงานที่ให้เทคโนโลยีเสริมคน ไม่ใช่แทนที่ เจาะ 2 เทรนด์ที่กระทบโรงงานไทยเร็วที่สุด Industrial AI Agents — จาก Dashboard สู่ผู้ลงมือ จุดเปลี่ยนของปี 2026 คือ AI เปลี่ยนบทบาทจาก "ผู้ช่วยวิเคราะห์" เป็น "เอเจนต์" ที่ลงมือทำงานได้เอง ตั้งแต่วางแผนการผลิต สั่งซื้อวัตถุดิบ ไปจนถึงแก้คอขวดบนสายการผลิตโดยแทบไม่ต้องรอคำสั่งมนุษย์ รายงานคาดการณ์ว่าการใช้ระบบเอเจนต์ในโรงงานจะเติบโตถึง 4 เท่าภายในหนึ่งปี มุ่งสู่เป้าหมาย Autonomous Smart Factory อย่างไรก็ตาม เอเจนต์จะทำงานได้ ต้องอาศัย "เชื้อเพลิง" คือข้อมูลหน้างานที่ถูกเก็บอย่างเป็นระบบ…
Read More
บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

บทวิเคราะห์: เส้นตาย PQC ปี 2035 กับอุปกรณ์ OT ที่ยังต้องทำงานถึงปี 2046

Article
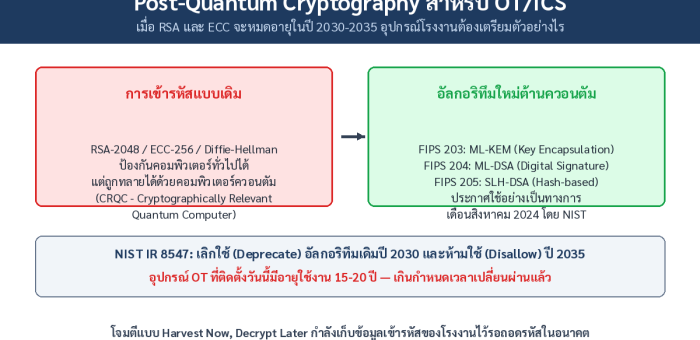
เดือนสิงหาคม 2024 NIST ประกาศมาตรฐาน Post-Quantum Cryptography (PQC) ฉบับสมบูรณ์ 3 ชุด: FIPS 203 (ML-KEM) สำหรับการแลกเปลี่ยนกุญแจ, FIPS 204 (ML-DSA) และ FIPS 205 (SLH-DSA) สำหรับลายเซ็นดิจิทัล ตามด้วยเอกสารเส้นตาย NIST IR 8547: อัลกอริทึมคลาสสิกอย่าง RSA และ ECC จะถูก deprecate ในปี 2030 และห้ามใช้ในปี 2035 — นั่นคือเวลาไม่ถึง 9 ปีจากวันนี้ ในโลกของ IT รอบ 9 ปีเป็นเวลาพอสมควรสำหรับเปลี่ยนระบบ แต่ในโลกของ OT มันสั้นมาก: PLC, RTU และ gateway ที่ติดตั้งในปี 2026 มักถูกออกแบบให้ใช้งาน 15–20 ปี อุปกรณ์ที่คุณสั่งซื้อวันนี้จะยังเดินเครื่องอยู่ในปี 2041–2046 ซึ่งเกินเส้นตาย PQC ไปแล้วหลายปี ไทม์ไลน์ตาม NIST IR 8547 — ปะทะกับอายุการใช้งานของอุปกรณ์ OT ที่ติดตั้งวันนี้โดยตรง ภัยคุกคามที่ไม่ต้องรอคอมพิวเตอร์ควอนตัม: Harvest Now, Decrypt Later ข้อโต้แย้งที่พบบ่อยคือ "คอมพิวเตอร์ควอนตัมที่ถอด RSA ได้ยังไม่เกิดขึ้น" แต่โมเดลการโจมตี Harvest Now, Decrypt Later ไม่จำเป็นต้องรอ: ผู้โจมตีดักเก็บข้อมูลที่เข้ารหัสด้วย RSA/ECC จากสาย VPN หรือ TLS วันนี้ไว้ก่อน แล้วรอถอดรหัสย้อนหลังเมื่อ CRQC (Cryptographically Relevant Quantum Computer) พร้อม ข้อมูล recipe กระบวนการผลิต, แบบแปลนเครื่องจักร และรายชื่อ supplier ล้วนมีอายุการใช้งานยาวนานเกินกว่าจะรอ — คุณค่าของมันไม่ลดลงแม้ผ่านไป 10 ปี ข้อมูลที่ถูกดักจับวันนี้คือความเสี่ยงของอีก 10 ปีข้างหน้า ทำไมการย้ายใน OT ยากกว่า IT หลายเท่า มิติฝั่ง ITฝั่ง OT วงจรอัปเดตเปลี่ยนซอฟต์แวร์ทุก 3–5 ปีFirmware ค้างอยู่กับเวอร์ชันตอน commission นาน 10 ปีขึ้นไป คริปโตกราฟีฝังอยู่ที่ไหนอยู่ที่…
Read More
IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

IAM สำหรับ OT: จัดการตัวตนและสิทธิ์เข้าถึงระบบควบคุมตาม IEC 62443-3-3

Article
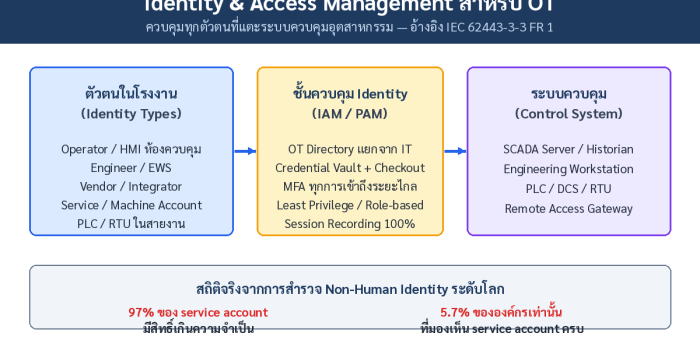
เมื่อทีมรักษาความปลอดภัยพูดถึงการปิดช่องโหว่ในโรงงาน คนมักนึกถึง Firewall และ Network Segmentation ก่อน แต่ในทางปฏิบัติ ประตูที่ผู้โจมตีเดินเข้ามาได้ง่ายที่สุดคือ บัญชีผู้ใช้ที่ไม่มีเจ้าของ — บัญชี operator ที่ใช้ร่วมกันทั้งกะ, บัญชี vendor ที่ค้างอยู่หลังงานติดตั้งเสร็จไปแล้วสองปี หรือ service account ที่มีรหัสผ่านฝังอยู่ในสคริปต์ตั้งแต่วัน commission ระบบ มาตรฐาน IEC 62443-3-3 กำหนดให้ "การระบุตัวตนและการยืนยันสิทธิ์" (Identification & Authentication Control) เป็น Foundational Requirement ข้อแรก (FR 1) โดย SR 1.1 และ SR 1.2 บังคับให้ทั้งมนุษย์และ software process ต้องถูกระบุตัวตนแบบ unique และผ่านการ authenticate ก่อนเข้าถึงระบบควบคุม — นี่คือข้อกำหนดที่โรงงานส่วนใหญ่ยังไปไม่ถึง ตัวตน 5 ประเภทในสภาพแวดล้อม OT ที่มักกลายเป็นช่องโหว่ด้าน Identity ทำไมบัญชีร่วมจึงอยู่ในโรงงานเกือบทุกแห่ง เหตุผลมีจริง: ห้องควบคุมหนึ่งเครื่อง HMI ใช้กัน 3–4 คนต่อกะ ระบบไม่สามารถขอ login ใหม่กลาง plant trip ได้ และ legacy PLC จำนวนมากไม่รองรับการ authenticate แบบรวมศูนย์ ปัญหาคือบัญชีเหล่านี้ "ใช้งานได้" จนไม่มีใครกล้าแตะ ผลคือ accountability หายไปทั้งระบบ — เมื่อเกิดเหตุการณ์ผิดปกติ ทีมสืบสวนไม่สามารถบอกได้ว่าใครเปลี่ยน setpoint ตอน 03:00 น. ข้อมูลจากการสำรวจ Non-Human Identity ระดับโลกชี้ตัวเลขที่หนักกว่านั้น: 97% ของ service account มีสิทธิ์เกินความจำเป็น และมีเพียง 5.7% ขององค์กร เท่านั้นที่มองเห็น service account ของตัวเองครบทุกตัว ในมุมของผู้โจมตี นี่คือชั้นของประตูที่ไม่มีใครเฝ้า ประเภทตัวตนปัญหาที่พบบ่อยแนวทางจัดการ Operator / HMIบัญชีร่วมทั้งกะ, ล็อกอินค้างตลอดBadge tap / fast user switching เท่าที่ HMI รองรับ ถ้าไม่ได้ให้เก็บ shared credential ใน Vault พร้อมบันทึกผู้ check-out…
Read More
บทวิเคราะห์: DCS ไม่ได้จางหาย — ตลาด 29.32 พันล้านดอลลาร์ปี 2030 บอกอะไรเกี่ยวกับอนาคตโรงงานกระบวนการผลิต

บทวิเคราะห์: DCS ไม่ได้จางหาย — ตลาด 29.32 พันล้านดอลลาร์ปี 2030 บอกอะไรเกี่ยวกับอนาคตโรงงานกระบวนการผลิต

Article
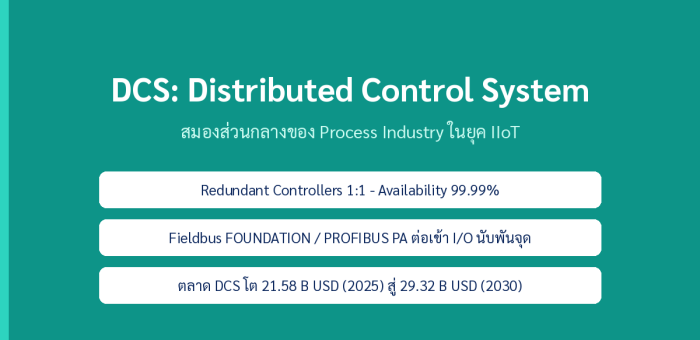
ทุกครั้งที่พูดถึง DCS ในที่ประชุม Digital Transformation มักมีเสียงถามว่า “ยุค Cloud แล้ว ใครยังใช้ DCS อยู่อีก” — คำตอบจากตัวเลขตลาดชัดเจนกว่าที่คิด: รายงานของ MarketsandMarkets ระบุว่าตลาด DCS โลกอยู่ที่ 21.58 พันล้านดอลลาร์ในปี 2025 และจะแตะ 29.32 พันล้านดอลลาร์ภายในปี 2030 (CAGR 6.3%) นี่ไม่ใช่ตลาดของเทคโนโลยีใกล้ตาย แต่เป็นตลาดที่กำลังเปลี่ยนรูปแบบ — และโรงงานไทยควรอ่านให้ขาดก่อนตัดสินใจลงทุน DCS ไม่ได้แข่งกับ PLC — มันเกิดมาเพื่อโจทย์คนละแบบ สถาปัตยกรรม DCS ยุคใหม่ — Redundant Controller Pair 1:1, Scan 50-100 ms, เชื่อม Fieldbus นับพันจุด และเปิดทางให้ IIoT Analytics เสริมด้านบน PLC เกิดมาเพื่อ Logic แบบ Discrete (เปิด-ปิด, Sequence) ส่วน DCS เกิดมาเพื่อ Continuous Process Control — โรงไฟฟ้า, ปิโตรเคมี, โรงงานเคมี, น้ำตาล และอาหารเครื่องดื่ม ที่ต้องรัน 24/7 โดยมี Regulatory Loop หลายร้อยถึงหลายพัน Loop พร้อมกัน ความต่างที่สำคัญไม่ใช่ความเร็ว Scan แต่คือ Availability ระดับ 99.99% ที่มาจาก Redundancy ทุกชั้น — Controller, Power Supply, Network และ I/O — รวมถึงการ Failover ที่เกิดขึ้นในเวลาไม่ถึง 1 วินาทีโดย Process ไม่หยุด สิ่งที่ตัวเลขตลาดบอกเบื้องหลัง ตลาด DCS โลก 2024-2030 ตามรายงาน MarketsandMarkets — โตต่อเนื่อง CAGR 6.3% นำโดย Software Segment สามข้อสังเกตจากรายงานที่ Honey Corporation มุมมองว่าสำคัญกับโรงงานไทย: (1) Software Segment มีส่วนแบ่งใหญ่ที่สุด — DCS…
Read More
Multimodal Sensor Fusion: ลดจุดบอดของ Predictive Maintenance ด้วยการผสาน Vibration + Acoustic + Thermal + SCADA

Multimodal Sensor Fusion: ลดจุดบอดของ Predictive Maintenance ด้วยการผสาน Vibration + Acoustic + Thermal + SCADA

Article
หลายโรงงานที่เริ่มทำ Predictive Maintenance (PdM) มักเริ่มจากสิ่งที่ง่ายที่สุด: ติดเซ็นเซอร์วัดการสั่น (Vibration) ที่มอเตอร์หรือลูกปืน แล้วปล่อยให้ AI ทำนายว่าเครื่องจักรจะพังเมื่อไหร่ แนวทางนี้ได้ผลจริง แต่งานวิจัยช่วง 2025-2026 เริ่มชี้ชัดว่า โมเดลที่ฟัง "เสียงเดียว" กำลังถึงเพดานความแม่นยำ โดยเฉพาะเมื่อระบบผลิตมีหลายโหลด หลายความเร็ว และความผิดปกติหลายชนิดเกิดพร้อมกัน บทความนี้ถอดประสบการณ์จากงานวิจัยล่าสุดด้าน Multimodal Sensor Fusion — การผสานข้อมูลจากหลายเซ็นเซอร์หลายประเภทเข้าสู่โมเดลเดียว — พร้อมตัวเลขเปรียบเทียบว่าการเพิ่มแต่ละ modality ซื้อความแม่นยำเพิ่มได้เท่าไร และโรงงานไทยควรเริ่มจากตรงไหน ทำไม Single-Modality ไม่พอแล้ว: ตัวเลขจากงานวิจัย งานวิจัยปี 2026 ด้าน condition monitoring ลูกปืนกังหันลม (ตีพิมพ์ใน Journal of Electrical Systems ปลายเดือนมกราคม 2026) ได้ทำสิ่งที่โรงงานส่วนใหญ่ยังไม่เคยทำ: การเปรียบเทียบแบบ Ablation Study — ถอด modality ออกทีละตัวเพื่อวัดว่าแต่ละเซ็นเซอร์ "ซื้อ" ความแม่นยำเพิ่มเท่าไร ผลลัพธ์สรุปได้ตามตารางนี้ ชุดข้อมูลที่ใช้เทรนF1-Scoreสิ่งที่ได้เพิ่ม เฉพาะข้อมูล SCADA (โหลด อุณหภูมิ ความเร็ว)84.5%บริบทการทำงาน แต่ไม่เห็นตัวความเสียหาย เฉพาะ Acoustic Emission (คลื่นเสียงความถี่สูง)89.2%เห็นรอยร้าวเริ่มต้นก่อนใคร เฉพาะ Vibration92.8%มาตรฐานเดิมของ PdM Vibration + SCADA94.1%แยกโหลดหนักออกจากความเสียหายได้ Vibration + Acoustic Emission96.3%Synergy เกินผลรวมของแต่ละตัว ทั้ง 4 modality (Vib+AE+Temp+SCADA)98.9%สูงสุด ทนทานต่อทุกสภาวะโหลด จุดที่น่าสนใจที่สุดคือแถว Vibration + AE ที่ได้ 96.3% — สูงกว่าผลรวมเดี่ยวของทั้งสองตัวบวกกันแล้วหารสอง นั่นคือ ความเสริมแรงกัน (Complementarity): Vibration เก่งจับ "การสั่นพ้องเชิงโครงสร้าง" จากความเสียหายที่ลุกลามแล้ว ขณะที่ AE ไวต่อคลื่นความเค้นความถี่สูงที่เกิดตอนรอยร้าว เพิ่งเริ่มก่อตัว — ทำให้ระบบเห็นสัญญาณตั้งแต่ระยะ Incipient Fault ที่ Vibration ยังเงียบ สถาปัตยกรรมที่ใช้: CNN-LSTM Hybrid บน Edge โมเดลในงานวิจัยนี้ไม่ใช่โมเดลมหึมา แต่เป็นสถาปัตยกรรมผสม 1D-CNN + LSTM ที่ออกแบบให้ลง Edge Computing Platform ใน nacelle กังหันลมได้จริง…
Read More
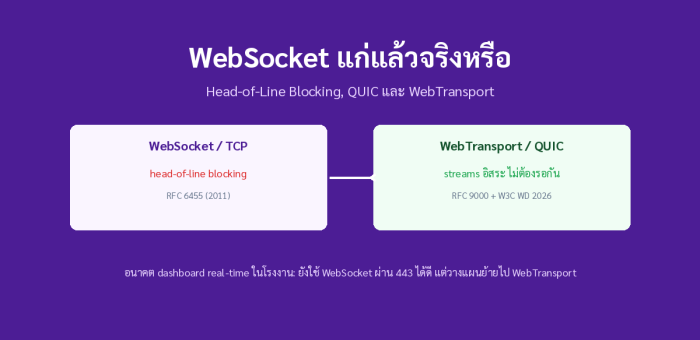
บทวิเคราะห์: WebSocket แก่แล้วจริงหรือ — Head-of-Line Blocking, WebTransport บน QUIC และอนาคต Dashboard แบบ Real-Time ของโรงงาน

บทวิเคราะห์: WebSocket แก่แล้วจริงหรือ — Head-of-Line Blocking, WebTransport บน QUIC และอนาคต Dashboard แบบ Real-Time ของโรงงาน

Article
เกือบทุก dashboard แบบ real-time ในโรงงานที่คุณเคยเห็น — Andon board, OEE monitor, energy wall — ส่วนใหญ่ใช้เทคโนโลยีเดียวกันใต้ฝาครอบ: WebSocket โปรโตคอลจากปี 2011 (RFC 6455) ที่เปิดช่องทางสองทางถาวรบน TCP ทำให้เซิร์ฟเวอร์ push ข้อมูลหา browser ได้โดยไม่ต้อง polling คำถามคือ ในปี 2026 ที่ HTTP/3 และ QUIC (RFC 9000) กลายเป็นมาตรฐาน และ W3C เพิ่งประกาศ WebTransport Working Draft ใหม่ล่าสุดเมื่อมีนาคม 2026 — เราควรยังวางแผนสถาปัตยกรรม real-time บน WebSocket อยู่ไหม ปัญหาเก่าที่ยังอยู่: Head-of-Line Blocking จุดอ่อนของ WebSocket ไม่ได้อยู่ที่ตัวโปรโตคอลเอง แต่อยู่ที่ฐานรากคือ TCP ซึ่งรับประกันการส่งถึงตามลำดับ (in-order delivery) เมื่อ packet หนึ่งสูญหาย ทุก byte ที่มาถึงแล้วหลังจากนั้นต้องรอ retransmission แม้ข้อมูลเหล่านั้นจะเป็นคนละ message ก็ตาม — นี่คือ head-of-line blocking ใน dashboard ที่มีทั้งกราฟ trend ชุดใหญ่และ alarm วิกฤตที่ห้ามดองเลย การที่ alarm ติดค้างอยู่หลังกราฟที่กำลัง retransmit คือความเสี่ยงจริงของระบบ monitoring เมื่อ P3 สูญหาย: บน TCP ข้อมูลหลังจากนั้นต้องรอ แต่บน QUIC แต่ละ stream ไหลต่ออย่างอิสระ QUIC แก้ปัญหานี้ที่ราก: stream ที่แยกกันบน connection เดียวมีการรับประกันการส่งถึงแบบอิสระ ข้อมูลของ stream 2 ไม่ต้องรอ stream 1 ที่กำลังส่งใหม่ WebTransport ตาม Working Draft ของ W3C (มีนาคม 2026) ยกระดับความสามารถนี้ขึ้นสู่ browser API: รองรับหลาย stream, unidirectional stream, datagram แบบ…
Read More
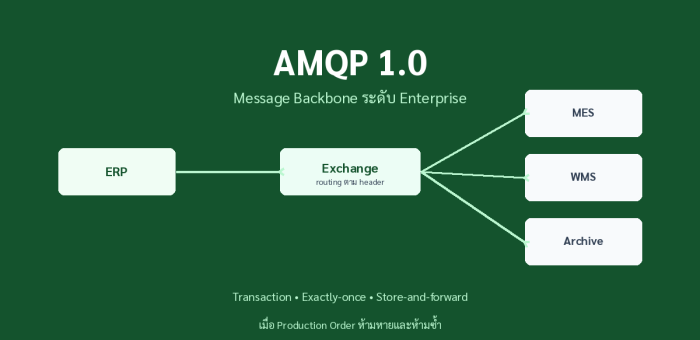
Case Study: โรงงานที่ข้อมูล Production Order หายระหว่างทาง — เมื่อ AMQP 1.0 รับหน้าที่ Backbone ที่ MQTT ตอบไม่ได้

Case Study: โรงงานที่ข้อมูล Production Order หายระหว่างทาง — เมื่อ AMQP 1.0 รับหน้าที่ Backbone ที่ MQTT ตอบไม่ได้

Article
ปัญหาเริ่มจากสิ่งเล็กๆ: Production Order จาก ERP ถึง MES ค้างอยู่สถานะ “กำลังส่ง” เป็นครั้งที่สามในเดือน ทีม IT ตรวจ log พบว่า REST call ระหว่างระบบ timeout ช่วง 03:00 ตาม batch backup — ไม่มี retry ที่เชื่อถือได้ ไม่มีการันตีว่าข้อมูลถึงครบหรือไม่ และเมื่อลองส่งซ้ำ บางครั้ง order ถูกสร้างสองรายการ นี่คือจุดที่หลายโรงงานเริ่มมองหา message backbone ระดับ enterprise แทนการเขียน point-to-point interface เพิ่มเรื่อยๆ ทำไม MQTT อย่างเดียวไม่พอ MQTT เป็นโปรโตคอลที่เหมาะกับงาน telemetry อย่างยิ่ง: header เล็ก 2 ไบต์, QoS 0–2, retained message และ last will สำหรับอุปกรณ์จำนวนมาก แต่เมื่องานคือ เอกสารธุรกิจ (production order, work order, genealogy, invoice) สิ่งที่ต้องการไม่ใช่แค่ “ส่งถึง” แต่คือ: Transaction — จัดกลุ่มหลายข้อความให้สำเร็จหรือล้มพร้อมกัน Exactly-once delivery — ไม่มี duplicate, ไม่มีหาย Store-and-forward — ปลายทางล่ม ข้อความรอได้เป็นวันโดยไม่สูญ Rich routing — แยกปลายทางตาม header/topic/content แบบหลายชั้น AMQP แยกการ routing (Exchange) ออกจากการเก็บ (Queue) — ต่างจาก MQTT ที่ผูกกับ topic tree เดียว สถาปัตยกรรมที่เลือก: MQTT ที่ขอบเครือข่าย, AMQP ที่แกนหลัก ตามข้อมูลจำเพาะ OASIS AMQP 1.0 (มาตรฐาน ISO/IEC 19464) AMQP คือ wire-level binary protocol บน TCP ที่แยกการทำงานเป็น connection → session → link หลายชั้น…
Read More
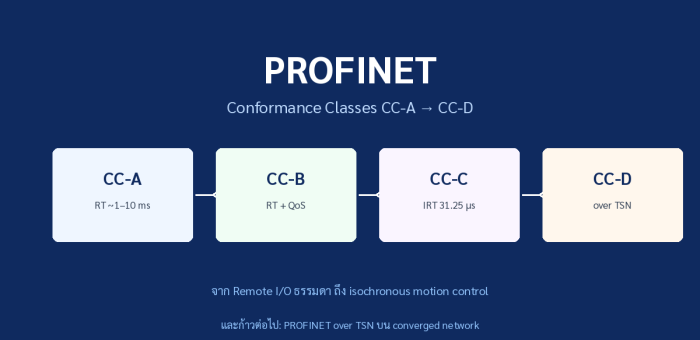
PROFINET ครบทุกระดับ: จาก CC-A ธรรมดา ถึง IRT 31.25 ไมโครวินาที และก้าวต่อไปของ PROFINET over TSN

PROFINET ครบทุกระดับ: จาก CC-A ธรรมดา ถึง IRT 31.25 ไมโครวินาที และก้าวต่อไปของ PROFINET over TSN

Article
ถ้าถามว่าโปรโตคอลไหนครองตลาด Industrial Ethernet ในยุโรปและเอเชียมานานกว่าทศวรรษ คำตอบหนึ่งที่หนีไม่พ้นคือ PROFINET — มาตรฐานเปิดที่พัฒนาโดย PROFIBUS & PROFINET International (PI) ซึ่งเป็น IEC 61158 Type 10 และติดตั้งแล้วนับสิบล้านอุปกรณ์ทั่วโลก แต่สิ่งที่หลายวิศวกรยังสับสนคือ PROFINET ไม่ใช่ “หนึ่งโปรโตคอล” แต่เป็น ครอบครัวของระดับประสิทธิภาพ ที่เรียกว่า Conformance Classes (CC-A ถึง CC-D) ซึ่งต่างกันตั้งแต่ระดับ millisecond ธรรมดา จนถึง isochronous 31.25 ไมโครวินาที Conformance Class คืออะไร — แผนที่ความเร็วของ PROFINET ทุกอุปกรณ์ PROFINET ถูกจัดระดับตามชุดฟีเจอร์บังคับ ตามข้อมูลจำเพาะของ PI ตัวย่อ CC-A และ CC-B เรียกรวมว่า PROFINET RT (Real-Time) ส่วน CC-C คือ PROFINET IRT (Isochronous Real-Time) และล่าสุดมี CC-D สำหรับ PROFINET over TSN เพื่อให้เห็นภาพรวมในครั้งเดียว ตารางนี้สรุปทั้ง 4 ระดับ: ตารางเปรียบเทียบ PROFINET Conformance Classes ทั้ง 4 ระดับ — ภาพโดย Honey Corporation Class เทคโนโลยี Latency / Cycle การใช้งาน CC-A RT บน Ethernet มาตรฐาน ~1–10 ms Remote I/O, factory automation ทั่วไป CC-B RT + prioritization (VLAN, bandwidth) ~1–10 ms Process automation, ระบบใหญ่ CC-C IRT (hardware-based) 250 µs ลดได้ถึง 31.25 µs Motion control, จักรพิมพ์, หุ่นยนต์ CC-D PROFINET over TSN…
Read More